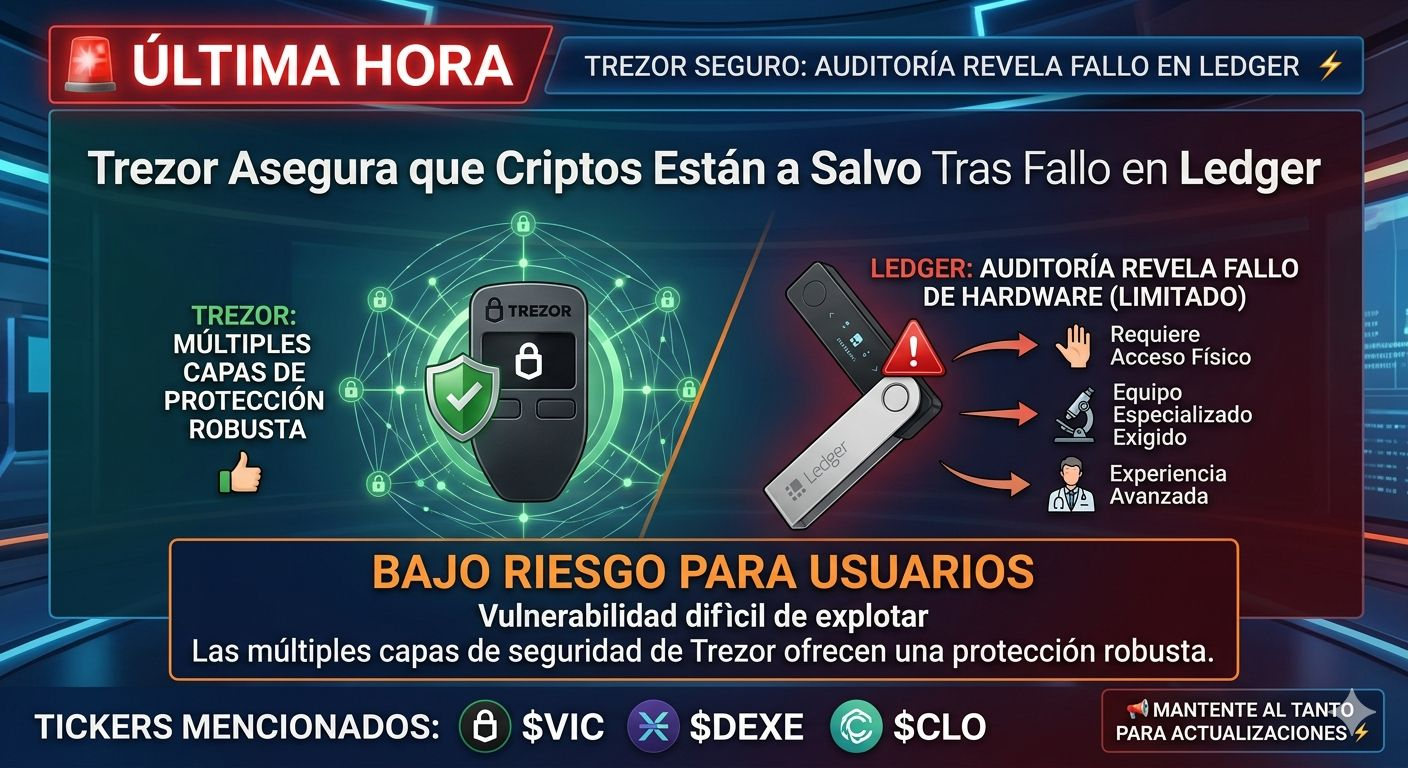
🔐 Эта новость касается важной темы безопасности криптовалютных кошельков:
Если аудит выявляет уязвимость в аппаратном обеспечении, первое, что нужно оценить:
* Требуется ли физический доступ к устройству?
* Нужны ли специализированные инструменты?
* Можно ли эксплуатировать уязвимость удаленно?
Согласно резюме, которое ты делишь:
* ⚠️ потребуется физический доступ к устройству.
* ⚠️ потребуются продвинутые технические знания и специализированное оборудование.
* ✅ это не будет простая атака для обычного преступника.
Поэтому риск для большинства пользователей обычно считается низким.
🛡️ Хорошие практики для любого аппаратного кошелька
Будь то Trezor или Ledger:
* Никогда не делитесь своей фразой восстановления (seed phrase).
* Храните seed оффлайн в безопасном месте.
* Покупайте устройства только через официальные каналы.
* Держите прошивку обновленной.
* Используйте PIN-код и, если доступно, дополнительную пассфразу.
🧠 Важно
Уязвимости в аппаратном обеспечении не означают автоматически, что средства находятся в немедленной опасности. Часто исследователи обнаруживают уязвимости, которые трудно эксплуатировать в реальных условиях.