


CertiK сообщает, что хакеры, связанные с Северной Кореей, украли около 60% от общей стоимости, потерянной в результате крипто-взломов в 2025 году, а вырученные средства использовались для финансирования ядерных и баллистических программ режима, что подчеркивает растущую зависимость страны от цифровых активов для генерации твердой валюты.
Результаты, поделенные с Cointelegraph во вторник, основаны на новом отчете Skynet, который связывает примерно $2.06 миллиарда из оцененных $3.4 миллиарда потерь в безопасности крипты в 2025 году с группами, связанными с Корейской Народно-Демократической Республикой (КНДР), по 79 из 656 задокументированных инцидентов в том году.
С 2016 года до начала 2026 года, актеры, связанные с КНДР, украли примерно $6.75 миллиардов в криптовалюте в 263 задокументированных инцидентах, говорится в отчете, ссылаясь на выводы независимого исследователя на блокчейне Тейлора Монахана.
Анализ CertiK заключает, что Северная Корея "индустриализировала" крипто-кражи в основное государственное средство дохода, с открытыми оценками, показывающими, как эти операции составляют значительную долю внешнего дохода режима, поскольку кража цифровых активов становится устойчивым источником дохода для страны.
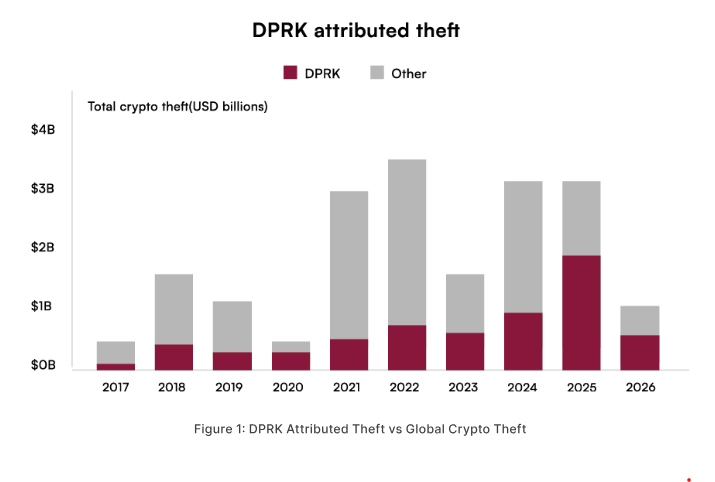
Общая сумма крипто-краж КНДР за все годы. Источник: CertiK/Skynet
В отчете также указывается на переход от случайных компрометаций горячих кошельков к меньшему числу операций с более высокой стоимостью, которые нацелены на крупнейшие пуллы капитала.
В 2025 году группы, связанные с КНДР, стали причиной около 60% украденной стоимости, но только примерно 12% всех инцидентов, что подчеркивает, что CertiK описывает как фокус на "точности и масштабе."
Единственный самый крупный инцидент, взлом Bybit в феврале 2025 года, привел к потерям около $1.5 миллиарда и был приписан в отчете кластеру TraderTraitor через компрометацию цепочки поставок третьей стороны для подписания.
В этом случае, анализ на блокчейне от CertiK показал, что около 86% украденного Эфира было конвертировано в Биткойн в течение месяца после взлома, с использованием микс-сервисов, кроссчейн мостов, децентрализованных бирж и внебиржевых брокеров.
Крипто-взломы КНДР переходят от фишинга к физическим атакам
Исследование Skynet от CertiK также детализирует эволюцию тактик, показывая, что социальная инженерия остается доминирующим начальным вектором атаки, включая фальшивые предложения о работе, выдачу себя за инвесторов и вредоносные репозитории кода.
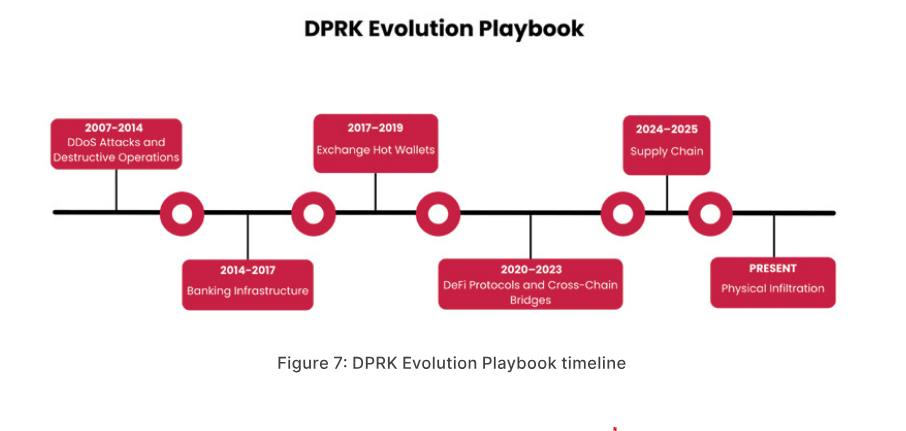
Эволюция действий КНДР. Источник: CertiK/Skynet
Отчет приписывает взлом Ronin Bridge в 2022 году кампании по целевому фишингу с участием фальшивого рекрутера LinkedIn и PDF с вредоносным ПО, в то время как Bybit приводится как пример компрометации цепочки поставок, где злоумышленники манипулировали пользовательским интерфейсом, направляя средства на злонамеренный адрес, не изменяя видимое содержание транзакций.
Самая недавняя эволюция, описанная CertiK как "физическая инвазия," проиллюстрирована инцидентом с Drift Protocol в апреле 2026 года, в котором было украдено около $285 миллионов с платформы на базе Solana после шести месяцев работы, включая участие в конференциях, построение отношений и манипуляцию управлением.
Джонатан Рисс, аналитик блокчейн-разведки в CertiK, сообщил Cointelegraph, что операции, связанные с КНДР, теперь смешивают торговлю разведкой с техническими эксплойтами, предупреждая, что работники информационных технологий Северной Кореи и посредники могут получить доверенные роли внутри западных крипто и финтех компаний под ложными личностями.
Отчет CertiK, ссылаясь на наблюдателей ООН и оценки разведки США, отмечает, что доходы от этих крипто-краж подтверждены как поддержка ядерных и баллистических программ КНДР, повышая проблему с кибербезопасности до уровня международной безопасности, согласно тем оценкам.
Asia Express: Северная Корея отрицает крипто-взломы, тесты банка Upbit на Ripple