

CST 与 CSCT 代币合约联合漏洞奖励细则
一、计划概述
为了进一步提高 CST 与 CSCT 代币合约的安全性,保障用户资产安全,我们正式启动联合漏洞奖励计划。我们诚邀全球的安全研究员、白帽黑客和开发者对我们的代币合约进行深入审计与测试。对于提交有效漏洞,并帮助我们修复潜在安全风险的第一报告人,我们将根据漏洞的危害等级发放相应奖励。
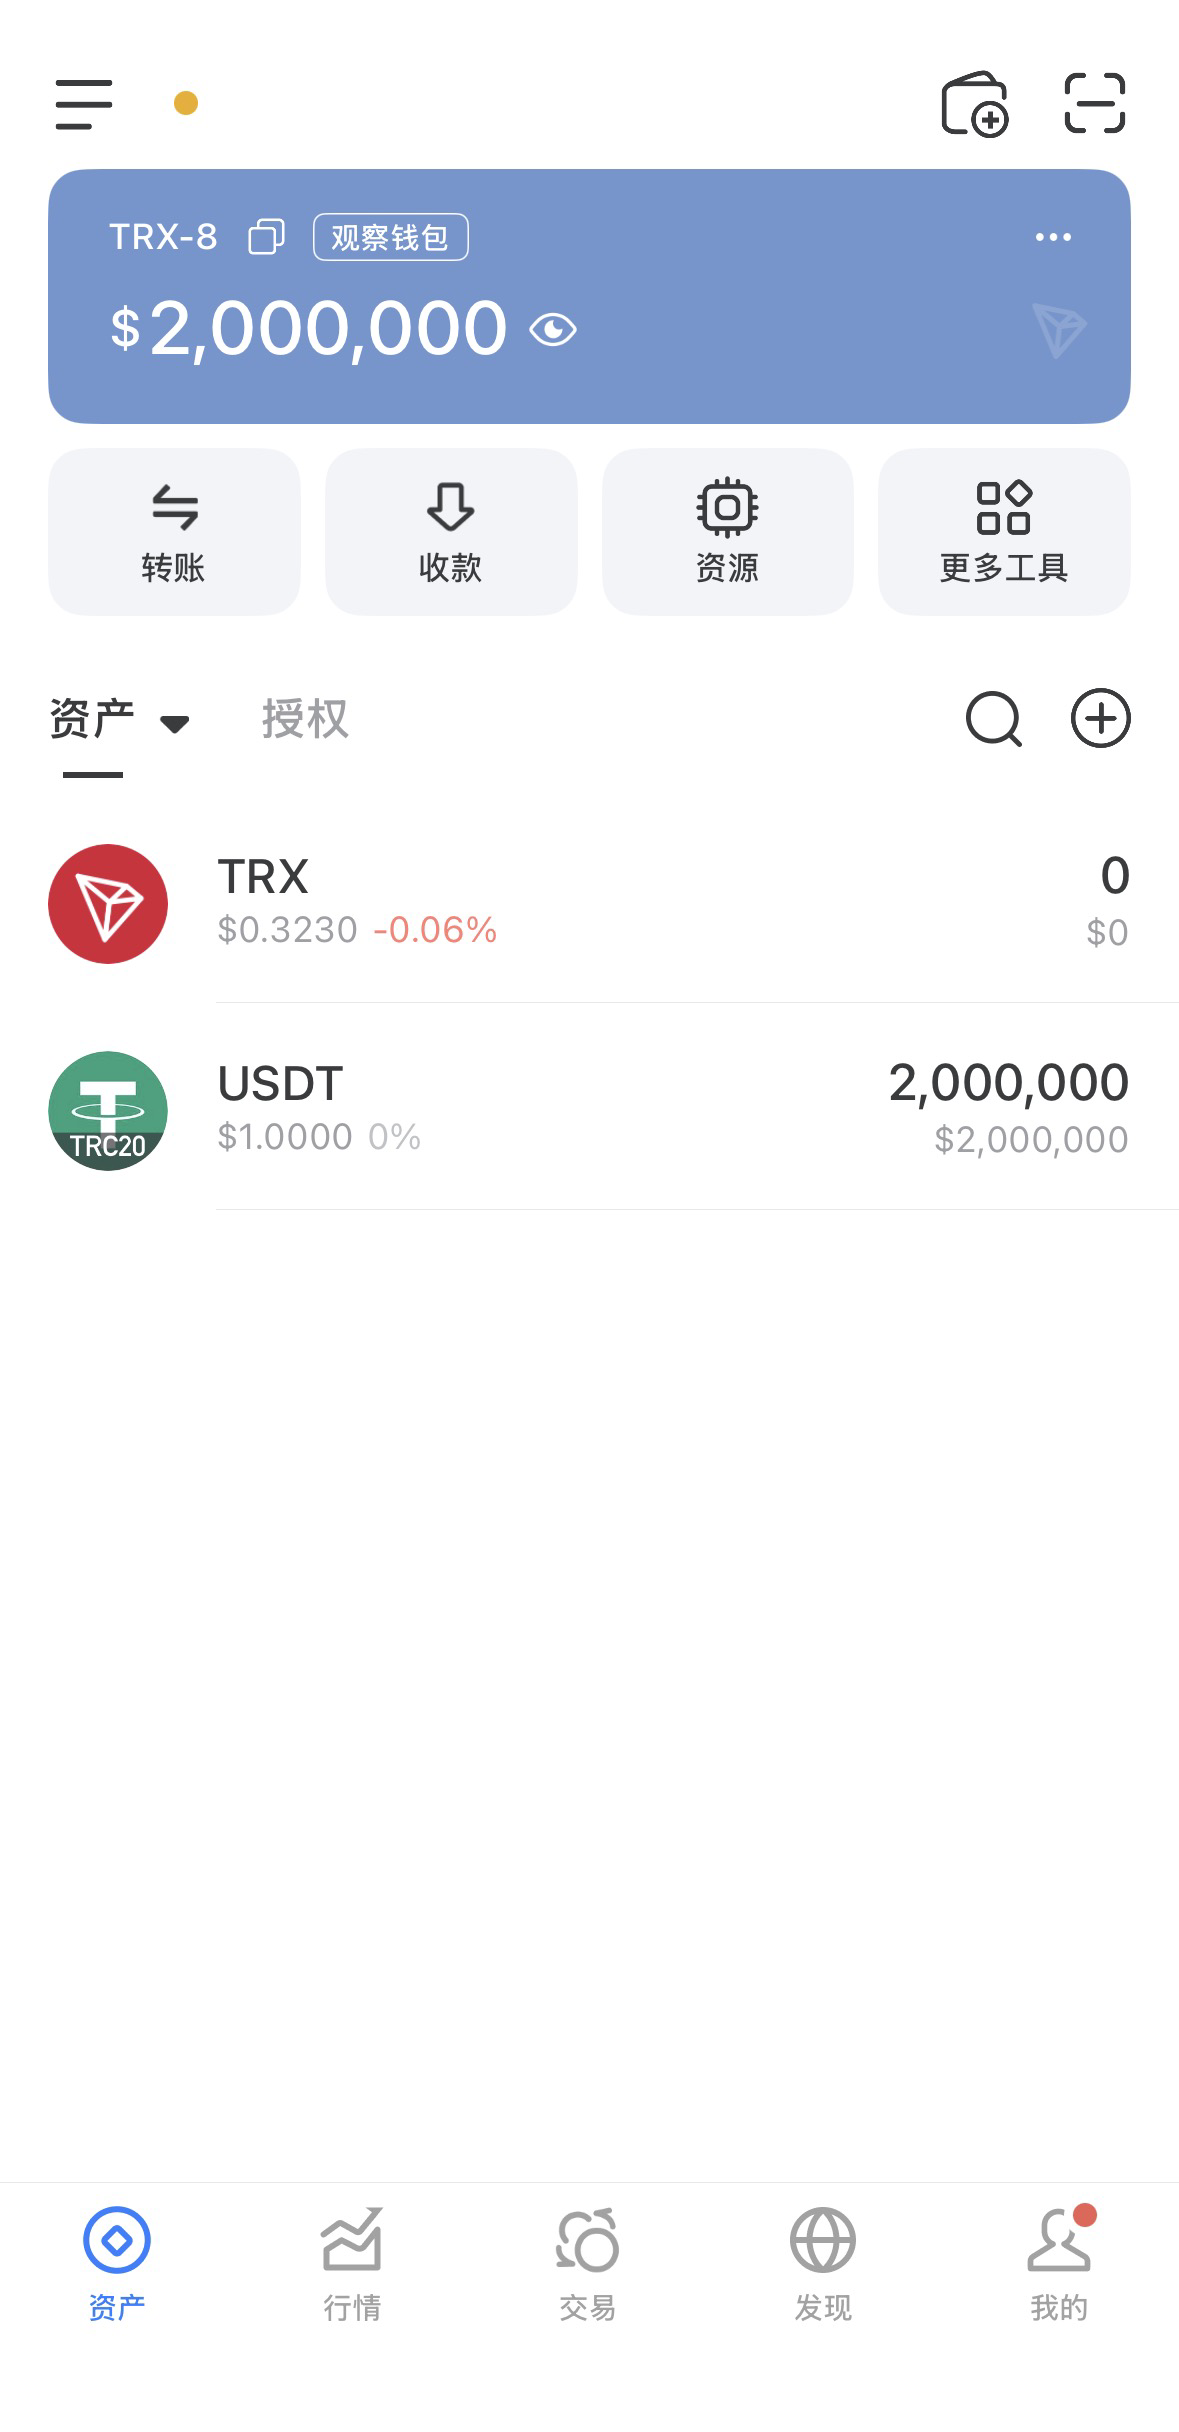
总奖励池:2,000,000 USDT
奖励日期:2026年3月28日至4月28日
Выдача вознаграждений: 1 мая 2026 года
Относящиеся к контракту:
Адрес контракта токена CST:
0x677476c15F339d341F4B82cC06A7672403deF5f0
Адрес контракта токена CSCT:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
Адрес кошелька пула вознаграждений:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
Два. Область вознаграждения и классификация
Данная программа вознаграждения сосредоточена на уязвимостях на уровне кода смарт-контрактов. Вознаграждение будет оцениваться по степени опасности уязвимости, сложности эксплуатации и потенциальному влиянию на активы пользователей.
Уровень уязвимости: высокая уязвимость
Сумма вознаграждения: 10,000 - 50,000 USDT
Критерии оценки: типичные примеры уязвимостей, которые могут напрямую привести к потере активов или полной недееспособности контракта:
* Прямое похищение средств: злоумышленник может напрямую похитить заблокированные в контракте CST/CSCT или токены базового блокчейна, не дожидаясь действий конкретного пользователя.
* Чеканка любого количества: неавторизованные лица могут обойти проверку прав и выпустить неограниченное количество.
Токены CST/CSCT, что приводит к краху экономики токенов и обнулению цен.
* Постоянная заморозка активов: приводит к тому, что активы всех пользователей CST/CSCT навсегда блокируются в контракте, и никакие переводы или операции по уничтожению не могут быть выполнены.
* Обход контроля доступа: злоумышленник использует повторный вход, недостатки в контроле доступа и прочее для получения прав администратора (например, прав onlyOwner) и выполнения опасных операций.
Уровень уязвимости: средняя уязвимость
Сумма вознаграждения: 2,000 - 10,000 USDT
Критерии оценки: уязвимости, которые приводят к аномалиям в функциональности протокола или могут вызвать ограниченные потери активов при определенных условиях.
Типичные примеры:
• Потеря средств при определенных условиях: хотя и приводит к потере средств, но требует чрезвычайно жестких внешних условий (например, зависимость от конкретной цены сделки).
*
* Временное отклонение услуги: может временно заблокировать ключевую функцию CST/CSCT (например, приостановить переводы более чем на неделю), но администратор может восстановить это с помощью определенных методов.
* Обход бизнес-логики со средним влиянием: например, использование уязвимости в расчетах точности контракта через атаку с использованием флеш-кредита для получения небольшой прибыли в определенной сделке, но не приводящее к глобальному краху.
* Постоянная незначительная недееспособность ключевой функции: приводит к тому, что одна некорректная функция (например, функция снимка, расчет прав голоса) навсегда становится недоступной, но не затрагивает безопасность активов.
Уровень уязвимости: низкая уязвимость
Сумма вознаграждения: 500 - 2,000 USDT
Критерии оценки: уязвимости с незначительным влиянием на безопасность или которые сложно использовать напрямую.
Типичные примеры:
* Код, не соответствующий лучшим практикам: например, отсутствие проверки адреса (0), отсутствие журналов событий и т. д., но не приводящее к потере средств.
* Утечка информации вне цепи: приводит только к утечке информации с фронтенда вне цепи, но не может вызвать потерю средств через взаимодействие в цепи.
* Управленческая атака без потерь средств: теоретически возможно инициировать управленческую атаку, но из-за временной блокировки или мультиподписей фактически невозможно предотвратить это до причинения ущерба.
* Ошибка данных события: значения параметров событий (Event), отправляемых во время выполнения контракта, вычисляются неправильно, хотя это не влияет на состояние в блокчейне, но затрагивает мониторинг вне сети и фронтенд.
Показать.
Три. Правила плана и требования к подаче
Чтобы гарантировать точное и справедливое распределение вознаграждений, все участники должны соблюдать следующие правила.
3.1 Требования к квалификации
Принцип оригинальности: только первый участник, подавший отчет о конкретной уязвимости, имеет право на вознаграждение. Мы будем судить по временной метке подачи.
Воспроизводимость: представленный отчет должен содержать достаточно технических деталей, чтобы наша команда разработчиков могла воспроизвести данную уязвимость.
Проверка концепции: для уязвимостей среднего уровня и выше необходимо предоставить полный POC
Код или тестовые случаи, подтверждающие возможность эксплуатации уязвимости.
Тестовая среда: пожалуйста, в первую очередь проводите тестирование на копии контракта, развернутой в тестовой сети, чтобы избежать ненужного риска для контрактов, которые уже работают в основной сети.
3.2 Способы подачи
Пожалуйста, отправьте все обнаруженные уязвимости на наш безопасный адрес электронной почты:
[kingofusa888999@outlook.com]
Формат заголовка письма: [Bug Bounty JICST/CSCT] Краткое описание уязвимости - [Ваше имя пользователя/псевдоним]. Текст письма должен содержать:
Тип уязвимости: например: атака повторного входа, обход прав, переполнение целого числа. Влияние: конкретно к файлу контракта и номеру строки кода. Подробное описание: принцип возникновения уязвимости.
Шаги атаки: четкие шаги для воспроизведения, включая тестовый скрипт.
Потенциальное влияние: вы считаете, какой максимальный ущерб или последствия может вызвать данная уязвимость.
Адрес кошелька: адрес вашего USDT-кошелька, который вы используете для получения вознаграждения (укажите тип цепи)