


Шлюз Ethereum Name Service eth.limo сообщил, что захват домена в пятницу был вызван атакой социальной инженерии, направленной против EasyDNS, его провайдера доменных имен.
Согласно посмертному отчету, опубликованному eth.limo в субботу, злоумышленник выдал себя за одного из членов команды, чтобы инициировать процесс восстановления аккаунта с easyDNS, что дало доступ к аккаунту eth.limo и позволило им изменить настройки домена.
“Записи NS были изменены и направлены на Cloudflare… Как только мы поняли, что произошла атака на DNS, мы немедленно уведомили сообщество, а также Виталика Бутерина и других. Затем мы начали контактировать с EasyDNS в попытке ответить на инцидент,” - сказала компания.
Eth.limo служит мостом Web2, предоставляя доступ к около 2 миллионам децентрализованных веб-сайтов, использующих доменное имя .eth. Захват сервиса может позволить злоумышленнику перенаправить пользователей на вредоносные веб-сайты. Сооснователь Ethereum Виталик Бутерин в пятницу предостерег пользователей избегать его блога, пока инцидент не будет разрешен.
Марка Джефтовича, генеральный директор easyDNS, публично принял на себя ответственность за инцидент в своем собственном посмертном отчете.
“Мы ошиблись и признаем это,” сказал Джефтович в субботу.
“Это будет первая успешная атака социальной инженерии против клиента easyDNS за нашу 28-летнюю историю. Было много попыток.”
Обе компании указали на Расширение безопасности системы доменных имен (DNSSEC) в предотвращении попыток хакера причинить дальнейший ущерб.
Злоумышленник не смог произвести действительные криптографические подписи, поэтому резолверы доменной системы имен отклонили поддельные DNS-ответы злоумышленника, что заставило пользователей видеть сообщения об ошибках вместо перенаправления на вредоносные сайты.
“DNSSEC был включен для их домена, когда злоумышленники пытались изменить их DNS-серверы, предположительно, чтобы осуществить какую-либо форму фишинга или атаки с внедрением вредоносного ПО, DNSSEC-осведомленные резолверы, которых сейчас большинство, начали отбрасывать запросы,” сказал Джефтович.
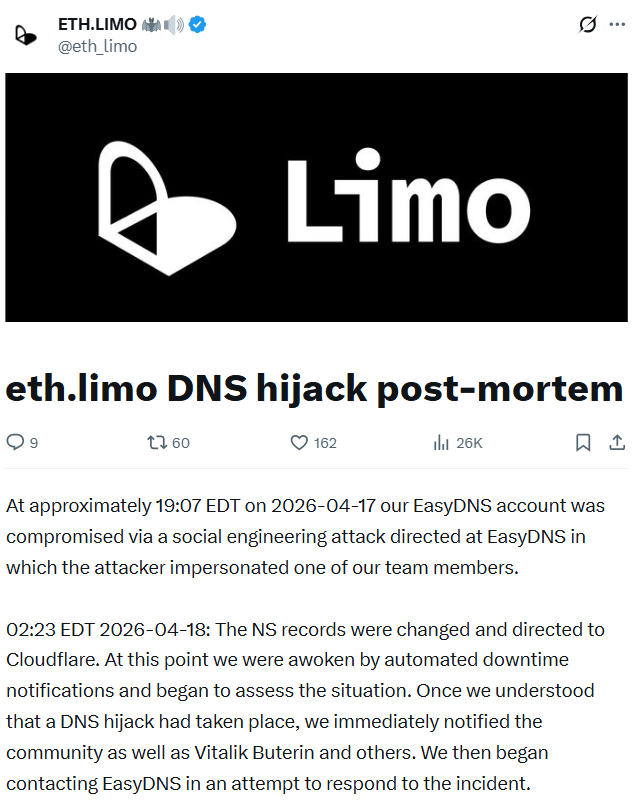 Источник: eth.limo
В своем посмертном отчете eth.limo отметило, что из-за отсутствия у злоумышленника подписывающих ключей, они не смогли обойти защитные меры, что, вероятно, “уменьшило радиус поражения захвата. В настоящее время мы не знаем о каком-либо воздействии на пользователей. Мы предоставим обновления, если это изменится.”
easyDNS вносит изменения с момента атаки
Джефтович описал атаку социальной инженерии как “высококвалифицированную” и сказал, что easyDNS все еще проводит посмертный анализ того, как произошел инцидент, и уже начал внедрять изменения для предотвращения повторения.
 Источник: easyDNS
“В случае eth.limo мы будем мигрировать их на Domainsure, который имеет более подходящий уровень безопасности для корпоративных и высокоценностных финтех-доменов, TLDR, механизма для восстановления аккаунта на Domainsure нет, это не предусмотрено,” добавил он.
“От лица всех здесь я приношу извинения команде eth.limo и более широкому сообществу Ethereum. ENS всегда занимал особое место в нашем сердце как первый регистратор, который позволил связывать ENS с доменами web2, и мы участвуем в этой области с 2017 года.”
Инцидент с eth.limo является последним в серии захватов доменов, нацеленных на криптопроекты. За несколько дней до этого децентрализованный обменник CoW Swap потерял контроль над своим веб-сайтом после того, как неизвестная сторона захватила его домен.
Steakhouse Financial, консультационная и исследовательская компания DeFi, аналогично сообщила в конце марта, что потеряла контроль над своим доменом из-за злоумышленника.
Журнал: Будет ли закон CLARITY хорошим — или плохим — для DeFi?