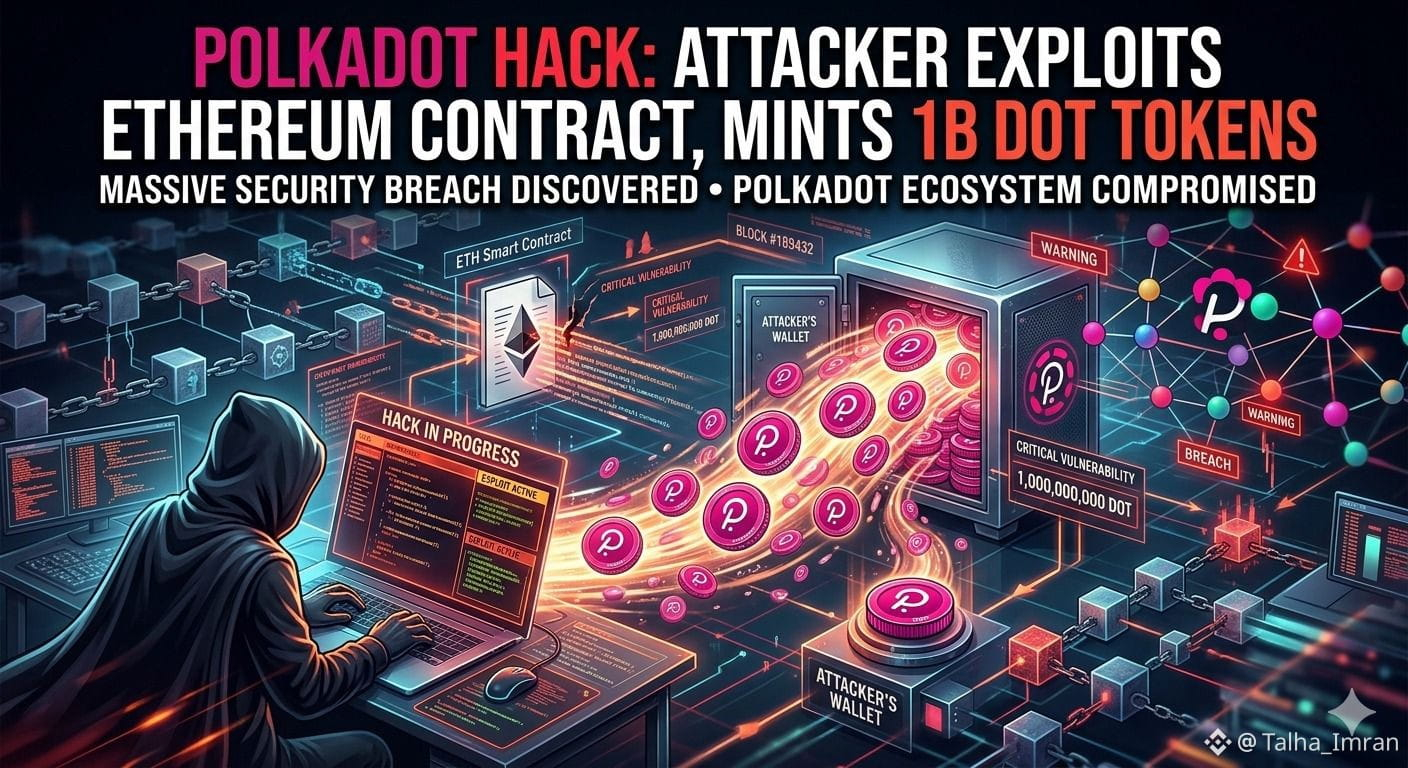
🚨 Полкадот $DOT Хак Бриджа: 1 миллиард DOT выпущен в результате эксплуатации
Серьезный инцидент безопасности произошел в криптопространстве, связанный с межсетевым мостом, подключенным к Polkadot и Ethereum.
Согласно данным компании по безопасности блокчейнов CertiK, злоумышленник воспользовался уязвимостью в системе проверки сообщений Hyperbridge, используя поддельные доказательства состояния. Это позволило ему обойти проверки безопасности и получить административный контроль над контрактом токена DOT.
💥 Попав внутрь, злоумышленник:
Захватил права администратора + права на эмиссию
Сгенерировал 1,000,000,000 токенов DOT
Слил их в ликвидные пулы через Uniswap
💰 Украденные токены были обменены на около 108 ETH (~$237K).
⚠️ Почему это важно
Проблема заключалась не только в эмиссии токенов — это была ошибка в валидации межсетевых доказательств. Система приняла поддельные данные за реальные, что позволило полностью захватить контракт.
Что еще хуже, это может быть не единичный случай. Сообщения предполагают, что аналогичные уязвимости могут существовать в той же структуре ISMP, что вызывает опасения по поводу других мостовых активов.
📉 Влияние на рынок
DOT упал почти на 4–5% после новостей, показывая, как быстро эксплуатации мостов влияют на доверие инвесторов.
🧠 Ключевой урок
Межсетевые мосты мощные, но крайне уязвимые. Одна ошибка валидации может привести к манипуляции с общим предложением и захвату контракта.
Пока исправления не подтверждены, этот инцидент служит крепким напоминанием:
👉 Всегда будьте осторожны с мостовыми токенами и экспозицией DeFi.
Серьезный инцидент безопасности произошел в криптопространстве, связанный с межсетевым мостом, подключенным к Polkadot и Ethereum.
Согласно данным компании по безопасности блокчейнов CertiK, злоумышленник воспользовался уязвимостью в системе проверки сообщений Hyperbridge, используя поддельные доказательства состояния. Это позволило ему обойти проверки безопасности и получить административный контроль над контрактом токена DOT.
💥 Попав внутрь, злоумышленник:
Захватил права администратора + права на эмиссию
Сгенерировал 1,000,000,000 токенов DOT
Слил их в ликвидные пулы через Uniswap
💰 Украденные токены были обменены на около 108 ETH (~$237K).
⚠️ Почему это важно
Проблема заключалась не только в эмиссии токенов — это была ошибка в валидации межсетевых доказательств. Система приняла поддельные данные за реальные, что позволило полностью захватить контракт.
Что еще хуже, это может быть не единичный случай. Сообщения предполагают, что аналогичные уязвимости могут существовать в той же структуре ISMP, что вызывает опасения по поводу других мостовых активов.
📉 Влияние на рынок
DOT упал почти на 4–5% после новостей, показывая, как быстро эксплуатации мостов влияют на доверие инвесторов.
🧠 Ключевой урок
Межсетевые мосты мощные, но крайне уязвимые. Одна ошибка валидации может привести к манипуляции с общим предложением и захвату контракта.
Пока исправления не подтверждены, этот инцидент служит крепким напоминанием:
👉 Всегда будьте осторожны с мостовыми токенами и экспозицией DeFi.