


Проекты Web3 потеряли 464,5 миллиона долларов из-за взломов и мошенничества в первом квартале 2026 года, в то время как многомиллиардные «мега-взломы» уступили место большему количеству инцидентов средних размеров, согласно компании по безопасности блокчейна Hacken.
Согласно отчету Hacken за Q1 2026 года, фишинг и атаки социальной инженерии доминировали в этот период, составив 306 миллионов долларов убытков в квартале, который увидел 43 инцидента в целом. Один единственный мошеннический случай с аппаратным кошельком на сумму 282 миллиона долларов в январе был ответственен за 81% ущерба квартала.
Эксплойты смарт-контрактов составили $86.2 миллиона, при этом сбои в управлении доступом, включая компрометированные ключи и облачные сервисы, привели к дополнительным $71.9 миллиона убытков.
Убытки ставят этот квартал на второе место по наименьшим потерям за первый квартал с 2023 года, при отсутствии единого мега-взлома масштаба Bybit, который потерял $1.46 миллиарда в Q1 2025 года, основным фактором снижения по сравнению с предыдущим годом.
Картирование инцидентов Hacken показывает, что крупнейшие сбои все чаще происходят вне ончейн-кода, в операционных и инфраструктурных слоях, которые традиционные аудиты редко затрагивают. Ефим Брошеван, генеральный директор и соучредитель Hacken, сказал Cointelegraph, что самые дорогие сбои «происходят полностью вне слоя кода».
По данным Hacken, этот сдвиг привлекает большее внимание со стороны регуляторов и институциональных контрагентов, при этом такие рамки, как Регламент о криптоактивах (MiCA) и Закон о цифровой операционной устойчивости (DORA) в Европейском Союзе, продвигаются дальше в область применения и повышают ожидания в отношении непрерывного мониторинга безопасности и реакции на инциденты.
Устаревший код, фальшивые звонки венчурных капиталистов и компрометации ключей
Брошеван указал на $306 миллионов в фишинге, $40 миллионов фальшивого венчурного капитала (VC), связанного с Северной Кореей, против Step Finance, и $25 миллионов компрометации сервиса управления ключами AWS в Resolv Labs. Даже когда смарт-контракты были виноваты, самые дорогие ошибки часто находились в устаревших развертываниях и известных классах уязвимостей. Truebit потерял $26.4 миллиона из-за ошибки в смарт-контракте Solidity, развернутом около пяти лет назад, в то время как Venus Protocol подвергся атаке на пожертвования, документированной с 2022 года.
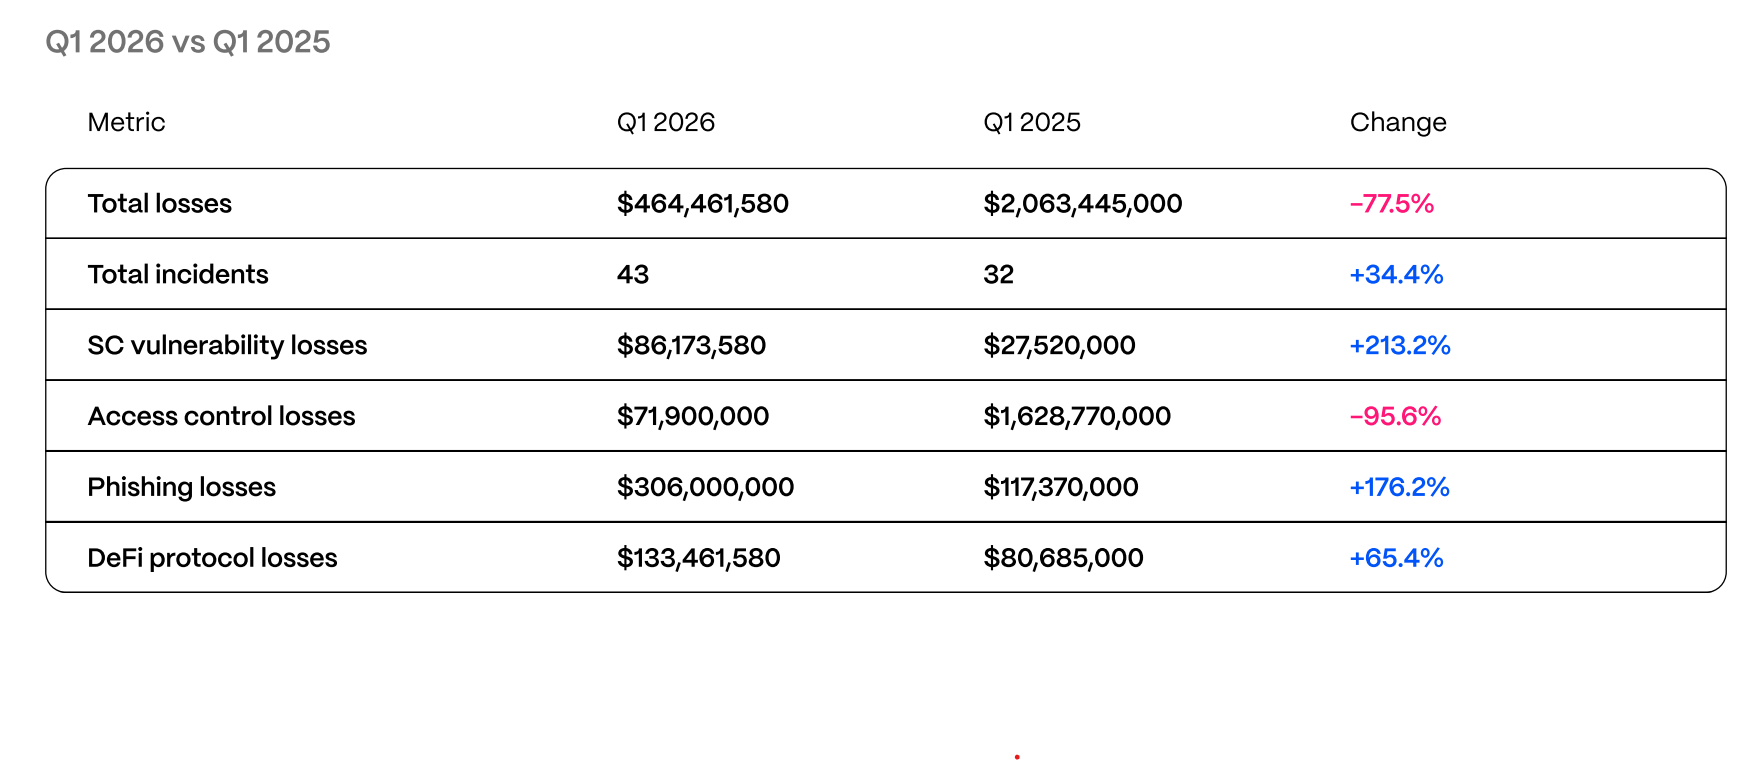 Q1 2025 по сравнению с Q1 2026. Источник: Hacken.
Шесть проверенных проектов, включая Resolv с 18 аудитами и Venus с пятью отдельными фирмами, все еще составили $37.7 миллионов убытков. В среднем это больше, чем у их непроверенных коллег, так как протоколы с более высоким общим заблокированным значением (TVL) привлекают более сложных злоумышленников и эксплойты.
Глобальные наблюдатели ужесточают ожидания по реагированию на инциденты
В Q1 MiCA и DORA в ЕС продвинулись дальше в активное применение, регулятор Дубая, Управление по регулированию виртуальных активов, ужесточил ожидания в отношении своего Регламента по технологиям и информации, Сингапур ввел правила уведомления об инцидентах и капитале, соответствующие стандартам Базеля, а новая Комиссия по рынкам капитала Объединенных Арабских Эмиратов взяла на себя федеральный контроль за цифровыми активами с более широкими полномочиями и более высокими штрафами.
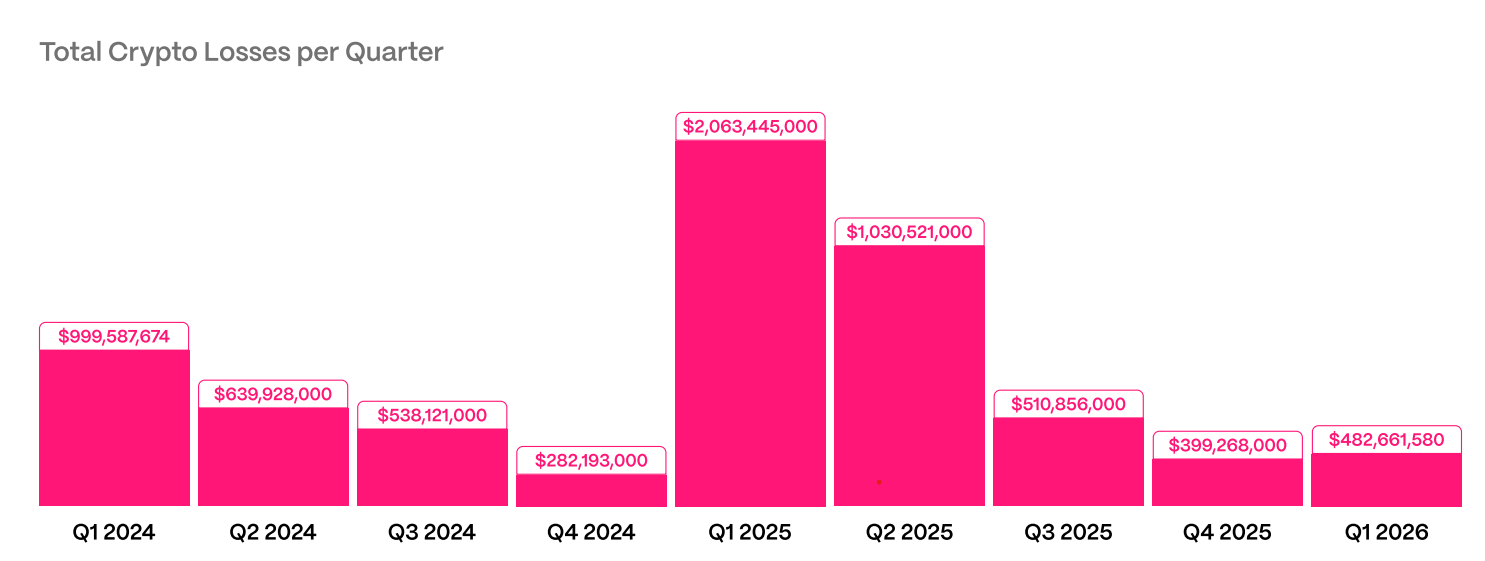 Общие убытки от криптовалют за квартал. Источник: Hacken
Hacken связывает эти режимы с новым ориентиром для «готовых к регуляции» стеков, который включает подтверждения резервов, поддерживаемые ежедневной внутренней сверкой, круглосуточным мониторингом ончейн по кошелькам казначейства и привилегированным ролям, автоматическими механизмами защиты на функции чеканки и управления, а также часами уведомления о инцидентах, откалиброванными по самым строгим применимым стандартам.
Отчет подчеркивает «реалистичные» цели осведомленности в течение 24 часов, маркировки в течение четырех часов и блокировки за 30 секунд, с «амбициозными» целями как минимум 10 минут на обнаружение и 1 секунду на блокировку, основанными на рекомендациях из данных о гонке отмывания Global Ledger за 2025 год.
На уровне человека Hacken отмечает северокорейские кластеры как наиболее последовательную операционную угрозу, с потерей в $40 миллионов у Step Finance и нарушением инфраструктуры Bitrefill, что расширяет сценарий фальшивого обращения к венчурным капиталистам, злонамеренные инструменты видеозвонков и компрометированные конечные точки сотрудников, которые извлекли примерно $2.04 миллиарда из сектора в 2025 году.
Журнал: XRP еще не «учел» 3 бычьих катализатора, Bitcoin до $80K? Торговые секреты