



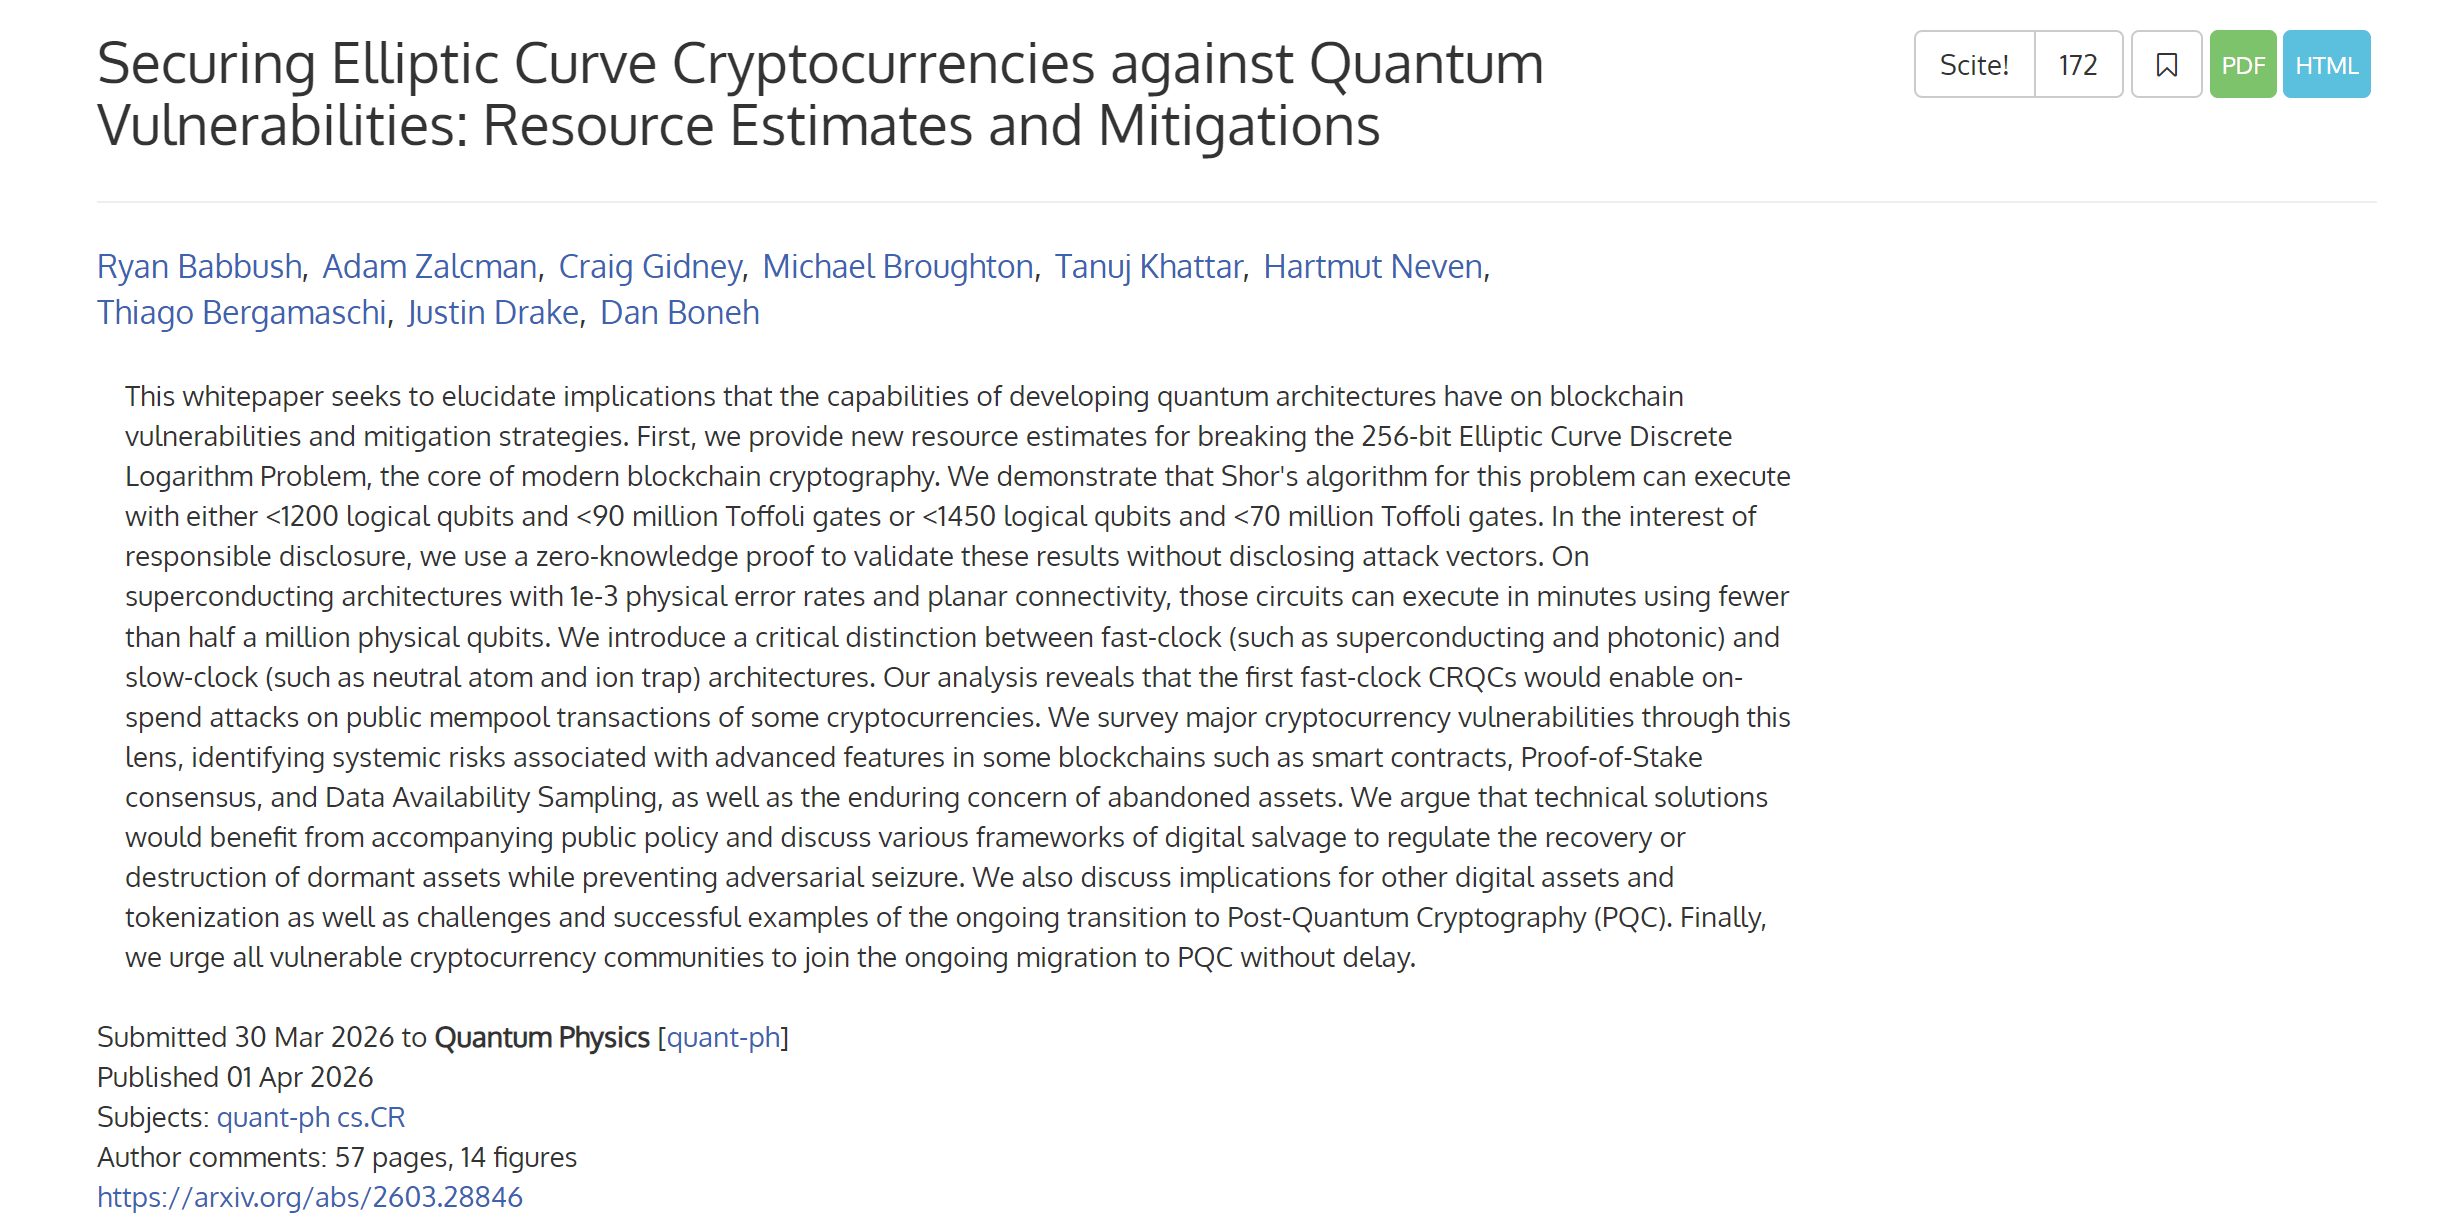
На прошлой неделе команда Google Quantum AI опубликовала громкую статью, в которой указала, что при сверхпроводящей архитектуре, определённых ошибках исправлений и предположениях о железе, будущие квантовые компьютеры могут использовать менее 500,000 физических квантовых бит для взлома широко используемого 256-битного шифрования эллиптической кривой (ECDLP-256) в текущих криптовалютах и блокчейне за считанные минуты, при этом количество необходимых квантовых бит уменьшилось примерно в 20 раз по сравнению с предыдущими оценками.
Это напрямую указывает на ядро схемы подписи ECDSA, используемой почти всеми основными публичными цепями, такими как биткойн и эфириум. Сообщение появилось, и слухи о том, что «квантовые компьютеры могут взломать приватный ключ биткойна», начали распространяться в сети.
На самом деле, нам необходимо сначала успокоиться и прояснить эту ситуацию — угроза реальна, но она все еще далека от «завтра ваш кошелек станет небезопасным».
Более того, вся индустрия на самом деле уже начала действовать.
Во-первых, что угрожает квантовым вычислениям?
Чтобы понять эту проблему, давайте начнем с самых основ, а именно с того, как ваши криптоактивы защищены?
Как известно, на Bitcoin или Ethereum каждый аккаунт имеет пару ключей: закрытый ключ и открытый ключ. Закрытый ключ — это случайно сгенерированное большое число, крайне секретное, подобное паролю вашего сейфа; открытый ключ выводится из закрытого ключа с помощью умножения по эллиптическим кривым, а адрес вашего кошелька — это строка, полученная из вашего открытого ключа после применения хеш-функции.
Безопасная основа этой системы именно в том, что этот процесс является односторонним.
В конце концов, легко вычислить открытый ключ из закрытого, но вычислить закрытый ключ из открытого на традиционном компьютере требует времени, превышающего возраст Вселенной, что и является сутью «задачи дискретного логарифма по эллиптическим кривым» (ECDLP) — прямая вычисление просто, а обратное взлом невозможно.
Но квантовые компьютеры разрушили это предположение, они могут решить задачи факторизации и дискретного логарифма за полиномиальное время, другими словами, достаточно мощный квантовый компьютер теоретически может восстановить ваш закрытый ключ из вашего открытого ключа.
Так когда же откроется открытый ключ?
Каждый раз, когда вы инициируете транзакцию в блокчейне, вам необходимо подписывать данные транзакции закрытым ключом, одновременно транслируя ваш открытый ключ для проверки, что означает, что как только вы совершили транзакцию, ваш открытый ключ уже опубликован в цепочке.
Смысл статьи Google заключается в том, что она переводит вопрос «взлома закрытого ключа с помощью открытого» из теоретически возможного, но абсурдного, в планируемую цель на дорожной карте квантового оборудования. Например, по оценкам статьи, для взлома 256-битного ECDLP потребуется около 500,000 физических квантовых битов в толерантном квантовом компьютере, что значительно ниже предыдущих оценок.
В конечном итоге, квантовые вычисления не взламывают блокчейн, они в первую очередь нацелены на системы подписей, которые все еще основаны на задаче дискретного логарифма по эллиптическим кривым.
Таким образом, угроза действительно существует, но строго говоря, утверждение о том, что «она imminent», не совсем точно; по оценкам ведущих экспертов, окно времени, вероятно, откроется не раньше 2030 года. (Дополнительно: (основная абстракция аккаунтов + угроза квантовых вычислений: почему EIP-8141 еще не стал ведущим предложением Ethereum Hegotá?)
Во-вторых, что делают различные публичные цепи для подготовки?
Конечно, объективно говоря, здесь есть ключевое различие, о котором многие отчеты не упомянули, а именно, что многие адреса Bitcoin не раскрывают открытый ключ прямо на цепочке с самого начала.
Например, для таких распространенных форм, как P2PKH и P2WPKH, адрес сам по себе обычно просто хеш открытого ключа, открытый ключ часто раскрывается только при «первом использовании», что означает, что если ваш адрес никогда не отправлял транзакции, на цепочке будет только ваш адрес кошелька, без открытого ключа.
Следовательно, наиболее непосредственная угроза квантовых вычислений больше связана с открытыми ключами тех адресов, которые уже осуществляли транзакции. Конечно, этот момент непосредственно ведет к первому, что пользователи могут сделать сейчас, о чем мы поговорим позже.
Отрасль не была неосведомлена об этой проблеме, на самом деле подготовка к миграции на постквантовое шифрование уже синхронно продвигается на нескольких фронтах.
Подход Ethereum заключается в разделении уровня аккаунтов и схемы подписей, например, продвижение EIP-7702 и абстракции аккаунтов (AA), позволяющее аккаунтам Ethereum определять, что такое законная подпись через логику смарт-контрактов. Это означает, что в будущем, когда квантовые схемы подписей будут внедрены, не потребуется переписывать основной протокол, нужно будет просто заменить модуль проверки подписи аккаунта.
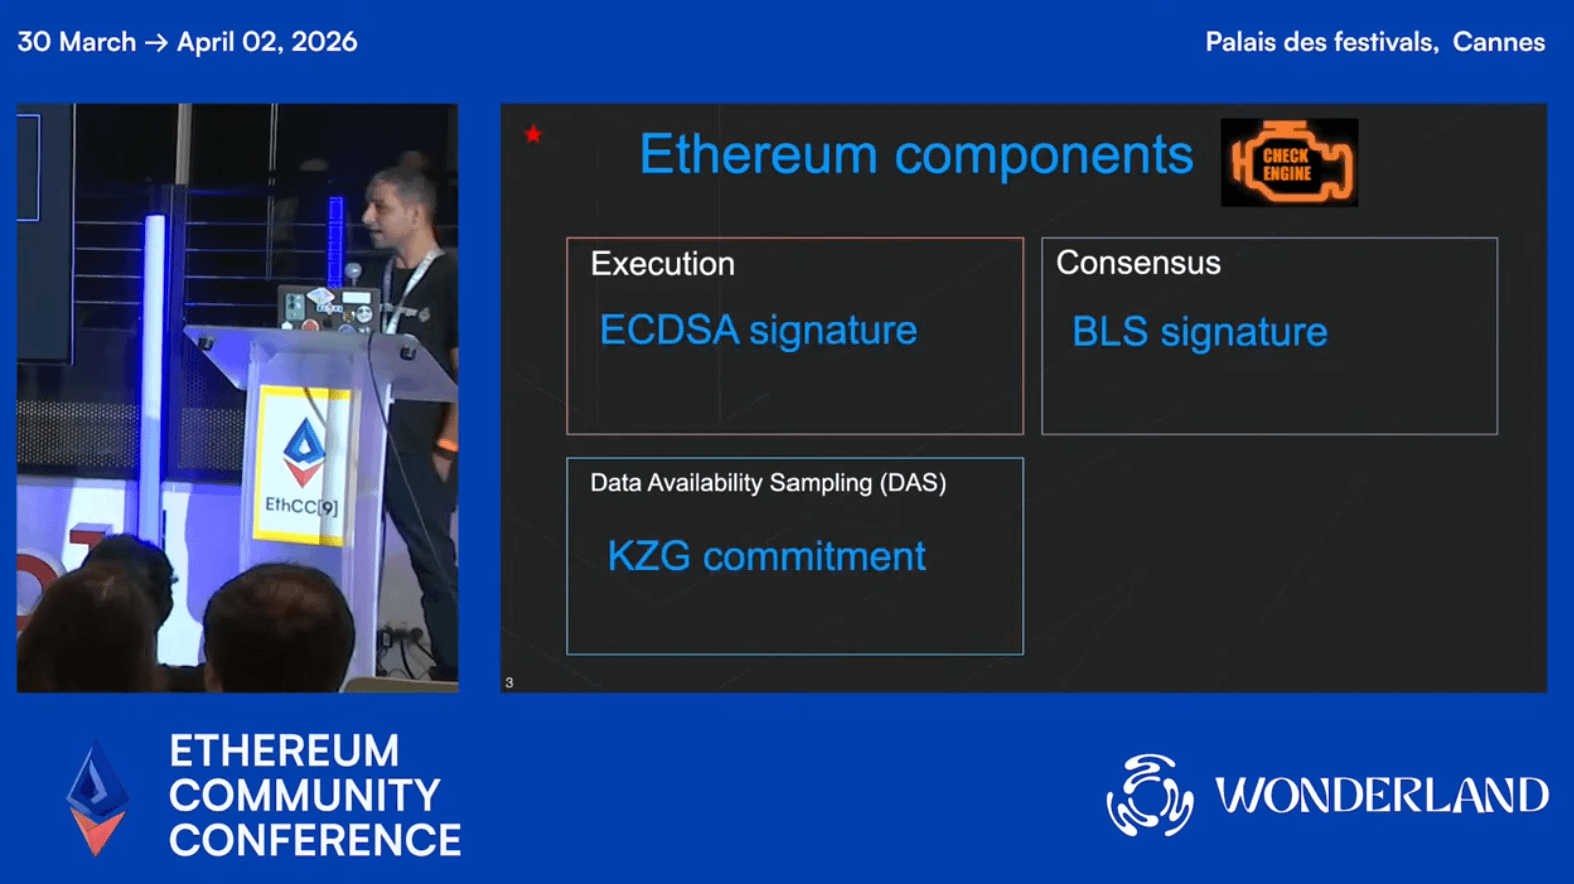
Более того, криптограф исследователь Ethereum Foundation Антонио Сансо на конференции EthCC9 обновил последние достижения Ethereum в области квантовой безопасности, указав, что квантовые компьютеры могут представлять реальную угрозу для алгоритма подписи ECDSA в середине 2030-х годов, Ethereum уже завершил около 20% подготовки к квантовой безопасности и планирует реализовать полную квантовую устойчивость через обновление Lean Ethereum в период с 2028 по 2032 год.
Тем не менее, основная техническая проблема, с которой мы сталкиваемся сейчас, заключается в проблеме объема подписей, например, размер подписи самого легкого постквантового алгоритма подписи Falcon все еще более чем в 10 раз превышает ECDSA, и прямая проверка Lattice-based в Solidity имеет чрезвычайно высокую стоимость газа, поэтому исследовательская группа установила два основных технологических пути:
Во-первых, через абстракцию аккаунтов позволить пользователям обновить алгоритм подписи кошелька на квантово-устойчивый, без необходимости изменять основной протокол;
Во-вторых, внедрить LeanVM для обработки сложных хеш-расчетов и совместно с доказательствами с нулевым знанием проверять право собственности на адреса и мнемонические фразы для обеспечения безопасности активов в процессе миграции;
Антонио сообщил, что с февраля 2026 года он будет курировать двухнедельные ACD специальные заседания по постквантовым вопросам. В настоящее время экспериментальная постквантовая тестовая сеть уже запущена для таких клиентских приложений, как Lighthouse и Grandine.
Кроме того, стиль сообщества Bitcoin явно более консервативный, недавно в репозиторий BIPs попал BIP360, предлагающий новый тип вывода P2MR (Pay-to-Merkle-Root), одной из целей которого является устранение уязвимости ключевого пути в Taproot для будущих возможных миграций на постквантовые схемы подписей.
Конечно, предложение попасть в репозиторий BIPs не означает, что оно уже достигло консенсуса в сообществе, и тем более, что оно будет принято, поэтому можно сказать, что внутри сообщества Bitcoin уже начались более конкретные обсуждения предложений, касающихся квантовых уязвимостей и потенциальных изменений типов вывода. Это также очень соответствует стилю Bitcoin, когда сначала четко определяются проблемы, а затем очень медленно достигается консенсус.
Стоит отметить, что еще в 2024 году Национальный институт стандартов и технологий США (NIST) официально опубликовал три стандарта постквантового шифрования, что означает, что экосистема блокчейна имеет четкую цель миграции и больше не нужно ждать, когда какой-либо алгоритм станет лучше, фактически инженерная реализация уже началась.
Три, что обычным пользователям следует делать?
Хотя угроза квантовых компьютеров — это дело будущего, но будущее не означает, что сейчас не нужно беспокоиться, некоторые хорошие привычки, которые вы заведете сегодня, почти ничего не стоят.
Во-первых, избегайте повторного использования адресов, это также самое простое и наиболее эффективное средство самозащиты.
Причина, как уже упоминалось выше — если вы являетесь пользователем UTXO цепей, таких как Bitcoin, каждый раз, когда вы инициируете транзакцию, ваш открытый ключ будет раскрыт в цепочке, и если вы каждый раз используете один и тот же адрес, открытый ключ будет долго оставаться публичным, как только квантовые вычислительные мощности станут доступны, злоумышленник сможет легко восстановить ваш закрытый ключ из вашего открытого ключа.
На данный момент такие основные кошельки, как imToken, уже по умолчанию предлагают функции HD-кошелька, хорошей практикой является каждый раз использовать новый адрес для получения переводов, не следует использовать один адрес как постоянный идентификатор личности, а для тех адресов, которые никогда не отправляли транзакции, открытый ключ никогда не был раскрыт, текущие квантовые угрозы практически не применимы.
Во-вторых, обратите внимание на путь обновления кошелька после квантовых вычислений.
Если вы в основном используете такие цепи, как Ethereum, с моделью аккаунтов, то акцент следует делать не на механическом постоянном смене адресов, а на том, какие кошельки и какие публичные цепи, которые вы используете, предоставляют ли они четкие пути миграции в будущем.
Поскольку для цепочек с моделью аккаунтов большой проблемой в квантовую эпоху часто является не единичное раскрытие, а длительная привязка активных аккаунтов, истории открытых ключей, идентичностей в цепочке и разрешений приложений. Как только мы действительно перейдем к окну миграции в будущем, у кого-то аккаунт будет более обновляемым, а чей кошелек сможет более плавно заменить логику подписи, тот и будет более безопасным.
Наконец, с точки зрения человеческой природы можно ожидать, что с ростом интереса к теме на рынке появится все больше кошельков и протоколов, заявляющих о «квантовой безопасности», мы должны быть настороже против этих кошельков, протоколов и продуктов инфраструктуры, которые используют флаг «квантовая безопасность».
Смотря на такие утверждения, следует задать не рекламные лозунги, а три более жестких вопроса:
Зависит ли используемый алгоритм от окончательных стандартов NIST?
Прошла ли его безопасность независимый аудит и была ли она достаточно проверена?
Что касается декларируемой квантовой безопасности, это уровень цепочки миграции, обновление уровня аккаунтов, или это просто упаковка на уровне приложений?
В конце концов, настоящая квантовая безопасность должна охватывать не только ярлык приложения, но и весь путь от подписей, проверки до совместимости на цепочке.
В общем и целом, угроза квантовых вычислений для блокчейна действительно существует, и важность последнего доклада Google заключается в том, что он приближает угрозу от далекой теории к планируемым рискам.
Но это все еще не сигнал о том, что «завтра кошелек будет взломан», более точное понимание должно быть таковым: миграция после квантовых вычислений больше не является темой, принадлежащей только академическому кругу, а станет реальной проблемой в будущем, постепенно входящей в обновление протоколов, проектирование кошельков и управление активами пользователей.
Записка в конце
Для отрасли действительно важно, не кто первым закричит о квантовых вычислениях, а кто первым сможет четко спроектировать путь миграции.
Для пользователей не обязательно сейчас впадать в панику, а лучше сначала установить базовое понимание рисков: какие активы первыми будут раскрыты, какие действия увеличивают риск, какие кошельки и публичные цепи с большей вероятностью будут в будущем обеспечивать плавное обновление.
Нам нужно действовать заранее, а не чрезмерно беспокоиться.
Давайте поддерживать друг друга.