
Братья и сестры на площади, добро пожаловать на восьмой урок деревни новичков!
На прошлом уроке мы научились, как «тормозить» сделки, защищаясь от рисков рынка. Но жестокая реальность заключается в том, что для новичков самые большие потери часто возникают не из-за неправильной покупки монеты, а из-за неверного доверия к людям.
Криптовалютный мир одновременно является золотой страной с множеством возможностей и темным лесом, полным ловушек. Здесь ваши противники — это не только колебания рынка, но и те, кто скрывается в тени, используя человеческую жадность и информационный разрыв для «точной охоты».
Сегодня мы перевоплотимся в Шерлока Холмса и вместе раскроем четыре самые распространённые и наиболее «доходные» мошеннические схемы в этом тёмном лесу. Цель этого урока — ввести вам самый мощный «антифишинговый прививочный укол», чтобы вы развили зоркий глаз и были невосприимчивы к 99% мошенничеств!
Готовы? Тогда начинаем «расставлять мины» — выявлять угрозы!
1. Ложь первая: «забота» со стороны «официальной техподдержки» — подмена личности 🎭
Это самая лёгкая для новичков ловушка, и ничто другое с ней не сравнится.
Способ мошенничества: мошенники маскируются под биржу (например, Binance), под проект кошелька или под «официальную техподдержку»/администратора какого-то KOL, за которым вы следите, и через сообщества (Telegram, Discord и т. п.) активно пишут вам в личку.
Часто используемые фразы:
«У вашей учётной записи есть риск для безопасности, нажмите по этой ссылке для проверки».
«Поздравляем! Вам предоставлен бесплатный «инвестиционный пропуск». Напишите мне в личку ваш адрес кошелька и seed-фразу для верификации».
«Мы проводим системное обновление. Временно переведите ваши активы на этот безопасный адрес».
Это похоже на звонок от человека, который представляется «полицейским», сообщает, что ваша банковская карта якобы связана с преступлением, и требует перевести деньги на «безопасный счёт». Настоящие официальные сотрудники никогда и никогда и никогда не будут писать вам в личку с просьбой сообщить любые пароли, seed-фразу или потребовать перевод средств!
Одна фраза для защиты: любой, кто активно пишет вам в личку как «официальный сотрудник», на 100% является мошенником! Сразу добавляйте в чёрный список и подавайте жалобу — без малейших сомнений.
2. Ложь вторая: «выгодно и всегда с прибылью» — пароль богатства — финансовая пирамида/реферальная схема 📈
Эта схема специально использует человеческие «жадность» и «лень».
Способ мошенничества: мошенники оформляют заманчиво звучащий проект, например «AI-квантовая торговля», «DeFi-майнинг арбитража», обещая вам не по правилам — сверхвысокую фиксированную доходность.
Ключевые особенности:
Обещание сохранности капитала и высоких процентов: например «доход 1% за день», «доход 30% за месяц».
Награда за привлечение «голов»: поощряют развивать свою «волну»/нижестоящих и дают щедрые комиссионные отчисления.
Непрозрачная схема: вы никогда не поймёте, в чём логика их прибыли.
Суть: это типичный «пирамидальный»/схема Понци — деньги новых участников используют, чтобы выплачивать проценты тем, кто пришёл раньше. Как только прекратится приток новых средств, вся «касса» мгновенно рухнет и обратится в ноль.
Одна фраза для защиты: любые обещания «с сохранением капитала и высокой доходностью» — это финансовая пирамида/«инвест-пул». В мире финансов доходность и риски всегда идут рука об руку, без исключений.
3. Ложь третья: «Мистер/обезьянка — настоящая и фальшивая» — фальшивая биржа/фальшивое приложение 📱
Цель такой схемы — напрямую украсть ваш аккаунт на бирже.
Способ мошенничества: мошенники создают сайт или мобильное приложение, полностью идентичные реальной бирже (например, Binance). Затем через SMS, электронную почту или сообщества публикуют «ссылку на выгоду» или «ссылку на скачивание последней версии приложения», чтобы заманить вас нажать.
Последствия: как только вы введёте на поддельном сайте или в поддельном приложении свой логин и пароль, эти данные сразу отправятся мошенникам. Они тут же войдут в ваш реальный аккаунт и украдут все активы.
Одна фраза для защиты: скачивайте приложения только с официальных сайтов или из официальных магазинов приложений. Никогда не нажимайте на любые ссылки, происхождение которых вам неизвестно. Если вы сомневаетесь — вернитесь к нашему четвёртому уроку и используйте предоставленные нами официальные безопасные ссылки.
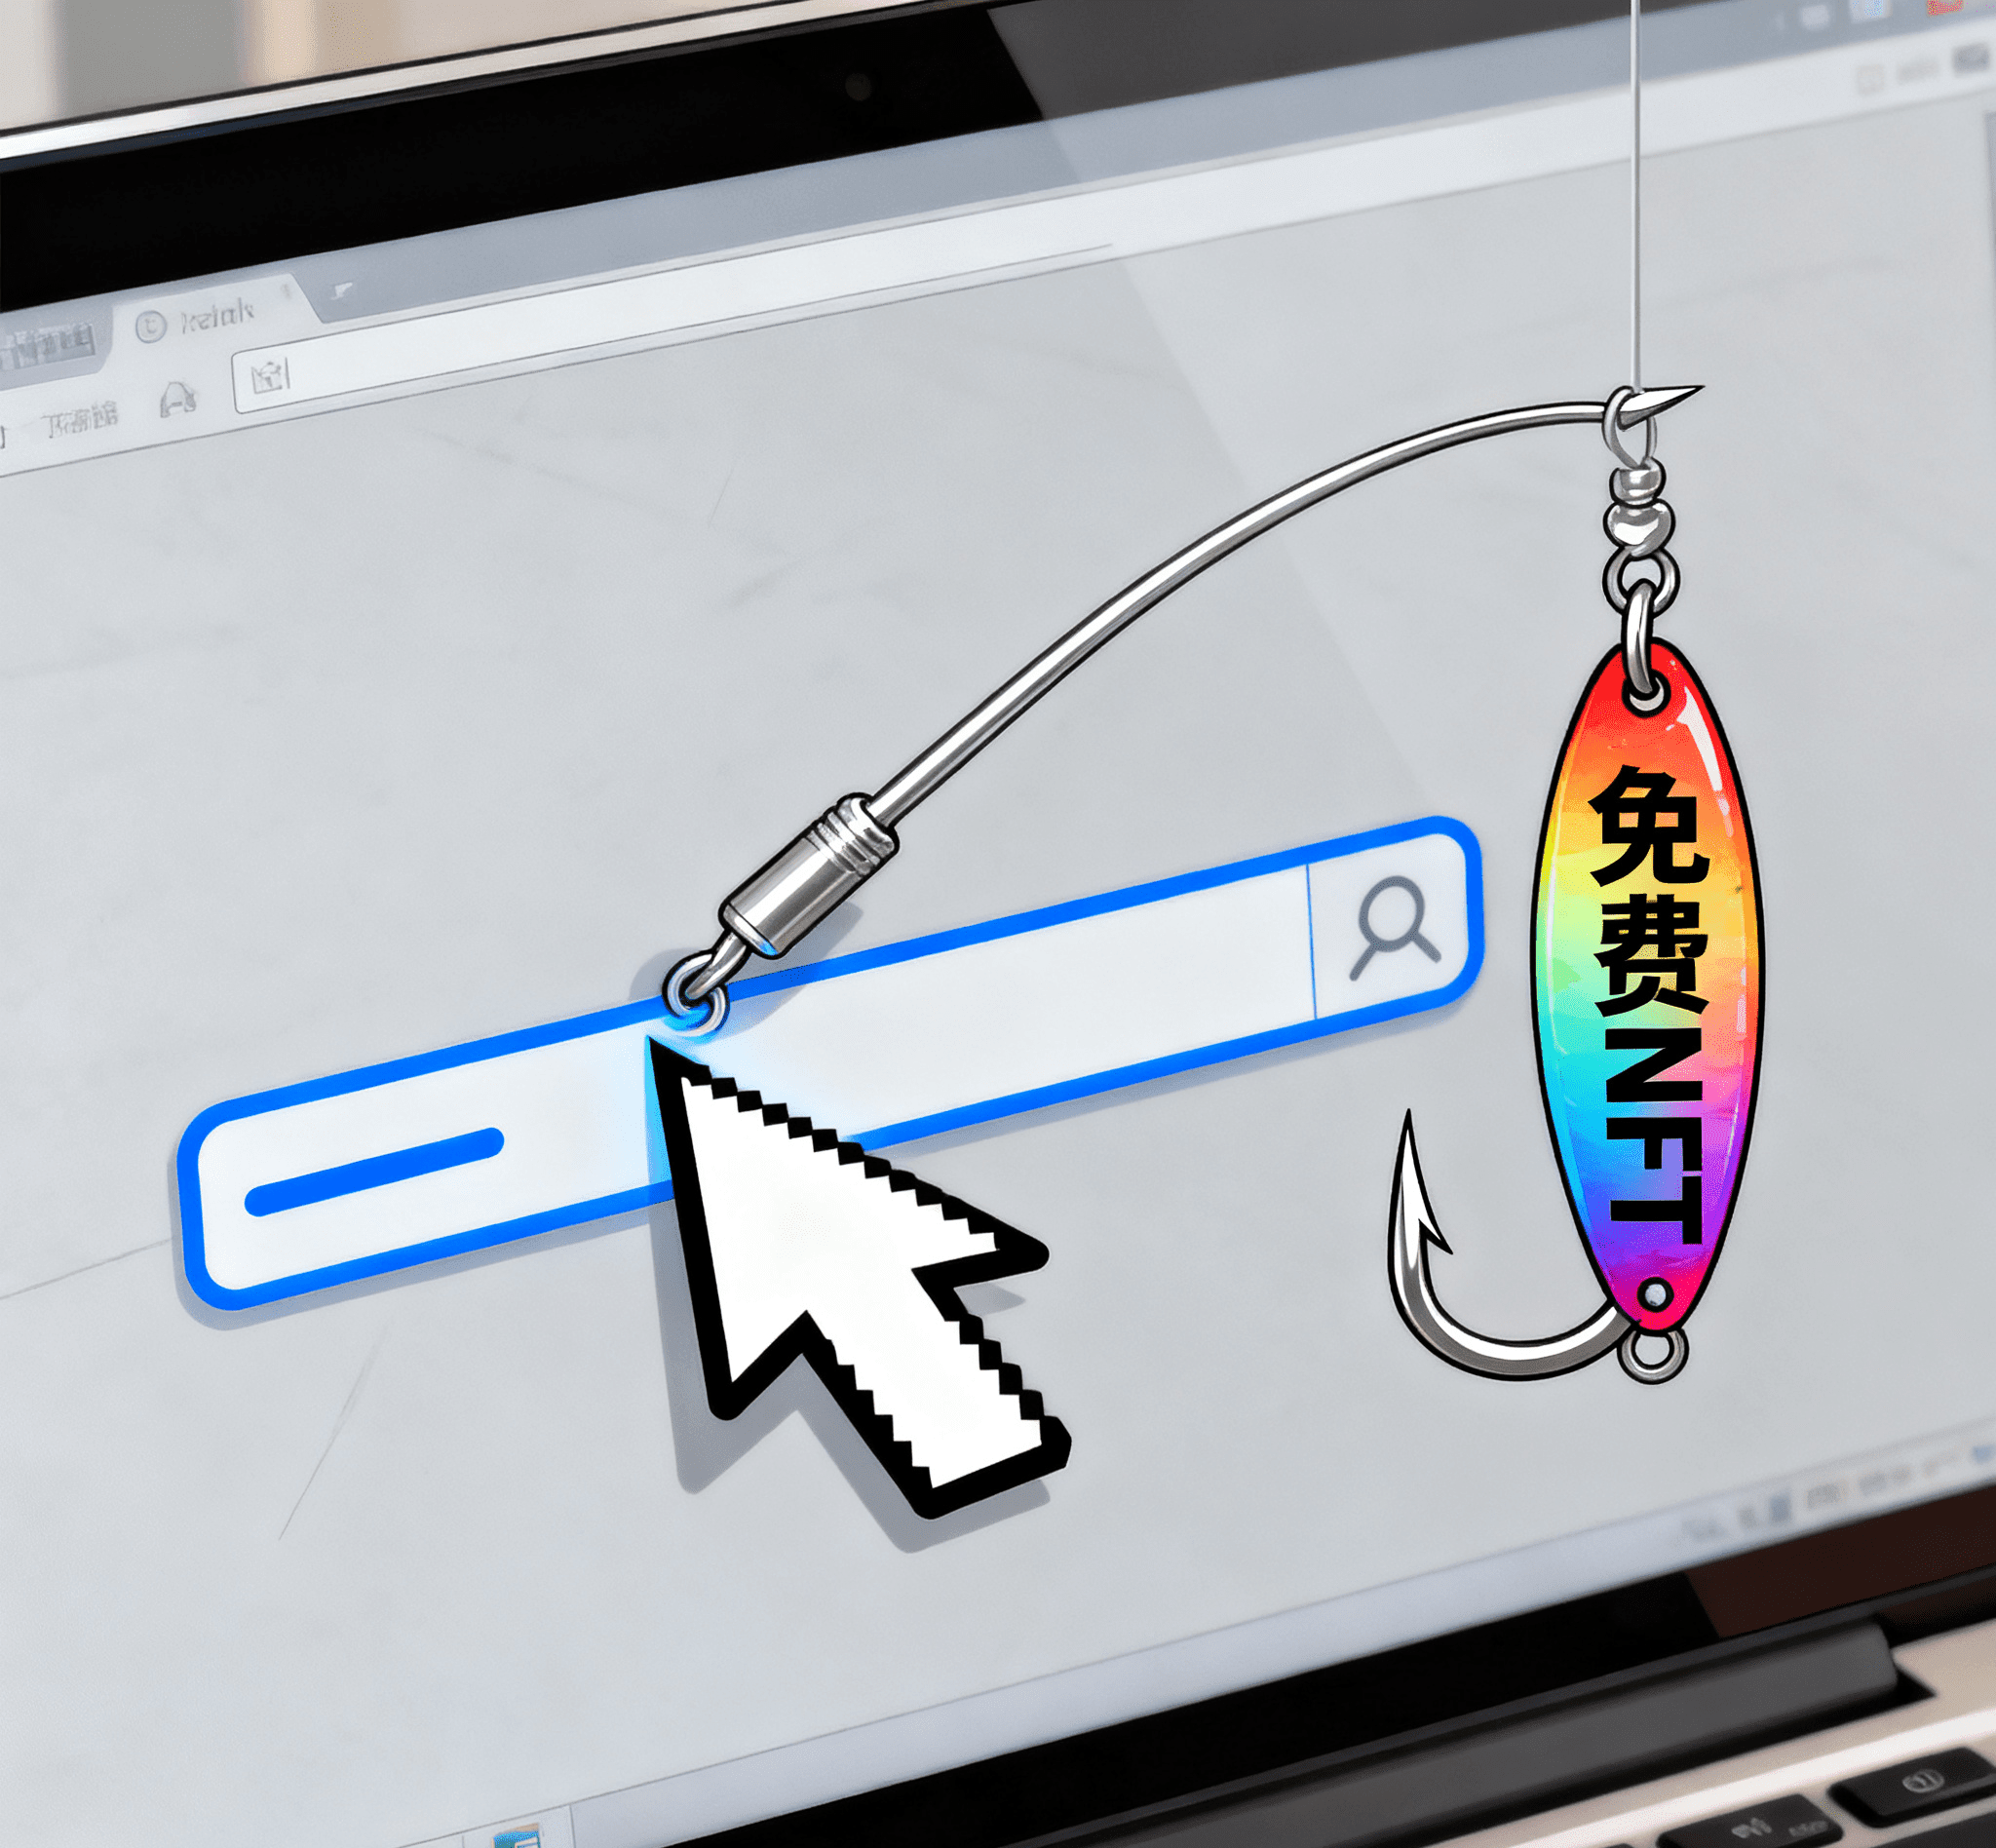
4. Ложь четвёртая: «бесплатный обед» — фишинговая ссылка/схема с выдачей разрешений 🎣
Точечная атака на пользователей личных кошельков (особенно пользователей MetaMask).
Способ мошенничества: в сообществе или в личных сообщениях мошенники присылают вам ссылку, утверждая, что это сайт для «получения эирдропа» популярного проекта, «NFT Mint» или «проверки разрешений/разрешений на доступ».
Последствия:
Фишинг: если на этом сайте вы введёте свою seed-фразу (мнемонику) или приватный ключ, кошелёк будет мгновенно опустошён (украден).
Злонамеренное предоставление разрешений: ещё более скрытое — сайт провоцирует вас выполнить один «подписной запрос на разрешение кошелька». Это разрешение, по сути, даёт мошенникам право бесконечно снимать деньги с вашего кошелька с неограниченным лимитом. В любой момент они могут перевести все активы из вашего кошелька.
Одна фраза для защиты: seed-фраза и приватный ключ — никогда не подключайтесь к сети и никогда не раскрывайте это никому! Не нажимайте случайно на неизвестные ссылки и не выдавайте разрешения никаким сайтам, которым вы не доверяете.
Сегодня мы системно разобрали четыре самых распространённых мошеннических схемы в криптосфере: подмена личности, финансовая пирамида/«инвест-пул», фальшивые сайты и фишинг с выдачей разрешений. Запомните: во всех схемах суть — в использовании вашей жадности и страха.
✅ Задание курса:
Сделайте разовую «проверку безопасности»:
Проверьте, включена ли в вашем сообществе функция «запретить сообщения от незнакомцев»?
Вспомните: получали ли вы когда-нибудь личные сообщения, похожие на те, что упоминаются в этой статье? Как вы тогда поступили?
Опишите в комментариях ваш опыт или советы по предотвращению мошенничества — предупредите тех, кто придёт позже!
🚀 Предстоящий анонс:
Теория изучена — пора превратить её в мышечную память! На следующем уроке мы сожмём все знания по безопасности в один список, который можно проверять в любое время: (Соберите свой список безопасных действий — с сегодняшнего дня прощайтесь с «голым выходом»)!
👋 Понравилось и было полезно? Поставьте лайк/подпишитесь, чтобы не потеряться!
Если после этого урока у вас «прохладило за спиной» и вы узнали знания по защите, которые помогут сохранить жизнь, пожалуйста, обязательно поставьте лайк, сохраните и подпишитесь! Ваша поддержка — это мотивация для того, чтобы я продолжал находить и обезвреживать угрозы. Увидимся на следующем уроке!
Нажмите, чтобы посмотреть: материалы базового обучения и отобранные статьи за прошлые периоды