


Угроза, известная как “Jinkusu”, якобы продает инструменты киберпреступности, предназначенные для обхода проверок «Знай своего клиента» (KYC) в банках и криптоплатформах.
Инструмент использует дипфейки и манипуляцию голосом, чтобы обмануть системы проверки KYC на финансовых платформах, написал трекер киберпреступности Dark Web Informer в посте в X в воскресенье.
Компания по кибербезопасности Vecert Analyzer добавила, что Jinkusu использует ИИ для реального времени замены лиц через InsightFace для «плавных передач жестов», а также модуляции голоса, чтобы избежать биометрии.
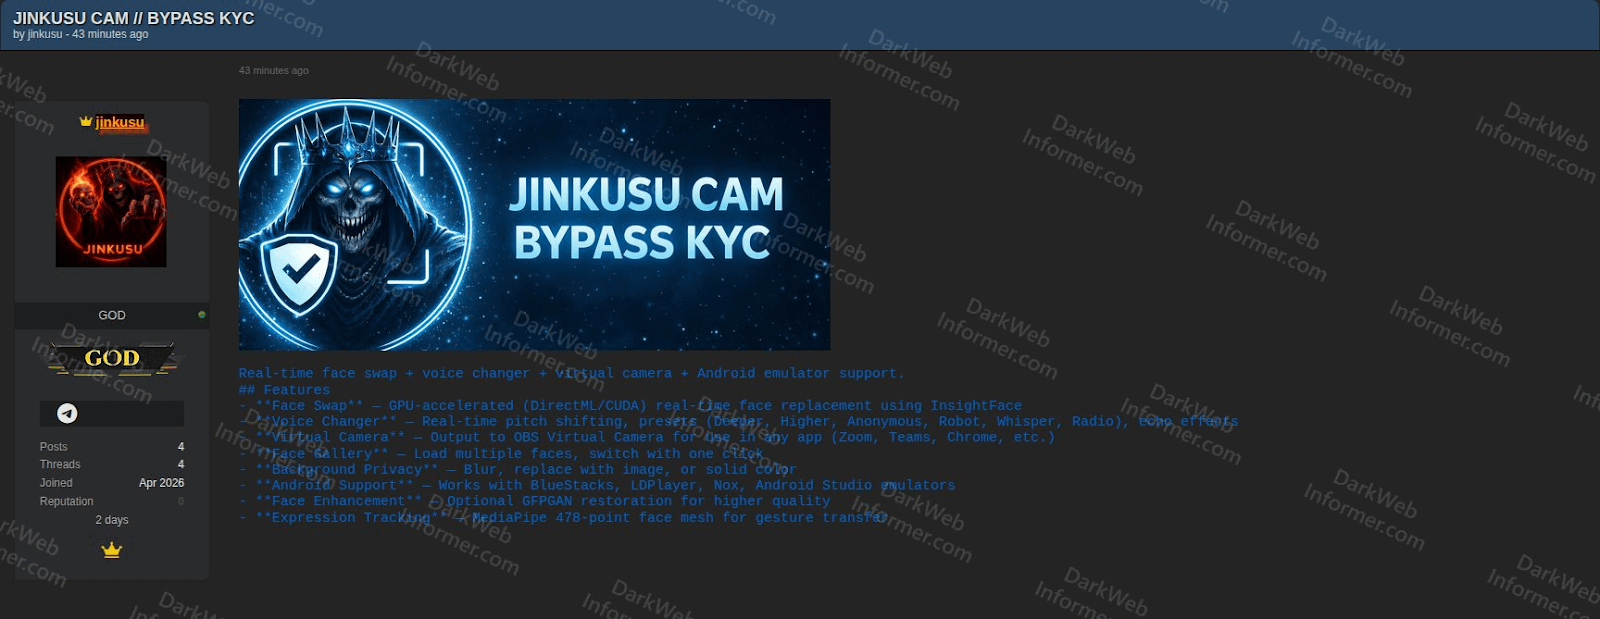 Источник: Dark Web Informer
Появление инструментов дипфейков является «сигналом к пробуждению» для отрасли, так как это подчеркивает недостатки систем верификации KYC, по словам Дедди Лавида, генерального директора платформы безопасности блокчейна Cyvers.
«Поскольку ИИ снижает барьеры для мошенничества с синтетическими личностями, главная дверь всегда останется уязвимой», - сказал Лавид Cointelegraph, призывая платформы принять многослойный подход к безопасности, сочетающий верификацию личности с мониторингом ИИ в реальном времени.
Искусственный интеллект может взломать KYC-системы с помощью одной фотографии
Главный специалист по безопасности Binance Джимми Су подчеркнул растущую угрозу технологии дипфейков еще в мае 2023 года.
Он предупредил, что улучшение алгоритмов ИИ сможет взломать KYC-системы идентификации, используя одну фотографию жертвы.
Новый набор мошенничества также позволяет мошенникам проводить романтические схемы, такие как «пиг-бутчинг», не обладая техническими знаниями.
Криптоинвесторы потеряли $5.5 миллиардов из-за 200,000 отмеченных случаев «пиг-бутчеринга» в 2024 году.
Скам как услуга угрожает криптоинвесторам
Автор нового пакета мошенничества, Джинксу, подозревается в том, что он является тем же злоумышленником, который выпустил фишинговый набор Starkiller в феврале 2026 года.
В отличие от традиционных HTML-основных фишинговых наборов, Starkiller создает обратный прокси в реальном времени, создавая безголовый браузер Chrome внутри контейнера Docker, загружая оригинальную страницу входа целевого бренда и передавая все пользовательские данные, включая логины и пароли, злоумышленнику, объяснила платформа кибербезопасности Abnormal в отчете от 19 февраля.
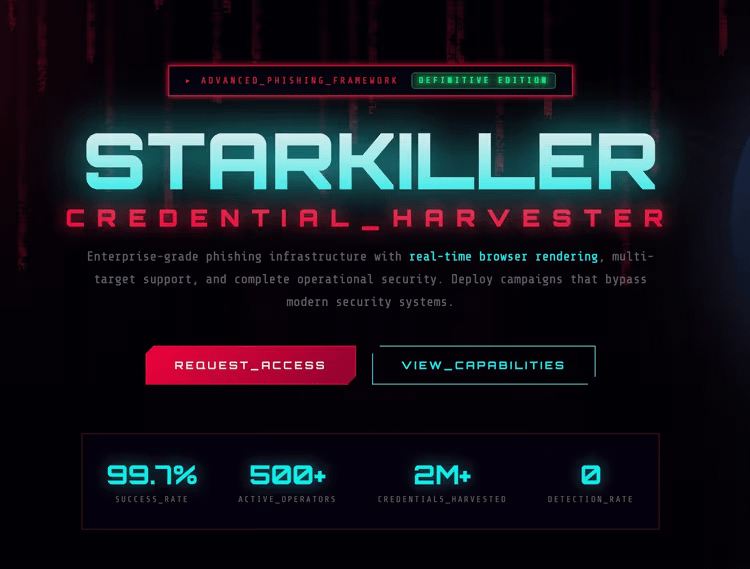 Вредоносное ПО Starkiller для фишинга как услуги. Источник: Abnormal.ai
Хотя потери от криптофишинговых атак упали на 83% в 2025 году, злонамеренные скрипты для опустошения криптокошельков оставались активными, и новое вредоносное ПО продолжало появляться, говорится в отчете Scam Sniffer за январь.
Журнал: Всем не нравится GPT-5, ИИ показывает, что социальные сети не могут быть исправлены