Большинство систем по-прежнему рассматривают верификацию как одноразовое событие.
Но на самом деле доверие — это то, что вы носите с собой, а не то, что вы повторяете.
Вот почему Sign интересен для меня. Он превращает верификацию в что-то многоразовое, почти как личный слой, который вы создаете со временем. Одно свидетельство может разблокировать несколько действий, не раскрывая все снова.
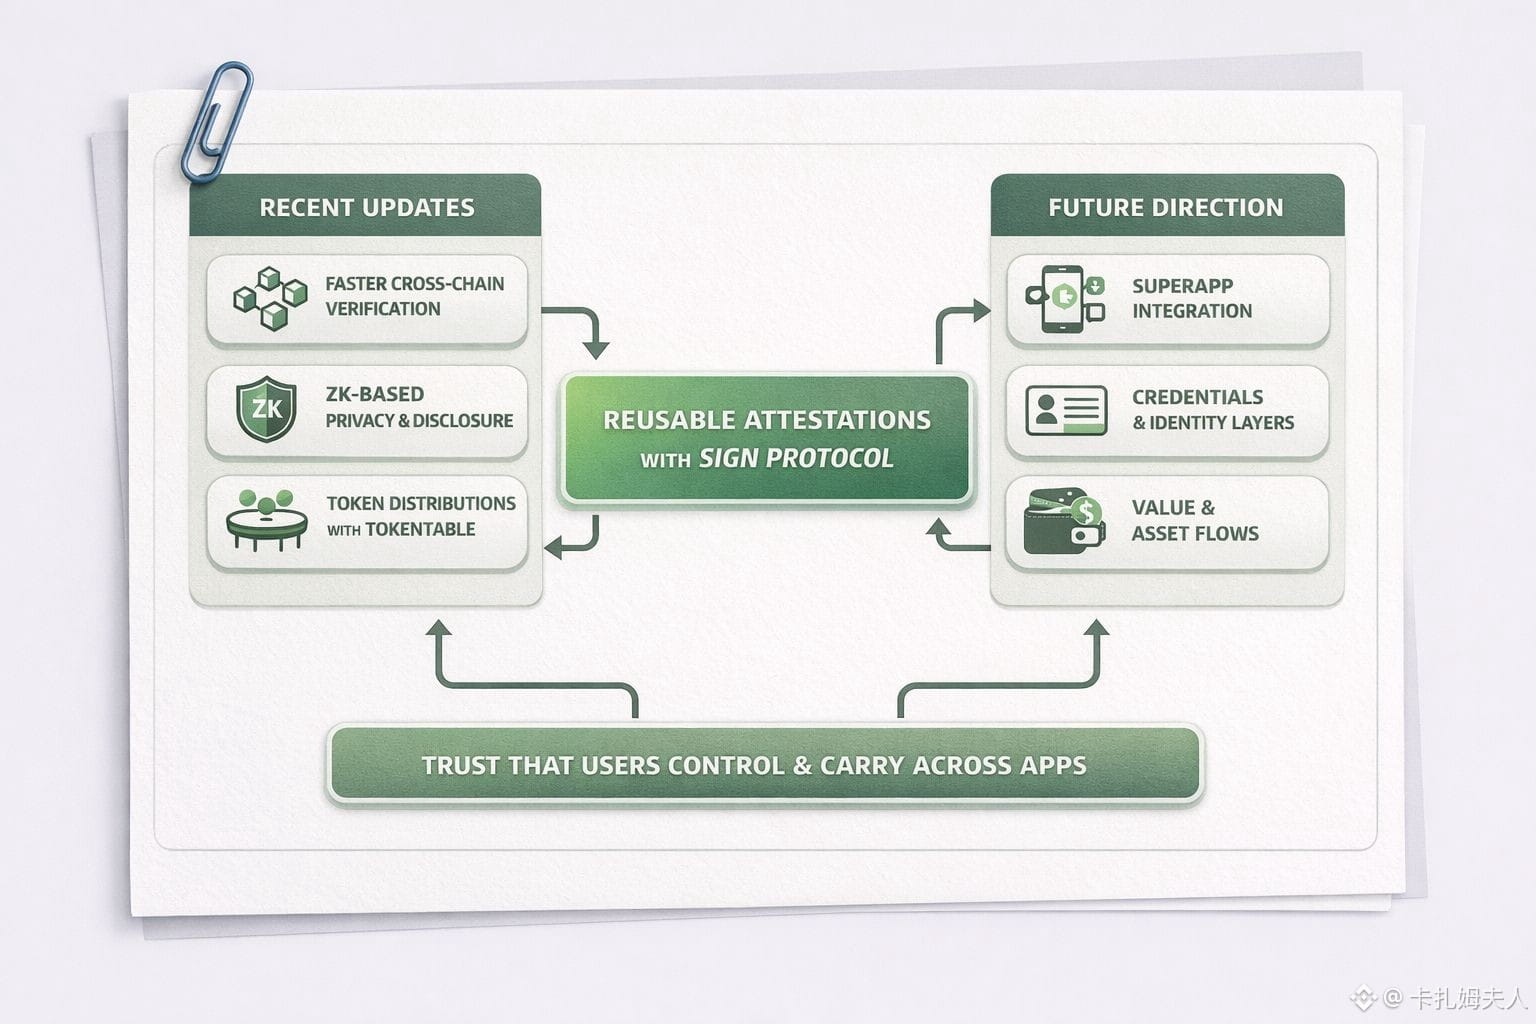
Что выделяется в последнее время, так это то, как эта идея становится более практичной. С обновлениями, улучшающими скорость и конфиденциальность межцепочечных операций (особенно с использованием ZK-основанного выборочного раскрытия), и инструментами, такими как TokenTable, которые уже обрабатывают крупномасштабные, основанные на правилах распределения, это выходит за рамки теории и переходит к фактическому использованию.
Предстоящая направленность SuperApp также кажется важной не потому, что она добавляет функции, а потому, что она, наконец, может соединить идентичность, учетные данные и потоки ценности в одном месте.
Для меня захватывающая часть заключается не только в верификации.
Это идея о том, что доверие становится компонуемым, на чем могут строить приложения, а пользователи могут носить с контролем.
Вам интересно, как другие видят это как многоразовое доверие, недостающее звено в UX Web3?
@SignOfficial $SIGN #SignDigitalSovereignInfra
Но на самом деле доверие — это то, что вы носите с собой, а не то, что вы повторяете.
Вот почему Sign интересен для меня. Он превращает верификацию в что-то многоразовое, почти как личный слой, который вы создаете со временем. Одно свидетельство может разблокировать несколько действий, не раскрывая все снова.
Что выделяется в последнее время, так это то, как эта идея становится более практичной. С обновлениями, улучшающими скорость и конфиденциальность межцепочечных операций (особенно с использованием ZK-основанного выборочного раскрытия), и инструментами, такими как TokenTable, которые уже обрабатывают крупномасштабные, основанные на правилах распределения, это выходит за рамки теории и переходит к фактическому использованию.
Предстоящая направленность SuperApp также кажется важной не потому, что она добавляет функции, а потому, что она, наконец, может соединить идентичность, учетные данные и потоки ценности в одном месте.
Для меня захватывающая часть заключается не только в верификации.
Это идея о том, что доверие становится компонуемым, на чем могут строить приложения, а пользователи могут носить с контролем.
Вам интересно, как другие видят это как многоразовое доверие, недостающее звено в UX Web3?
@SignOfficial $SIGN #SignDigitalSovereignInfra