Я только что создал функцию проверки репутации участников для инструмента DAO на прошлой неделе.
Потом сидел и смотрел на кодовую базу и немного расстроился: семь пользовательских интеграций, четыре слушателя вне цепи, два централизованных бэкенда и слишком много точек, где может произойти сбой.
Все это только для того, чтобы подтвердить очень простую вещь: действительно ли кто-то что-то сделал на Web3.
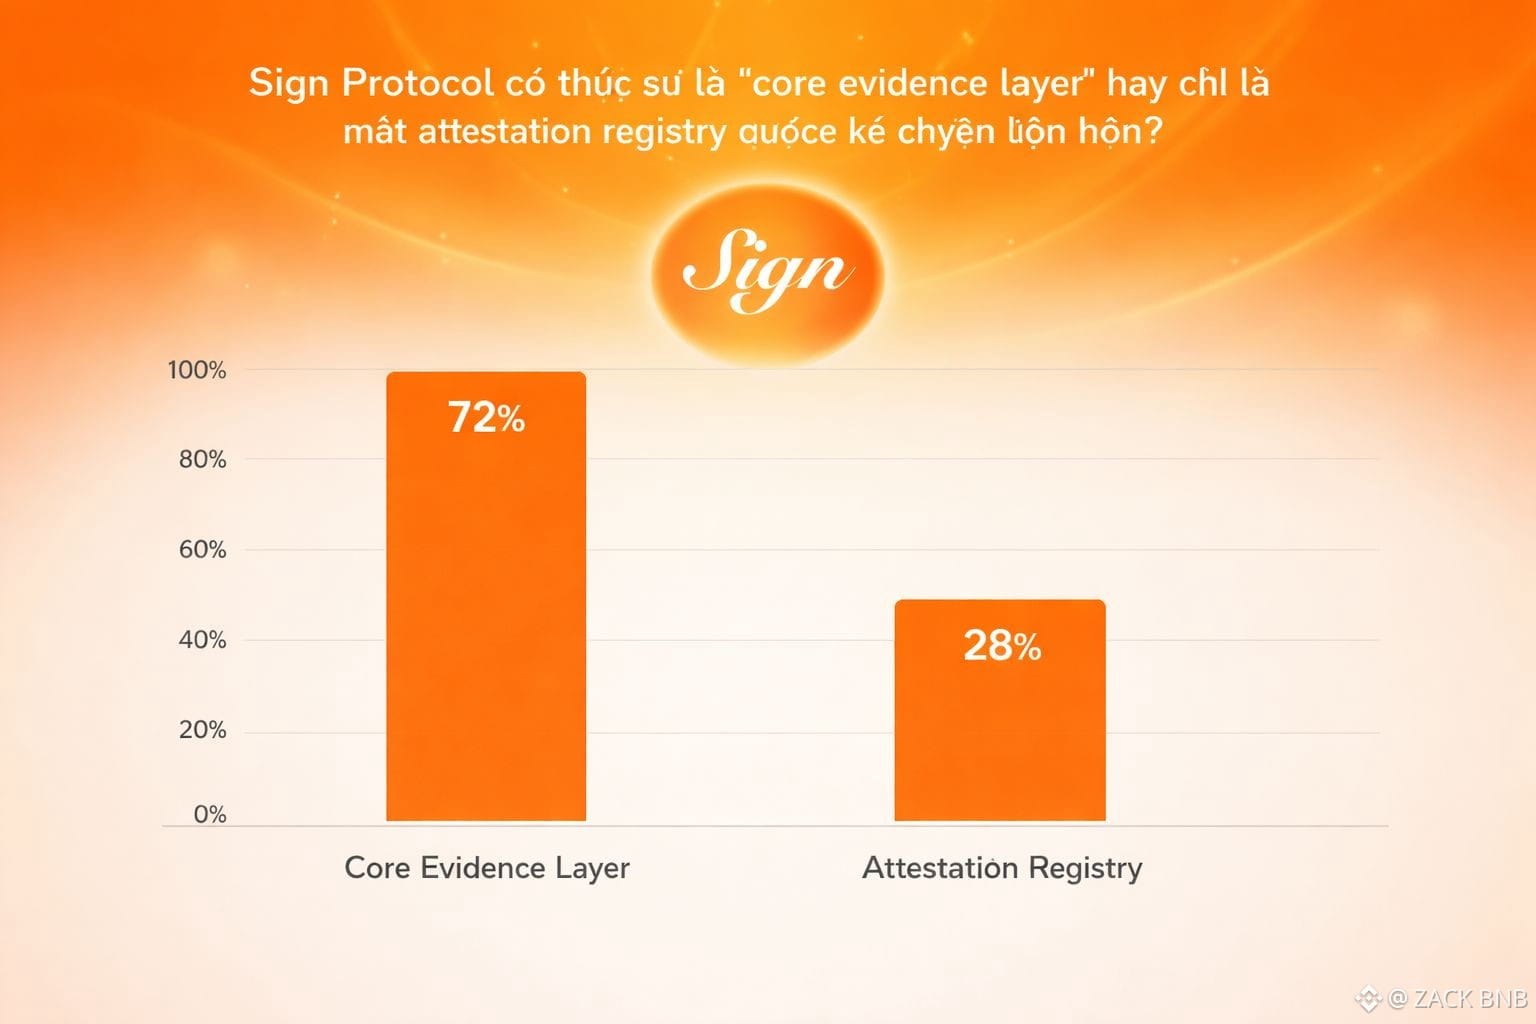
На мой взгляд, это именно то место, о котором стоит говорить, если они действительно хотят стать основным слоем доказательств.
Потому что простая реестр аттестаций не решает эту задачу. Мне все равно приходится самостоятельно соединять каждый источник, обрабатывать несоответствия форматов и самостоятельно поддерживать отдельную инфраструктуру. Но если будет общая спецификация, постоянные идентификаторы и логика аттестации, работающая более согласованно, то эта работа может значительно сократиться.
Для меня наиболее привлекательная теза Sign заключается не в истории доверия, а в возможности избавиться от целого слоя избыточного кода.
@SignOfficial #SignDigitalSovereignInfra $SIGN
Потом сидел и смотрел на кодовую базу и немного расстроился: семь пользовательских интеграций, четыре слушателя вне цепи, два централизованных бэкенда и слишком много точек, где может произойти сбой.
Все это только для того, чтобы подтвердить очень простую вещь: действительно ли кто-то что-то сделал на Web3.
На мой взгляд, это именно то место, о котором стоит говорить, если они действительно хотят стать основным слоем доказательств.
Потому что простая реестр аттестаций не решает эту задачу. Мне все равно приходится самостоятельно соединять каждый источник, обрабатывать несоответствия форматов и самостоятельно поддерживать отдельную инфраструктуру. Но если будет общая спецификация, постоянные идентификаторы и логика аттестации, работающая более согласованно, то эта работа может значительно сократиться.
Для меня наиболее привлекательная теза Sign заключается не в истории доверия, а в возможности избавиться от целого слоя избыточного кода.
@SignOfficial #SignDigitalSovereignInfra $SIGN