Большинство людей, с которыми я разговариваю, все еще считают, что Sign Protocol — это просто базовый список аттестаций, но это довольно поверхностный взгляд на него. Это упускает из виду то, что на самом деле делает его мощным.
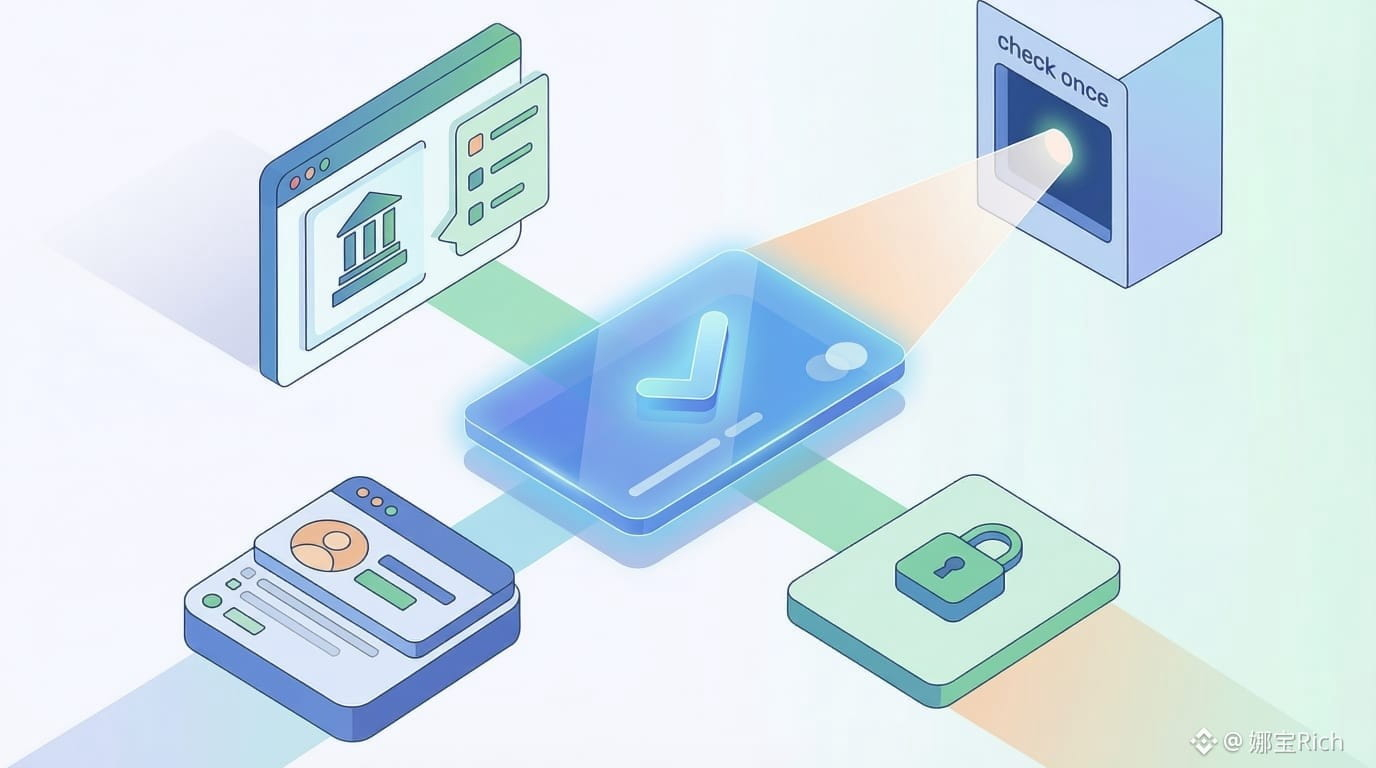
На самом деле он функционирует больше как многоразовый уровень доверия. Вы проверяете что-то один раз, и вместо того, чтобы постоянно делиться сырыми данными, вы носите подписанное доказательство, на которое другие могут мгновенно полагаться. Это простая концепция, но последствия огромны.
Теперь подумайте о кросс-цепочных средах. Они часто хаотичны — несинхронизированы, повторяющиеся проверки и частые сбои. Мы все это видели. Что Sign приносит сюда, так это эффективность: разные приложения могут повторно использовать одни и те же проверенные требования, не проходя весь процесс валидации каждый раз.
Но не все так гладко.
Настоящая проблема заключается в управлении доверием. Кто может быть доверенным эмитентом? И что происходит, когда доказательство устаревает или оказывается неправильным? Это те вопросы, которым не уделяется достаточно внимания.
Это баланс, с которым вы имеете дело — упрощенное доверие с одной стороны и потенциальный риск с другой.
#SignDigitalSovereignInfra @SignOfficial $SIGN
На самом деле он функционирует больше как многоразовый уровень доверия. Вы проверяете что-то один раз, и вместо того, чтобы постоянно делиться сырыми данными, вы носите подписанное доказательство, на которое другие могут мгновенно полагаться. Это простая концепция, но последствия огромны.
Теперь подумайте о кросс-цепочных средах. Они часто хаотичны — несинхронизированы, повторяющиеся проверки и частые сбои. Мы все это видели. Что Sign приносит сюда, так это эффективность: разные приложения могут повторно использовать одни и те же проверенные требования, не проходя весь процесс валидации каждый раз.
Но не все так гладко.
Настоящая проблема заключается в управлении доверием. Кто может быть доверенным эмитентом? И что происходит, когда доказательство устаревает или оказывается неправильным? Это те вопросы, которым не уделяется достаточно внимания.
Это баланс, с которым вы имеете дело — упрощенное доверие с одной стороны и потенциальный риск с другой.
#SignDigitalSovereignInfra @SignOfficial $SIGN