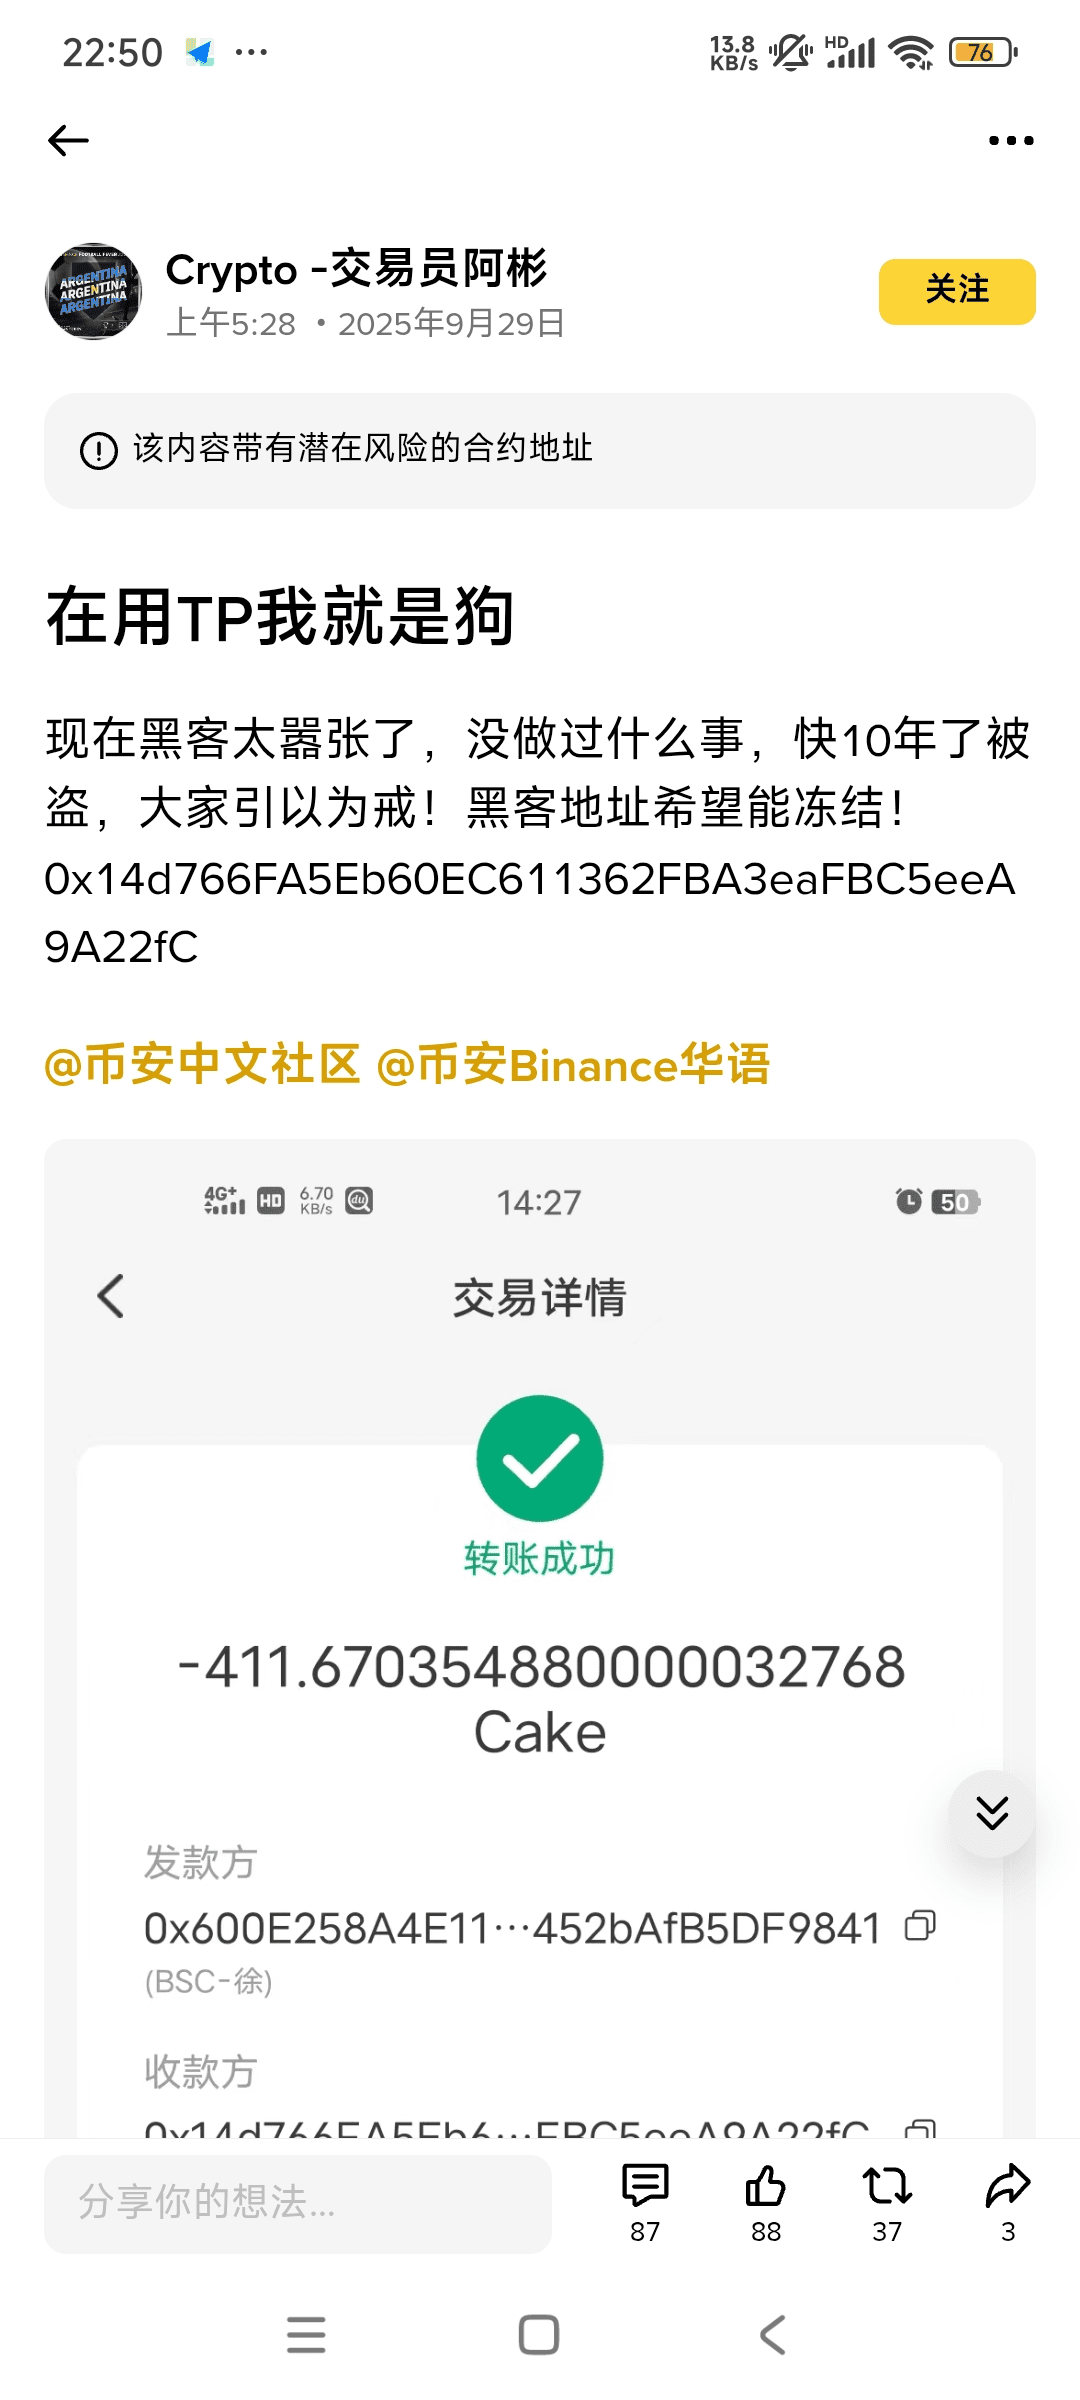
Кража токенов становится все более серьезной. Срочные меры предостережения! Хакеры используют эти методы для кражи ваших цифровых активов, проверьте, не попали ли вы в ловушку?
Вчера я написал статью о кошельке Little Fox и его выпуске токенов, не ожидал, что в комментариях появится так много сообщений о краже токенов.
Как раз я увидел, что одна из красавиц KOL в нашем криптосообществе также столкнулась с такой неприятной ситуацией, и я считаю, что необходимо подготовить руководство по предотвращению подобных ситуаций, поэтому цель написания этой статьи очень проста: объяснить распространенные мошеннические схемы, перечислить возможные меры защиты и помочь всем снизить риски до минимума. Многие люди попадают в ловушки не потому, что у них недостаточно технических знаний, а потому что они не знакомы с окружающей средой, не установили процессы или слишком доверяются «знакомым» и «официальным лицам».
Понимай логику мошенников: они превращают ситуацию «пассивно ждать, пока что-то случится» в навык «активно избегать потерь». Важно усвоить: кража всегда происходит потому, что ты плохо управлял(а) своим кошельком; это не зависит от того, каким кошельком или на каком устройстве ты пользовался(ась). Основные виды мошенничества и типичные признаки
1. Фишинг (поддельные сайты, письма, личные сообщения): суть в том, что мошенники маскируются под биржу, техподдержку или проект и подталкивают тебя вводить seed-фразу или пароль на неофициальной странице. Типичные признаки: письма с ссылками «срочное уведомление», «получить эирдроп», «аномалия в аккаунте»; домен, написание или сертификат не соответствуют; просят предоставить seed-фразу или вставить её на страницу.
2. Мошенничество со зловредными смарт-контрактами: суть в том, чтобы заставить пользователя взаимодействовать с недоверенным контрактом, злоупотребляя авторизациями кошелька или «запирая» средства. Типичные признаки: незнакомый адрес контракта требует «одобрить бесконечную авторизацию», нет аудита или информация о команде неясная.
3. Утечка приватного ключа/seed-фразы (локально или в облаке): суть в том, что ключ сфотографировали, он хранится на облачном диске, seed-фразу фотографировали и держали в телефоне, плохо сохранили рукописные записи, «вытащили» в состоянии опьянения, восстановили доступ на небезопасном устройстве — в общем, любой сценарий, при котором ключ становится доступен третьим лицам, приводит к тому, что активы напрямую выводят. Типичные признаки: приватный ключ хранился как фото или электронный текст, несколько людей знали место бэкапа, устройство заражено или утеряно.
4. Смена SIM-карты и перехват аккаунта: суть в том, что номер телефона взламывают, а затем через почту или биржу можно сбросить вход по SMS, чтобы вывести средства. Типичные признаки: внезапно не приходят SMS или прерывается сигнал сотовой связи, оператор сообщает о подозрительной заявке на замену SIM.
5. Зловредное ПО и угон буфера обмена: суть в том, что в систему внедряется «записывающее устройство» или подменяется копируемый адрес, из‑за чего адрес получателя, который ты копируешь, заменяется на адрес атакующего. Типичные признаки: устройство работает слишком медленно/необычно, появляются непонятные всплывающие окна, адрес перевода и адрес в буфере обмена не совпадают.
6. Имитация социальной инженерии (фальшивый саппорт, фальшивые знакомые): суть в том, что через соцсети (личные сообщения), звонки или сообщения в группах мошенники выдают себя за знакомого или официального представителя и просят перевести деньги или выдать авторизацию. Типичные признаки: «знакомый» внезапно просит деньги в личку или предлагает «сначала подпиши», либо официальная «поддержка» сама добавляется и просит конфиденциальную информацию.
7. Биржу взломали, платформа «сбежала» (escrow/run): суть в том, что безопасность или комплаенс/регуляторные обязательства централизованной платформы провалены, из‑за чего вывод ограничен или активы невозможно вернуть. Типичные признаки: на бирже объявили приостановку выводов, в СМИ много разоблачений, топ-менеджеры платформы недоступны.
8. Rug pull (злонамеренный выход проекта): суть в том, что команда проекта после сбора средств или выхода на листинг просто очищает ликвидность или закрывает контракт. Типичные признаки: ликвидность быстро исчезает, контакты команды внезапно пропадают, меняются права в контракте.
9. Поддельные «эйрдропы» и «раздачи монет» (Airdrop-скам): суть в том, что мошенники, используя «эйрдроп», страницу «получить эирдроп» или «проверку права на эирдроп», вынуждают пользователя подписать сообщение, ввести данные кошелька или одобрить токен(ы) на авторизацию. На деле их цель — получить право на твою подпись или заставить тебя взаимодействовать с вредоносным смарт-контрактом. Типичные признаки: ссылка «нажми, чтобы получить эирдроп», пришедшая в личку из незнакомой группы; требование сначала подписать или вставить seed-фразу; у проекта нет официальных анонсов, а информация о команде неясная.
10. Ложный «официальный саппорт/сотрудник платформы» и наведение на действия (скам техподдержки): суть в том, что мошенники выдают себя за поддержку биржи или кошелька. Через личные сообщения или звонок они утверждают: «у вас аномалия аккаунта/помогите с верификацией» и т. п., вынуждая тебя передать конфиденциальную информацию или выполнить опасные действия. Типичные признаки: саппорт сам пишет в личку и просит выполнить чувствительные операции, контакты «поддержки» не совпадают с официальными на сайте; собеседник просит ввести seed-фразу или одноразовый пароль.
11. Фальшивый кошелёк или вредоносное приложение для мобильных (подделка приложения): суть в том, что в неофициальном магазине или через сторонние каналы публикуют приложение, выдаваемое за популярный кошелёк. После установки пользователь импортирует ключи кошелька или подписывает — и его данные крадут. Типичные признаки: название и иконка приложения чуть отличаются, скачиваний мало, отзывы странные или приложение просит слишком много разрешений.
12. Мошенничество под романтическое знакомство (Romance scam): суть в том, что атакующий сначала выстраивает долгосрочное доверие, а затем под предлогом «займа», «инвестиционной возможности», «срочной помощи» и т.п. выманивает у человека переводы или авторизацию. Типичные признаки: собеседник быстро начинает говорить о деньгах, предлагает передать активы «партнёрскому проекту», которому якобы доверяешь, или снова и снова переносит встречу.
13. Поддельные NFT/фальшивые имена/фальшивые редкие предметы с ажиотажной распродажей (мошенничество через соцсети): суть в том, что мошенники публикуют на платформе «лимитированные NFT», ссылки на предпродажу или коллекционные предметы с подписью знаменитости — но это подделки; они вынуждают заранее платить или выдавать авторизацию. Типичные признаки: ссылка ведёт на новый контракт, нет проверки через сторонние маркетплейсы, перед сделкой требуют подпись или заранее переводят деньги.
14. Скам с браузерными расширениями/плагинами: суть в том, что вредоносное расширение маскируется под расширение для работы с транзакциями или инструмент эирдропа; после установки оно крадёт ключи или автоматически подписывает транзакции, не ставя тебя в известность. Типичные признаки: расширение требует права на подпись без проверки, источник расширения неизвестен или рейтинг/отзывы аномальные.
15. Подделка доменов и домены-двойники (Homograph Typosquatting): суть в том, что атакующий регистрирует домен, максимально похожий на официальный (например, заменяет символы или использует похожие буквы), и в момент невнимательности обманывает тебя, чтобы ты вошёл(ла) или подписал(а). Типичные признаки: написание домена слегка меняется, SSL-сертификат отличается от официального, на странице есть ошибки и несоответствия деталей. Например, в начале статьи — «красотка KOL». 16. Атака в физическом месте (например, краткое касание устройства с последующим вмешательством): суть в том, что атакующий без твоего ведома кратко контактирует с твоим устройством или аппаратным кошельком (например, на конференции или в аэропорту), внедряет вредоносное ПО или подменяет устройство. Типичные признаки: устройство странно ведёт себя при включении, в системе появляются неизвестные изменения, на аппаратном корпусе есть следы. Как защититься? Seed-фраза и приватные ключи никогда не сохраняются в цифровом виде: не фотографируй, не загружай в облако, не держи в заметках телефона. Долгосрочные активы — в аппаратном кошельке, и сделай офлайн, с резервным копированием в разных местах (бумажный/металлический носитель). 2FA только через приложение или аппаратное устройство, не SMS (особенно важно): Google Authenticator, Authy или YubiKey. Входы — через закладки или официальное приложение: не входи в важные аккаунты по ссылкам из писем или сообществ. Вывод средств — в белый список адресов и с сильными паролями: на бирже включи белый список адресов вывода и привяжи уведомления о входе. Регулярно отзывай ненужные разрешения: проверь token allowances и убери то, чем больше не пользуешься.
Скептически относитесь к новым проектам: аудит, возможность обновлений, прозрачна ли команда; сначала протестируйте на небольшой сумме. Безопасность устройств: своевременно ставьте патчи; устанавливайте ПО только из официальных источников; установите антивирус и регулярно сканируйте.
Управление правами в семье/команде: нужно вести учёт, кто может использовать какие средства и на каком устройстве можно восстанавливать seed-фразу. Диверсифицируйте владения, используйте мультиподписи: мультисиг-кошельки или кастоди-решения снижают риск отказа в одной точке. Ежедневная настороженность: подозрительные срочные сообщения от «официальных» с просьбой немедленно что-то сделать или ввести seed-фразу → это крайне подозрительно. Если внезапно телефон не может получать SMS или оператор даёт аномальные уведомления → сразу свяжитесь с оператором и проверьте. Если в ончейне появляются неизвестные одобрения (approve) или большие allowance → немедленно отзовите разрешения и офлайн переведите средства. Если на устройстве появляются неизвестные программы или необычно растёт потребление ресурсов → отключите от сети, выполните действия на «чистом» устройстве. Если соцаккаунт публикует аномальный контент (особенно если в личку просят перевести деньги) → сначала проверьте личность собеседника по телефону/видео. Рекомендации для обычных пользователей: держите большую часть активов в аппаратном кошельке; на бирже оставляйте только средства для краткосрочной торговли; не включайте SMS-проверки. Для активных трейдеров/DeFi-игроков: используйте отдельное устройство для разделения торговли и повседневного серфинга; каждый раз перед взаимодействием с контрактом сделайте небольшую проверку; регулярно отзывайте разрешения.
Фонды/команда/проектная сторона: используйте мультиподписи, минимизируйте права в ончейне, применяйте обновляемые контракты, прошедшие аудит; внутри команды четко распределите ответственность и сценарии реагирования на инциденты. Безопасность — это набор процессов, а не одно действие. В индустрии схемы будут постоянно эволюционировать, но подавляющее большинство успешных мошенничеств завязано на том, что жертва расслабляется: не сделал(а) бэкап приватного ключа, один раз кликнул(а) фишинговую ссылку, один раз использовал(а) SMS как единственный способ двухфакторной аутентификации. Преврати этот список в ежедневную привычку: разделение устройств, аппаратный кошелек, Authy/Authenticator, регулярный отзыв разрешений, хранение доказательств и сценарий обращения в полицию/подачи заявления. Тогда вероятность «повезло наткнуться» сильно падает.