



Эксперты по безопасности криптовалюты выявили недавно появившуюся, сложную фишинговую кампанию, нацеленную на видных личностей в X (ранее Twitter). В отличие от традиционных мошенничеств, эта кампания использует передовые тактики, которые обходят двухфакторную аутентификацию, что делает её особенно опасной. Атака использует собственную инфраструктуру X для получения несанкционированного доступа к высокопрофильным аккаунтам, вызывая опасения по поводу новых уязвимостей в социальных медиа, активно используемых крипто-сообществом.
Новая фишинговая кампания нацелена на крипто-персоналий в аккаунтах X, используя инфраструктуру X для обхода двухфакторной аутентификации.
Атака использует убедительные сообщения и метаданные, создавая высококредитоспособные фишинговые ссылки, имитирующие Google Календарь.
Эксперты предупреждают, что кампания может быть частью более широких усилий по компрометации аккаунтов в социальных сетях в крипто-секторе.
Схема включает в себя фальшивый запрос на авторизацию, который требует обширных разрешений на аккаунт, вызывая подозрения у бдительных пользователей.
Рекомендации включают отмену подозрительных подключенных приложений и тщательную проверку необычных запросов на разрешения, чтобы предотвратить компрометацию аккаунта.
Новая волна фишинговых кампаний нацелена на аккаунты в социальных сетях фигурантов индустрии в криптовалютном сообществе, представляя собой растущую угрозу в экосистеме цифровых активов. Эти схемы продемонстрировали возможность обхода двухфакторной аутентификации, используя собственную инфраструктуру X для захвата аккаунта. Этот метод подчеркивает развивающуюся сложность векторов атак, нацеленных на криптоинфлюенсеров и трейдеров, аккаунты которых часто имеют значительную ценность на рынке.
Как сообщает крипто-разработчик Зак Коул, атака не полагается на традиционные средства, такие как поддельные страницы входа или кража паролей. Вместо этого она использует функции поддержки внутри самого приложения X, захватывая контроль над аккаунтом без необходимости в пароле жертвы или 2FA. Это вызвало предупреждение от исследователей безопасности и призыв к повышенной бдительности. Исследователь безопасности MetaMask Охм Шах подтвердил, что видел активную атаку "в дикой природе," указывая на потенциально широкомасштабную кампанию, менее сложная версия которой нацелена на модель OnlyFans.
Создание убедительного фишингового сообщения
Выдающаяся особенность кампании заключается в ее способности выглядеть подлинной. Нападающие инициируют контакт через прямые сообщения, содержащие ссылки, которые, кажется, направляют пользователей к законным услугам. Ссылки, похоже, ведут к домену Google Календаря, благодаря тому, как X генерирует предварительный просмотр публикаций с использованием метаданных. На самом деле ссылка ведет к домену, зарегистрированному как "x(.)ca-lendar(.)com," зарегистрированному всего несколько дней назад, но предварительный просмотр показывает знакомый URL Google Календаря, обманывая пользователей и заставляя доверять ссылке.
После нажатия ссылка перенаправляет на страницу авторизации X, запрашивающую разрешение для приложения под названием "Календарь" на доступ к аккаунту. При более тщательном осмотре выясняется, что в названии приложения есть два кириллических символа, которые напоминают латинские "a" и "e," что является тонким трюком, предназначенным для уклонения от обнаружения. Запрос на авторизацию затем побуждает пользователей предоставить обширные разрешения, включая подписку на аккаунты, публикацию, редактирование профиля и многое другое — все это подозрительно для приложения календаря.
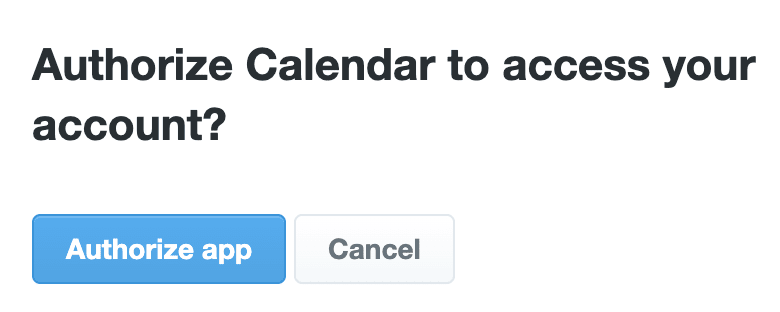 Фальшивый запрос на авторизацию для фишингового приложения. Источник: Зак Коул
Обнаружение признаков фишинговой атаки
Одним из самых тонких признаков схемы является мимолетное появление URL — вероятно, видимое только на мгновение перед перенаправлением — что делает его легко упустить из виду. Однако ключевым индикатором является объем запрашиваемых разрешений. Приложение стремится контролировать практически каждый аспект аккаунта — от публикации до управления подписчиками — что крайне необычно для приложения календаря.
Добавляя к подозрению, пользователи перенаправляются на Calendly.com после предоставления разрешения, что выявляет несоответствие, которое должно вызывать скептицизм. "Они подделали Google Календарь, но перенаправили на Calendly? Ошибка в операционной безопасности," отметил Коул. Чтобы предотвратить компрометацию аккаунта, он рекомендует проверить подключенные приложения на странице настроек X и отменить все, что называется "Календарь", особенно те, которые кажутся подозрительными.
Сложность этой атаки иллюстрирует важность сохранения осторожной позиции в отношении разрешений в социальных сетях, особенно в сфере криптовалют, где влиятельные аккаунты могут значительно изменить рыночные настроения. Поскольку крипторынки остаются волатильными, защита этих цифровых активов от тактики социального инжиниринга важнее, чем когда-либо.
Эта статья была первоначально опубликована как "Крипто-сообщество под атакой: новая угроза захвата аккаунтов X" на Crypto Breaking News – вашем надежном источнике крипто-новостей, новостей о Биткойне и обновлений блокчейна.