#crypyoupdates
Moonwell был взломан на $1.78M из-за кода, сгенерированного Claude Opus 4.6
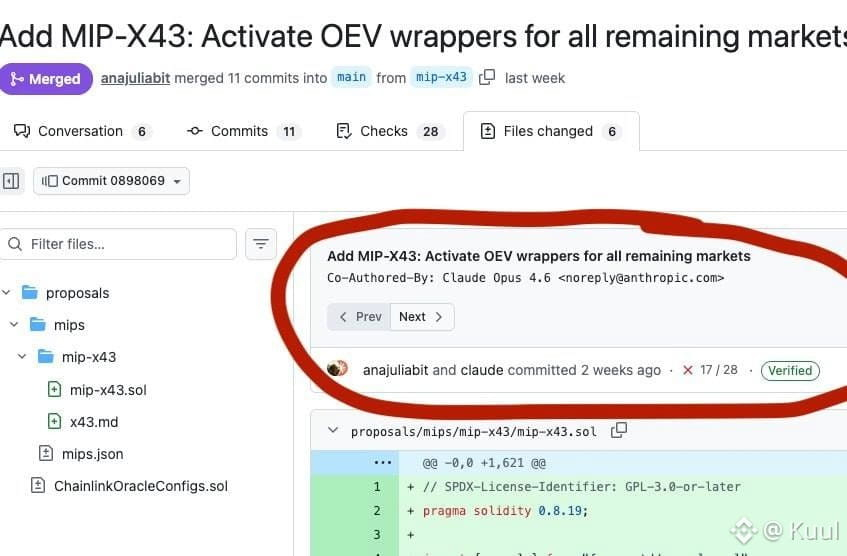
DeFi протокол Moonwell потерял около $1.78M из-за ошибки в смарт-контракте. Согласно аудитору pashov, уязвимый код был сгенерирован моделью Claude Opus 4.6.
Причиной стала ошибка в формуле оракула: цена cbETH отображалась как $1.12 вместо фактических ~$2200. Это позволило злоумышленнику провести атаку.
В репозитории проекта коммиты отмечены как соавторские с Claude — инцидент уже называют одним из первых взломов, связанных с кодированием vibe в Solidity.