


Ключевые моменты
Если кто-то свяжется с вами, утверждая, что работает с Binance — особенно на таких должностях, как развитие бизнеса и партнерство, управление аккаунтами и обслуживание клиентов — проверьте это, используя Binance Verify. Если не удается проверить, рассмотрите контакт как ненадежный и не продолжайте.
Если кто-то будет направлять вас, чтобы скачать и открыть файлы, делиться скриншотами страниц вашего аккаунта, сканировать QR-коды для входа, включать удаленный доступ или совместное использование экрана, делиться вашим паролем или нажимать на неизвестные ссылки, остановитесь немедленно.
Не открывайте сжатые файлы и не запускайте вложения, отправленные неизвестными, даже если они выглядят как обычные документы. Если вы уже открыли подозрительный файл или поделились скриншотами, свяжитесь со службой поддержки Binance и примите немедленные меры по безопасности учетной записи.
Спуферы часто пытаются выглядеть как что-то рутинное: сообщение «Binance» о возвратах, «менеджер по работе с клиентами», предлагающий помощь, или «служба поддержки», которая просит вас быстро что-то проверить. Риск обычно начинается, когда разговор подталкивает вас к конкретному действию, такому как загрузка файла, обмен скриншотами учетной записи, сканирование QR-кода для входа, клик на неизвестную ссылку или включение удаленного доступа.
Этот гид рассматривает реальный случай того, как «форма заявки» привела к захвату учетной записи, три сигнала, которые обычно появляются в этих попытках спуфинга, и как использовать Binance Verify, чтобы подтвердить, является ли контакт или канал действительно официальным, прежде чем продолжить.
Реальный случай: от «формы заявки» к захвату учетной записи
В недавнем случае пользователь был контактирован на социальной платформе кем-то, кто выдавал себя за торгового представителя Binance. Спуфер утверждал, что может "улучшить ставку возврата" и отправил сжатый файл, обозначенный как "форма заявки на возврат Binance", указывая пользователю загрузить его, распаковать и заполнить.
Пользователь выполнил инструкции, открыл файл и поделился скриншотами — включая страницу активов учетной записи — с спуфером, который затем заявил, что "улучшение" требует депозита в 50.000 USDT. Пользователь сказал, что у него нет такого остатка на тот момент. Это, вероятно, снизило стимул спуфера действовать немедленно, но они продолжали общение.
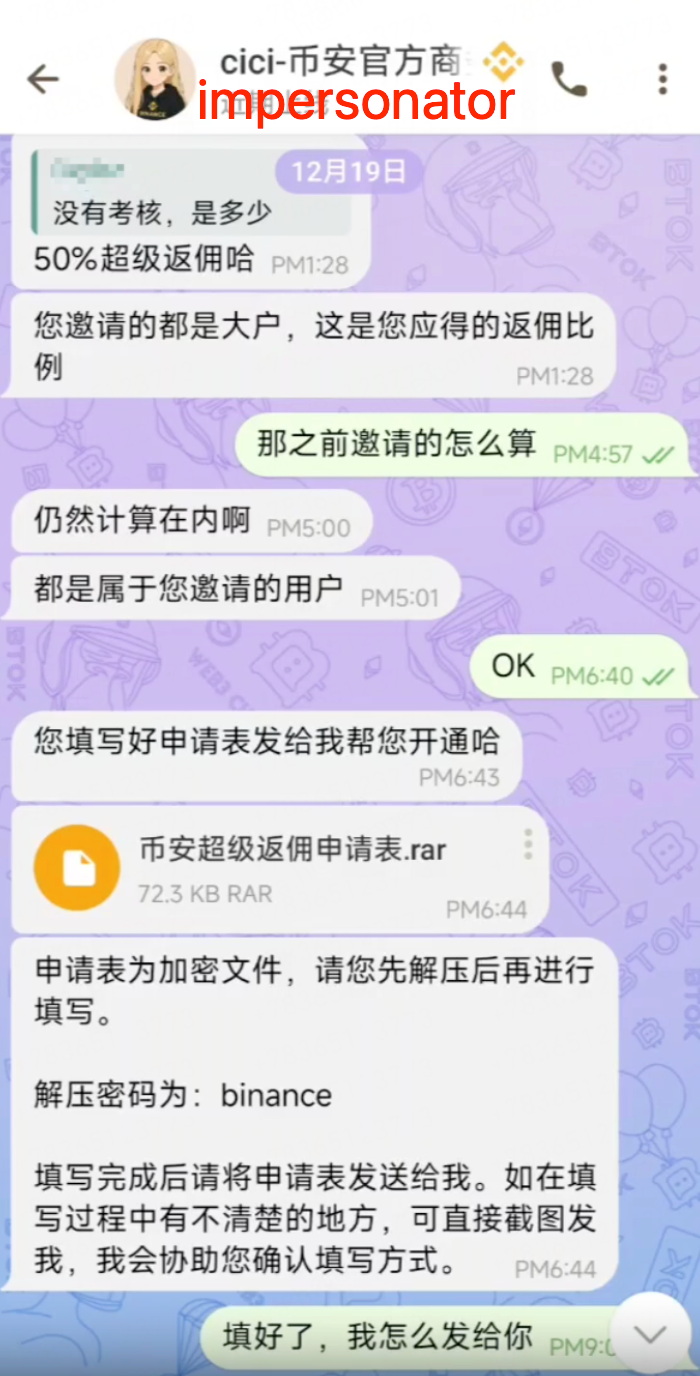
Пользователь: Не нужно проверять. Сколько это?
Спуфер: 50% супер возврат.
Пользователь: Так как мы считаем предыдущие ссылки?
Спуфер: Они тоже учитываются.
Спуфер: Это все пользователи, которых вы привлекли.
Пользователь: ОК.
Спуфер: После заполнения формы заявки, отправьте мне ее, и я помогу вам активировать.
Спуфер (файл): Форма заявки на супер возврат Binance.rar (72.3 КБ, RAR)
Спуфер: Форма заявки - это зашифрованный файл. Пожалуйста, сначала распакуйте его, а затем заполните.
Спуфер: Пароль для распаковки: binance
Спуфинг: После завершения, пожалуйста, отправьте мне форму заявки. Если что-то неясно, пока вы ее заполняете, вы можете отправить мне скриншот, и я помогу вам подтвердить, как ее заполнить.
Пользователь: Я уже заполнил. Как мне это отправить?
Два дня спустя спуфер снова связался с пользователем и заявил, что было получено "специальное одобрение", что позволяло продолжить с меньшим балансом. Тогда пользователь внес более 30.000 USDT и отправил скриншот в качестве подтверждения.
После этого спуфер провел пользователя через шаг входа с помощью QR-кода. Сканируя QR-код, сгенерированный злоумышленником, пользователь невольно авторизовал вход в свою учетную запись. Затем спуфер включил удаленный доступ и вывел активы из учетной записи. Позже Binance принял меры по контролю рисков по подозрительным учетным записям.
На следующий день пользователь связался со службой поддержки Binance и сообщил о проблеме. На основе сжатого файла, предоставленного пользователем, анализ безопасности Binance выявил файл, который выглядел как обычный документ .docx, но на самом деле работал как .dll, что соответствует распространению вредоносного ПО.
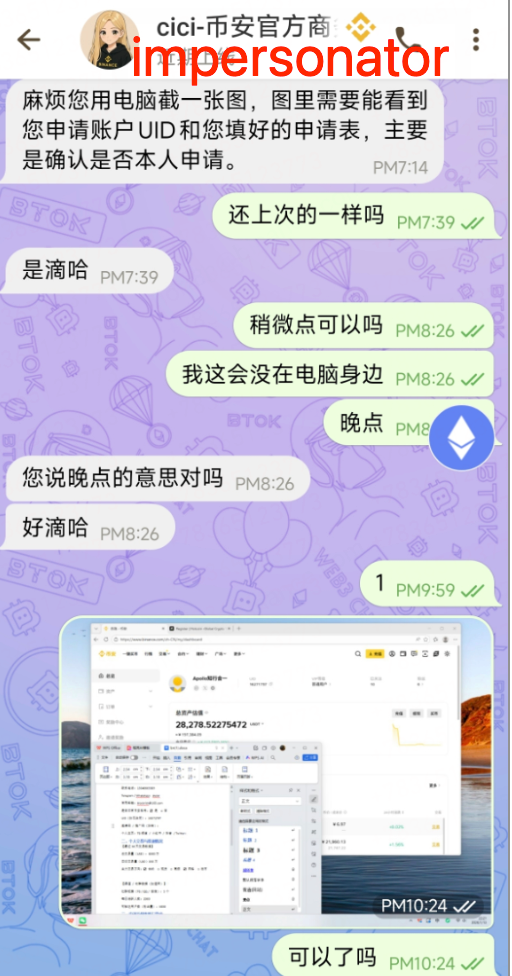
Спуфер: Пожалуйста, сделайте скриншот на своем компьютере. Скриншот должен показывать UID учетной записи, с которой вы запрашиваете, и заполненную форму заявки, в основном для подтверждения того, что заявку вы сделали вы.
Пользователь: Как в последний раз?
Спуфер: Да.
Пользователь: Можем немного позже?
Пользователь: Я сейчас не на своем компьютере.
Пользователь: Позже.
Спуфер: Когда ты говоришь «позже», ты имеешь в виду позже сегодня вечером, верно?
Спуфер: Хорошо.
Пользователь: (отправляет скриншот)
Пользователь: Это нормально?
Почему оправдание имеет меньшее значение, чем действие
Социальная инженерия работает, предлагая правдоподобную историю. История может касаться возвратов, акций, улучшений учетных записей, обновлений документов, проверок безопасности или «срочной обработки». Многие пользователи сосредотачиваются на том, звучит ли история реально.
Независимо от истории, обычно то, что происходит дальше, связано с риском. Наиболее распространенные опасные шаги включают загрузку и открытие файлов, отправку скриншотов учетной записи, сканирование QR-кодов по инструкциям и включение удаленного доступа или совместного использования экрана. Когда разговор подталкивает вас к любому из этих действий, рассматривайте это как инцидент безопасности, а не как поток обслуживания клиентов.
Три сигнала, которые обычно появляются в попытках спуфинга
1) Личность кажется «официальной», но не проверена
Мошенники могут копировать фотографии профиля, имена для отображения и биографии. Они также могут создавать идентификаторы, которые выглядят почти идентично настоящим. Профессиональный тон, знакомый логотип или длинная история чата не являются доказательством.
То же самое касается социальных групп. Большой размер группы не равен легитимности. Членство может быть завышено ботами или купленными аккаунтами. Не доверяйте аватарам, именам пользователей или количеству членов группы как проверке.
2) Вредоносное ПО через сжатый файл
Сжатые файлы часто содержат элементы, называемые «формой», «заявкой» или «инструкциями». Некоторые из них созданы так, чтобы выглядеть как обычные документы, скрывающие исполняемое поведение. Вы можете думать, что открываете документ, но фоновый процесс может начать выполняться в момент, когда вы нажимаете.
Похожие ловушки также могут приходить как ссылки на фишинг или поддельные электронные письма, которые просят вас войти в систему или предоставить конфиденциальные данные. Рассматривайте неожиданные файлы и ссылки как ненадежные по умолчанию.
3) Доступ к учетной записи и злоупотребление транзакциями после депозита
Если у вас мало активов в момент первого контакта, спуфер может не действовать немедленно. Вместо этого он может поддерживать "активные" отношения, ждать, пока вы сделаете депозит, попросить скриншот для подтверждения средств, а затем заставить вас войти через QR или включить удаленный доступ, когда условия будут более «выгодными» для них.
Как использовать Binance Verify, чтобы оставаться в безопасности
Binance Verify - это наша платформа для проверки, принадлежит ли исходная ссылка, адрес электронной почты отправителя или социальный идентификатор официальной и проверенной сущности Binance. Если кто-то, кто связался с вами, утверждает, что представляет Binance, проверьте его личность, используя Binance Verify. Для получения подробных инструкций о том, как использовать инструмент, посетите Часто задаваемые вопросы: Что такое Binance Verify?.
Если там не удается проверить, относитесь к контакту как к ненадежному и не продолжайте.
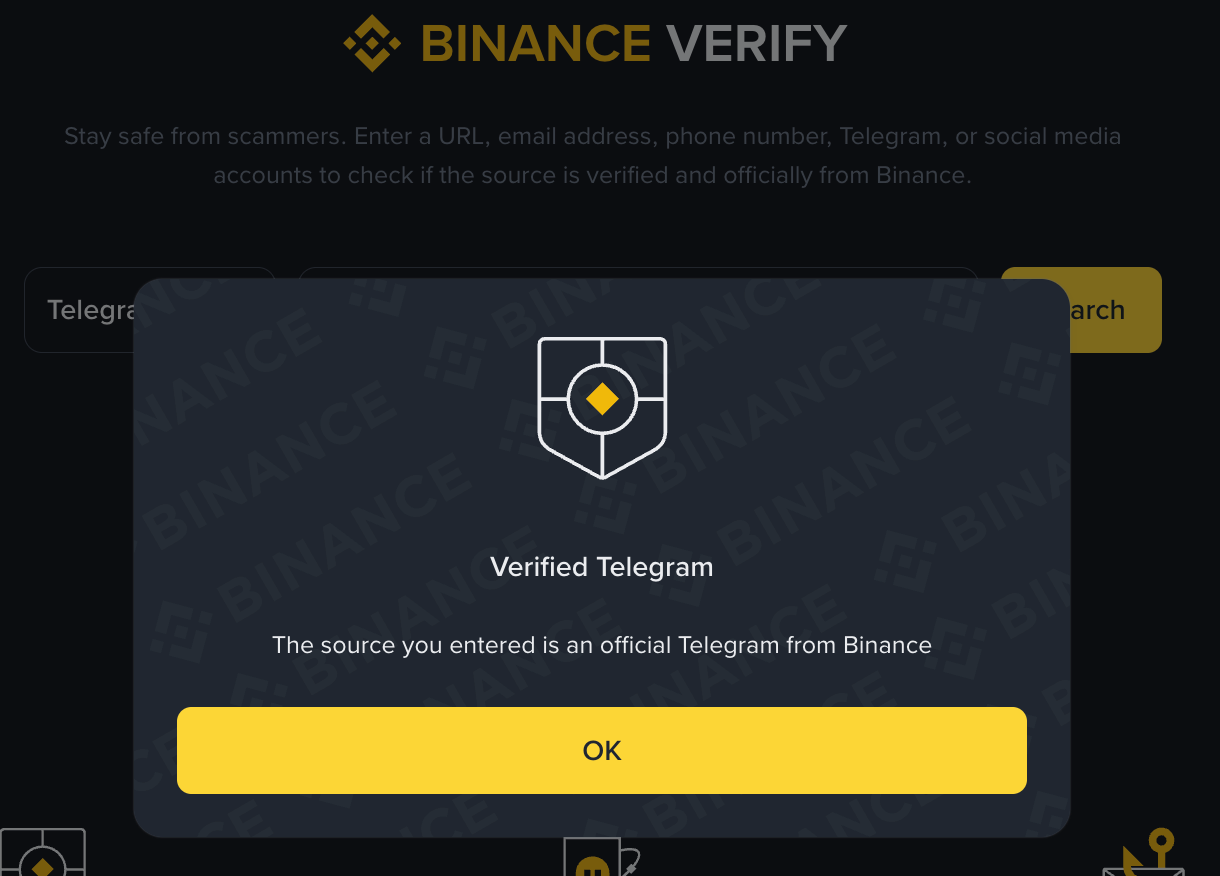
Вам не нужна учетная запись Binance, чтобы использовать Binance Verify. Инструмент доступен всем, чтобы защититься от мошенничества и фишинговых атак.
Что сотрудники Binance никогда не сделают: быстрый список для выявления спуферов
Как правило, сотрудники Binance НЕ будут связываться с вами через неофициальные каналы для:
Отправки вам файлов, сжатых пакетов, установщиков или вложений через неофициальные каналы. Знак тревоги: вас подталкивают загрузить или открыть незапрашиваемые файлы, особенно сжатые, из неофициальных источников.
Просьбы кликнуть на неизвестные ссылки для «запроса» возвратов, улучшений или бонусов. Знак тревоги: вы получаете срочные сообщения, которые подталкивают вас к клику на подозрительные ссылки, которые обходят обычные процессы проверки или предлагают предложения, которые кажутся слишком хорошими, чтобы быть правдой.
Просьбы отправить скриншоты ваших активов, остатков, PnL, UID, страниц учетной записи или настроек безопасности для «квалификации». Знак тревоги: вас просят предоставить конфиденциальную информацию учетной записи как предварительное условие для вознаграждений или улучшений; легитимный персонал не будет требовать таких раскрытий.
Просьбы сканировать QR-коды для «проверки», «активации» или «входа в систему». Знак тревоги: вас просят сканировать QR-коды из неизвестных или неофициальных источников, особенно с обещаниями быстрой проверки или доступа.
Делятся с вами фразой восстановления или говорят вам фразу восстановления для «вашего кошелька», а затем просят использовать ее. Знак тревоги: кто-то утверждает, что предоставляет вам «фразу восстановления вашего кошелька» и говорит импортировать или использовать ее; помните, что делиться или использовать фразы восстановления вне вашего собственного кошелька очень рискованно.
Читайте этот блог, чтобы узнать больше о мошенничествах с обменом семенных фраз.
Просьбы перевести средства на другой счет или адрес по любой причине (например, «проверка», «обработка» или «безопасность»). Знак тревоги: вас подталкивают перевести деньги на кошельки или счета, о которых вы ничего не знаете, якобы по причинам проверки или безопасности; это явный признак мошенничества.
Если кто-то просит вас выполнить любое из вышеперечисленных действий, остановите разговор и сначала проверьте.
Что делать, если вы уже стали целью
Если вы получили файл от кого-то, кто утверждает, что представляет Binance, не скачивайте и не открывайте его, прежде чем проверить источник. Если вы уже его открыли, выполните эти действия в этом порядке:
Прекратите взаимодействовать с отправителем. Не следуйте дальнейшим инструкциям, не кликайте по дополнительным ссылкам, не сканируйте QR-коды и не делитесь скриншотами.
Сначала проверьте свои активы (быстрая проверка повреждений). Откройте приложение или сайт Binance напрямую (не используйте ни одну ссылку, которую вам отправили) и проверьте: ваш общий баланс, недавние транзакции, выводы, конверсии и любые переводы между вашими собственными счетами. Если что-то кажется вам незнакомым, относитесь к этому как к срочному.
Немедленно защитите свою учетную запись. Измените пароль Binance и восстановите настройки безопасности (включая 2FA), если подозреваете, что ваша учетная запись могла быть скомпрометирована.
Проверьте доступ к учетной записи и удалите все, что не узнаете. Проверьте активность входа, управление устройствами и активные сессии, а затем удалите любые незнакомые устройства или сессии.
Анализируйте и очищайте свое устройство. Запустите надежное сканирование на наличие вредоносного ПО. Если вы подозреваете, что устройство скомпрометировано, выполняйте чувствительные действия с чистого устройства, пока не будете уверены, что текущее устройство безопасно.
Свяжитесь со службой поддержки Binance через официальные каналы и сообщите о происшествии. Укажите, на какой платформе с вами связались, что было передано и приблизительное время инцидента.
Итоговые мысли
Мошенничества спуферов созданы так, чтобы выглядеть рутинными для любого, кто ожидает деловых контактов от Binance. Защитите себя, следуя простому правилу: проверяйте личности только через Binance Verify, не открывайте сжатые файлы и вложения из ненадежных источников и связывайтесь со службой поддержки Binance через официальные каналы, если что-то кажется вам подозрительным.
Быстрая реакция может снизить риск и помочь сохранить вашу учетную запись в безопасности. Чтобы подтвердить, является ли человек, который утверждает, что представляет Binance, легитимным, используйте Binance Verify.
Дополнительные чтения
Как идентифицировать мошенников, которые выдают себя за Binance в Telegram
Как обнаружить и избежать мошенничества с похожими токенами: руководство 2026
Отказ от ответственности: Цены на цифровые активы могут быть волатильными. Стоимость вашей инвестиции может упасть или вырасти, и вы можете не вернуть вложенную сумму. Этот контент предназначен только для общей информации и не должен восприниматься как финансовый или инвестиционный совет. Для получения дополнительной информации ознакомьтесь с нашими Условиями использования и Предупреждением о рисках.
Обратите внимание: могут быть расхождения между этим оригинальным контентом на английском языке и любыми переведенными версиями (эти версии могут быть сгенерированы ИИ). Пожалуйста, обратитесь к оригинальной версии на английском языке для получения самой точной информации в случае возникновения расхождений.
Предупреждение о рисках: Инвестиции в криптоактивы могут быть не подходящими для розничных инвесторов. Стоимость вашей инвестиции может упасть или вырасти, и вы можете не вернуть вложенную сумму. Вы несете полную ответственность за свои инвестиционные решения, и Binance не несет ответственности за любые финансовые потери. Не следует инвестировать больше, чем вы можете позволить себе потерять, и вы должны убедиться, что полностью понимаете все риски инвестирования. Прошлые результаты не предсказывают будущие результаты. Этот сервис не является финансовым советом. Важно прочитать и понять риски этого инвестирования, которые подробно объясняются на: www.binance.com/es/risk-warning