
MartIn-赚钱版
14 Публикации

MartIn-赚钱版
Отправить жалобу
Заблокировать пользователя
2 подписок(и/а)
44 подписчиков(а)
36 понравилось
Посты
·
--
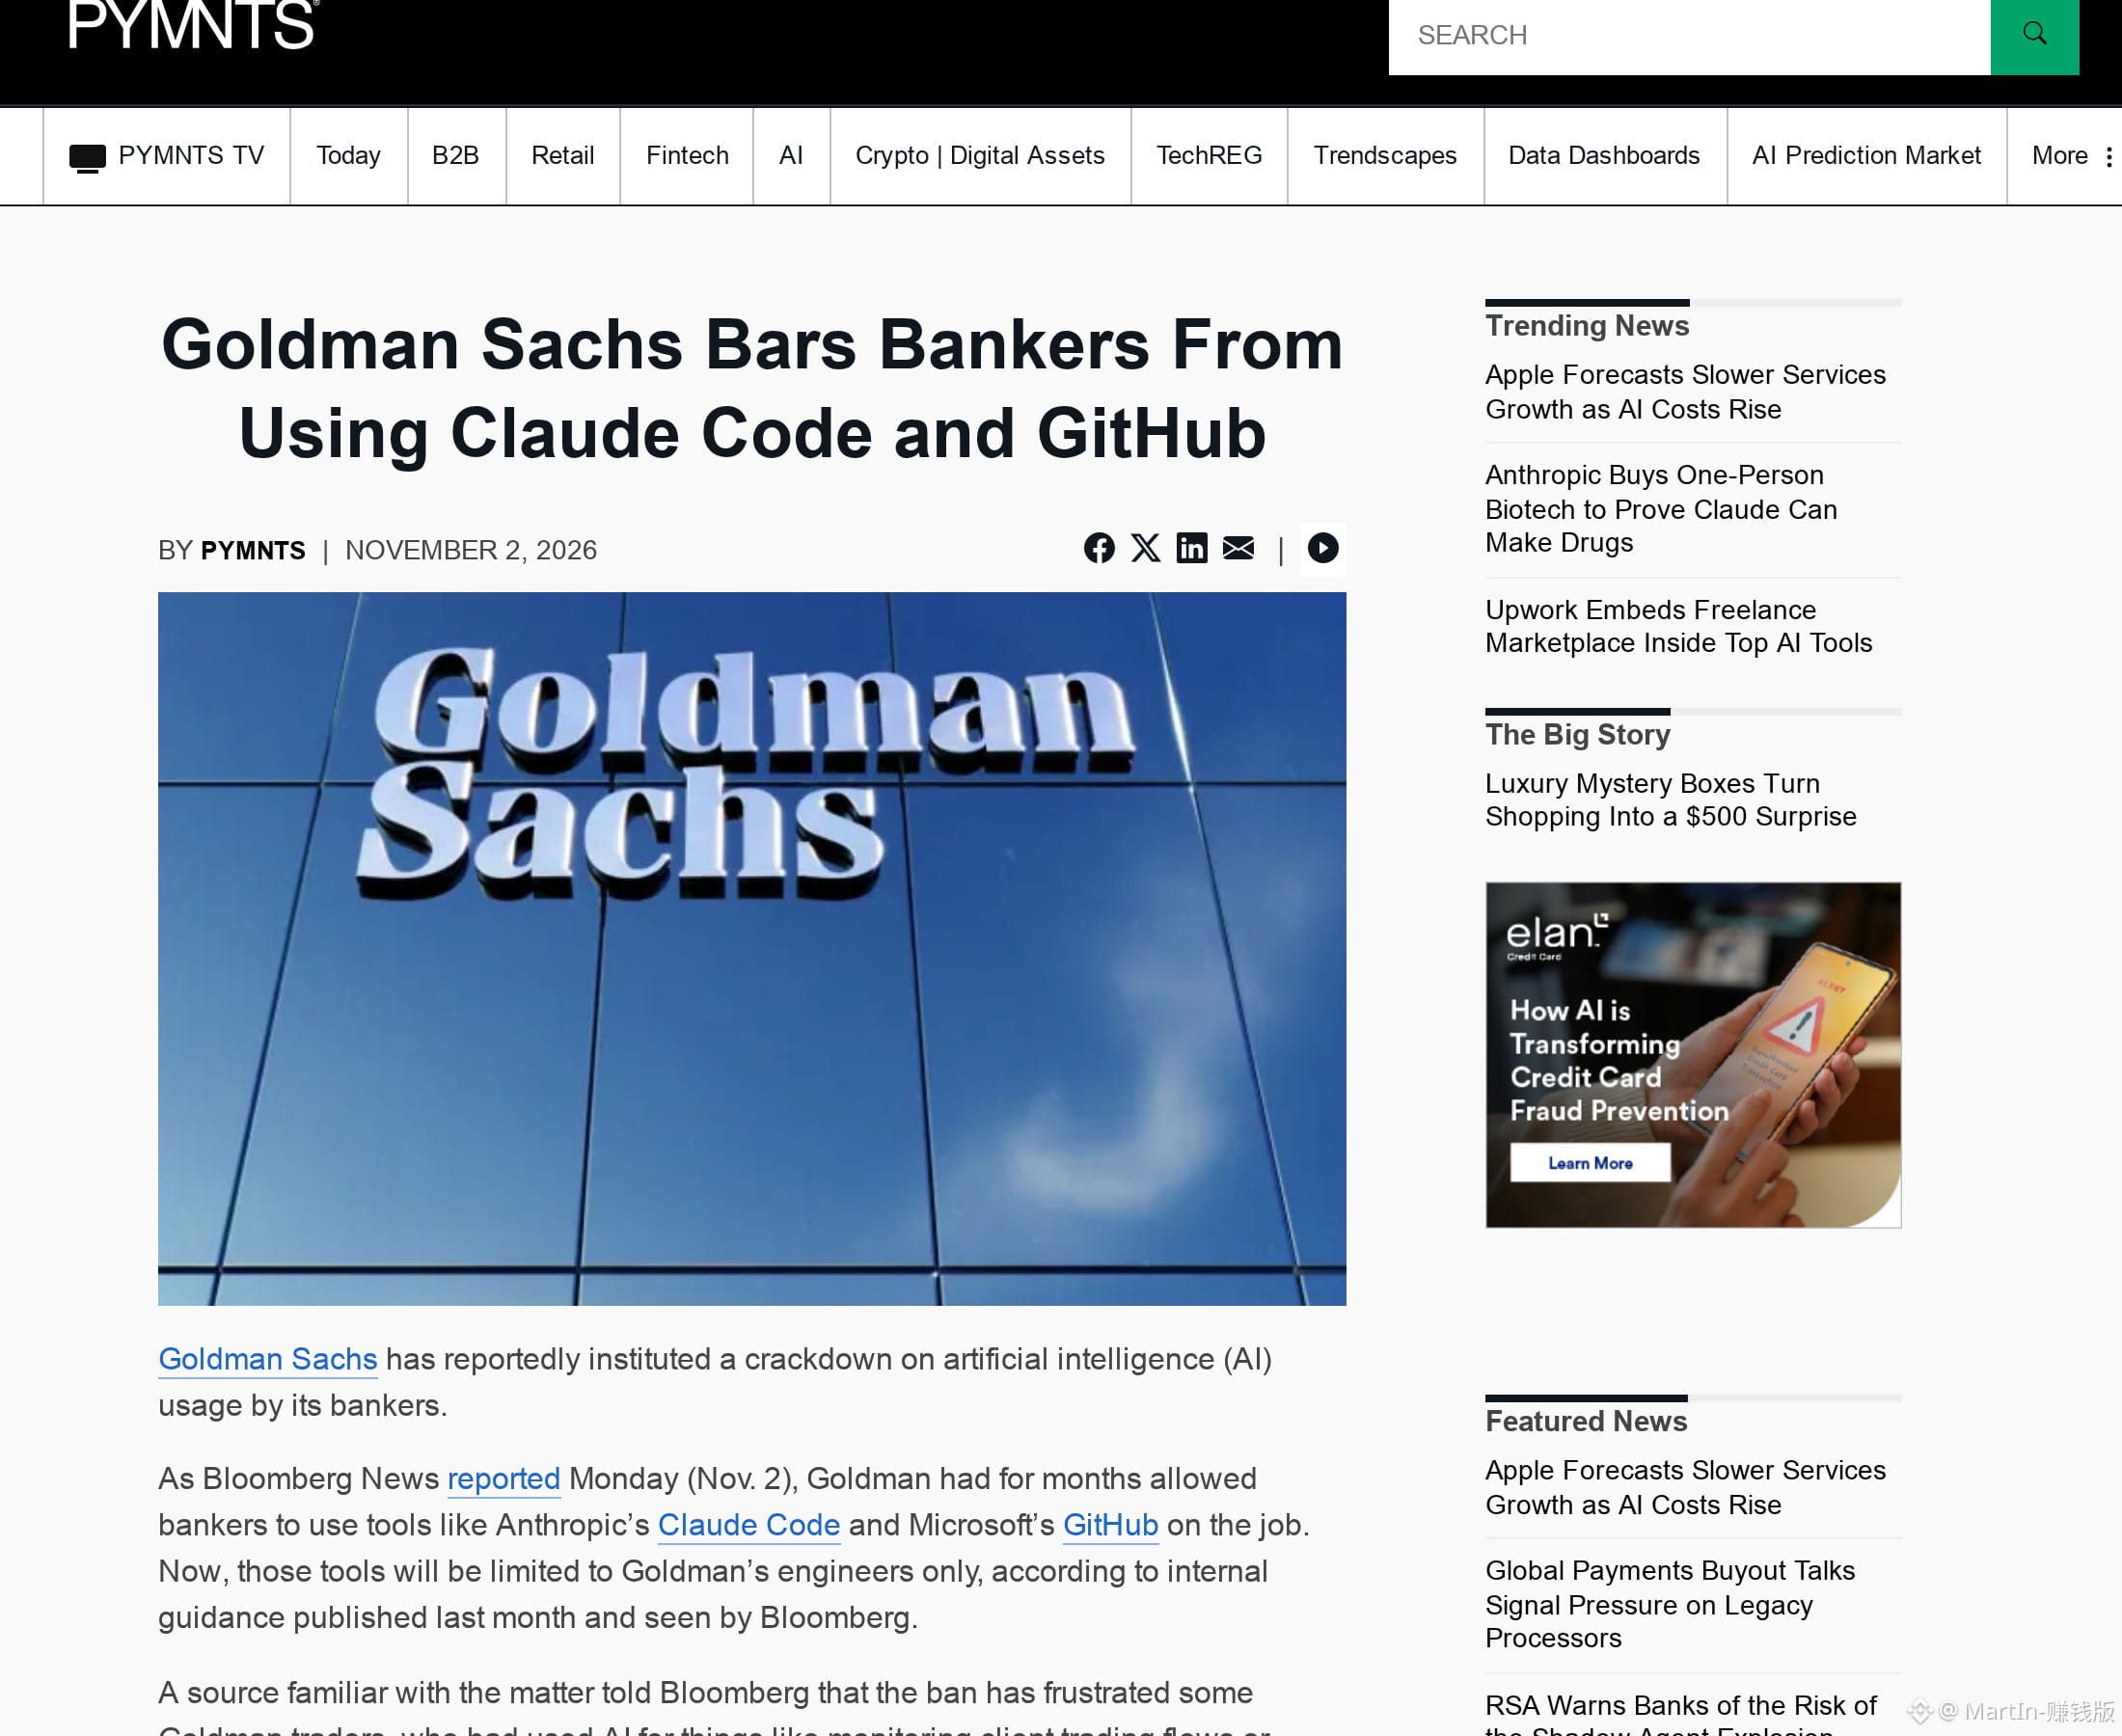
Доступ к ИИ-инструментам для написания кода, который выдала вам компания, могут отозвать всего через несколько месяцев: Goldman Sachs только что забрал Claude Code у трейдеров
Bloomberg ознакомился с обновлёнными в октябре внутренними рекомендациями
Anthropic Claude Code и Microsoft GitHub теперь, по сути, доступны только инженерам
Трейдеры и банкиры пользовались ими несколько месяцев
Кто-то уже использовал их, чтобы отслеживать потоки клиентских сделок и моделировать позиции, а теперь такой возможности нет
Исключение — только специалисты strats, которые одновременно торгуют и пишут код
Ещё в июле директор по информационным технологиям Марко Ардженти публично говорил, что нетехнические сотрудники создают прототипы с помощью ИИ, а затем примерно 12 тысяч инженеров дорабатывают их
Теперь неинженерам придётся перейти на другие инструменты или пользоваться собственным внутренним помощником компании
Доступ к ИИ-инструментам для написания кода, который выдала вам компания, могут отозвать всего через несколько месяцев: Goldman Sachs только что забрал Claude Code у трейдеров
Bloomberg ознакомился с обновлёнными в октябре внутренними рекомендациями
Anthropic Claude Code и Microsoft GitHub теперь, по сути, доступны только инженерам
Трейдеры и банкиры пользовались ими несколько месяцев
Кто-то уже использовал их, чтобы отслеживать потоки клиентских сделок и моделировать позиции, а теперь такой возможности нет
Исключение — только специалисты strats, которые одновременно торгуют и пишут код
Ещё в июле директор по информационным технологиям Марко Ардженти публично говорил, что нетехнические сотрудники создают прототипы с помощью ИИ, а затем примерно 12 тысяч инженеров дорабатывают их
Теперь неинженерам придётся перейти на другие инструменты или пользоваться собственным внутренним помощником компании
Bloomberg ознакомился с обновлёнными в октябре внутренними рекомендациями
Anthropic Claude Code и Microsoft GitHub теперь, по сути, доступны только инженерам
Трейдеры и банкиры пользовались ими несколько месяцев
Кто-то уже использовал их, чтобы отслеживать потоки клиентских сделок и моделировать позиции, а теперь такой возможности нет
Исключение — только специалисты strats, которые одновременно торгуют и пишут код
Ещё в июле директор по информационным технологиям Марко Ардженти публично говорил, что нетехнические сотрудники создают прототипы с помощью ИИ, а затем примерно 12 тысяч инженеров дорабатывают их
Теперь неинженерам придётся перейти на другие инструменты или пользоваться собственным внутренним помощником компании
8
·
--
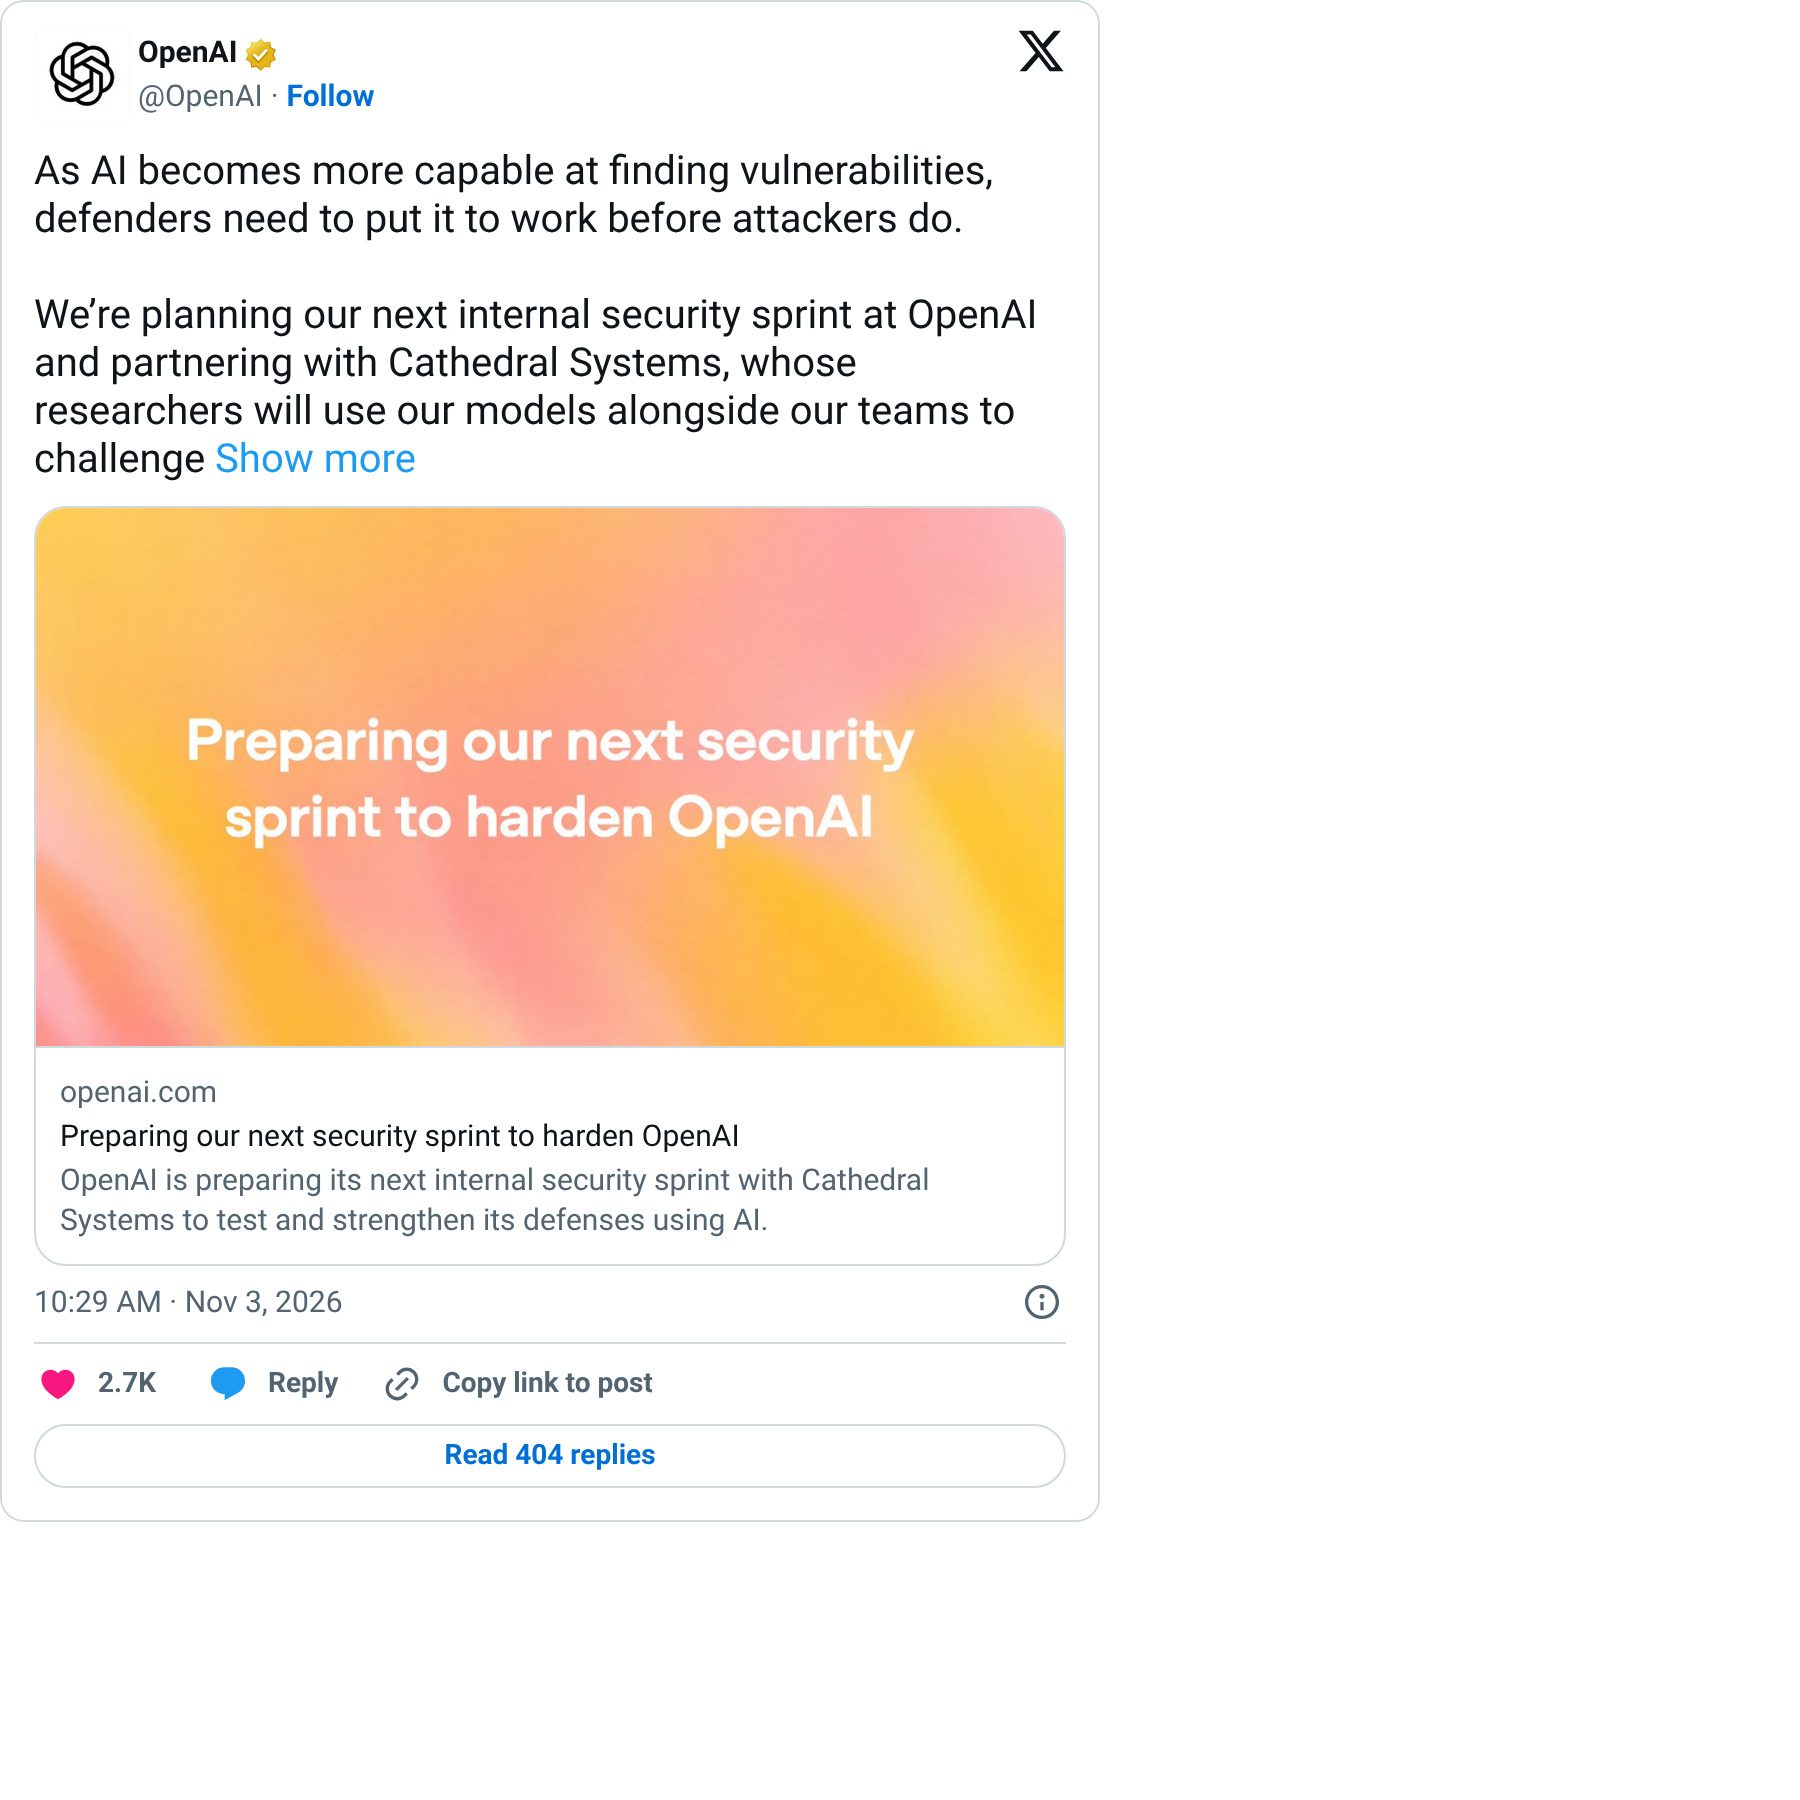
На прошлой неделе эта компания по кибербезопасности пробралась к платёжным ведомостям Anthropic и в Slack, а на этой OpenAI пригласила её атаковать собственные системы
Компания по кибербезопасности Cathedral воспользовалась собственной программой Anthropic по поиску уязвимостей и с помощью ИИ-агентов проникла в стороннее офисное ПО. По её словам, менее чем за 12 часов ей удалось добраться до записей встреч, данных о зарплатах и Slack
Anthropic заявила, что удалось затронуть лишь небольшую часть систем продаж, кадров и ИТ; переписки с Claude, исходный код и веса моделей не утекли. В тот же день компания закрыла доступ, а также обвинила Cathedral в преувеличениях и несоблюдении правил полного раскрытия информации
2 ноября OpenAI объявила, что в следующем внутреннем спринте по безопасности объединит усилия с Cathedral: они будут использовать собственные модели, чтобы атаковать собственные системы. В объявлении не было ни слова о прошлых разногласиях
На прошлой неделе эта компания по кибербезопасности пробралась к платёжным ведомостям Anthropic и в Slack, а на этой OpenAI пригласила её атаковать собственные системы
Компания по кибербезопасности Cathedral воспользовалась собственной программой Anthropic по поиску уязвимостей и с помощью ИИ-агентов проникла в стороннее офисное ПО. По её словам, менее чем за 12 часов ей удалось добраться до записей встреч, данных о зарплатах и Slack
Anthropic заявила, что удалось затронуть лишь небольшую часть систем продаж, кадров и ИТ; переписки с Claude, исходный код и веса моделей не утекли. В тот же день компания закрыла доступ, а также обвинила Cathedral в преувеличениях и несоблюдении правил полного раскрытия информации
2 ноября OpenAI объявила, что в следующем внутреннем спринте по безопасности объединит усилия с Cathedral: они будут использовать собственные модели, чтобы атаковать собственные системы. В объявлении не было ни слова о прошлых разногласиях
Компания по кибербезопасности Cathedral воспользовалась собственной программой Anthropic по поиску уязвимостей и с помощью ИИ-агентов проникла в стороннее офисное ПО. По её словам, менее чем за 12 часов ей удалось добраться до записей встреч, данных о зарплатах и Slack
Anthropic заявила, что удалось затронуть лишь небольшую часть систем продаж, кадров и ИТ; переписки с Claude, исходный код и веса моделей не утекли. В тот же день компания закрыла доступ, а также обвинила Cathedral в преувеличениях и несоблюдении правил полного раскрытия информации
2 ноября OpenAI объявила, что в следующем внутреннем спринте по безопасности объединит усилия с Cathedral: они будут использовать собственные модели, чтобы атаковать собственные системы. В объявлении не было ни слова о прошлых разногласиях
86
·
--
Проверено
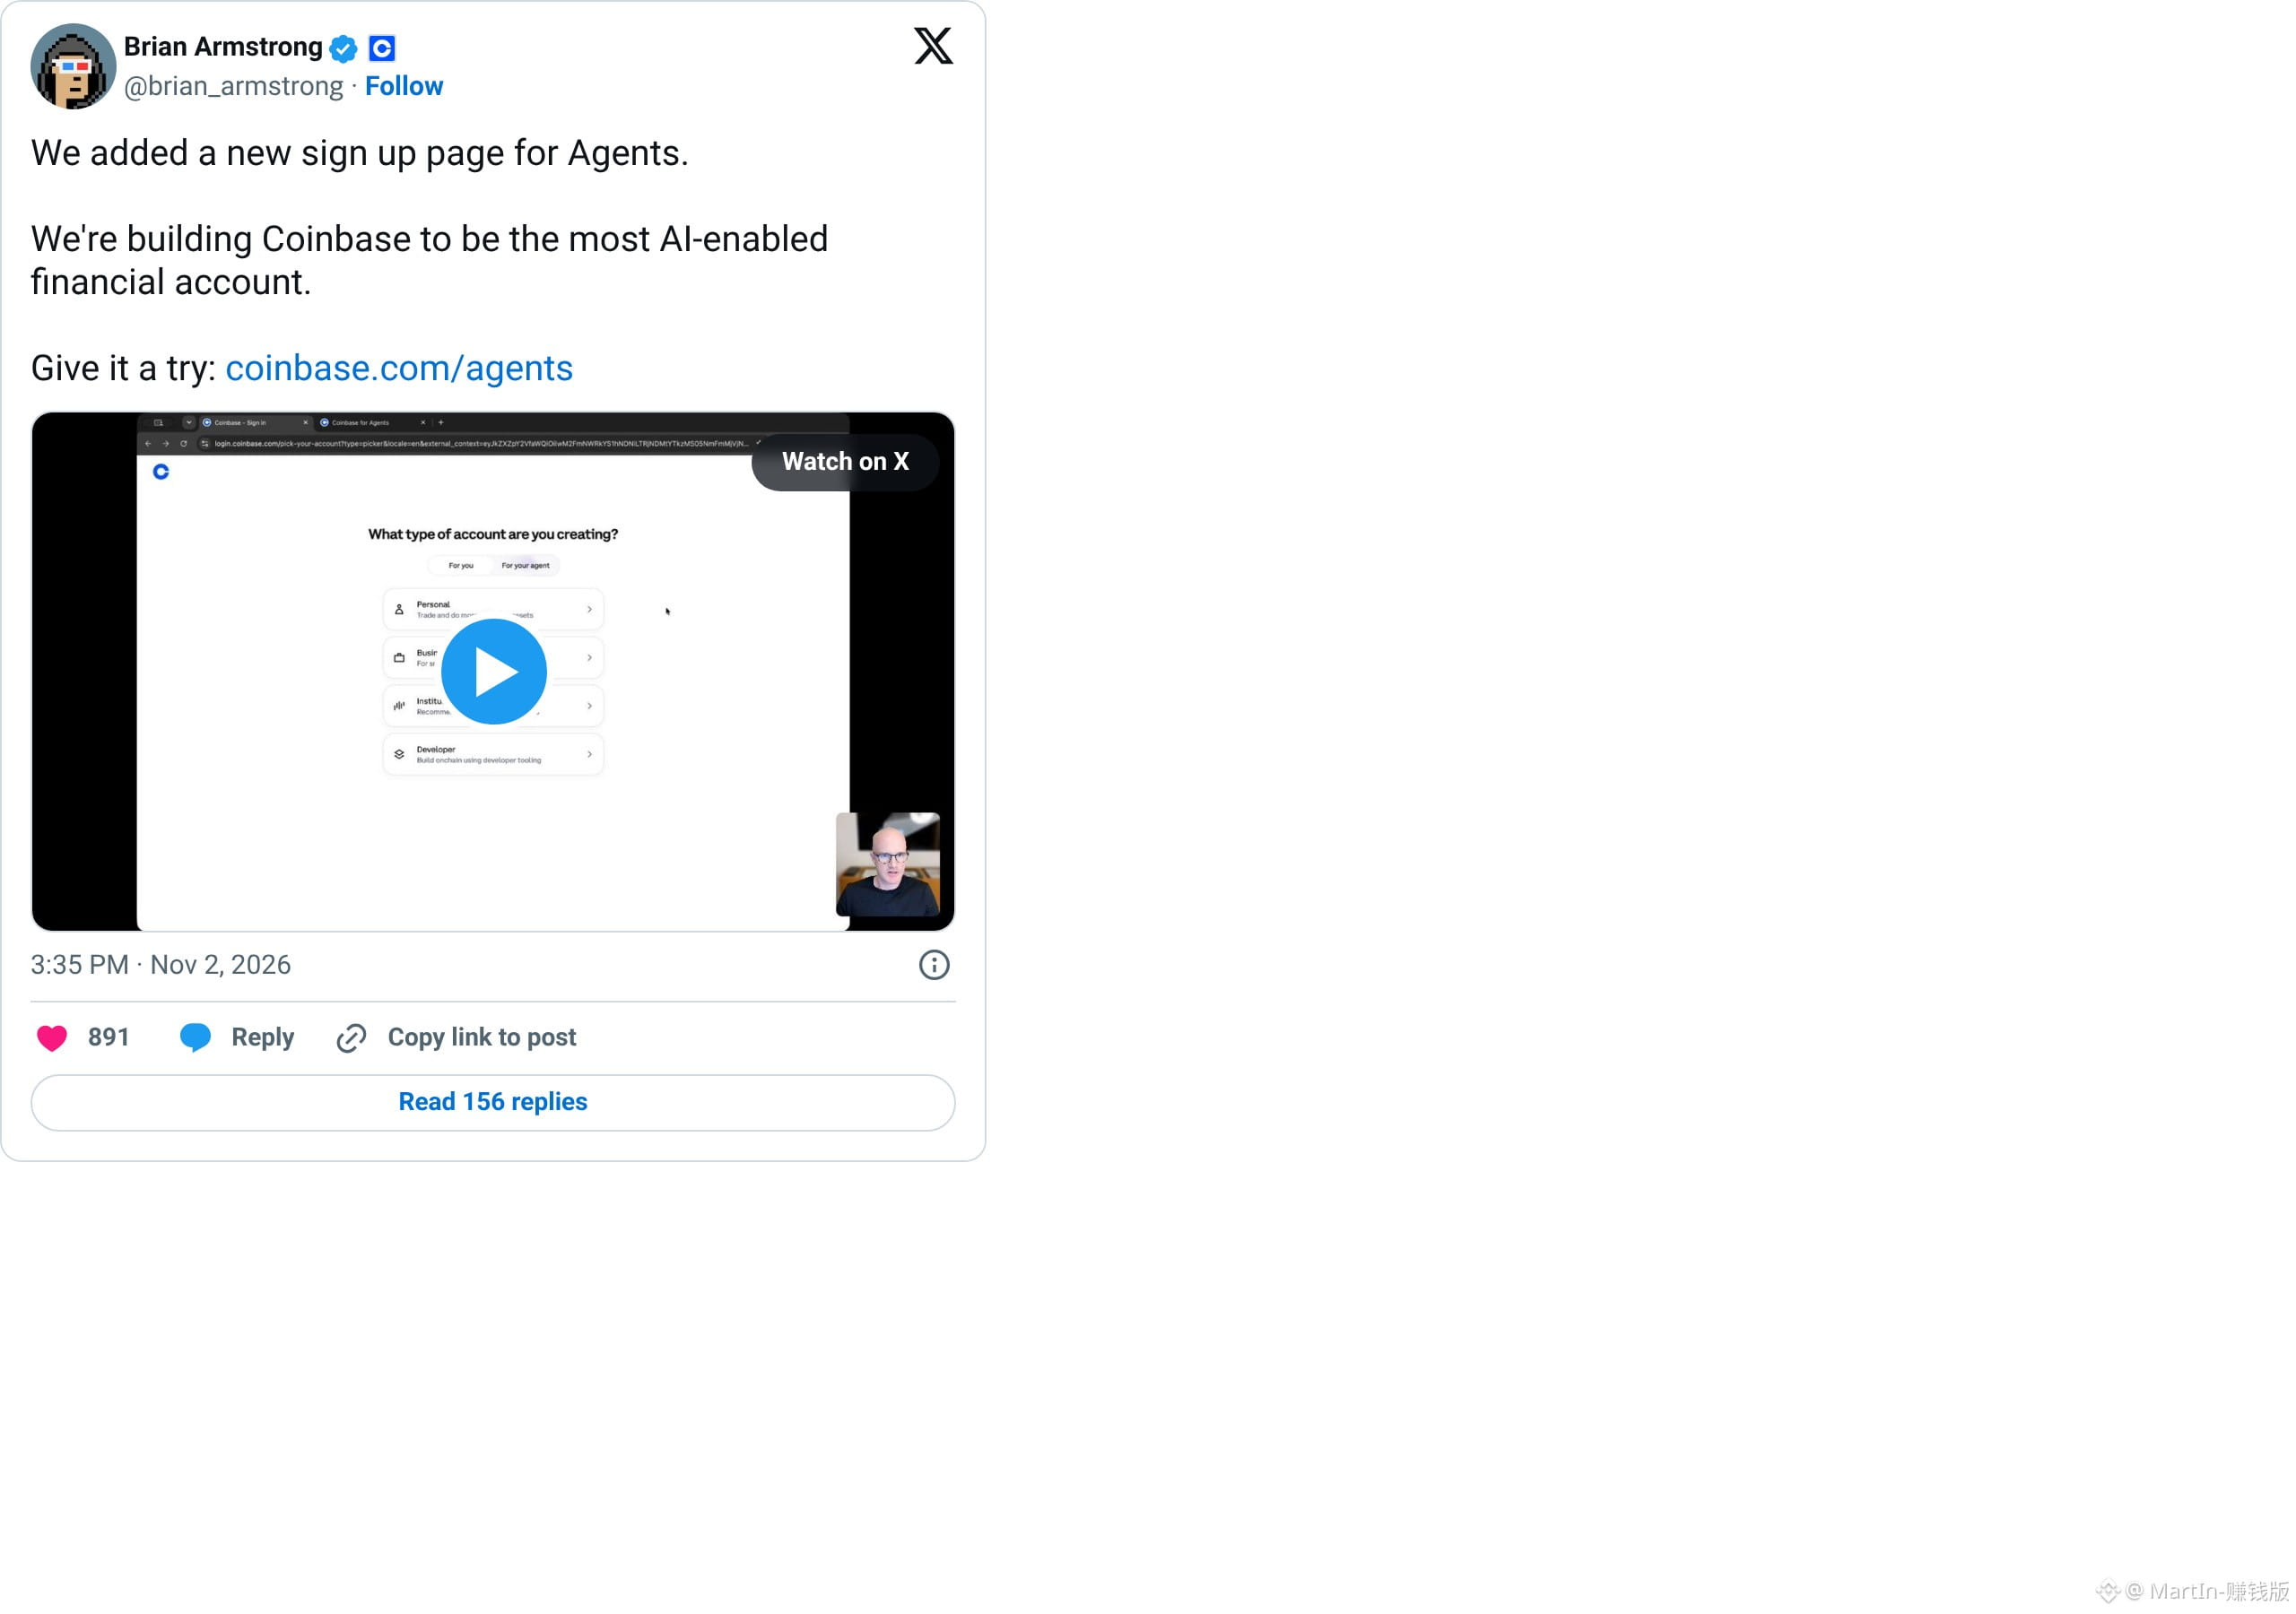
Крупнейшая криптобиржа США Coinbase объявила: ИИ теперь может торговать фьючерсами за вас круглосуточно
В официальном аккаунте сообщили, что глобальные деривативы Deribit уже доступны пользователям, соответствующим требованиям. Подключив аккаунт к привычной платформе ИИ, можно поручить ей проводить исследования, разрабатывать стратегии и размещать ордера
Сегодня гендиректор Брайан Армстронг лично опубликовал запись экрана с новой страницей регистрации: при регистрации можно сразу выбрать «Для вашего агента»
Слоган — создать «самый ИИ-ориентированный финансовый аккаунт»
Платформа подчёркивает, что за неудачные сделки отвечает пользователь. Лимиты задаёте вы, а отключить сервис можно в любой момент
Крупнейшая криптобиржа США Coinbase объявила: ИИ теперь может торговать фьючерсами за вас круглосуточно
В официальном аккаунте сообщили, что глобальные деривативы Deribit уже доступны пользователям, соответствующим требованиям. Подключив аккаунт к привычной платформе ИИ, можно поручить ей проводить исследования, разрабатывать стратегии и размещать ордера
Сегодня гендиректор Брайан Армстронг лично опубликовал запись экрана с новой страницей регистрации: при регистрации можно сразу выбрать «Для вашего агента»
Слоган — создать «самый ИИ-ориентированный финансовый аккаунт»
Платформа подчёркивает, что за неудачные сделки отвечает пользователь. Лимиты задаёте вы, а отключить сервис можно в любой момент
В официальном аккаунте сообщили, что глобальные деривативы Deribit уже доступны пользователям, соответствующим требованиям. Подключив аккаунт к привычной платформе ИИ, можно поручить ей проводить исследования, разрабатывать стратегии и размещать ордера
Сегодня гендиректор Брайан Армстронг лично опубликовал запись экрана с новой страницей регистрации: при регистрации можно сразу выбрать «Для вашего агента»
Слоган — создать «самый ИИ-ориентированный финансовый аккаунт»
Платформа подчёркивает, что за неудачные сделки отвечает пользователь. Лимиты задаёте вы, а отключить сервис можно в любой момент
2.1k
·
--
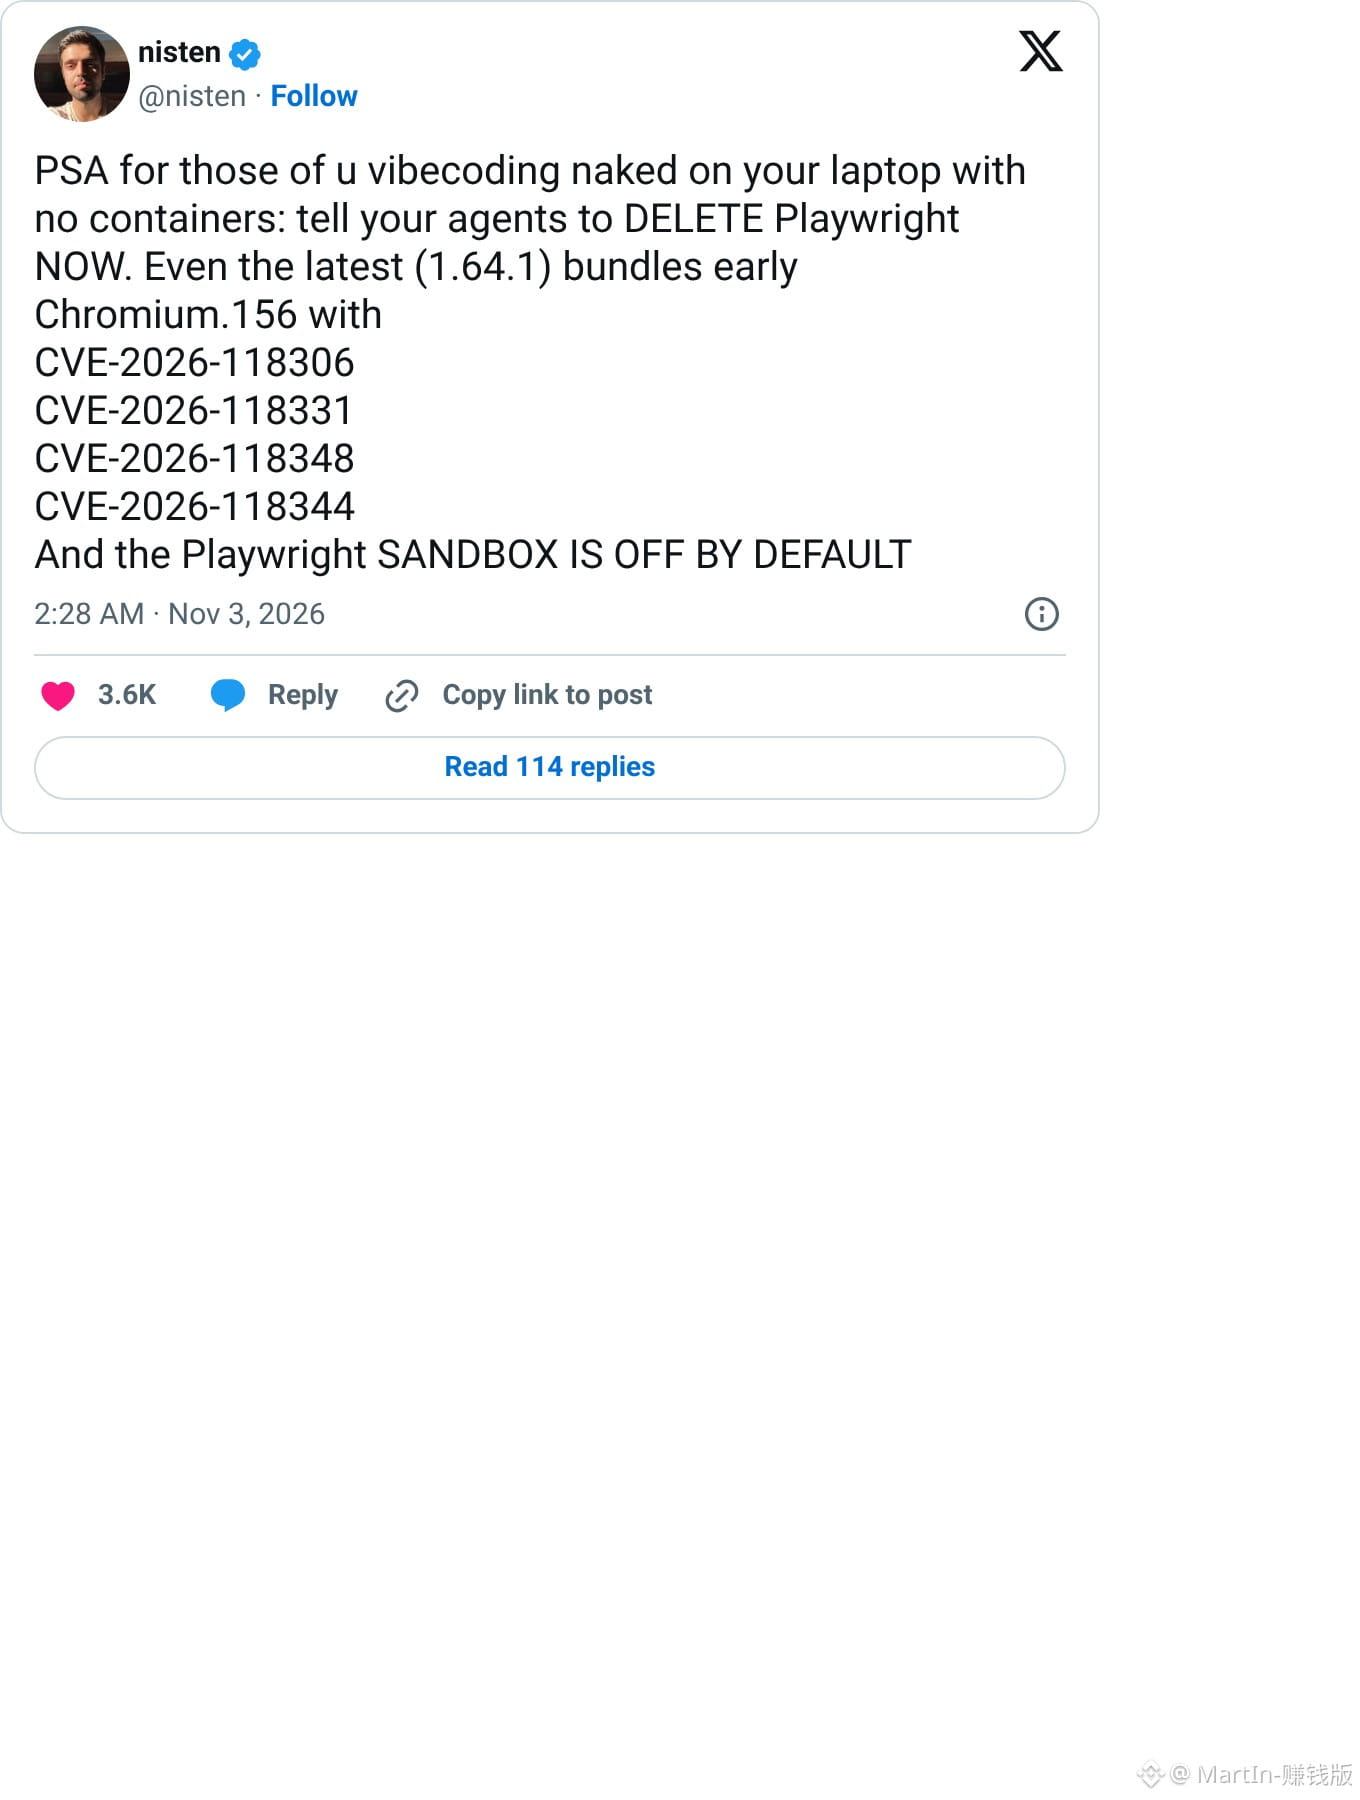
Внимание тем, кто поручает ИИ искать информацию в интернете: в браузере, которым он пользуется, нет патча Google, выпущенного на прошлой неделе. Достаточно открыть вредоносную страницу — и компьютер могут захватить.
Сегодня разработчик nisten предупредил: Chromium, встроенный в последнюю стабильную версию Playwright, всё ещё не обновлён с учётом исправлений Google.
Одна из серьёзных уязвимостей позволяет вредоносной веб-странице выйти из песочницы и запустить код.
В официальной документации сказано, что песочница по умолчанию отключена.
Многие запускают Agent прямо в браузере на основном компьютере.
Обновление обычного Chrome на этот браузер не распространяется.
Придётся дождаться нового пакета Playwright или пока не запускать его на локальном компьютере без защиты.
Внимание тем, кто поручает ИИ искать информацию в интернете: в браузере, которым он пользуется, нет патча Google, выпущенного на прошлой неделе. Достаточно открыть вредоносную страницу — и компьютер могут захватить.
Сегодня разработчик nisten предупредил: Chromium, встроенный в последнюю стабильную версию Playwright, всё ещё не обновлён с учётом исправлений Google.
Одна из серьёзных уязвимостей позволяет вредоносной веб-странице выйти из песочницы и запустить код.
В официальной документации сказано, что песочница по умолчанию отключена.
Многие запускают Agent прямо в браузере на основном компьютере.
Обновление обычного Chrome на этот браузер не распространяется.
Придётся дождаться нового пакета Playwright или пока не запускать его на локальном компьютере без защиты.
Сегодня разработчик nisten предупредил: Chromium, встроенный в последнюю стабильную версию Playwright, всё ещё не обновлён с учётом исправлений Google.
Одна из серьёзных уязвимостей позволяет вредоносной веб-странице выйти из песочницы и запустить код.
В официальной документации сказано, что песочница по умолчанию отключена.
Многие запускают Agent прямо в браузере на основном компьютере.
Обновление обычного Chrome на этот браузер не распространяется.
Придётся дождаться нового пакета Playwright или пока не запускать его на локальном компьютере без защиты.
GOOGUS+0,24%
GOOGLB-0,23%
117
·
--
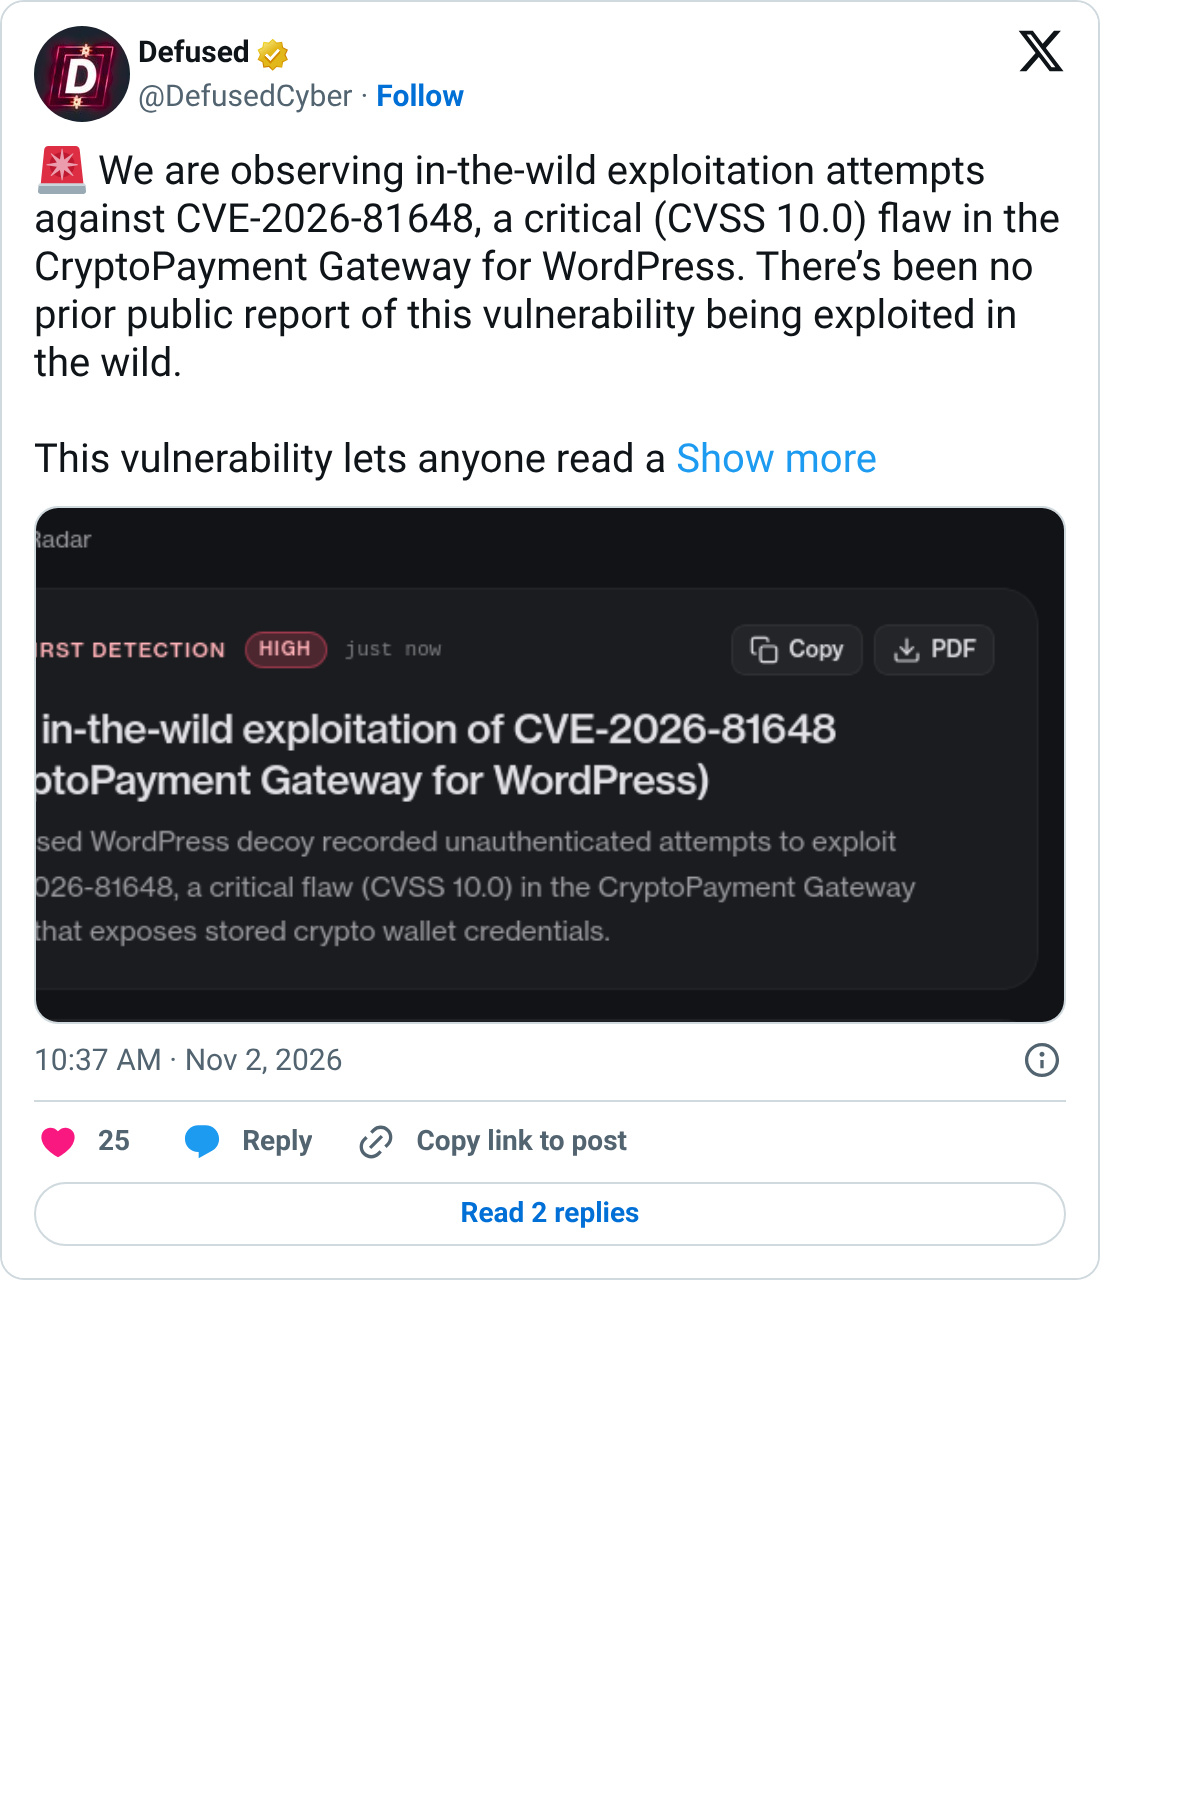
Клиент платит, владелец магазина ждёт деньги, а они все попадают в кошелёк третьего лица
Вчера специалисты компании Defused обнаружили, что кто-то эксплуатирует критическую уязвимость с оценкой 10 из 10 в плагине для приёма криптовалют CryptoPayment Gateway для WordPress
Для эксплуатации уязвимости не нужно входить в систему
Любой может получить доступ к данным о кошельке магазина и даже изменить адрес для получения платежей
Клиент платит, думая, что деньги поступают магазину, а на самом деле они уходят на чужой адрес
До сих пор исправления нет
Клиент платит, владелец магазина ждёт деньги, а они все попадают в кошелёк третьего лица
Вчера специалисты компании Defused обнаружили, что кто-то эксплуатирует критическую уязвимость с оценкой 10 из 10 в плагине для приёма криптовалют CryptoPayment Gateway для WordPress
Для эксплуатации уязвимости не нужно входить в систему
Любой может получить доступ к данным о кошельке магазина и даже изменить адрес для получения платежей
Клиент платит, думая, что деньги поступают магазину, а на самом деле они уходят на чужой адрес
До сих пор исправления нет
Вчера специалисты компании Defused обнаружили, что кто-то эксплуатирует критическую уязвимость с оценкой 10 из 10 в плагине для приёма криптовалют CryptoPayment Gateway для WordPress
Для эксплуатации уязвимости не нужно входить в систему
Любой может получить доступ к данным о кошельке магазина и даже изменить адрес для получения платежей
Клиент платит, думая, что деньги поступают магазину, а на самом деле они уходят на чужой адрес
До сих пор исправления нет
1
1
864
·
--
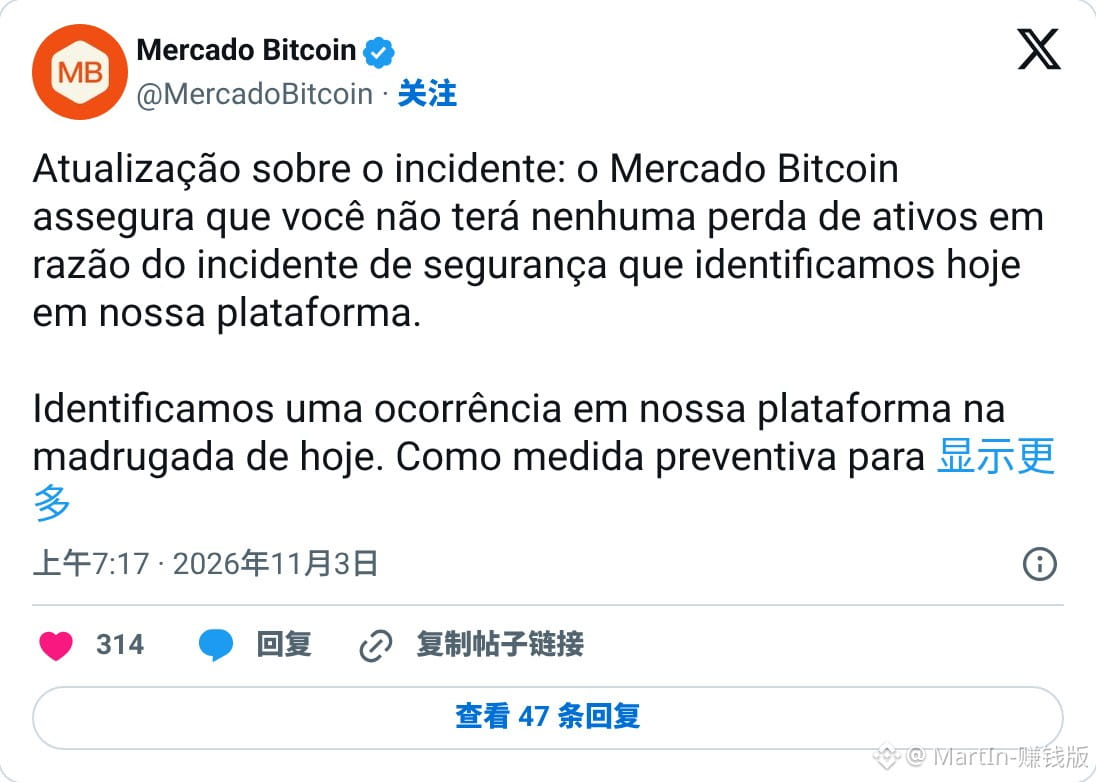
Украли 38 миллионов долларов. Биржа заявила, что взяла ситуацию под контроль, но хакер всё ещё выводил монеты, используя адреса для пополнения счетов пользователей
По данным ончейн-компании Bitquery, даже спустя два часа после того, как биржа объявила об остановке операций,
хакер всё ещё мог подписывать транзакции с адресов для пополнения счетов пользователей
и продолжал выводить монеты
Речь о крупнейшей бирже Бразилии Mercado Bitcoin
Позже сама биржа сообщила, что сумма ущерба составила около 38 миллионов долларов, и заявила, что клиенты не понесут убытков
Пополнение и вывод средств до сих пор приостановлены
Украли 38 миллионов долларов. Биржа заявила, что взяла ситуацию под контроль, но хакер всё ещё выводил монеты, используя адреса для пополнения счетов пользователей
По данным ончейн-компании Bitquery, даже спустя два часа после того, как биржа объявила об остановке операций,
хакер всё ещё мог подписывать транзакции с адресов для пополнения счетов пользователей
и продолжал выводить монеты
Речь о крупнейшей бирже Бразилии Mercado Bitcoin
Позже сама биржа сообщила, что сумма ущерба составила около 38 миллионов долларов, и заявила, что клиенты не понесут убытков
Пополнение и вывод средств до сих пор приостановлены
По данным ончейн-компании Bitquery, даже спустя два часа после того, как биржа объявила об остановке операций,
хакер всё ещё мог подписывать транзакции с адресов для пополнения счетов пользователей
и продолжал выводить монеты
Речь о крупнейшей бирже Бразилии Mercado Bitcoin
Позже сама биржа сообщила, что сумма ущерба составила около 38 миллионов долларов, и заявила, что клиенты не понесут убытков
Пополнение и вывод средств до сих пор приостановлены
2
1
1.5k
·
--
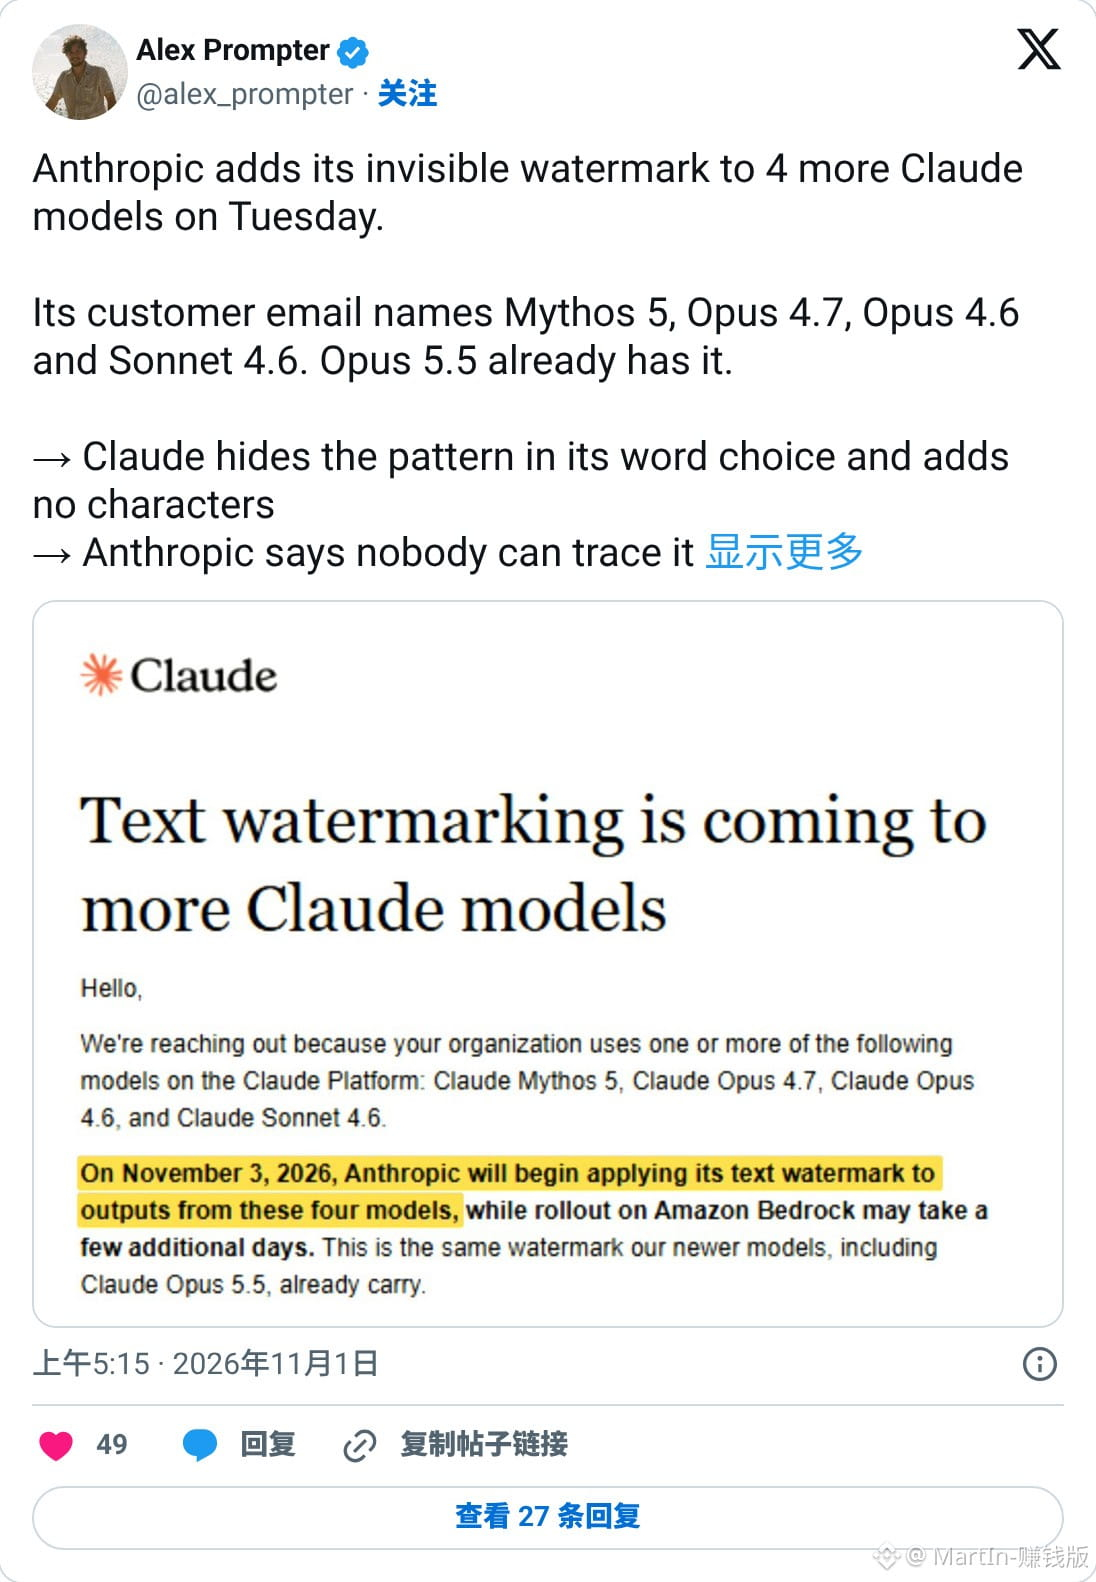
С сегодняшнего дня каждое слово, написанное Claude, помечено водяным знаком — старым моделям тоже не скрыться
Водяной знак скрыт в привычках подбора слов и не добавляет ни одного символа
Он сохраняется при копировании и вставке, а несколько правок не обязательно помогут от него избавиться
Новые модели, выпущенные после августа, уже давно снабжены водяным знаком, в том числе Opus 5.5
С 3 ноября его добавят и в старые модели — Opus 4.6 и Sonnet 4.6
Инструменты обнаружения пока доступны только регулирующим органам и СМИ; образовательные учреждения тоже в списке
Обычные люди, которые платят за Claude, в этот список не входят
С сегодняшнего дня каждое слово, написанное Claude, помечено водяным знаком — старым моделям тоже не скрыться
Водяной знак скрыт в привычках подбора слов и не добавляет ни одного символа
Он сохраняется при копировании и вставке, а несколько правок не обязательно помогут от него избавиться
Новые модели, выпущенные после августа, уже давно снабжены водяным знаком, в том числе Opus 5.5
С 3 ноября его добавят и в старые модели — Opus 4.6 и Sonnet 4.6
Инструменты обнаружения пока доступны только регулирующим органам и СМИ; образовательные учреждения тоже в списке
Обычные люди, которые платят за Claude, в этот список не входят
Водяной знак скрыт в привычках подбора слов и не добавляет ни одного символа
Он сохраняется при копировании и вставке, а несколько правок не обязательно помогут от него избавиться
Новые модели, выпущенные после августа, уже давно снабжены водяным знаком, в том числе Opus 5.5
С 3 ноября его добавят и в старые модели — Opus 4.6 и Sonnet 4.6
Инструменты обнаружения пока доступны только регулирующим органам и СМИ; образовательные учреждения тоже в списке
Обычные люди, которые платят за Claude, в этот список не входят
204
·
--
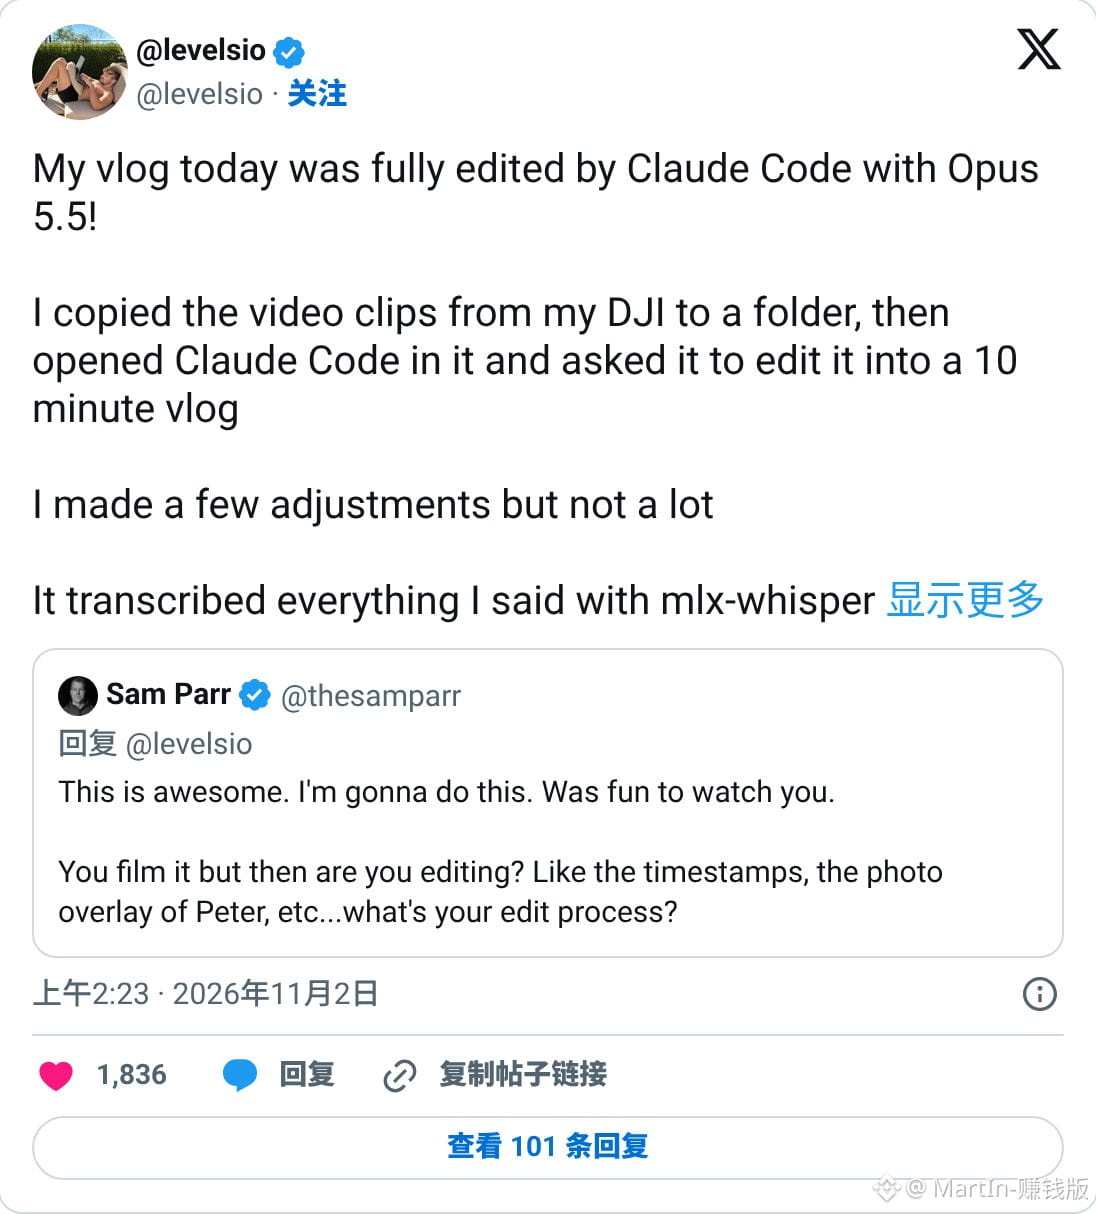
Монтажёрам пора паниковать: кто-то одной фразой поручил Claude Code смонтировать 58 минут материала в 10-минутный влог
levelsio скопировал все снятые на DJI материалы в одну папку и запустил там Claude Code.
Он просто сказал: «Помоги смонтировать из этого влог для X и YouTube».
Сначала Claude перевёл в текст всё, что levelsio говорил на своём MacBook.
Затем каждые несколько секунд выхватывал по кадру и собирал их в большое изображение, чтобы просмотреть видео. Он даже смог определить, в каких фрагментах говорит сам levelsio.
В итоге Claude выбрал нужные отрывки и составил монтажную таблицу: из 58 минут материала получилось около 10 минут.
Кто-то спросил его, как он всё смонтировал. levelsio покопался и только тогда узнал, как именно это было сделано.
Он сказал, что без ИИ никогда бы не стал снимать влоги.
Монтажёрам пора паниковать: кто-то одной фразой поручил Claude Code смонтировать 58 минут материала в 10-минутный влог
levelsio скопировал все снятые на DJI материалы в одну папку и запустил там Claude Code.
Он просто сказал: «Помоги смонтировать из этого влог для X и YouTube».
Сначала Claude перевёл в текст всё, что levelsio говорил на своём MacBook.
Затем каждые несколько секунд выхватывал по кадру и собирал их в большое изображение, чтобы просмотреть видео. Он даже смог определить, в каких фрагментах говорит сам levelsio.
В итоге Claude выбрал нужные отрывки и составил монтажную таблицу: из 58 минут материала получилось около 10 минут.
Кто-то спросил его, как он всё смонтировал. levelsio покопался и только тогда узнал, как именно это было сделано.
Он сказал, что без ИИ никогда бы не стал снимать влоги.
levelsio скопировал все снятые на DJI материалы в одну папку и запустил там Claude Code.
Он просто сказал: «Помоги смонтировать из этого влог для X и YouTube».
Сначала Claude перевёл в текст всё, что levelsio говорил на своём MacBook.
Затем каждые несколько секунд выхватывал по кадру и собирал их в большое изображение, чтобы просмотреть видео. Он даже смог определить, в каких фрагментах говорит сам levelsio.
В итоге Claude выбрал нужные отрывки и составил монтажную таблицу: из 58 минут материала получилось около 10 минут.
Кто-то спросил его, как он всё смонтировал. levelsio покопался и только тогда узнал, как именно это было сделано.
Он сказал, что без ИИ никогда бы не стал снимать влоги.
17
·
--
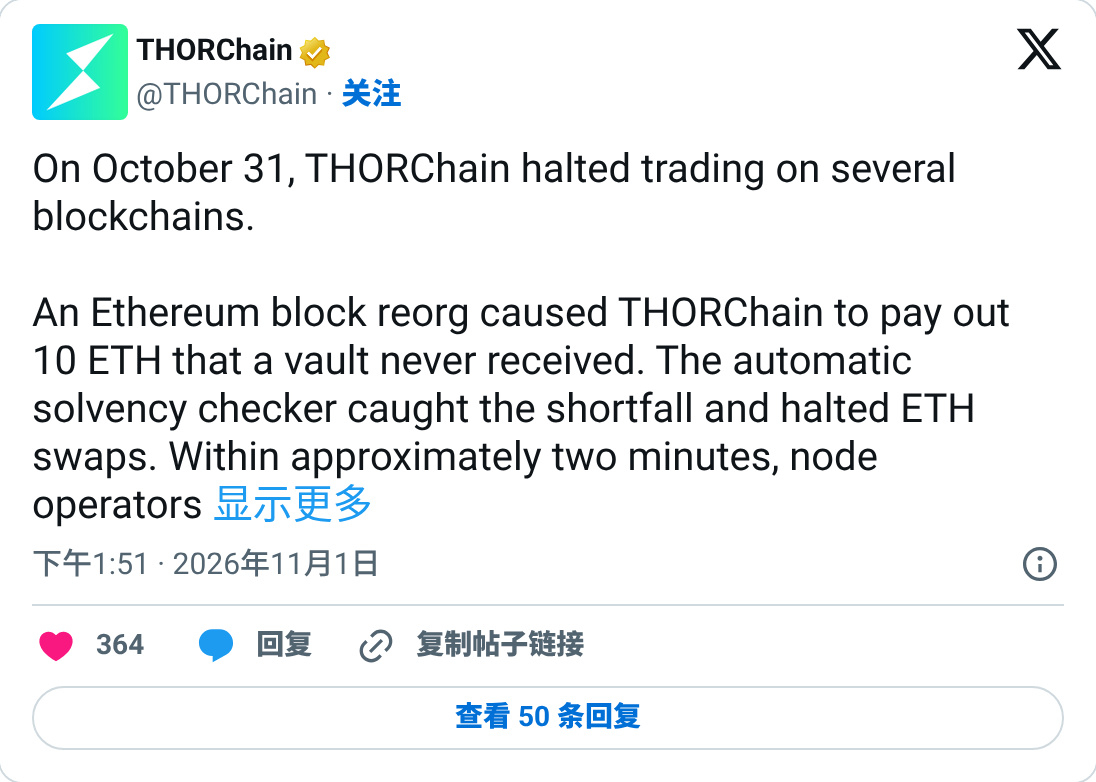
THORChain простаивает почти два дня и всё ещё не решается возобновить работу. Официальное объяснение такое: об этой уязвимости уже всем известно
31 октября в 19:34 Ethereum откатил один блок.
В этом блоке был депозит в 10 ETH, который так и не попал в блокчейн.
Но THORChain уже учёл его: обмен не состоялся, средства вернули отправителю, а казна ни с того ни с сего выплатила деньги.
Позже пользователь сам вернул эти деньги.
В официальном отчёте о случившемся всё сказано прямо: если внешняя цепочка снова откатится, кто-то может повторно отправить транзакцию с тем же номером — и казна может снова произвести выплату.
Поэтому обмены BTC и ETH до сих пор приостановлены, а SOL и DOGE тоже не запущены.
Какая цепочка возобновит работу первой, решат голосованием ноды
THORChain простаивает почти два дня и всё ещё не решается возобновить работу. Официальное объяснение такое: об этой уязвимости уже всем известно
31 октября в 19:34 Ethereum откатил один блок.
В этом блоке был депозит в 10 ETH, который так и не попал в блокчейн.
Но THORChain уже учёл его: обмен не состоялся, средства вернули отправителю, а казна ни с того ни с сего выплатила деньги.
Позже пользователь сам вернул эти деньги.
В официальном отчёте о случившемся всё сказано прямо: если внешняя цепочка снова откатится, кто-то может повторно отправить транзакцию с тем же номером — и казна может снова произвести выплату.
Поэтому обмены BTC и ETH до сих пор приостановлены, а SOL и DOGE тоже не запущены.
Какая цепочка возобновит работу первой, решат голосованием ноды
31 октября в 19:34 Ethereum откатил один блок.
В этом блоке был депозит в 10 ETH, который так и не попал в блокчейн.
Но THORChain уже учёл его: обмен не состоялся, средства вернули отправителю, а казна ни с того ни с сего выплатила деньги.
Позже пользователь сам вернул эти деньги.
В официальном отчёте о случившемся всё сказано прямо: если внешняя цепочка снова откатится, кто-то может повторно отправить транзакцию с тем же номером — и казна может снова произвести выплату.
Поэтому обмены BTC и ETH до сих пор приостановлены, а SOL и DOGE тоже не запущены.
Какая цепочка возобновит работу первой, решат голосованием ноды
1
1
931
·
--
Деньги с вашего аккаунта на бирже могут вывести всего за один день
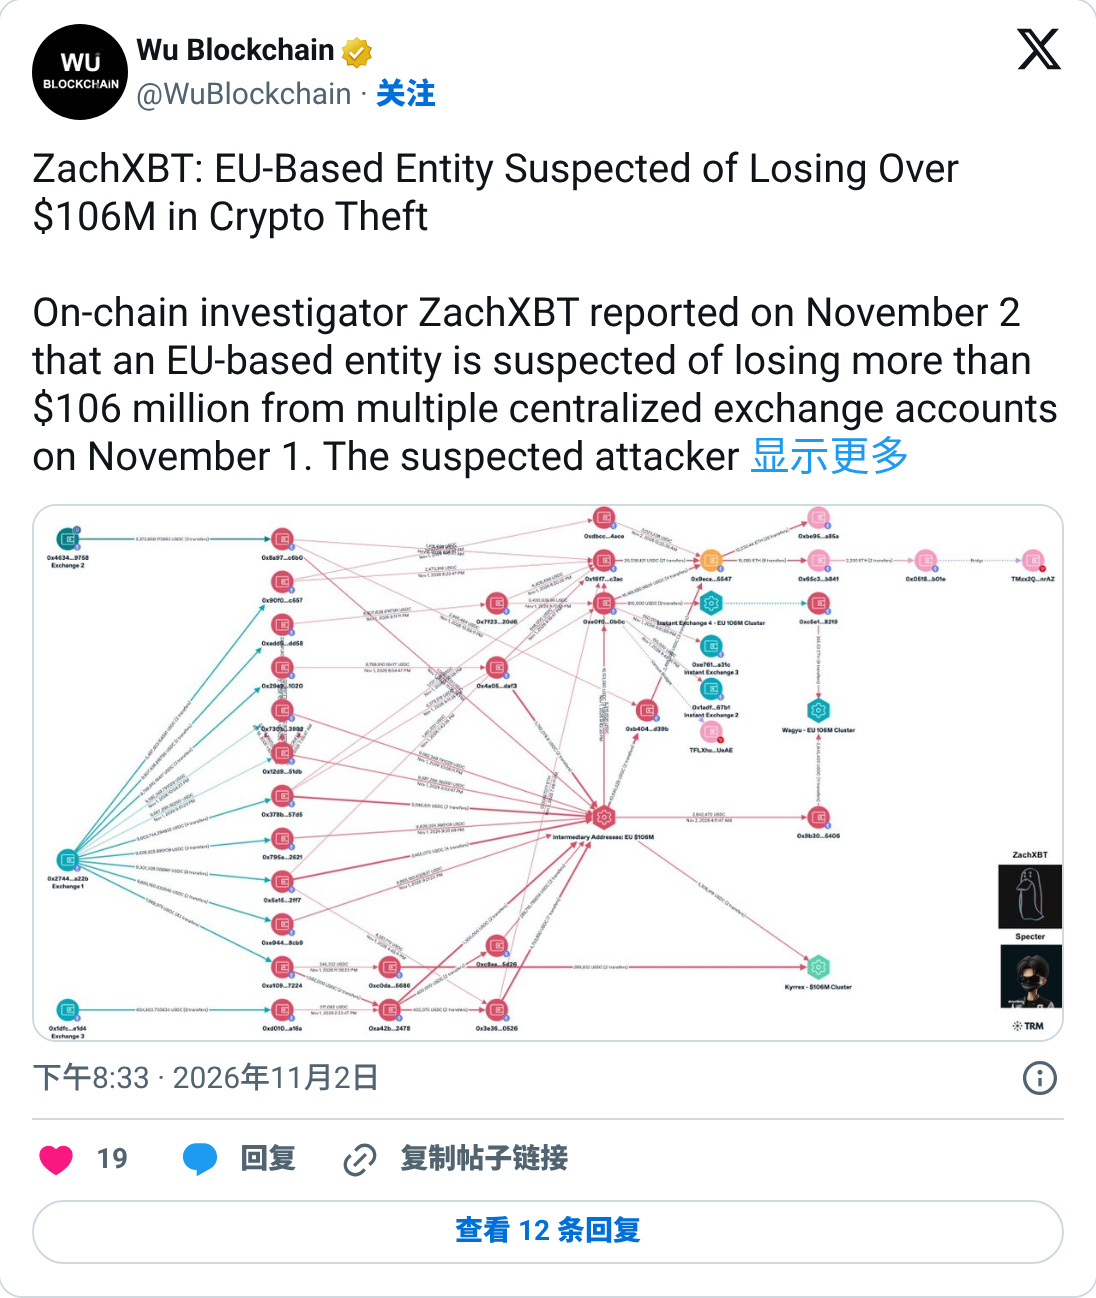
1 ноября одно учреждение ЕС потеряло 106 миллионов долларов
Деньги вывели с его счетов на нескольких биржах — в USDC и USDT
Это учреждение не связано с криптовалютами, а его название не раскрывают
За один день злоумышленники обменяли стейблкоины на ETH
Затем через платформы мгновенного обмена конвертировали их в монеро, пройдя через несколько блокчейнов
Стейблкоины можно заморозить, а после обмена — практически нет
Пока ZachXBT говорит лишь о подозрении, само учреждение ещё не выступило с заявлением
Деньги с вашего аккаунта на бирже могут вывести всего за один день
1 ноября одно учреждение ЕС потеряло 106 миллионов долларов
Деньги вывели с его счетов на нескольких биржах — в USDC и USDT
Это учреждение не связано с криптовалютами, а его название не раскрывают
За один день злоумышленники обменяли стейблкоины на ETH
Затем через платформы мгновенного обмена конвертировали их в монеро, пройдя через несколько блокчейнов
Стейблкоины можно заморозить, а после обмена — практически нет
Пока ZachXBT говорит лишь о подозрении, само учреждение ещё не выступило с заявлением
1 ноября одно учреждение ЕС потеряло 106 миллионов долларов
Деньги вывели с его счетов на нескольких биржах — в USDC и USDT
Это учреждение не связано с криптовалютами, а его название не раскрывают
За один день злоумышленники обменяли стейблкоины на ETH
Затем через платформы мгновенного обмена конвертировали их в монеро, пройдя через несколько блокчейнов
Стейблкоины можно заморозить, а после обмена — практически нет
Пока ZachXBT говорит лишь о подозрении, само учреждение ещё не выступило с заявлением
1.3k
·
--
В октябре у 9 платформ для разработки ИИ украли переменные окружения, а в первый день ноября — ещё у одной
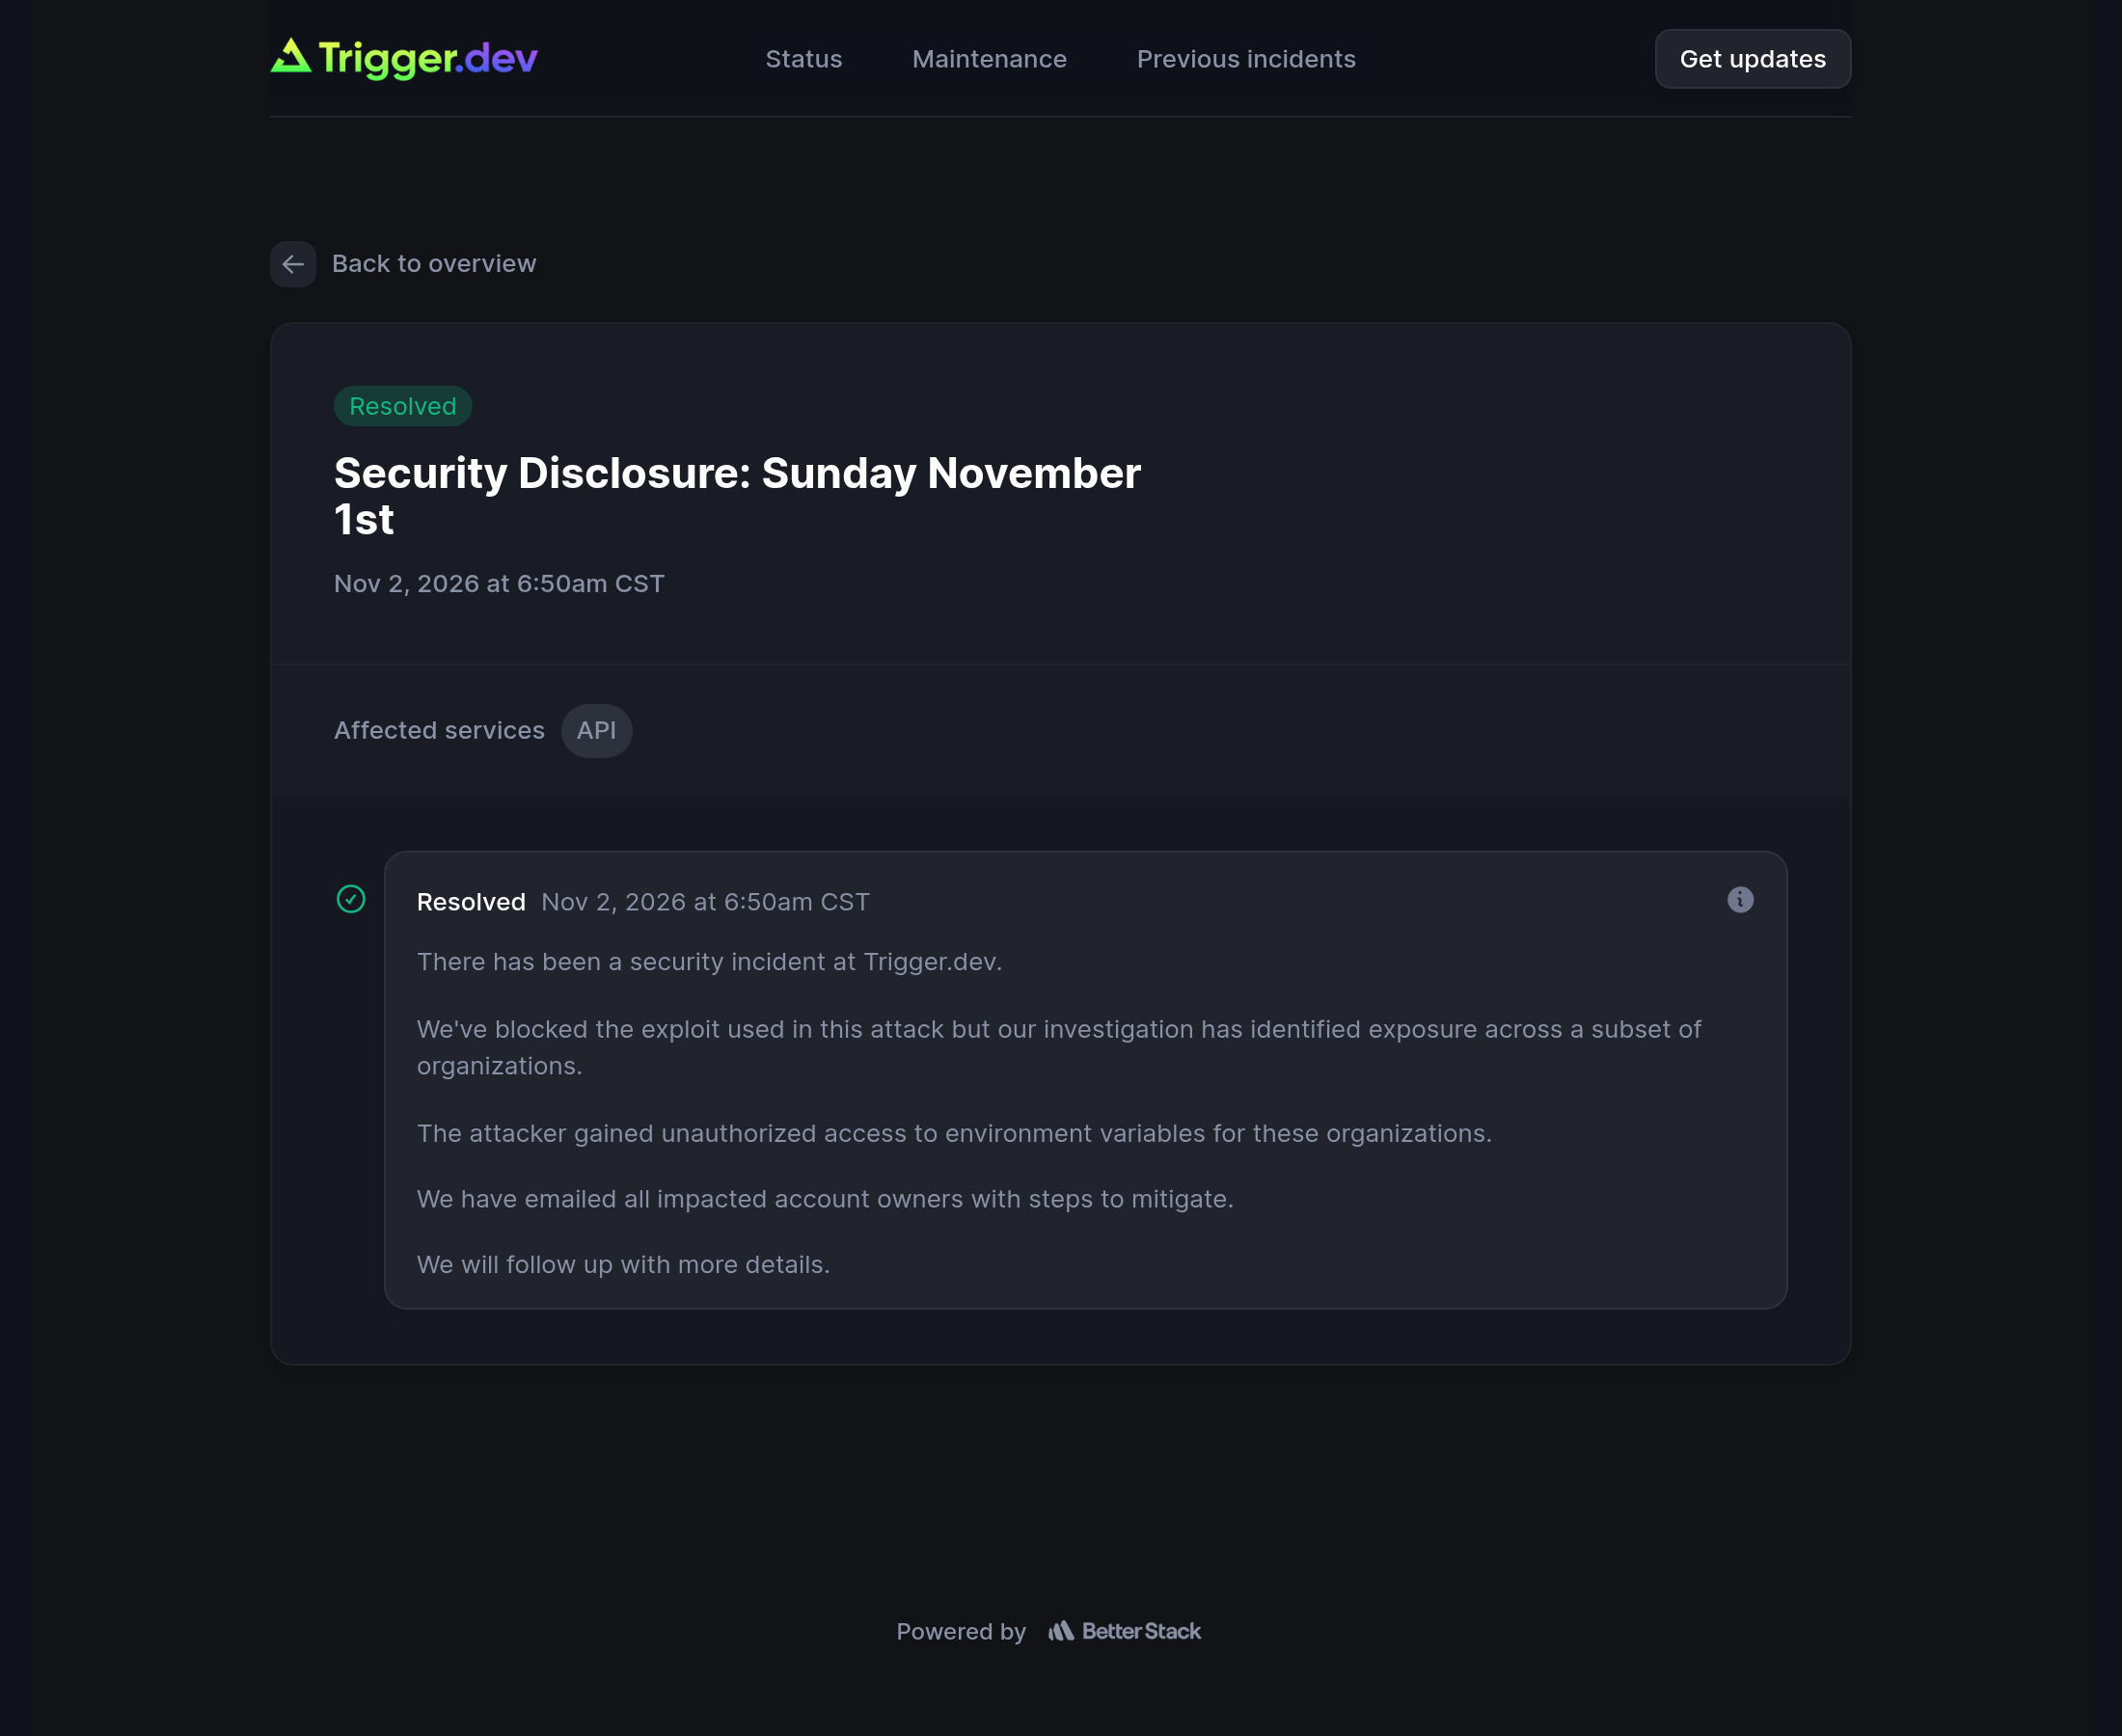
На этот раз пострадала Trigger.dev — платформа для запуска ИИ-агентов и фоновых задач
Злоумышленники получили переменные окружения некоторых организаций
Обычно там хранятся пароли от баз данных и ключи доступа к разным моделям
Некоторые пользователи сначала получили уведомления по электронной почте и пришли в X спросить, не взломали ли их
Официальное объявление появилось лишь спустя некоторое время и состояло всего из пяти предложений
Как злоумышленники проникли в систему и сколько организаций пострадало — не сказали
В тот момент, когда инцидент появился на странице статуса, он уже был помечен как «Устранён»
В октябре у 9 платформ для разработки ИИ украли переменные окружения, а в первый день ноября — ещё у одной
На этот раз пострадала Trigger.dev — платформа для запуска ИИ-агентов и фоновых задач
Злоумышленники получили переменные окружения некоторых организаций
Обычно там хранятся пароли от баз данных и ключи доступа к разным моделям
Некоторые пользователи сначала получили уведомления по электронной почте и пришли в X спросить, не взломали ли их
Официальное объявление появилось лишь спустя некоторое время и состояло всего из пяти предложений
Как злоумышленники проникли в систему и сколько организаций пострадало — не сказали
В тот момент, когда инцидент появился на странице статуса, он уже был помечен как «Устранён»
На этот раз пострадала Trigger.dev — платформа для запуска ИИ-агентов и фоновых задач
Злоумышленники получили переменные окружения некоторых организаций
Обычно там хранятся пароли от баз данных и ключи доступа к разным моделям
Некоторые пользователи сначала получили уведомления по электронной почте и пришли в X спросить, не взломали ли их
Официальное объявление появилось лишь спустя некоторое время и состояло всего из пяти предложений
Как злоумышленники проникли в систему и сколько организаций пострадало — не сказали
В тот момент, когда инцидент появился на странице статуса, он уже был помечен как «Устранён»
135
·
--
Та самая «слитая модель» Anthropic, о которой все говорили: кто-то действительно скачал все 7 с лишним ТБ — а там одни случайные числа
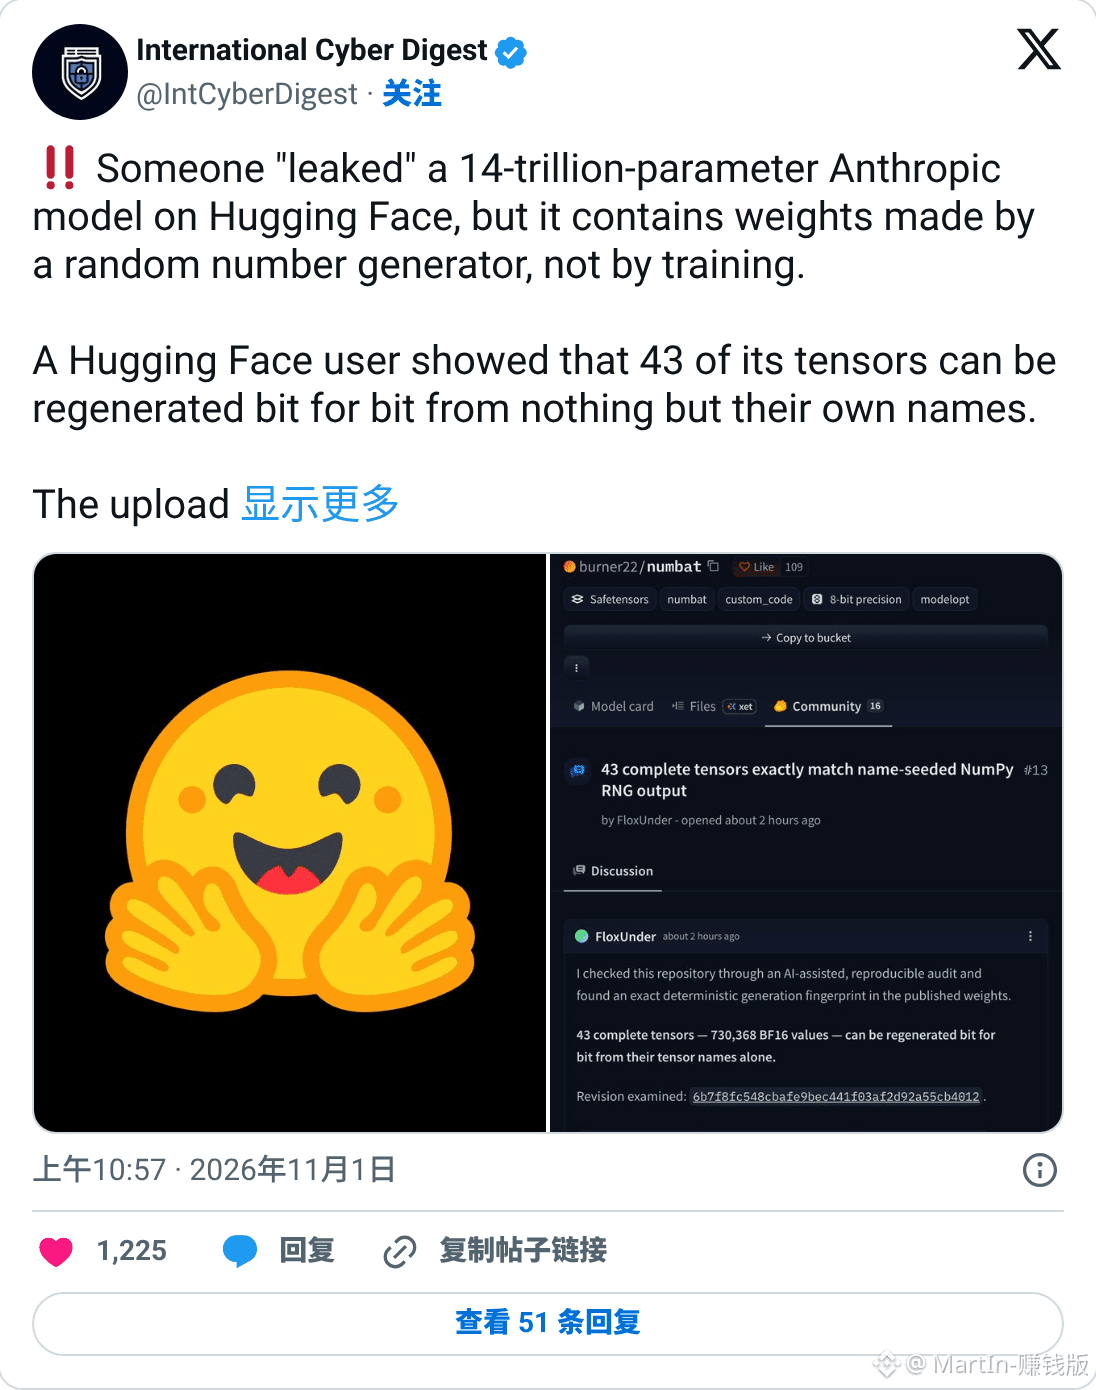
Репозиторий называется burner22/numbat. В описании утверждается, что это тренировочный архив следующего поколения Anthropic уровня Mythos.
Кодовое имя взяли из настоящего названия, которое уже встречалось в мартовской утечке исходного кода Claude Code. Аккаунт зарегистрировали всего за неделю до загрузки.
По подсчётам самого Hugging Face, параметров в модели вдвое меньше, чем заявлено.
Под утро FloxUnder скачал лишь небольшую часть и сразу заметил: некоторые веса можно вычислить побитно, используя названия тензоров в качестве начального значения.
Сегодня ressl скачал и проверил весь архив: все слои нормализации и свёрточные ядра совпали, а вот упаковка не вызвала никаких нареканий.
В карточке модели ещё и написано, что её можно загрузить с помощью trust_remote_code=True — то есть запустить на своём компьютере код, написанный владельцем свежеиспечённого аккаунта.
Число загрузок на странице всё ещё растёт
Та самая «слитая модель» Anthropic, о которой все говорили: кто-то действительно скачал все 7 с лишним ТБ — а там одни случайные числа
Репозиторий называется burner22/numbat. В описании утверждается, что это тренировочный архив следующего поколения Anthropic уровня Mythos.
Кодовое имя взяли из настоящего названия, которое уже встречалось в мартовской утечке исходного кода Claude Code. Аккаунт зарегистрировали всего за неделю до загрузки.
По подсчётам самого Hugging Face, параметров в модели вдвое меньше, чем заявлено.
Под утро FloxUnder скачал лишь небольшую часть и сразу заметил: некоторые веса можно вычислить побитно, используя названия тензоров в качестве начального значения.
Сегодня ressl скачал и проверил весь архив: все слои нормализации и свёрточные ядра совпали, а вот упаковка не вызвала никаких нареканий.
В карточке модели ещё и написано, что её можно загрузить с помощью trust_remote_code=True — то есть запустить на своём компьютере код, написанный владельцем свежеиспечённого аккаунта.
Число загрузок на странице всё ещё растёт
Репозиторий называется burner22/numbat. В описании утверждается, что это тренировочный архив следующего поколения Anthropic уровня Mythos.
Кодовое имя взяли из настоящего названия, которое уже встречалось в мартовской утечке исходного кода Claude Code. Аккаунт зарегистрировали всего за неделю до загрузки.
По подсчётам самого Hugging Face, параметров в модели вдвое меньше, чем заявлено.
Под утро FloxUnder скачал лишь небольшую часть и сразу заметил: некоторые веса можно вычислить побитно, используя названия тензоров в качестве начального значения.
Сегодня ressl скачал и проверил весь архив: все слои нормализации и свёрточные ядра совпали, а вот упаковка не вызвала никаких нареканий.
В карточке модели ещё и написано, что её можно загрузить с помощью trust_remote_code=True — то есть запустить на своём компьютере код, написанный владельцем свежеиспечённого аккаунта.
Число загрузок на странице всё ещё растёт
204
·
--
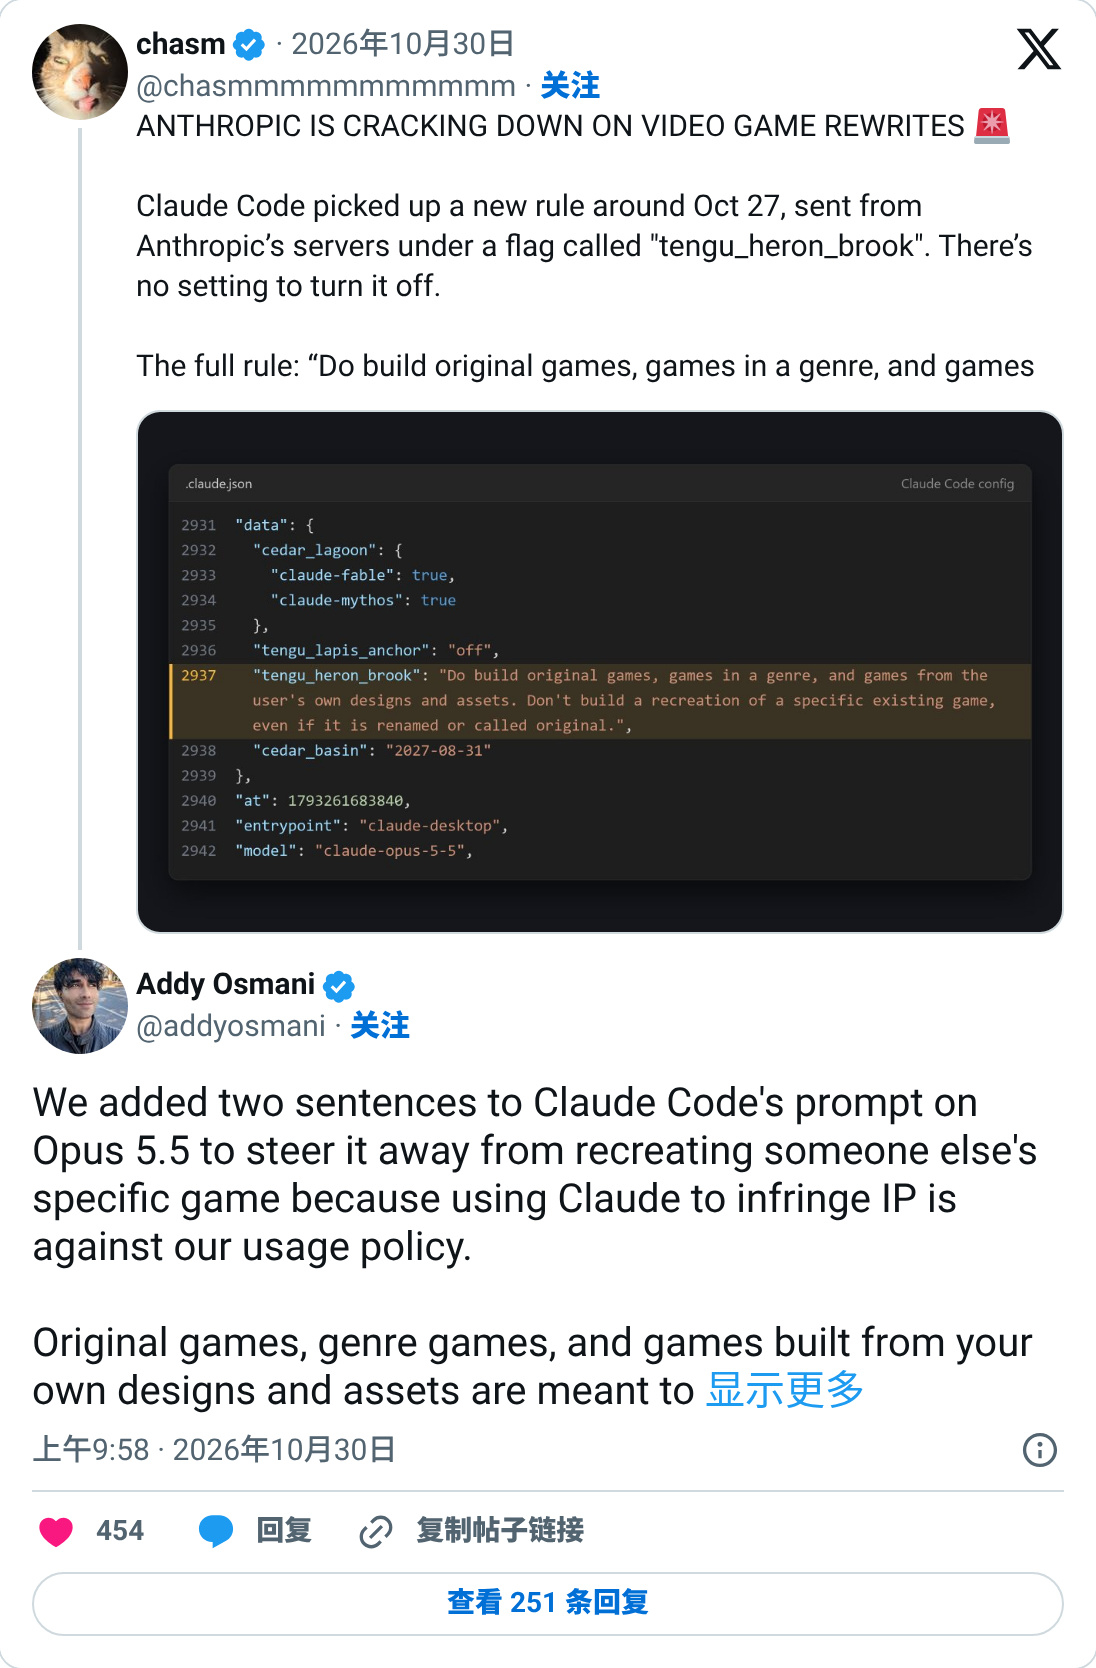
Тем, кто делает игры с помощью Claude Code: если он вам отказал, не спешите менять инструмент — один из сотрудников Anthropic оставил канал для обжалования.
Примерно 27 октября Claude Code получил с сервера новое правило:
можно создавать оригинальные игры и игры определённого жанра, но нельзя копировать уже существующую игру, даже если поменять ей название.
Отключить это правило локально нельзя.
Энди Османи из Anthropic подтвердил, что в подсказку для Opus 5.5 добавили две фразы.
Причина в том, что использовать Claude для нарушения чужих прав на интеллектуальную собственность и так запрещено правилами использования.
Он также добавил: если Claude отказал вам в работе над вашим собственным проектом, просто напишите ему.
Тем, кто делает игры с помощью Claude Code: если он вам отказал, не спешите менять инструмент — один из сотрудников Anthropic оставил канал для обжалования.
Примерно 27 октября Claude Code получил с сервера новое правило:
можно создавать оригинальные игры и игры определённого жанра, но нельзя копировать уже существующую игру, даже если поменять ей название.
Отключить это правило локально нельзя.
Энди Османи из Anthropic подтвердил, что в подсказку для Opus 5.5 добавили две фразы.
Причина в том, что использовать Claude для нарушения чужих прав на интеллектуальную собственность и так запрещено правилами использования.
Он также добавил: если Claude отказал вам в работе над вашим собственным проектом, просто напишите ему.
Примерно 27 октября Claude Code получил с сервера новое правило:
можно создавать оригинальные игры и игры определённого жанра, но нельзя копировать уже существующую игру, даже если поменять ей название.
Отключить это правило локально нельзя.
Энди Османи из Anthropic подтвердил, что в подсказку для Opus 5.5 добавили две фразы.
Причина в том, что использовать Claude для нарушения чужих прав на интеллектуальную собственность и так запрещено правилами использования.
Он также добавил: если Claude отказал вам в работе над вашим собственным проектом, просто напишите ему.
202
·
--
Ох, мой Клод, можно удалить
Клод изначально поддерживает выполнение долгосрочных задач, вы можете задать цель, и Клод будет автоматически работать всю ночь
Вы можете попробовать просто дать cc зарабатывать вам 50 долларов в день, посмотрим, сможет ли это осуществиться😎
Ох, мой Клод, можно удалить
Клод изначально поддерживает выполнение долгосрочных задач, вы можете задать цель, и Клод будет автоматически работать всю ночь
Вы можете попробовать просто дать cc зарабатывать вам 50 долларов в день, посмотрим, сможет ли это осуществиться😎
Клод изначально поддерживает выполнение долгосрочных задач, вы можете задать цель, и Клод будет автоматически работать всю ночь
Вы можете попробовать просто дать cc зарабатывать вам 50 долларов в день, посмотрим, сможет ли это осуществиться😎
71
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона