


Обзор
В мае 2025 года общие убытки от инцидентов безопасности Web3 составили около 266 миллионов долларов. В частности, согласно архиву взломов SlowMist (https://hacked.slowmist.io), произошло 15 инцидентов, в результате которых убытки составили около 257 миллионов долларов, из которых 162 миллиона долларов были заморожены или возвращены, причиной инцидентов стали уязвимости контрактов, атаки на предсказательные системы и взлом аккаунтов и др. Кроме того, согласно статистике платформы противодействия мошенничеству Web3 Scam Sniffer, в этом месяце было 7164 жертвы фишинговых атак с убытками в 9,63 миллиона долларов.
 (https://dune.com/scam-sniffer/may-2025-scam-sniffer-scam-report)
Крупное событие безопасности
 Cetus Protocol
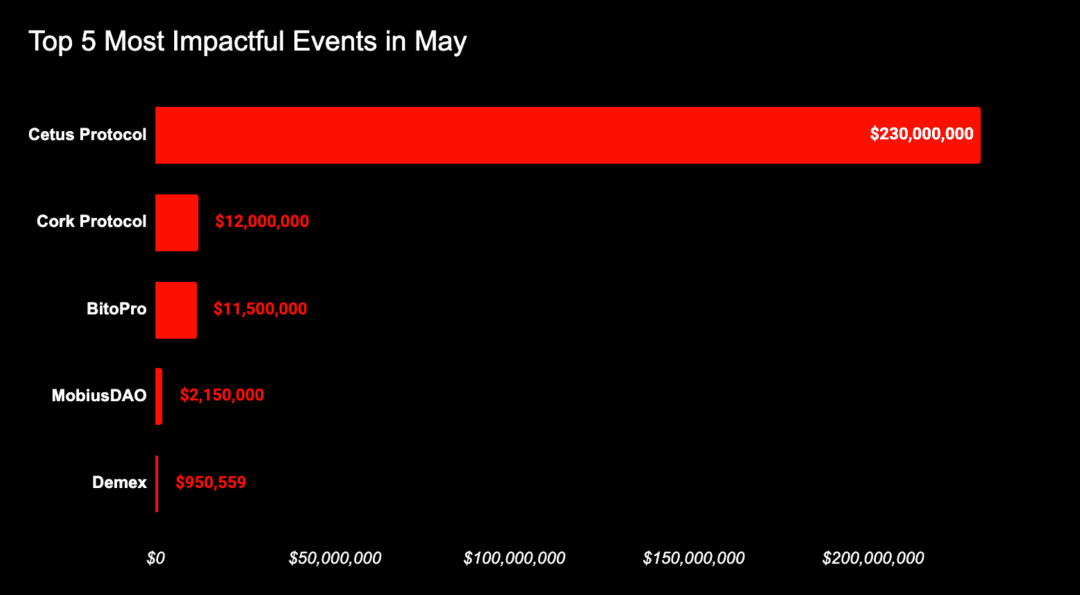
22 мая 2025 года провайдер ликвидности в экосистеме SUI, Cetus Protocol, подвергся атаке, глубина ликвидного пула значительно снизилась, на Cetus наблюдалось падение цен на несколько торговых пар токенов, убытки составили около 230 миллионов долларов.
После инцидента команда безопасности SlowMist незамедлительно приступила к анализу и выяснила, что в основе данного события лежит то, что злоумышленники с помощью тщательно сконструированных параметров смогли вызвать переполнение, при этом обойдя проверки, в итоге обменяв минимальное количество токенов на огромные ликвидные активы. Подробный анализ см. в SlowMist: Анализ инцидента с кражей 230 миллионов долларов у Cetus.
 (Хронология атаки)
К счастью, по словам Cetus, в сотрудничестве с Фондом SUI и другими участниками экосистемы удалось успешно заморозить похищенные средства в размере 162 миллионов долларов на SUI.
 (https://x.com/CetusProtocol/status/1925567348586815622)
Cork Protocol
28 мая 2025 года SlowMist зафиксировал потенциальную подозрительную активность, связанную с Cork Protocol. По анализу команды безопасности SlowMist, коренная причина данной атаки заключается в том, что Cork позволяет пользователям создавать активы для выкупа (RA) через контракт CorkConfig с произвольными активами, что дает злоумышленникам возможность использовать DS в качестве RA. С другой стороны, любой пользователь может вызывать функцию beforeSwap контракта CorkHook без авторизации и передавать собственные данные hook для выполнения операции CorkCall, что позволяет злоумышленникам манипулировать законными рынками, помещая DS на другой рынок для использования в качестве RA и получая соответствующие токены DS и CT.
 (https://x.com/SlowMist_Team/status/1927705256915333359)
По анализу инструмента противодействия отмыванию денег и отслеживания MistTrack, адрес злоумышленника 0xea6f30e360192bae715599e15e2f765b49e4da98 получил прибыль в 3761.878 wstETH, стоимостью более 12 миллионов долларов. На данный момент на адресе злоумышленника остается 4530.5955 ETH, мы будем продолжать мониторинг средств.
 BitoPro
По данным блокчейн-детектива ZachXBT, тайваньская криптовалютная биржа BitoPro, предположительно, подверглась атаке 8 мая 2025 года, понесши убытки около 11,5 миллиона долларов. На горячих кошельках BitoPro на различных блокчейнах, таких как Tron, Ethereum, Solana, Polygon, наблюдались аномальные оттоки средств, похищенные активы были быстро распроданы через децентрализованные биржи. Затем эти средства были переведены в Tornado Cash или через Thorchain на сеть Биткойн и далее были помещены в кошелек Wasabi для отмывания.
 (https://x.com/zachxbt/status/1929417001296146868)
Demex
16 мая 2025 года рынок кредитования Demex, Nitron, подвергся атаке, убытки составили около 950 тысяч долларов. Согласно отчету об анализе инцидента, опубликованному Demex, основной причиной этой атаки стало манипуляционное нападение на устаревший кошелек dGLP с использованием предсказательной системы на основе пожертвований.
 (https://blog.dem.exchange/nitron-post-mortem/)
19 мая Demex обновил информацию о событии, заявив, что с поддержкой партнеров им удалось вернуть 78 тысяч долларов.
Zunami Protocol
15 мая 2025 года Zunami Protocol сообщил, что подвергся атаке, в результате чего были похищены залоговые активы zunUSD и zunETH, убытки составили около 500 тысяч долларов. Злоумышленники перевели похищенные средства в Tornado Cash.
 (https://x.com/ZunamiProtocol/status/1922993510925435267)
30 мая основатель Zunami Protocol @kirill_zunami сообщил, что они расследуют этот инцидент и одновременно рассматривают две возможные ситуации: кража ключа развертывателя или наличие злонамеренных действий со стороны держателя ключа.
 (https://x.com/kirill_zunami/status/1928131508117651725)
Анализ характеристик и рекомендации по безопасности
В этом месяце основными причинами потерь в событиях безопасности блокчейна по-прежнему остаются уязвимости контрактов. Из 6 событий, связанных с уязвимостями контрактов, общие потери составили около 244 миллионов долларов, что составляет 95% от потерь в этом месяце. Команда безопасности SlowMist рекомендует проектам сохранять высокий уровень бдительности, регулярно проводить полные аудиты безопасности, своевременно выявлять и устранять потенциальные уязвимости, а также следить за последними методами атак и тенденциями безопасности, чтобы обеспечить безопасность активов и пользователей.
В этом месяце инциденты с взломом аккаунтов вновь привлекли широкое внимание, произошло 6 случаев. Помимо официальных аккаунтов проектов Web3, целями атак стали и медиа-организации, а также другие аккаунты с высоким уровнем внимания. Например, 12 мая аккаунт X английского футбольного клуба @SheffieldUnited был взломан, злоумышленники использовали его для публикации ложного адреса токена. Злоумышленники также использовали аккаунт X Cointelegraph для отправки целевых фишинговых ссылок через личные сообщения, чтобы заманить пользователей в ловушку. Как усилить безопасность аккаунта на платформе X, можно ознакомиться с руководством по проверке и усилению безопасности аккаунта X, опубликованным SlowMist.
Стоит отметить, что северокорейская хакерская группа Lazarus Group недавно начала изменять свои цели с учреждений на частных инвесторов. 24 мая эта группа украла более 5,2 миллиона долларов у одного из торговцев с помощью вредоносного ПО, что может означать значительное изменение в их стратегии атак. Поэтому обычные пользователи также должны активно повышать свою безопасность, рекомендации можно найти в (Руководстве по самозащите в темном лесу блокчейна) для улучшения защитных возможностей. (https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook)
В этом месяце расследование причин частых социальных инженерных атак на пользователей Coinbase получило новые результаты. Согласно информации, опубликованной Coinbase, злоумышленники использовали привилегии внутренних сотрудников для получения чувствительных данных некоторых пользователей и на основе этого инициировали целевые социальные инженерные атаки. Это открытие подчеркивает огромные риски внутреннего сговора в системе безопасности и еще раз напоминает всем платформам о необходимости усилить управление внутренними правами. Подробности событий можно найти в статье о "Клиентском обслуживании" в темном лесу: социальные инженерные схемы нацелены на пользователей Coinbase.
Наконец, события, собранные в этой статье, представляют собой основные события безопасности этого месяца, больше событий безопасности блокчейна можно найти в архиве взломов SlowMist (https://hacked.slowmist.io/).