


Автор: f(gautham), соучредитель polynomial; перевод: AIMan@金色财经
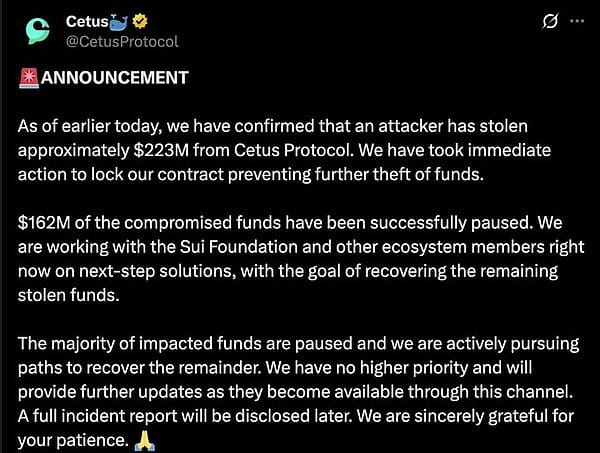
22 мая 2025 года хакер украл 223 миллиона долларов из Sui.
Затем произошло нечто беспрецедентное.
Sui验证者 на самом деле запретили ему вход в сеть Sui блокчейна и заморозили его средства на пути к побегу.
Это полностью меняет наше представление о "децентрализованном" блокчейне.
Вот эта странная история.
1. Атака хакера.
Эта атака хакера была очень жестокой. Этот парень выжал ликвидностный пул Cetus, как будто это его собственный дом.
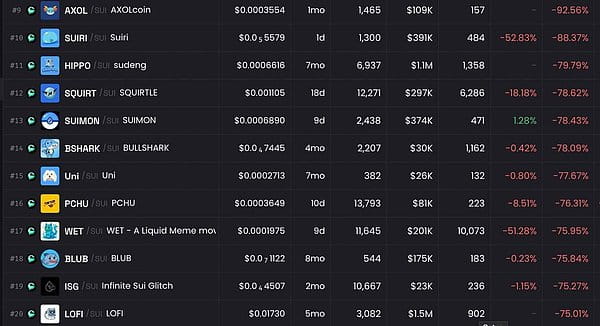
223 миллиона долларов исчезли за несколько часов. Мемкоины SUI упали на 75%. USDC был откреплен до нуля. Все обмены провалились. Держатели монет даже не могли ограничить убытки. Это была настоящая бойня.
Но дела стали интересными.
2. Хакер перевел средства.
Хакер считал себя непобедимым. Он перевел средства на Эфириум, начал обменивать их на ETH и перевел более 60 миллионов долларов на Эфириум.
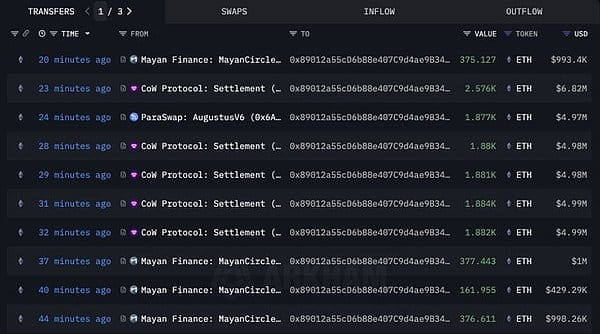
Типичный маршрут побега. Должно было закончиться на этом. Просто...
3. Sui заморозил кошелек хакера.
Sui 验证者 имеет другие намерения.
Они прямо запретили кошельку хакера входить в сеть Sui L1. Заморозили транзакции на 162 миллиона долларов. Остальные украденные средства? Заперты в цифровой тюрьме.
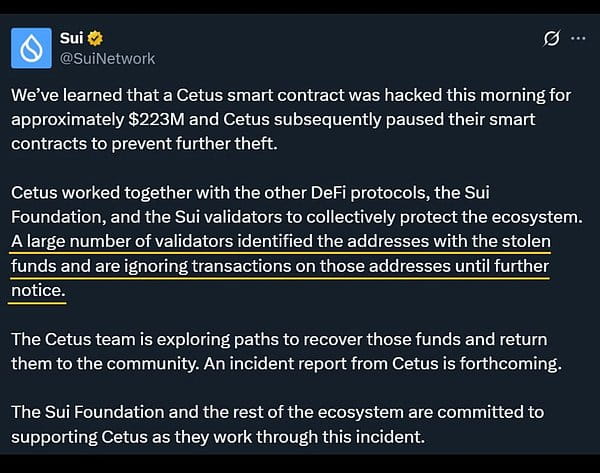
Нет необходимости в согласии суда. Нет необходимости в долгих юридических процедурах. Верификатор просто говорит "нет".
Подождите, они действительно могут это сделать? Вот что удивляет всех.
Верно, верификаторы Sui могут в крайних случаях коллективно отклонить транзакции от определенного кошелька. Это не автоматично и требует широкого консенсуса верификаторов. Но это действительно произошло, и в режиме реального времени.
4. Мир криптовалюты оказался разделённым.
Кто-то сказал: "Если они могут заморозить средства, так это действительно децентрализовано?"
Кто-то сказал: "Они спасли 162 миллиона долларов от постоянной кражи."
У обеих сторон есть разумные аргументы.
Но важно: это полностью изменило предположения о безопасности Layer-1.
5. Атака хакера и подробности реакции команды Sui.
Детали пока не ясны, официальный отчет о происшествии еще не получен.
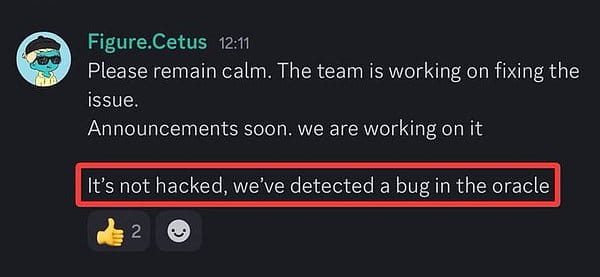
Известная информация: хакер контролировал ликвидностный пул, оцененный в SUI, и систематически его исчерпал. Cetus первоначально назвал это "уязвимостью оракула", но полные методы эксплуатации все еще не ясны.
Реакция Cetus действительно впечатляет:
Немедленно приостановите контракт, чтобы предотвратить дальнейшие кражи.
Сотрудничество с фондом Sui и верификаторами.
Отметьте аккаунты хакеров по всей экосистеме.
Сотрудничество с профессиональными организациями по борьбе с киберпреступностью.
Предоставление условий для белых шляп и профессионального контроля ущерба.
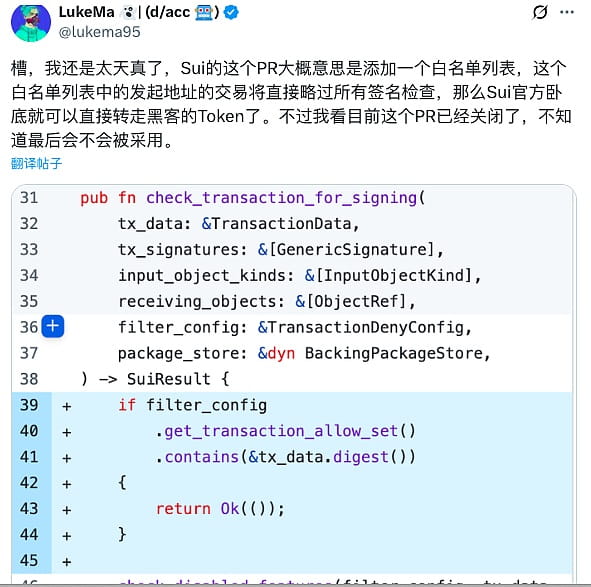
Команда Sui заявила, что большинство верификаторов согласны игнорировать любые транзакции с адреса кошелька хакера и выпустили PR с требованием, чтобы каждый верификатор развернул код исправления, чтобы они могли вернуть 160 миллионов долларов, которые хакер украл через неподписанные транзакции.
6. Как это оценить?
Координация верификаторов Sui очень быстрая. В традиционном финансовом секторе заморозка украденных средств занимает недели. А здесь? Всего несколько часов.
Считаете ли вы это хорошей экстренной реакцией или проблемой централизации, зависит от вашей точки зрения.
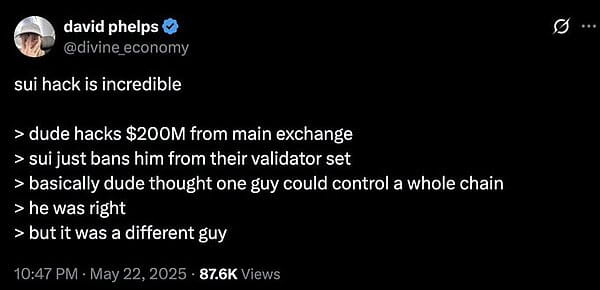
7. Ошибка хакера.
Думал, что один человек может контролировать всю цепь. Его оценка контроля была верной, но его оценка того, кто имеет контроль, была ошибочной.
В результате выяснилось, что проблема была не в нем, а в совместных усилиях верификаторов.
Коллективная сила больше, чем индивидуальная атака.
8. Каковы следующие шаги?
Cetus ведет переговоры с хакером о возврате средств.
Соответствующие юридические меры были инициированы.
Полный отчет о событии будет опубликован вскоре.
Но настоящий вопрос: примут ли другие L1 аналогичные экстренные меры?