


Социальная инженерия остается основным вектором атаки для крупных криптовалютных взломов, при этом группа Лазарус из Северной Кореи несет ответственность за несколько миллиардных нарушений, нацеленных на сотрудников бирж.
Недостаточная безопасность кошелька — особенно уязвимости горячего кошелька и авторизация с одной подписью — позволила хакерам осуществить массовые кражи, несмотря на достижения в технологии блокчейна.
Методы отмывания денег, такие как цепочки очистки и криптомиксеры, позволяют хакерам успешно скрывать украденные средства, подчеркивая необходимость улучшения систем мониторинга транзакций.
Изучите пять крупнейших взломов криптобирж, которые привели к более чем 3 миллиардам долларов убытков. От кражи ETH на 1.4 миллиарда долларов у Bybit до краха DMM Bitcoin, узнайте, как хакеры использовали критические уязвимости в инфраструктуре криптовалют.
ВВЕДЕНИЕ
С ранних дней мир криптовалют пережил свою долю как прорывов, так и крахов. Децентрализация и технологии блокчейна омрачены кибератаками и преступлениями — особенно смелыми взломами, миллиардными потерями и постоянно развивающимися угрозами. Ни одна система не оказалась полностью безопасной, от крупных бирж до передовых DeFi-платформ. Это гонка, где инновации опережают, а безопасность всегда отстает.
Инфраструктура блокчейна, как и традиционные ИТ-системы, уязвима для кибератак. Понимание этих уязвимостей имеет решающее значение для любого, кто участвует в криптовалюте. В этой статье мы рассмотрим 5 самых разрушительных атак на криптовалюты в истории — погружаясь в то, как каждая атака была осуществлена, какие уязвимости были использованы и масштаб причиненного ущерба.
ТОП 5 самых разрушительных взломов криптовалют
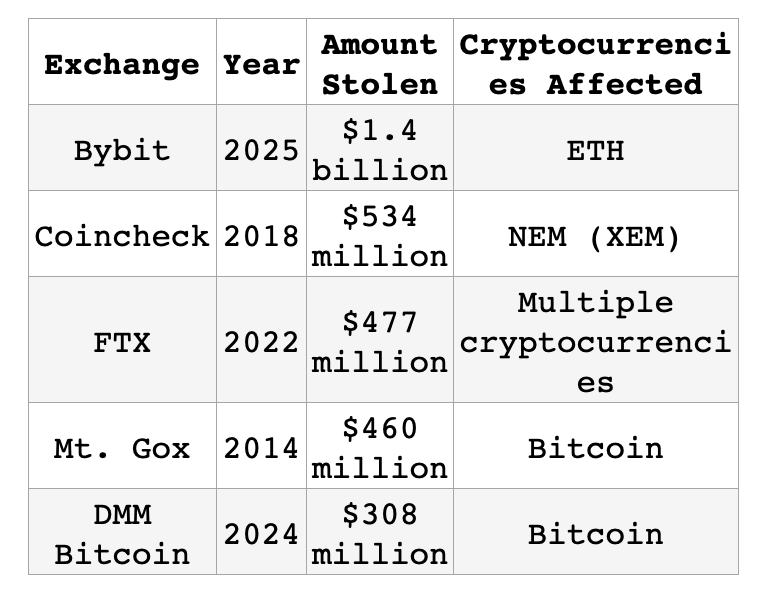
Давайте подробно рассмотрим каждую из этих атак.
1. BYBIT (2025): 1.4 МИЛЛИАРДА ДОЛЛАРОВ
Кто:
Bybit — это криптовалютная биржа, основанная в 2018 году Беном Чжоу в Дубае. Она стала второй по величине платформой для торговли криптовалютами в мире перед тем, как столкнуться с крупнейшим взломом криптобиржи на сегодняшний день.
Что произошло и как это было сделано:
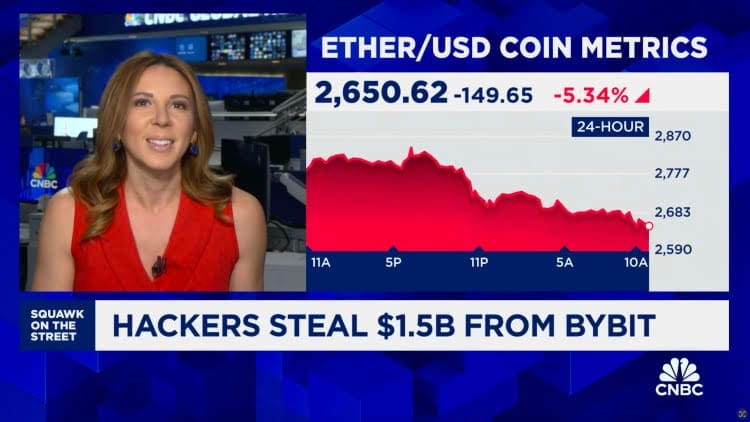
Нарушение привело к краже примерно 400,000 токенов Ethereum, оцененных примерно в 1.5 миллиарда долларов.
Атака была связана с группой Лазарус, государственно поддерживаемой северокорейской хакерской группой, известной своими сложными кибератаками.
Метод атаки:
4 февраля: Рабочая станция разработчика была скомпрометирована, вероятно, через социальную инженерию.
5 февраля: Нападающие использовали токен доступа AWS разработчика, чтобы проникнуть в облачную инфраструктуру Safe{Wallet}.
5-17 февраля: Хакеры оставались незамеченными, проводя разведку.
19 февраля: Нападающие изменили файлы JavaScript в S3-ведре AWS Safe{Wallet}, внедрив вредоносный код в веб-интерфейс.
21 февраля: Когда Bybit инициировал транзакцию из конкретного холодного кошелька, вредоносный код был активирован.
В течение двух минут хакеры удалили вредоносный код, стерев доказательства вмешательства.
Украденные средства были отмыты через миксеры и цепочки очистки, чтобы скрыть след.
Последствия:
Аварийная реакция: Bybit быстро собрала средства от Galaxy Digital, FalconX и Wintermute, восстановив резервы в течение 72 часов.
Безопасность и прозрачность: Биржа публично признала нарушение, вызвав более широкие опасения по поводу уязвимостей холодных кошельков.
Регуляторный контроль: Взлом вызвал регуляторные проверки в ОАЭ и по всему миру, подчеркивая необходимость лучшего контроля за сторонними хранителями.
2. COINCHECK (2018): 534 МИЛЛИОНА ДОЛЛАРОВ
Кто:
Coincheck была токийской криптовалютной биржей, основанной Коичиро Вадой и Юсуке Оцукой. После взлома биржа была приобретена японской брокерской фирмой Monex Group за примерно 33 миллиона долларов.
(Источник: Entrepreneur)
Что произошло и как это было сделано:
26 января 2018 года Coincheck был взломан, что привело к краже токенов NEM (XEM) на сумму 530 миллионов долларов.
Этот взлом превзошел стоимость, украденную во время взлома Mt. Gox в то время.
Метод атаки:
Скомпрометированный горячий кошелек: Coincheck хранил большинство своих токенов NEM в горячем кошельке, подключенном к интернету.
Недостаточная безопасность кошелька: Скомпрометированный кошелек использовал авторизацию с одной подписью вместо многофакторной, создавая единую точку отказа.
Слабая внутренняя безопасность: Доступ к горячему кошельку был через внутреннюю систему Coincheck и не имел IP-белого списка, ограничений внешнего доступа и сегментации сети.
Кража произошла за 20 минут в одном несанкционированном переводе.
Из-за отсутствия автоматизированной системы оповещения Coincheck не знал о нарушении в течение нескольких часов.
Украденные средства были проданы в даркнете и других одноранговых сетях по всей Азии, часто по сниженным ценам.
Последствия:
Coincheck возместил пользователям около 430 миллионов долларов и столкнулся с регуляторным давлением, которое ужесточило правила для криптобирж в Японии.
Инцидент привел к более строгим стандартам безопасности и соблюдения норм.
В апреле 2018 года Coincheck был приобретен группой Monex за 34 миллиона долларов, чтобы помочь восстановить доверие и стабилизировать операции.
3. FTX (2022): 477 МИЛЛИОНОВ ДОЛЛАРОВ
Кто:
FTX была основана в 2019 году Сэмом Банкманом-Фридом и быстро стала известной в мире криптовалют. На пике ее стоимость оценивалась в 32 миллиарда долларов перед внезапным крахом.
(Источник: CNBC)
Что произошло и как это было сделано:
В ноябре 2022 года FTX подала на банкротство после того, как стало известно, что средства клиентов использовались для покрытия убытков в ее сестринской организации, Alameda Research.
Через несколько часов после подачи на банкротство 11 ноября 2022 года несанкционированный перевод вывел более 400 миллионов долларов в криптовалюте из ее кошельков.
Метод атаки:
Тайминг — сразу после подачи на банкротство — вызвал подозрения о внутренней работе кем-то, знакомым с системами FTX.
Нападающий быстро переместил средства и использовал несколько техник маскировки, чтобы скрыть свои следы.
Украденная крипта была отмыта через инструменты, такие как THORChain, Railgun и кросс-цепочные мосты.
Некоторые средства были конвертированы в Биткойн и дополнительно замаскированы через цепочки очистки и миксеры, такие как Sinbad.io.
В конце 2023 года хакер снова начал перемещать украденные средства, совпадая с уголовным процессом Сэма Банкмана-Фрида.
Хакер остается неидентифицированным.
Последствия:
Новый CEO FTX, Джон Рэй III, охарактеризовал инцидент как несанкционированный доступ и нанял судебные фирмы для расследования.
Нарушение выявило серьезные недостатки безопасности в FTX, которая уже находилась под пристальным вниманием за неправомерное использование средств клиентов и отсутствие базового контроля.
Хотя это отдельная тема от обвинений в мошенничестве против Сэма Банкмана-Фрида, взлом укрепил имидж компании в полном беспорядке.
4. MT. GOX (2014): 460 МИЛЛИОНОВ ДОЛЛАРОВ
Кто:
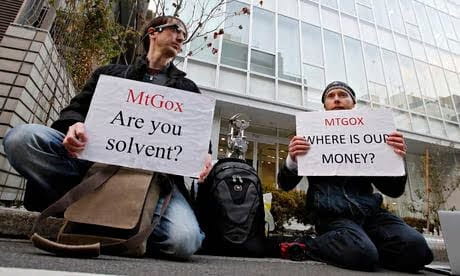
Основанная в 2006 году программистом Джедом МаКалебом как платформа для торговли карточками (Magic: The Gathering Online Exchange), Mt. Gox была позже продана французскому разработчику Марку Карпелесу. Под его руководством она быстро расширилась и стала крупнейшей в мире биржей Биткойнов на тот момент.
(Источник: The Guardian)
Что произошло и как это было сделано:
Около сентября 2011 года Mt. Gox подвергся атаке, в результате которой хакеры получили доступ к приватным ключам горячего кошелька.
Вместо того, чтобы осуществить одну большую кражу, хакеры постоянно и незаметно выводили Биткойны на протяжении нескольких лет.
Метод атаки:
Скомпрометированная инфраструктура кошелька: Хакеры получили доступ к приватным ключам горячего кошелька.
Недостаточная безопасность: Mt. Gox не удалось внедрить надежную инфраструктуру холодного кошелька, оставив средства постоянно подверженными онлайн-угрозам.
Слабый внутренний контроль: Биржа не имела систем внутреннего контроля доступа и почти не имела учета в реальном времени, оставаясь в неведении о пропаже BTC в течение многих лет.
Автоматизированная эксплуатация: Хакеры использовали автоматизированную систему вывода, снимая BTC небольшими суммами, чтобы избежать обнаружения.
Отмывание денег: Подобно другим взломам, украденные Биткойны были отмыты через цепочки очистки и криптомиксеры, некоторые прошли через BTC-e, ныне несуществующую биржу, связанную с отмыванием денег.
Последствия:
Взлом Mt. Gox уничтожил 850,000 Биткойнов, потрясая мир криптовалют.
Биржа подала на банкротство в 2014 году.
CEO Марк Карпелес был арестован и позже признан виновным в фальсификации записей, хотя не в присвоении средств.
Более десяти лет спустя кредиторы все еще ждут возврата через сложный процесс гражданской реабилитации.
5. DMM BITCOIN (2024): 308 МИЛЛИОНОВ ДОЛЛАРОВ
Кто:
Запущенная в 2018 году, DMM была японской биржей Биткойнов, которая понесла сокрушительный удар в мае 2024 года, в результате чего было украдено 4,502.9 BTC на сумму около 308 миллионов долларов.
Что произошло и как это было сделано:
Японская биржа была нацелена на хакерскую группу из Северной Кореи, известную как Лазарус.
Хакеры получили доступ к инфраструктуре криптокошелька DMM и перевели 4,502 BTC на свои собственные кошельки.
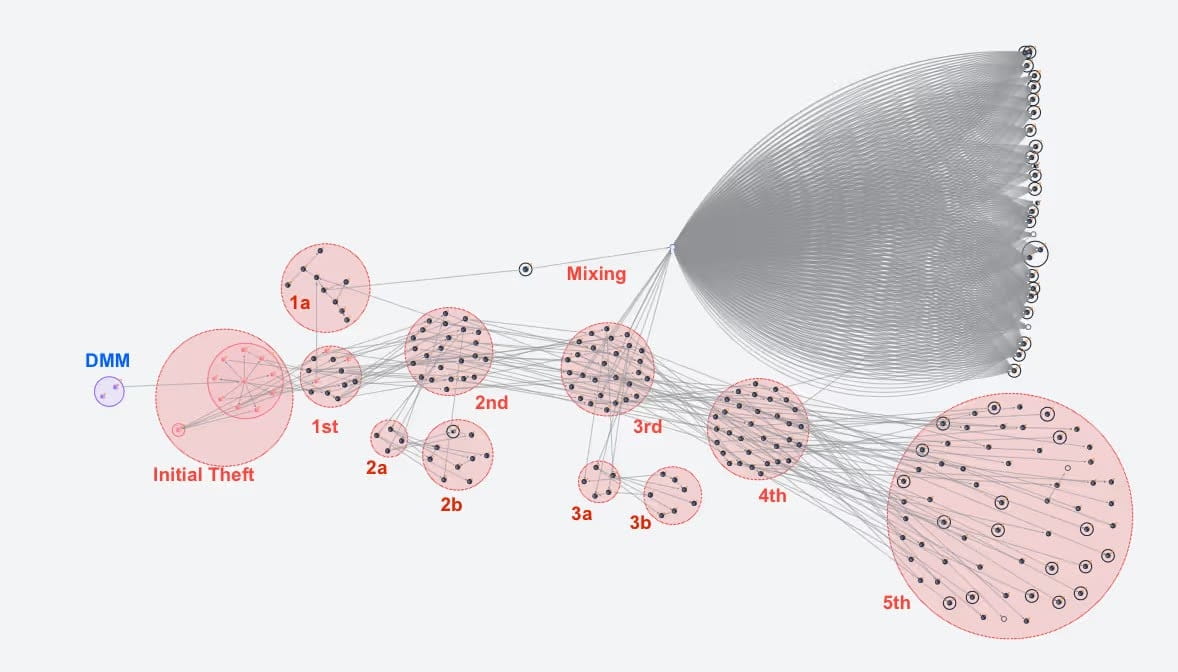
Взлом DMM Bitcoin – Маскировка денежного следа – Цепочки очистки и миксеры
Метод атаки:
Социальная инженерия: Расследование ФБР показало, что это, вероятно, была атака социальной инженерии, нацеленная на сотрудника Ginco. Ginco был сервисом кошельков, который поддерживал управление цифровыми активами DMM.
Spear Phishing: Сотрудник невольно пригласил эксплойт в рамках фальшивого заявления о работе.
Маскировка денежного следа: Хакеры скрыли свои следы, направив средства через цепочки очистки и криптомиксеры.
Хакеры разбили сумму на более мелкие суммы через серию транзакций, эффективно разбрасывая средства в микротранзакциях по тысячам кошельков.
Чтобы избежать обнаружения, хакеры DMM, вероятно, манипулировали временем вывода — задерживая выводы на часы или дни и держали средства в постоянном движении, чтобы нарушить анализ по времени.
Последствия:
Хотя DMM признала взлом, настоящая уязвимость в инфраструктуре никогда не была официально раскрыта.
Не в силах оправиться от финансовых потерь, вызванных атакой, DMM объявила о закрытии к марту 2025 года.
DMM Bitcoin также объявила, что передаст свои активы и клиентские счета другой японской бирже, SBI VC Trade.
ЗАКЛЮЧЕНИЕ
Эти пять крупных атак на криптовалюты показывают последовательный шаблон: хакеры часто используют фишинг и атаки социальной инженерии, нацеленные на уязвимых сотрудников бирж, поставщиков услуг кошельков и других поставщиков инфраструктуры. Совокупные убытки только от этих пяти инцидентов превышают 3 миллиарда долларов, подчеркивая критическую важность надежных мер кибербезопасности.
Кибербезопасность и соблюдение норм имеют решающее значение для предотвращения криптовалютных взломов. Обязательные практики, такие как хранение холодных кошельков, многофакторная аутентификация и регулярные аудиты, помогают снизить уязвимости. Глобальная согласованность нормативных актов обеспечивает последовательную защиту в разных юрисдикциях, что затрудняет хакерам использование слабых мест.
Для держателей криптовалют эти инциденты подчеркивают важность использования бирж с доказанными записями безопасности, активации всех доступных функций безопасности на счетах и рассмотрения решений по холодному хранению для значительных активов. По мере того как индустрия созревает, постоянная эволюция практик безопасности остается необходимой, чтобы опережать постоянно развивающиеся угрозы.
"CoinRank Exclusive: Кража на 3 миллиарда долларов - 5 самых разрушительных взломов криптобирж в истории" Эта статья была впервые опубликована на CoinRank.