


Хакеры, действующие в темном вебе, утверждают, что продают личные данные пользователей двух крупнейших криптобирж — Gemini и Binance. Украденная информация, как утверждается, включает в себя конфиденциальные данные, такие как полные имена, адреса электронной почты, номера телефонов, пароли и данные о местоположении. Тем не менее, Binance опровергла любые утечки из своих собственных систем.
Хакер предлагает 100,000 записей пользователей Gemini на продажу
По данным Dark Web Informer, сайта, который отслеживает киберпреступные действия в темном вебе, хакер с псевдонимом "AKM69" продает базу данных, содержащую информацию о примерно 100,000 пользователях Gemini. Киберпреступник утверждает, что данные включают полные имена, адреса электронной почты, номера телефонов и данные о местоположении. Большинство украденных записей, как сообщается, принадлежит пользователям из Соединенных Штатов, с меньшей частью записей из Сингапура и Соединенного Королевства.
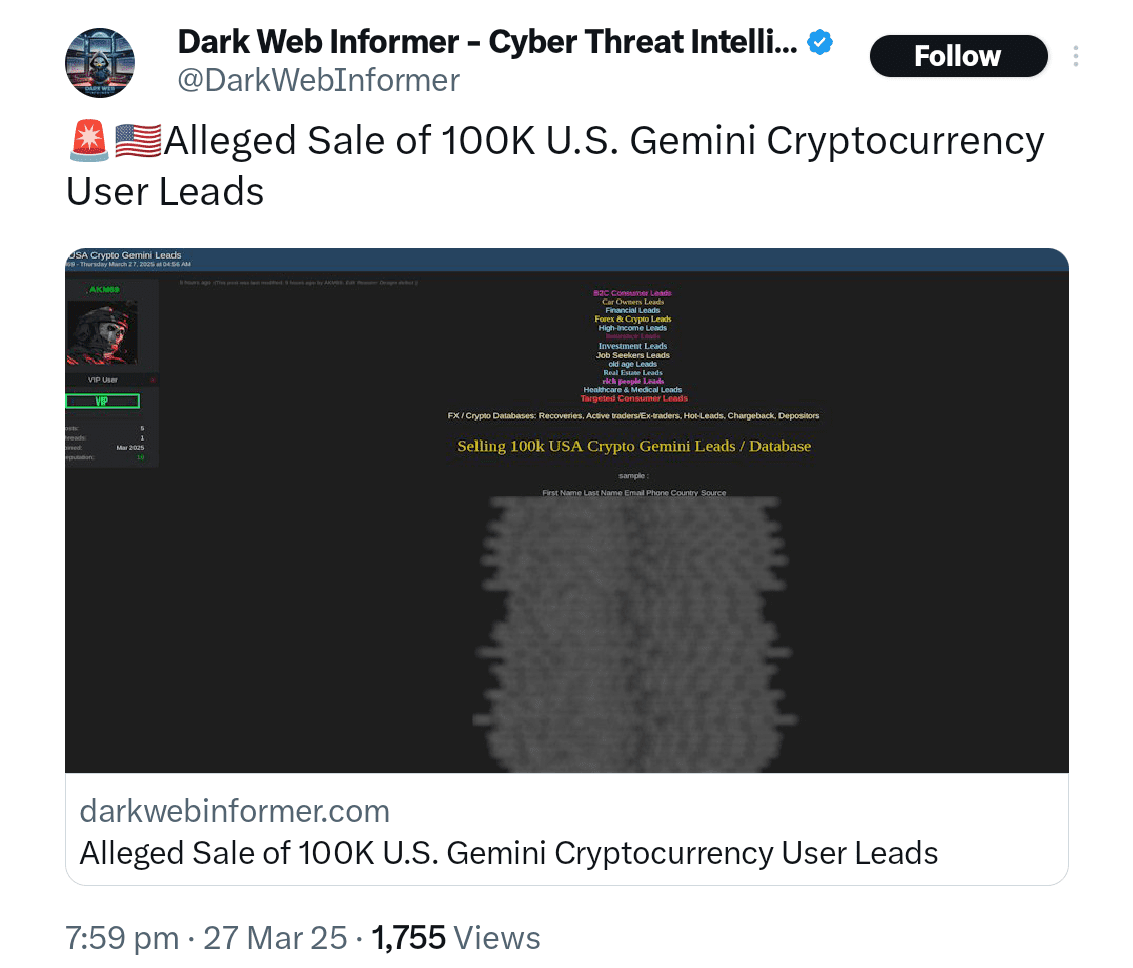 Dark Web Informer сообщил, что хакер продает базу данных с 100,000 записями пользователей Gemini. Источник: X
Хакер охарактеризовал продажу как часть более широкой схемы, нацеленной на пользователей криптовалют. Говорят, что данные используются для мошеннических действий, фальшивых сервисов восстановления или крипто-рекламных кампаний. Gemini еще не выпустила официальное заявление в ответ на эти утверждения.
26 марта, всего за день до того, как была сообщена утечка Gemini, другой хакер рекламировал другую партию украденных данных от Binance. На этот раз хакер утверждал, что владеет адресами электронной почты и паролями, принадлежащими пользователям Binance. База данных, как сообщается, содержит более 132,000 записей.
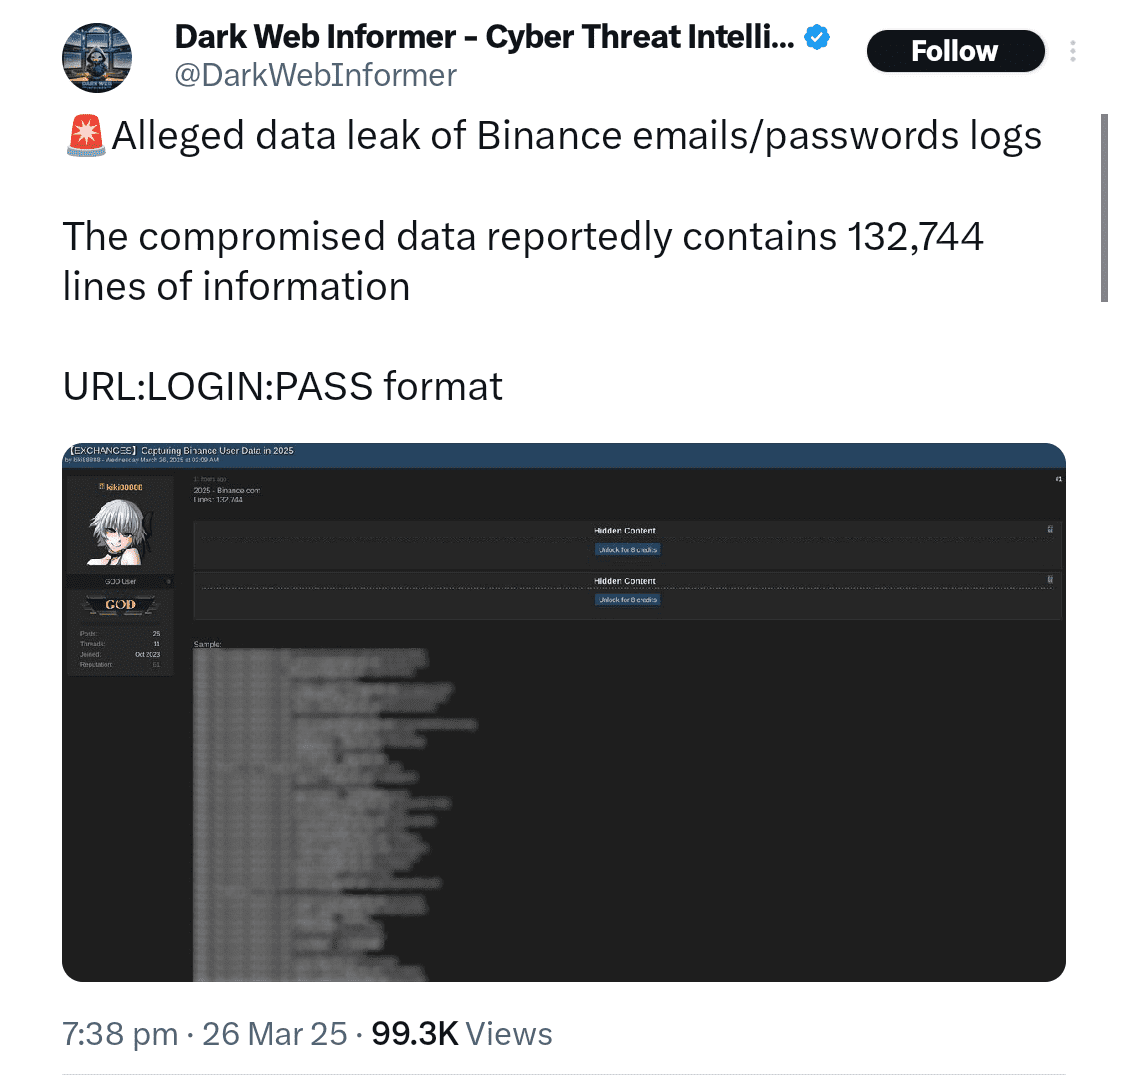 Данные Binance также выставлены на продажу. Источник: X
Тем не менее, Binance быстро ответила на сообщения, заявив, что данные не были получены в результате взлома платформы Binance. Вместо этого биржа уточнила, что информация, вероятно, поступила из-за заражений вредоносным ПО на устройствах пользователей. Вредоносное ПО относится к вредному программному обеспечению, которое заражает компьютеры и крадет информацию, часто когда пользователи невольно нажимают на подозрительные ссылки или загружают вредоносные файлы.
Binance утверждает, что это была фишинговая атака, а не утечка
Binance подчеркнула, что ее системы не были взломаны и что биржа остается в безопасности. Компания объяснила, что хакеры, похоже, собрали данные пользователей через фишинговые атаки и заражения вредоносным ПО. Эти атаки часто происходят, когда пользователи посещают фальшивые веб-сайты, нажимают на небезопасные ссылки или вводят конфиденциальную информацию, не осознавая, что они взаимодействуют с мошенниками.
В последующем посте в блоге Dark Web Informer поддержал объяснение Binance, указав, что утечка информации, похоже, происходит с компрометированных устройств пользователей, а не непосредственно от Binance. Сайт также напомнил пользователям быть осторожными, предупредив: "Некоторым из вас действительно нужно прекратить кликать на случайные вещи."
Это не первый случай, когда хакеры утверждают, что владеют большими объемами данных от крупных криптобирж. 14 марта несколько пользователей сообщили о получении мошеннических сообщений, которые выдавали себя за крупные криптоплатформы, такие как Coinbase и Gemini. Мошенники пытались обмануть пользователей, заставив их создать новые криптокошельки, используя заранее сгенерированные фразы для восстановления, контролируемые нападающими.