Пи выглядит как полный обман.
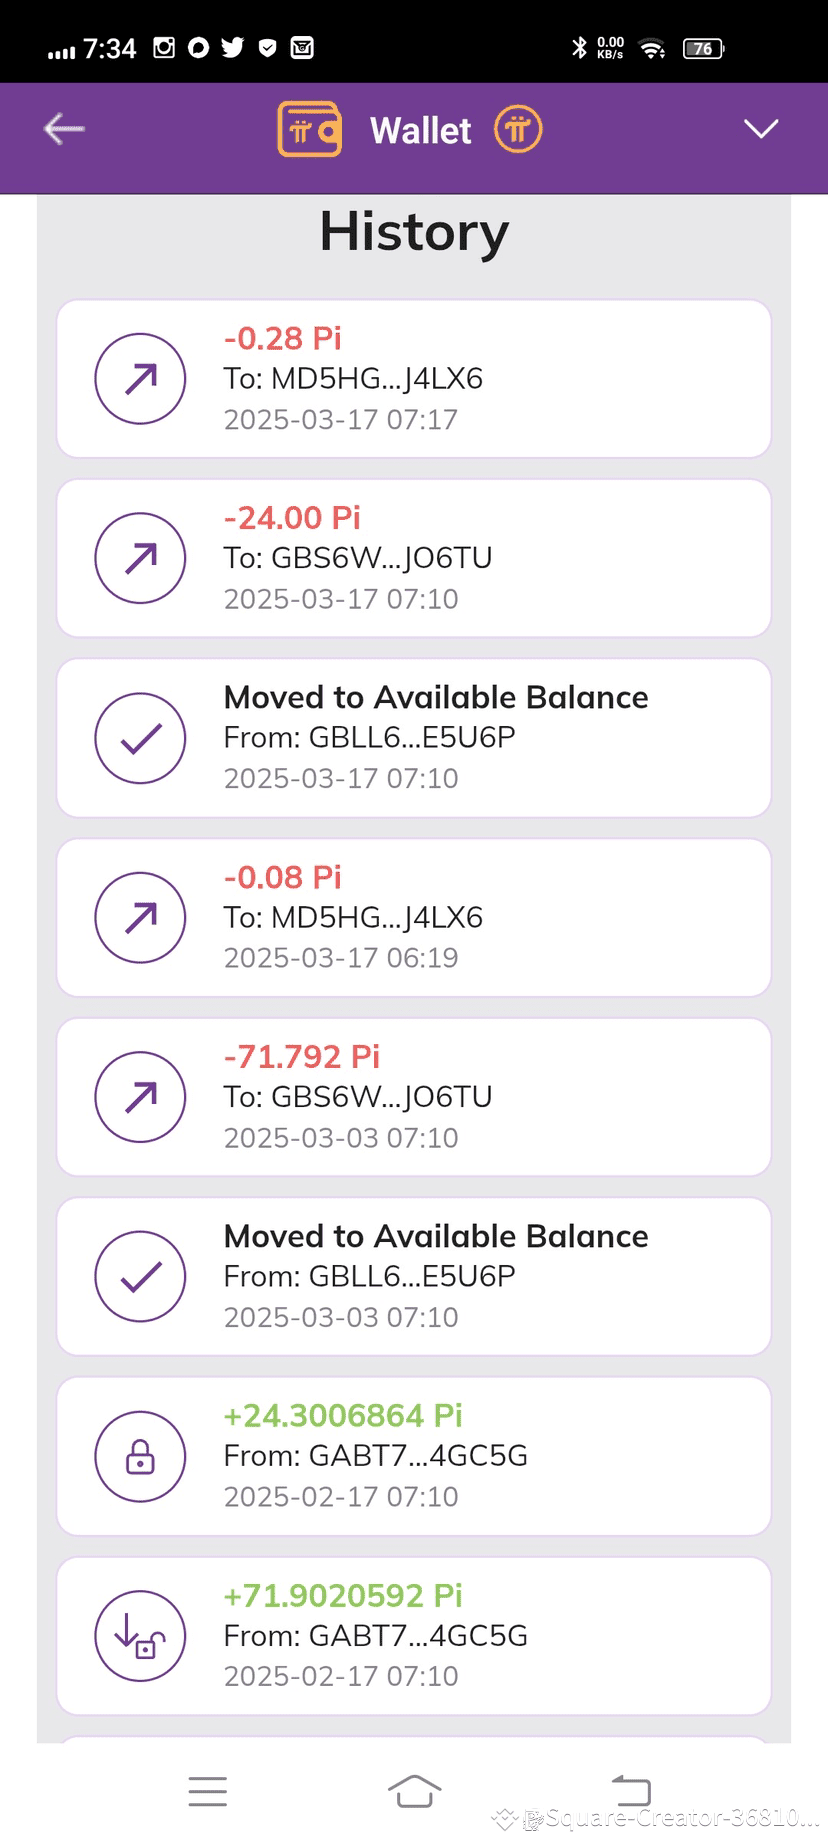
Один и тот же адрес перевел весь мой пи сразу после его разблокировки, всего через 5 секунд после разблокировки. Как это вообще возможно без участия команды ядра PI?
Я отслеживал адрес, и у него тысячи транзакций. Он крадет даже мелочь, доступную в кошельке.
Вы также можете отслеживать транзакции мошенника по адресу, указанному ниже.
GBS6WKLVXLDGTIM2QRI4GBA6J4PKRS7VH5FFMAPFRBI2IX52GJEJO6TU
Один и тот же адрес перевел весь мой пи сразу после его разблокировки, всего через 5 секунд после разблокировки. Как это вообще возможно без участия команды ядра PI?
Я отслеживал адрес, и у него тысячи транзакций. Он крадет даже мелочь, доступную в кошельке.
Вы также можете отслеживать транзакции мошенника по адресу, указанному ниже.
GBS6WKLVXLDGTIM2QRI4GBA6J4PKRS7VH5FFMAPFRBI2IX52GJEJO6TU