


Привет, крипто-семья! 👋 Давайте поговорим о чем-то серьезном — новом SMS-фишинговом мошенничестве, которое обманывает даже опытных пользователей Binance.

Если вы недавно получили подозрительное сообщение, прочитайте это, прежде чем кликать.
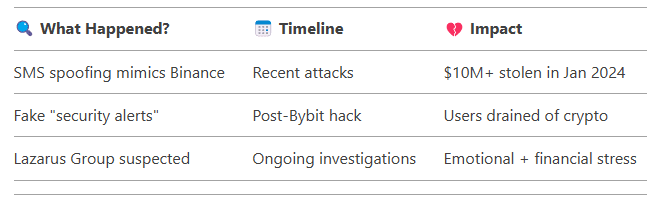
Ключевые детали
😱 История жертвы: «Я чуть не потерял всё»
Познакомьтесь с Джо Чжоу (имя раскрыто публично), пользователем Binance, который стал жертвой этого мошенничества. Вот как это произошло:
1️⃣ Сообщение: Джо получил SMS с официального номера Binance, предупреждающее, что его аккаунт «был доступен из Северной Кореи».
2️⃣ Паника: Только что узнав о взломе Bybit на 1,5 миллиарда долларов, он запаниковал и позвонил по указанному номеру.
3️⃣ Ловушка: «Поддержка» сказала ему создать кошелек SafePal (заявленный как партнер Binance) и перевести средства для «расследования».
4️⃣ Ловушка: Когда Джо заподозрил неладное, он боролся за восстановление своих средств — но мошенники опустошили его кошелек во время перевода.
«У меня кончились средства на транзакции... мой баланс был очищен.» – Джо Чжоу
🕵️ Как работает мошенничество
Это не обычная попытка фишинга. Мошенники используют тактики следующего уровня:
Подделка SMS: Сообщения появляются в официальной переписке Binance.
Фальшивые партнерства: Упоминание «партнерских» кошельков, таких как SafePal.
Психологическая манипуляция: Использование страха после взлома Bybit.
CISO SlowMist проанализировал нарушение и указал на два возможных метода:
Эксплуатация уязвимостей SMS-шлюза.
Сговор с третьими сторонами для подделки ответов.
📉 Большая картина: Фишинг в криптовалюте эволюционирует
Хотя в январе наблюдалось снижение потерь от фишинга на 56% (10,25 млн против 23,58 млн в декабре), мошенничества становятся более сложными. За этой волной, вероятно, стоит группа Lazarus (да, те самые северокорейские хакеры).
🛡️ Защитите себя: 5 обязательных советов
Проверяйте URL: Никогда не переходите по ссылкам в сообщениях — входите напрямую через приложение.
Включите 2FA: Используйте аппаратные ключи или приложения-генераторы, а не SMS.
Дважды проверьте «партнеров»: Binance не попросит вас создать внешние кошельки.
Оставайтесь спокойными: Мошенники питаются паникой. Остановитесь, сделайте вдох, проверьте.
Сообщайте о подозрительной активности: Пересылайте фишинговые сообщения в поддержку Binance.
💬 Финальные мысли
Криптовалюта дает силу, но это также игровая площадка для мошенников. Будьте бдительны, ставьте под сомнение всё и никогда не делитесь приватными ключами или фразами для восстановления. Давайте защищать наше сообщество — одно скептическое сообщение за раз. 💪
Есть вопросы? Оставляйте их ниже! 👇 И если вы нашли это полезным, поделитесь — ваши друзья могут поблагодарить вас позже. 🙏
#StaySafe #CryptoScamAlert #Binancesecurity @Binance Risk Sniper
Отказ от ответственности: Этот пост основан на публично сообщенных инцидентах. Всегда проводите собственное исследование. 🧸✨