


Киберпреступная группа запустила мошенничество с использованием поддельных предложений о работе и вредоносного приложения для встреч под названием GrassCall, чтобы украсть криптовалюту у ничего не подозревающих жертв. Мошенничество включало мошенническую компанию, поддельные вакансии и зараженное приложение, предназначенное для кражи личной информации и опустошения крипто-кошельков.
Согласно отчету BleepingComputer от 26 февраля, схема была теперь заброшена, сайты и аккаунты LinkedIn, связанные с мошенничеством, были удалены.
 BleepingComputer сообщил, что мошенники создали поддельную компанию и разместили вакансии на LinkedIn и других Web3 платформах для поиска работы. Источник: X
Тем не менее, до раскрытия мошенничество успешно нацелилось на сотни соискателей, некоторые из которых сообщили о потере своих криптоактивов после загрузки приложения GrassCall.
Киберпреступная группа, базирующаяся в России, ‘Crazy Evil’ за мошенничеством с вакансиями в криптовалюте
Киберпреступная группа, стоящая за этой операцией, называется «Crazy Evil», это организация, базирующаяся в России и специализирующаяся на атаках социальной инженерии. Эта группа известна как «traffer team» — термин, используемый для киберпреступных групп, которые сосредоточены на краже криптовалюты через обман.
Отчет кибербезопасной компании Recorded Future связал Crazy Evil с более чем десятью мошенничествами, нацеливающимися на криптоиндустрию. Группа использует тактики целевого фишинга, при которых жертвы обманываются на раскрытие конфиденциальной информации через персонализированные и обманчивые сообщения.
Одно из их предыдущих мошенничеств, Gatherum, было практически идентично схеме GrassCall. Gatherum маскировался под легитимное приложение для встреч, используя тот же брендинг и логотип.
Сравнительный анализ аккаунтов Gatherum и VibeCall в X. Источник: X
Кроме того, аккаунт X под названием ‘VibeCall’ появился с тем же брендингом, что и Gatherum и GrassCall. Аккаунт стал активным в середине февраля, несмотря на то, что он был создан в июне 2022 года, что указывает на то, что он был переработан для мошенничества.
Поддельная компания ‘Chain Seeker’ использовалась для размещения объявлений о вакансиях в криптовалюте
Чтобы сделать мошенничество выглядящим легитимным, Crazy Evil создала поддельную крипто-компанию под названием «Chain Seeker». Группа создала аккаунты в социальных сетях и разместила вакансии на LinkedIn и популярных Web3 площадках для поиска работы, включая CryptoJobsList и WellFound.
Мошенничество началось, когда соискатели подали заявки на вакансии в Chain Seeker после того, как увидели их объявления в интернете. После подачи заявок они получили электронное письмо от компании с указанием связаться с так называемым «маркетинговым начальником» в Telegram. Как только они попали в Telegram, мошенник сказал им загрузить приложение GrassCall с веб-сайта, контролируемого группой. Этот веб-сайт, выглядящий профессионально, обманул жертв, заставив их поверить, что они получают доступ к легитимному инструменту для встреч. Однако после установки вредоносное ПО GrassCall немедленно украло данные кошелька криптовалюты с зараженных устройств.
Вам также может быть интересно: Инвесторы в криптовалюту теряют 5,5 миллиарда долларов из-за мошенничества Pig Butchering в 2024 году
Жертвы высказываются: ‘Мошенничество было крайне хорошо организовано’
Пользователь LinkedIn Кристиан Гита, который подал заявку на должность в Chain Seeker, описал мошенничество как «крайне хорошо организованное». Он отметил, что у мошеннической компании был профессионально выглядящий веб-сайт, профили в LinkedIn и X, а также указаны сотрудники, что делало ее легитимной со всех сторон.
Даже приложение GrassCall имело казалось бы правдоподобное онлайн-присутствие, что обмануло многих жертв, заставив их его загрузить.
Когда мошенничество стало широко известным, LinkedIn и сайты для поиска работы удалили большинство объявлений Chain Seeker. Тем не менее, одно оставалось активным на LinkedIn на момент публикации.
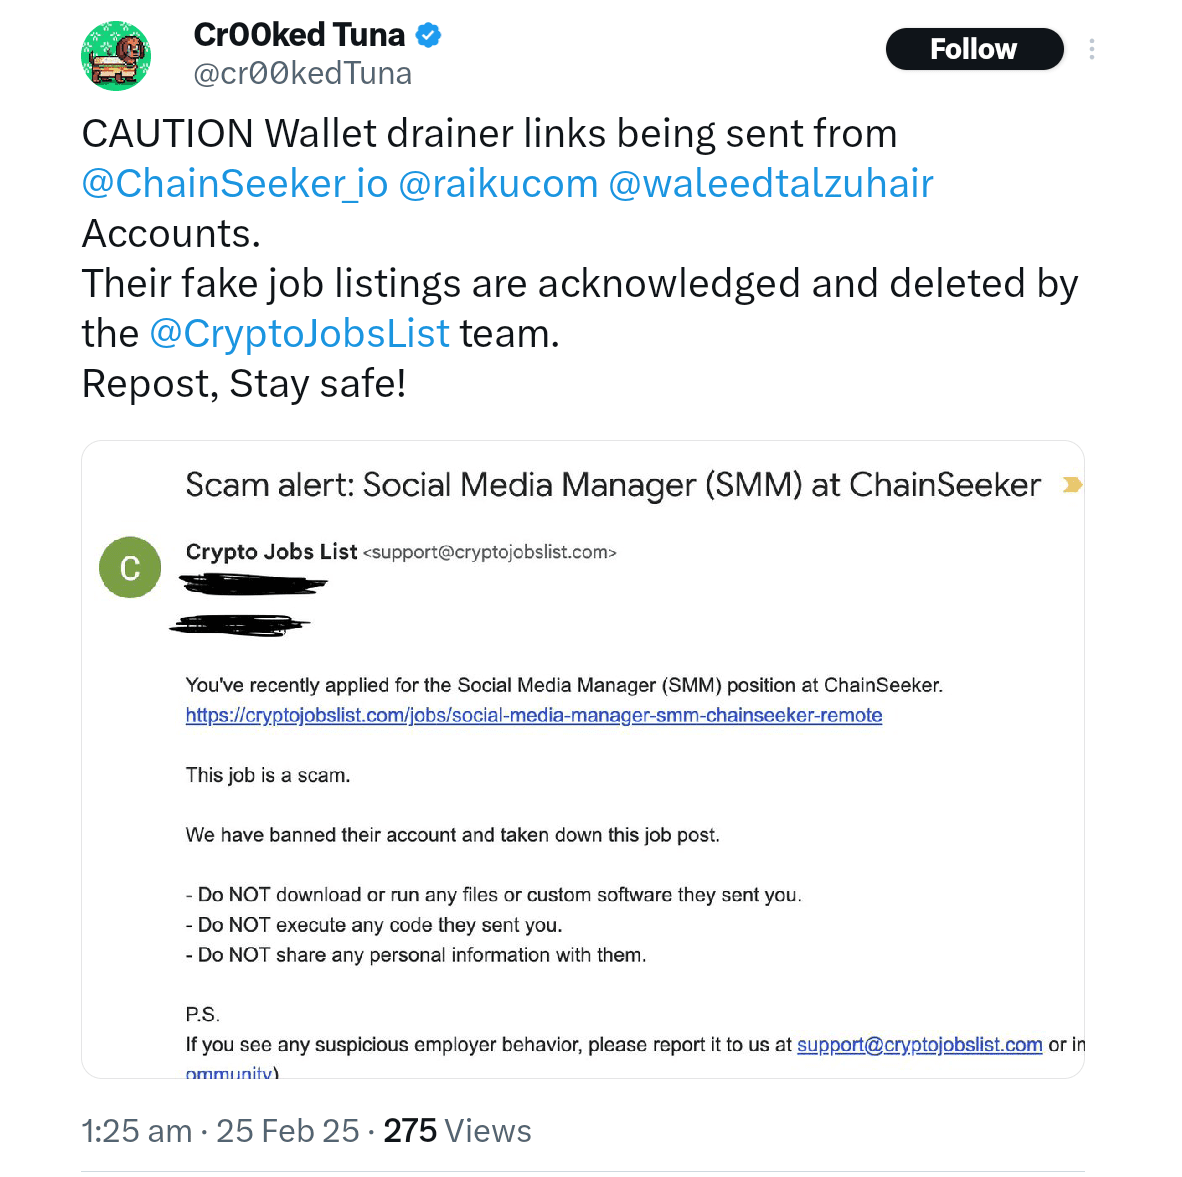 Ссылки на дренаж кошельков были отправлены соискателям. Источник: X
Веб-сайт Chain Seeker ранее перечислял таких людей, как главный финансовый директор (CFO) Исабель Ольмедо и менеджер по персоналу Адриано Катанэо, но их страницы в LinkedIn были удалены. Тем не менее, другой профиль в LinkedIn под именем Артёмс Дзалбс, утверждающий, что он CEO Chain Seeker, все еще был активен.
Эксперты предупреждают крипто-трейдеров и пользователей NFT оставаться бдительными
В отчете за прошлый месяц Recorded Future предупреждала, что крипто-трейдеры, инвесторы NFT и профессионалы в игровой сфере являются основными целями для таких типов мошенничества. Компания рекомендовала соискателям быть осторожными с предложениями о работе, которые требуют загрузки неизвестного программного обеспечения.
Многие эксперты по безопасности и пользователи социальных сетей посоветовали всем, кто пострадал от вредоносного ПО GrassCall, немедленно сменить пароли и перевести свои криптоактивы на новый кошелек с использованием непораженного устройства. С учетом того, что мошенничество теперь раскрыто, BleepingComputer сообщает, что Crazy Evil, вероятно, покинуло эту конкретную операцию. Тем не менее, эксперты по кибербезопасности предупреждают, что подобные схемы могут появиться под другими именами.
Пост ‘Мошенничество с вакансиями в криптовалюте раскрыто: поддельное приложение ‘GrassCall’ опустошает кошельки’ впервые появился на Coinchapter. %%featured_image%%