

 1. Если кошелек сталкивается с таким хакерским инцидентом, сначала найдите этот кошелек, кошельки бирж в etherscan обычно имеют метки, просто ищите.
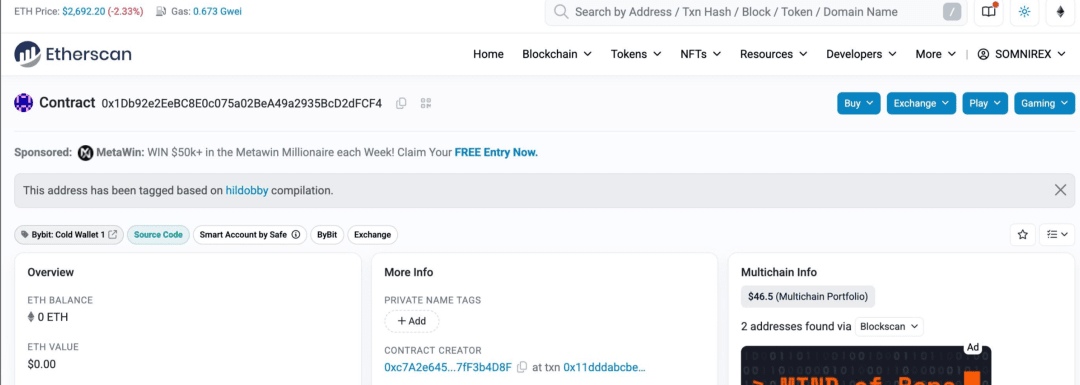 Вы видите этот несчастный кошелек, помеченный как Bybit cold wallet 1, но у него всего лишь жалкие 22 доллара, скорее всего, он больше не активен. Прокручиваем вниз и видим исторические транзакции, и действительно:
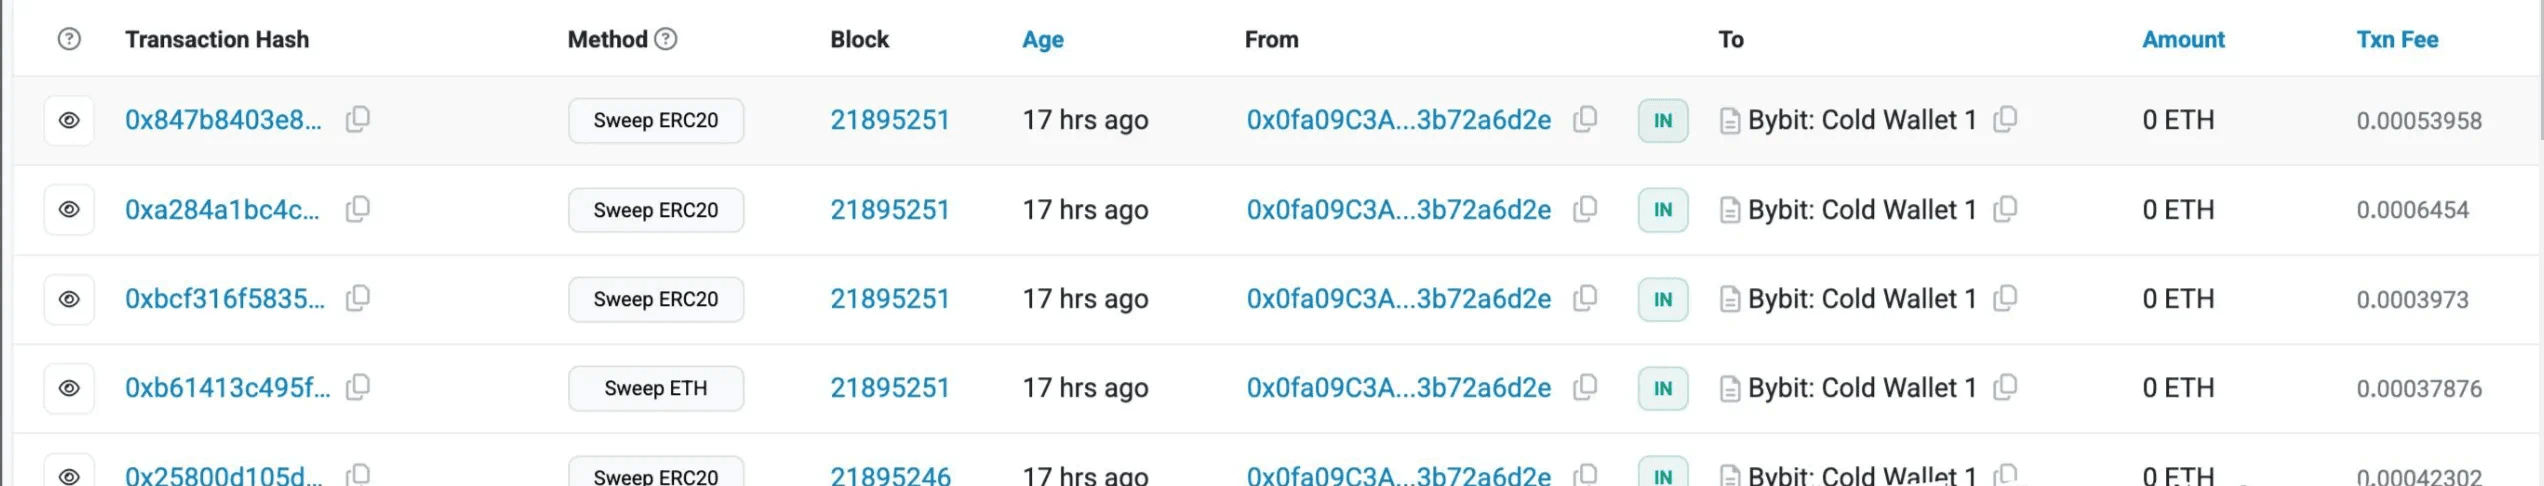 17 часов назад деньги этого кошелька были выведены, можно сказать, как осенний ветер сдувает листья, ни копейки не оставило. 2. Найдя кошелек, мы можем начать анализировать процесс преступления, давайте посмотрим, что это за несчастный кошелек.
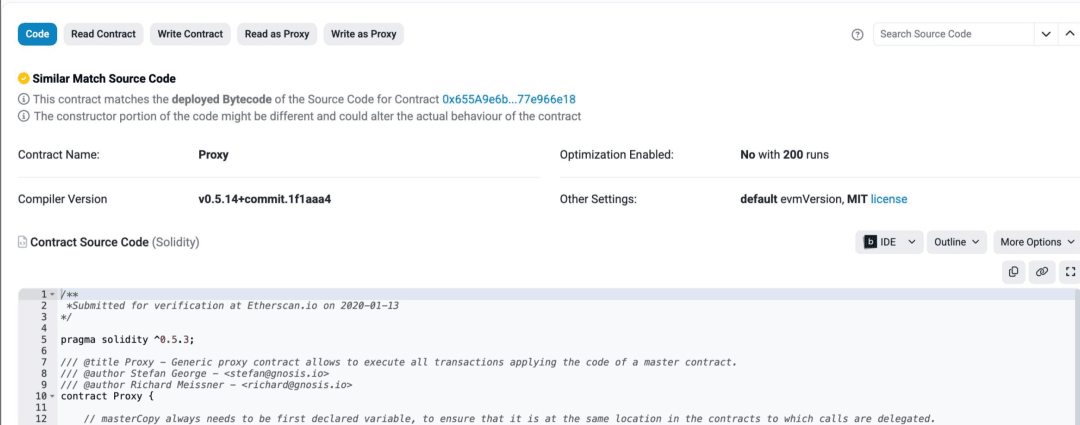 Во-первых, это умный контракт-кошелек, что означает, что он содержит код, и при более внимательном рассмотрении открытого кода можно увидеть ключевые слова «proxy», «gnosis.io», что в большинстве случаев означает, что это просто безопасный кошелек. Для тех, кто не знаком, я объясню: безопасный кошелек - это многофункциональный кошелек, широко используемый для управления корпоративными средствами. Различные криптовалютные учреждения либо имеют доверительного управляющего, либо обычно используют безопасный кошелек. Кроме того, что он используется для прямого хранения криптовалют, его также можно использовать для различных многофункциональных операций, таких как аирдропы, обновление кода контракта, изменение стратегии для хранилища и т.д. Для понимания это очень важный кошелек.
Теперь это серьезная проблема, на безопасном кошельке всего лишь 100 миллиардов долларов, не говоря уже о различных связанных контрактах. Если базовый контракт этого кошелька будет взломан, последствия трудно оценить, это гораздо более взрывное событие, чем любые проблемы с биржей. Теперь у вас может возникнуть вопрос, если это действительно так сильно повлияет, разве рынок криптовалют не упадет на дно?
Не торопитесь, давайте продолжим. Зная тип кошелька, мы можем начать анализировать транзакцию: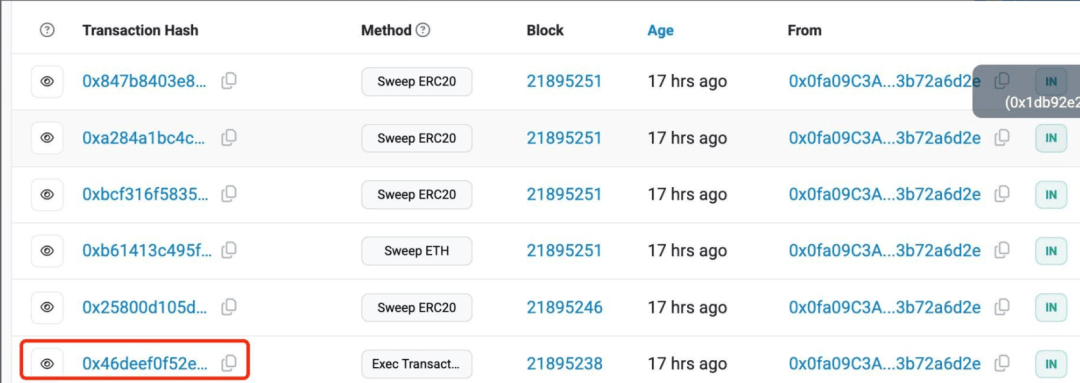
В первых нескольких транзакциях видно, что названия sweepERC20, sweepETH показывают, что это операции по краже денег, сам безопасный кошелек не имеет таких функций, не будем на них обращать внимание. Видим, что в самом низу название транзакции - Exec Transaction, это функция, встроенная в безопасный кошелек, все транзакции проходят через него. Это определенно начальная точка этого дела, давайте внимательно посмотрим. Подробное содержание транзакции следующее:
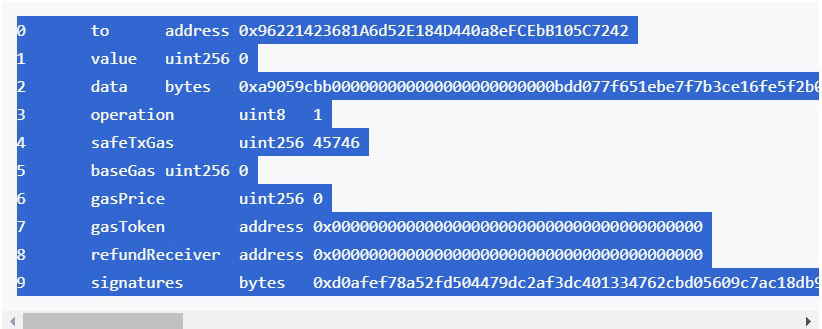 Сначала мы подробно проверим подписи...
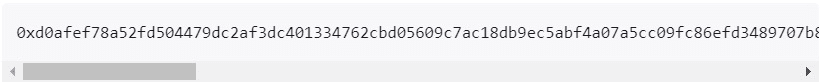
Я внимательно смотрел на это долгое время (как именно смотрел, слишком долго писать, если кто-то заинтересуется, я расширю), и не нашел ничего плохого, это действительно настоящие подписи. Это означает, что эта транзакция действительно собрала подписи всех владельцев нескольких кошельков, можно представить, что сейф имеет множество ключей, и эта транзакция действительно собрала все ключи. Хорошо, теперь мы можем быть уверены, что базовый контракт безопасного кошелька все еще безопасен, и хакер тоже каким-то образом раздобыл эти ключи, чтобы открыть этот безопасный кошелек. Как именно он получил эти ключи? Давайте пока не будем об этом.
Теперь давайте посмотрим на конкретные операции этой транзакции и узнаем, как именно хакер действовал после открытия сейфа, акцентируя внимание на этой части.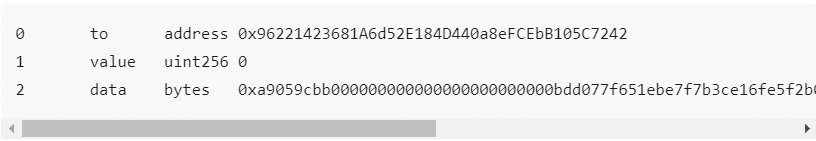
Во-первых, value равно 0, что означает, что эта транзакция не проводила перевод ETH. Учитывая, что это, скорее всего, операция по открытию сейфа, и в основном хранятся доходные активы stETH, это вполне нормально. to - это умный контракт, data - это содержание взаимодействия с этим умным контрактом.
Простыми словами, это вызов метода контракта 0x96221423681A6d52E184D440a8eFCEbB105C7242 с параметром bdd077f651ebe7f7b3ce16fe5f2b025be2969516.
Поэтому сначала давайте посмотрим, что за контракт 0x96221423681A6d52E184D440a8eFCEbB105C7242.
Открываем, и что ж, не открытый код, скорее всего, это контракт, развернутый хакером. Теперь, если мы не можем проанализировать контракт, значит, это конец? Нет, нет, умный вы, вы, конечно, подумали, что даже если код не открыт, мы можем посмотреть, что именно изменил этот транзакция, и узнать об этом.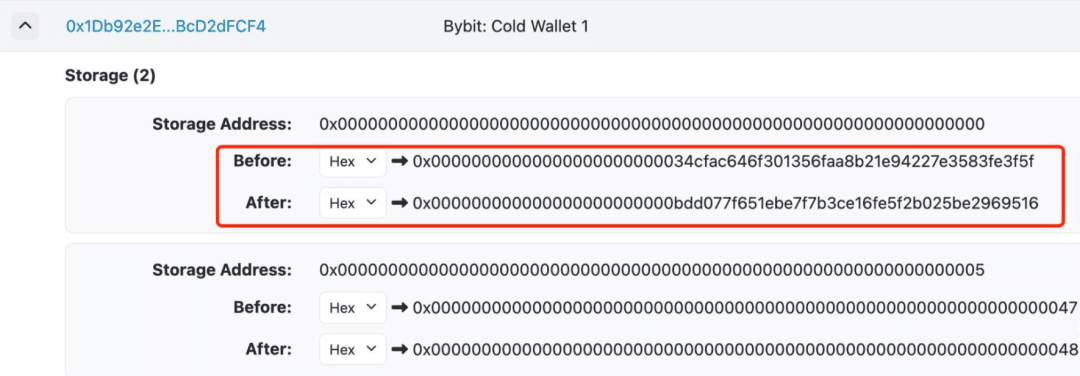
Внимательно посмотрим на транзакцию, ОК, мы нашли проблему. Эта транзакция изменила указание proxy. Простое объяснение: развертывание безопасного кошелька использует proxy-режим для экономии газа и удобства обновления, простыми словами, логика кошелька, которую использует пользователь, указывает на одну и ту же кодовую базу.
Адрес кошелька сам по себе не имеет логики кода, он просто хранит деньги. Хакер изменил логику кода, на которую указывает кошелек, в результате чего этот кошелек больше не является безопасным.
Он лишь с внешней стороны выглядит как безопасный кошелек, его ядро - это код, развернутый хакером по адресу 0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516. Можно сказать, что это захват контроля, теперь хакер может делать что угодно.
Мы можем понять это, если вернемся и посмотрим на кучу операций sweep в кошельке, после того как хакер захватил контроль, дав команду кошельку выдавать деньги, и кошелек полностью подчиняется.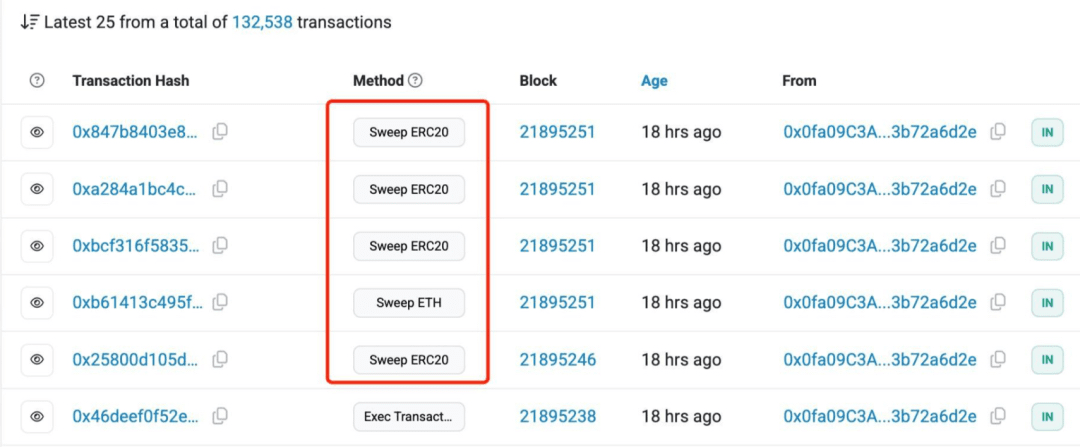
15 миллиардов долларов не осталось ни копейки. 3. Уничтожение улик.
Эти 1,5 миллиарда долларов от Bybit, вероятно, будут отмыты через путь ETH→BTC→фиат, потратив несколько лет на медленное отмывание, в конечном итоге превратившись в финансирование плана恩情国h. Уязвимости безопасности биржи также очевидны. Думали, что тройная подпись - это абсолютная безопасность.
На самом деле, если атаковать устройство одного из подписантов, вся система мгновенно рухнет.
Администратор подписал документы на поддельном официальном сайте Safe, не зная, что базовые транзакции уже были подменены. Это как если бы создать чип на PowerPoint: интерфейс может быть великолепен, но код полон ошибок. Чтобы не повышать цену ETH, Bybit предпочитает занимать деньги, а не покупать монеты, чтобы заполнить дыры. Когда люди из恩情国 начнут распродажу ETH, биржи и хакеры начнут топтаться друг на друге, и «韭菜» снова будут срезаны.
После раскрытия инцидента ETH обрушился, игроки с кредитным плечом понесли серьезные потери, за 24 часа 170000 человек потеряли свои средства, на крышу снова выстраивается очередь.
Bybit всегда утверждал, что холодные кошельки абсолютно безопасны, но в результате одного удара вскрылись их недостатки, даже самый толстый сейф не защитит от внутреннего угрозы, когда кто-то передаст ключи. Несмотря на то что Bybit потерял годовую прибыль, пользователи все еще безумно выводят средства, а в чате во время прямого эфира CEO тем временем пишут «давай, держись», типичный синдром Стокгольма.