


Слышали ли вы когда-нибудь об атаке, которая может потрясти всю криптовалютную систему? Это 51% атаки. Имея возможность контролировать всю сеть, злоумышленники могут делать то, что вы не можете себе представить. Так что же такое «Атака 51%»? Давайте выясним это с помощью danhgiacoin прямо сейчас!
Что такое Атака 51%?
Атака 51% — это тип атаки, которая происходит, когда физическое лицо или организация контролирует более 50% вычислительной мощности (хешрейта) в сети блокчейн с использованием алгоритма консенсуса Proof-of-Work (PoW). Благодаря этому контролю они могут манипулировать сетью, изменяя данные транзакций или создавая новые блоки по своему усмотрению.
Например, в блокчейнах, использующих PoW, таких как Биткойн, сетевым узлам необходимо решать сложные математические задачи, чтобы добавлять новые блоки в цепочку. Когда одна организация контролирует более 50% вычислительной мощности, она может доминировать и заставить сеть принять их версию блокчейна.
В отличие от таких атак, как фишинг или программы-вымогатели, 51% атак не нацелены на отдельных пользователей, а атакуют основную основу блокчейна. Это приводит к тому, что это оказывает более широкое влияние и наносит ущерб доверию всей экосистемы.

Например: представьте, что вы А, человек, у которого есть 100 биткойнов и который хочет купить роскошную яхту. После завершения транзакции вы переводите 100 BTC компании по продаже яхт. Однако, обладая огромной вычислительной мощностью, А осуществил атаку 51%, что означает контроль над более чем 51% мощности майнинга сети Биткойн. Это позволяет А переписать историю транзакций в блокчейне, отменить покупку яхты и вернуть свои 100 BTC. В результате А владеет яхтой своей мечты и не теряет биткойнов. Это ужасная сила, которую может принести атака 51%.
В чем причина атаки 51%?
1. Технические факторы
Алгоритм консенсуса и его роль. Блокчейны, использующие алгоритм PoW, требуют от сетевых узлов решения сложных математических задач для подтверждения транзакций. Когда одна организация контролирует большую часть вычислительной мощности, она может доминировать над всем процессом. Например, в небольших блокчейн-сетях часто участвует мало майнеров, что упрощает и удешевляет контроль 51% хешрейта. Это особенно опасно для новых проектов или небольших блокчейнов, таких как Ethereum Classic.
Недостатки безопасности. Некоторые блокчейн-проекты не инвестируют достаточно средств в улучшение сетевой безопасности. Это может привести к сотрудничеству крупных майнеров или майнинг-пулов для проведения атаки.
2. Экономические факторы
Получение прибыли. Основная цель многих злоумышленников — заработать деньги на манипулировании ценами на токены. Например, они могут манипулировать ценой монеты, подрывая доверие инвесторов, а затем выкупая ее по низкой цене или продавая перед атакой.
Саботаж конкурентов. На жестко конкурентном рынке блокчейнов проект может быть атакован конкурентами в попытке дискредитировать или замедлить его развитие.
Вызывание хаоса. Некоторые хакерские группы имеют политические мотивы или хотят вызвать хаос, чтобы ослабить децентрализованную финансовую систему (DeFi).
Цель атак 51%
Термин «Атака 51%» часто используется для обозначения формы атаки, нацеленной на блокчейны, особенно на блокчейн Биткойна — крупнейшую систему блокчейнов на сегодняшний день — и другие блокчейны, работающие на основе механизма Proof of Work (PoW). Это один из самых серьезных рисков для безопасности сети блокчейн. Основной целью этого типа атаки обычно является мошенничество с двойными расходами, действие, которое позволяет злоумышленникам потратить одну и ту же сумму денег дважды, отменив транзакции, которые они совершили ранее.
Если Атака 51% успешна, злоумышленник может выполнить такие действия, как:
Блокировать подтверждение транзакции: контролируя более 50% вычислительной мощности сети, они могут отказаться подтверждать некоторые или все транзакции, вызывая пандемию отказа в обслуживании транзакций).
Монополия майнинга: они также могут препятствовать участию других майнеров в майнинге, тем самым взяв под свой контроль операции по добыче полезных ископаемых и вознаграждения, создавая ситуацию монополии майнинга.
Хотя такая атака не может полностью уничтожить блокчейн Биткойна – благодаря ее децентрализации и массовому участию сообщества – последствия, которые она оставляет, очень серьезны. Такое манипулятивное поведение может привести к огромным финансовым потерям участвующим сторонам, нарушить торговые операции и, что более важно, подорвать доверие пользователей, инвесторов и учреждений к целостности системы и прозрачности системы блокчейн.
Типичными примерами являются атаки 51%, которые произошли на небольших блокчейнах, таких как Ethereum Classic, что ясно демонстрирует опасность этой формы атаки. Подобные случаи не только приводят к потере активов, но и подрывают доверие к технологии блокчейн в глазах общественности.
Какова процедура атаки 51%?
Лучшее понимание того, как работает «Атака 51%», поможет вам детально представить, насколько она сложна и опасна. Эта атака происходит, когда отдельный человек или группа хакеров получает контроль над более чем 50% хешрейта сети блокчейн. Как только это будет достигнуто, злоумышленник сможет обойти механизм консенсуса, который является основой, обеспечивающей безопасность и прозрачность блокчейна, тем самым выполняя ряд вредоносных действий.
Поведение злоумышленника при управлении сетью:
Изменение порядка транзакций. Злоумышленник может изменить порядок выполнения транзакций, что делает систему ненадежной.
Блокировка транзакций. Отказываясь подтверждать новые транзакции, они подвергают сеть перегрузке транзакций и даже приводят к потере ликвидности.
Двойные расходы: отмена предыдущих транзакций с использованием одной и той же суммы активов дважды, что приводит к серьезным финансовым потерям для участвующих сторон.
Для иллюстрации давайте представим гипотетический сценарий в сети Биткойн:
Хакер выполнил автономную транзакцию через OTC (внебиржевой обмен), отправив некоторое количество биткойнов (BTC) со своего кошелька в обмен на доллары США. После подтверждения транзакции в блокчейне контрагент переведет хакеру доллары США.
Затем злоумышленник возвращается в блокчейн до того, как будет подтверждена исходная транзакция BTC. Используя превосходную мощность майнинга, хакеры создают альтернативную версию блокчейна, в которой исходная транзакция никогда не происходила.
Чтобы атака была успешной, новые блоки должны быть одобрены узлами сети и стать официальной версией блокчейна. Когда это произойдет, хакер не позволит использовать в транзакции как BTC, так и доллары США.
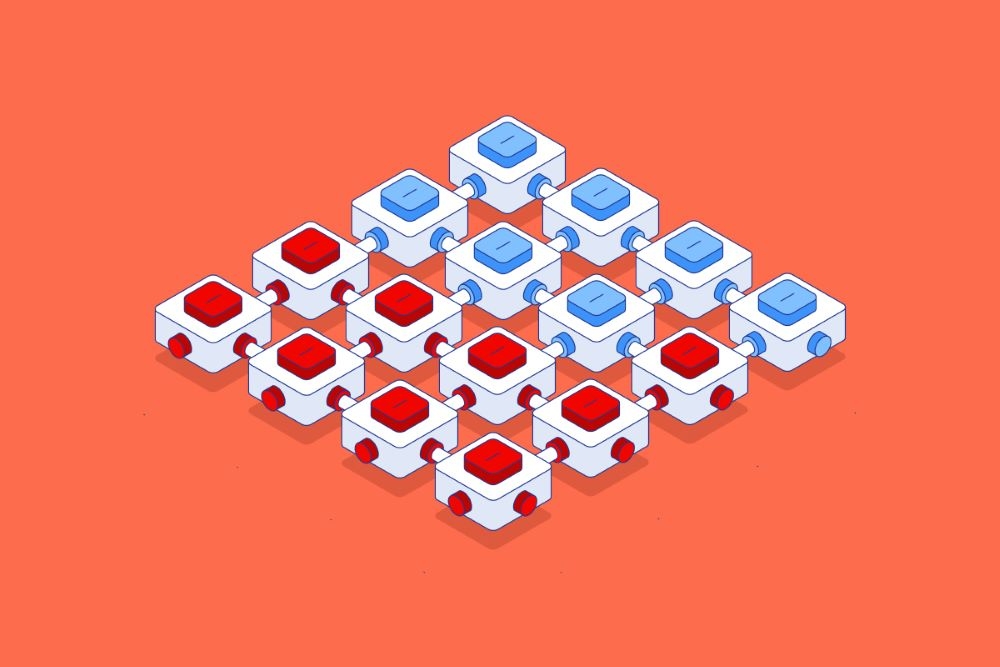
Хотя в теории это звучит устрашающе, на самом деле осуществить атаку 51% на крупные сети блокчейнов, такие как Биткойн, практически невозможно, потому что:
Огромная стоимость: управление более чем 50% вычислительной мощности требует огромного количества ресурсов, от оборудования для майнинга до затрат на электроэнергию.
Конкурентоспособность сети: при большом количестве майнеров и глобально распределенной сети практически невозможно превзойти общий хешрейт других майнеров.
Ограниченный контроль: даже если атака окажется успешной, хакеры не смогут изменить правила протокола Биткойн или получить доступ к пользовательским активам за пределами адресов кошельков, которые они контролируют.
Хотя крупные блокчейны, такие как Биткойн, относительно безопасны, небольшие сети со слабой вычислительной мощностью по-прежнему остаются легкой мишенью для атак. Это подчеркивает важность постоянного улучшения безопасности и децентрализации сети.
Атака 51% и невозможная трилемма (Блокчейн-трилемма)
Атака 51% — это не только опасная форма атаки, но и подчеркивает важный аспект конструкции блокчейна: обеспечение безопасности (защиты). Однако безопасность — это лишь один из трех элементов, составляющих трилемму блокчейна — проблемы, с которыми сталкиваются разработчики при разработке идеального блокчейна, в том числе:
Децентрализация: гарантирует, что сеть не зависит от контроля какого-либо человека или организации. Это помогает блокчейну поддерживать прозрачность и децентрализацию.
Масштабируемость: обеспечивает увеличение количества транзакций без снижения производительности сети.
Безопасность: возможность защитить сеть от атак, системных ошибок или нежелательных инцидентов.
Блокчейн-трилемма: неизбежный компромисс
Согласно этой модели, трудно достичь всех трех факторов одновременно. Вместо этого блокчейнам часто приходится идти на компромисс между ними:
Децентрализованный и безопасный блокчейн (например, Биткойн) может испытывать трудности с масштабированием.
Хороший и безопасный масштабируемый блокчейн, возможно, должен быть менее децентрализованным, опираясь на несколько основных контролирующих организаций.
Децентрализованный и масштабируемый блокчейн может быть подвержен рискам безопасности, что делает его легкой мишенью для атак, таких как «Атака 51%».
Реальные примеры Биткойна и Эфириума в Трилемме
Биткойн: Биткойн сегодня признан одним из самых безопасных блокчейнов. Однако ценой, которую приходится платить, является ограниченная масштабируемость. Несмотря на внедрение множества технических инноваций, таких как SegWit или Lightning Network, Биткойн по-прежнему испытывает трудности с одновременной обработкой больших объемов транзакций.
Эфириум: Эфириум пытается сбалансировать все три фактора, но все еще сталкивается со многими проблемами. Переход на Proof of Stake (PoS) — это попытка улучшить масштабируемость без ущерба для безопасности и децентрализации, однако этот процесс все еще продолжается и не завершен.
Хотя в блокчейн-трилемме безопасность всегда стоит на первом месте, это не означает, что остальные факторы менее важны. Сеть, которая децентрализована и безопасна, но не может масштабироваться, не сможет удовлетворить потребности роста. И наоборот, хорошо масштабируемый блокчейн, которому не хватает безопасности, будет легко атакован, как и в случае с небольшими блокчейн-сетями, подвергшимися атаке 51%.
Однако Трилемма — это не абсолютный предел, а модель, иллюстрирующая проблемы проектирования блокчейна. В настоящее время разработано и разрабатывается множество решений для решения этой проблемы:
Шардинг: Ethereum применяет эту технику для разделения данных блокчейна на более мелкие сегменты, что повышает масштабируемость без ущерба для безопасности.
Уровень 2: Сети, такие как Polygon или Lightning Network, действуют как второй уровень, обрабатывая транзакции вне основной цепочки для снижения нагрузки.
Гибридные механизмы: некоторые новые блокчейны сочетают в себе Proof of Work (PoW) и Proof of Stake (PoS), например Kadena, для оптимизации всех трех факторов.
2 известные атаки 51% на рынке криптовалют
1. Биткоин-золото (BTG)
В 2018 году Bitcoin Gold стал жертвой масштабной атаки 51%, в результате которой было украдено активов примерно на 18 миллионов долларов. После этого бирже Bittrex пришлось провести делистинг BTG.
В январе 2019 года 23 января произошла еще одна атака 51%, в результате которой из блокчейна Bitcoin Gold было удалено 14 блоков. В течение минуты было добавлено около 13 новых блоков и дважды потрачено 1900 BTG.
24 января произошла еще одна атака 51%, в результате которой было удалено еще 15 старых блоков и добавлено 16 новых блоков, в результате чего примерно 5267 BTG были потрачены дважды.
Общий ущерб от двух атак составил около 72 000 долларов США в виде украденных и двойных расходов. После этих атак Binance увеличила требование подтверждения вывода BTG до 20 подтверждений, чтобы минимизировать ущерб.
2. Эфириум Классик (ETC)
Ethereum Classic также стал жертвой атак 51%. В 2019 году с биржи Gate.io в результате атаки 51% было украдено более 40 000 ETC. Эти инциденты заставили криптовалютные биржи усомниться в безопасности сети ETC и удалить торговые пары с монетой.
Впоследствии сеть Ethereum Classic продолжала сталкиваться с многочисленными атаками 51% в 2020 году.
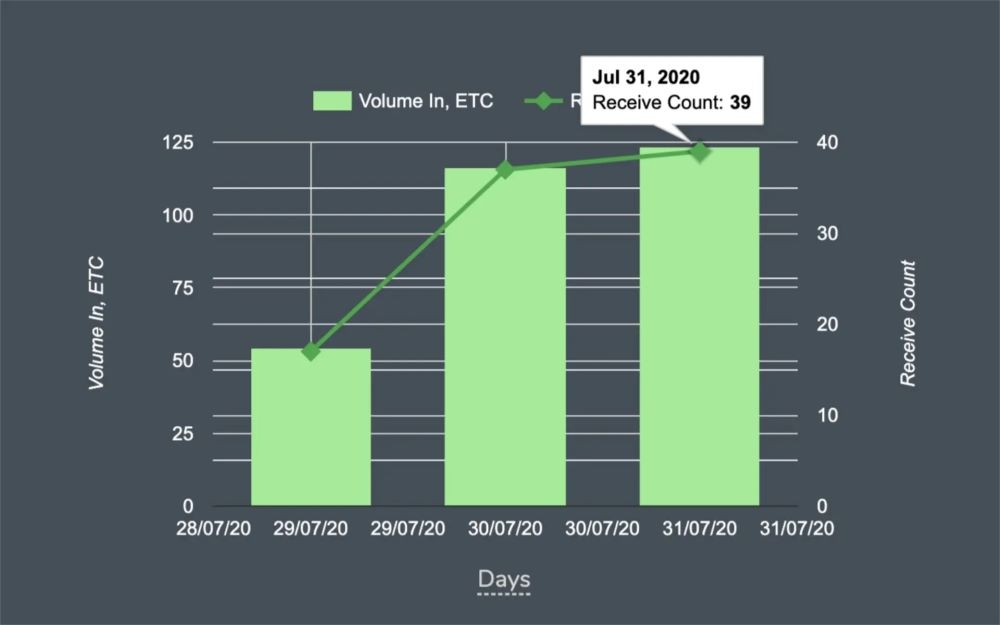
Атаки 51% на Bitcoin Gold и Ethereum Classic показывают, что даже крупные, децентрализованные и дорогостоящие блокчейны по-прежнему могут быть объектами атак без принятия строгих мер безопасности.
Финансовые потери от атак 51% могут быть огромными, а также серьезно повлиять на доверие пользователей и бирж к этой криптовалюте.
Будущее «Атаки 51%» и возможные решения
Тенденция развития: сегодня основные блокчейны, такие как Ethereum, перешли на PoS, чтобы минимизировать риски, в то время как Биткойн продолжает поддерживать PoW, но полагается на глобальное рассредоточение майнеров для обеспечения безопасности.
Возможные решения:
Шардинг: разделение блокчейна на небольшие сегменты для снижения нагрузки и повышения производительности, предотвращая при этом централизованный контроль.
Комбинированный механизм. Некоторые проекты экспериментируют с объединением PoW и PoS, чтобы воспользоваться преимуществами обоих механизмов.
Роль регулирования: государственное регулирование может сыграть важную роль в предотвращении атак. Например, требование соответствия блокчейн-проектов международным стандартам безопасности поможет снизить определенные риски.
Заключить
Понимание того, что такое атака 51%, не только поможет вам защитить ваши активы, но и поможет точно оценить уровень безопасности блокчейн-проектов. Выбирая авторитетные проекты, используя меры безопасности и диверсифицируя свой портфель, вы можете минимизировать свой риск от этой угрозы.