

#xrd
xrd
Просмотров: 14,418
34 обсуждают
Популярные
Новые
·
--
Раскрыта уязвимость авторизации хранилища активов Radix
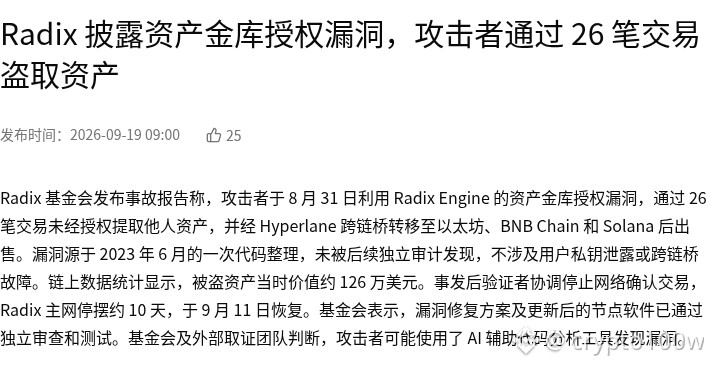
Фонд Radix обнародовал подробности уязвимости авторизации хранилища активов от 31 августа: злоумышленник использовал дефект проверки прав в Radix Engine и с помощью 26 транзакций без разрешения вывел активы пользователей и dApp, после чего вывел их через кроссчейн-передачу Hyperlane. Команда заявляет, что уязвимость исправлена, а инцидент перешёл в стадию восстановления и расследования. Рыночная интерпретация для XRD — негативная/медвежья. Проблема кроется на уровне исполнения, а не в отдельном приложении или утечке приватных ключей; удар наносится по самой базовой безопасности и доверию к активам публичной сети. Даже если исправление завершится, трейдеры заново переоценят «безопасный дисконт» в экосистеме Radix. В краткосрочной перспективе ключевое — смотреть на возврат средств после восстановления основной сети, восстановление функций на биржах и то, остановится ли падение TVL в экосистеме.
Источник: У Шо
#XRD
Рисунок 1: Radix раскрывает уязвимость авторизации хранилища активов · Источник: фрагмент скриншота со страницы
Источник изображения: https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645
30
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 32,572
138 обсуждают
2
#fomcотслеживание
Просмотров: 42,356
356 обсуждают
3
#UKFCAWinsCourtOrderToRecover851400Pounds
Просмотров: 1,225
202 обсуждают
4
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
Просмотров: 10,578
503 обсуждают
5
#GoldFallsTo$4144
Просмотров: 5,124
105 обсуждают
6
#QNTFallsOver40%FromMorningHigh
Просмотров: 38,850
909 обсуждают
7
#USDTAdds845900HoldersInPast7Days
Просмотров: 2,064
169 обсуждают
8
#KospiFalls2.7%SamsungSKHynixDropOver5%
Просмотров: 8,511
406 обсуждают
9
#BitgetCEOConfirms$388MStolenInHack
Просмотров: 3,294
38 обсуждают
10
#BTCFallsBelow$83000
Просмотров: 18,508
143 обсуждают