

#socialengineering
socialengineering
Просмотров: 34,743
62 обсуждают
Популярные
Новые

Аккаунт X от Microsoft был взломан хакерами, чтобы продвигать фейковый токен Clippy. Мошеннический пост оставался в сети в течение тридцати минут, прежде чем Microsoft обнаружила взлом и удалила его.
#MicrosoftHack #SocialEngineering
Аккаунт X от Microsoft был взломан хакерами, чтобы продвигать фейковый токен Clippy. Мошеннический пост оставался в сети в течение тридцати минут, прежде чем Microsoft обнаружила взлом и удалила его.
#MicrosoftHack #SocialEngineering
#MicrosoftHack #SocialEngineering
27
·
--
$BTC — Нейтральный анализ$BTC ⚪ Нейтрально
Точка входа: null-null
TP:
SL: null
Как милый разговор превращается в профессиональную аферу? 🎭
Не каждый мошенник пытается взломать ваше устройство технически; некоторые выбирают взлом вашей "доверчивости".
Знаменитый сценарий мошенничества (Pig Butchering):
С вами связывается человек через соцсети или Telegram, чтобы построить дружбу или рабочие отношения.
Он начинает говорить о своих невероятных доходах в трейдинге и предлагает платформу, которой пользуется.
$BTC — Нейтральный анализ
$BTC ⚪ Нейтрально
Точка входа: null-null
TP:
SL: null
Как милый разговор превращается в профессиональную аферу? 🎭
Не каждый мошенник пытается взломать ваше устройство технически; некоторые выбирают взлом вашей "доверчивости".
Знаменитый сценарий мошенничества (Pig Butchering):
С вами связывается человек через соцсети или Telegram, чтобы построить дружбу или рабочие отношения.
Он начинает говорить о своих невероятных доходах в трейдинге и предлагает платформу, которой пользуется.
95
·
--
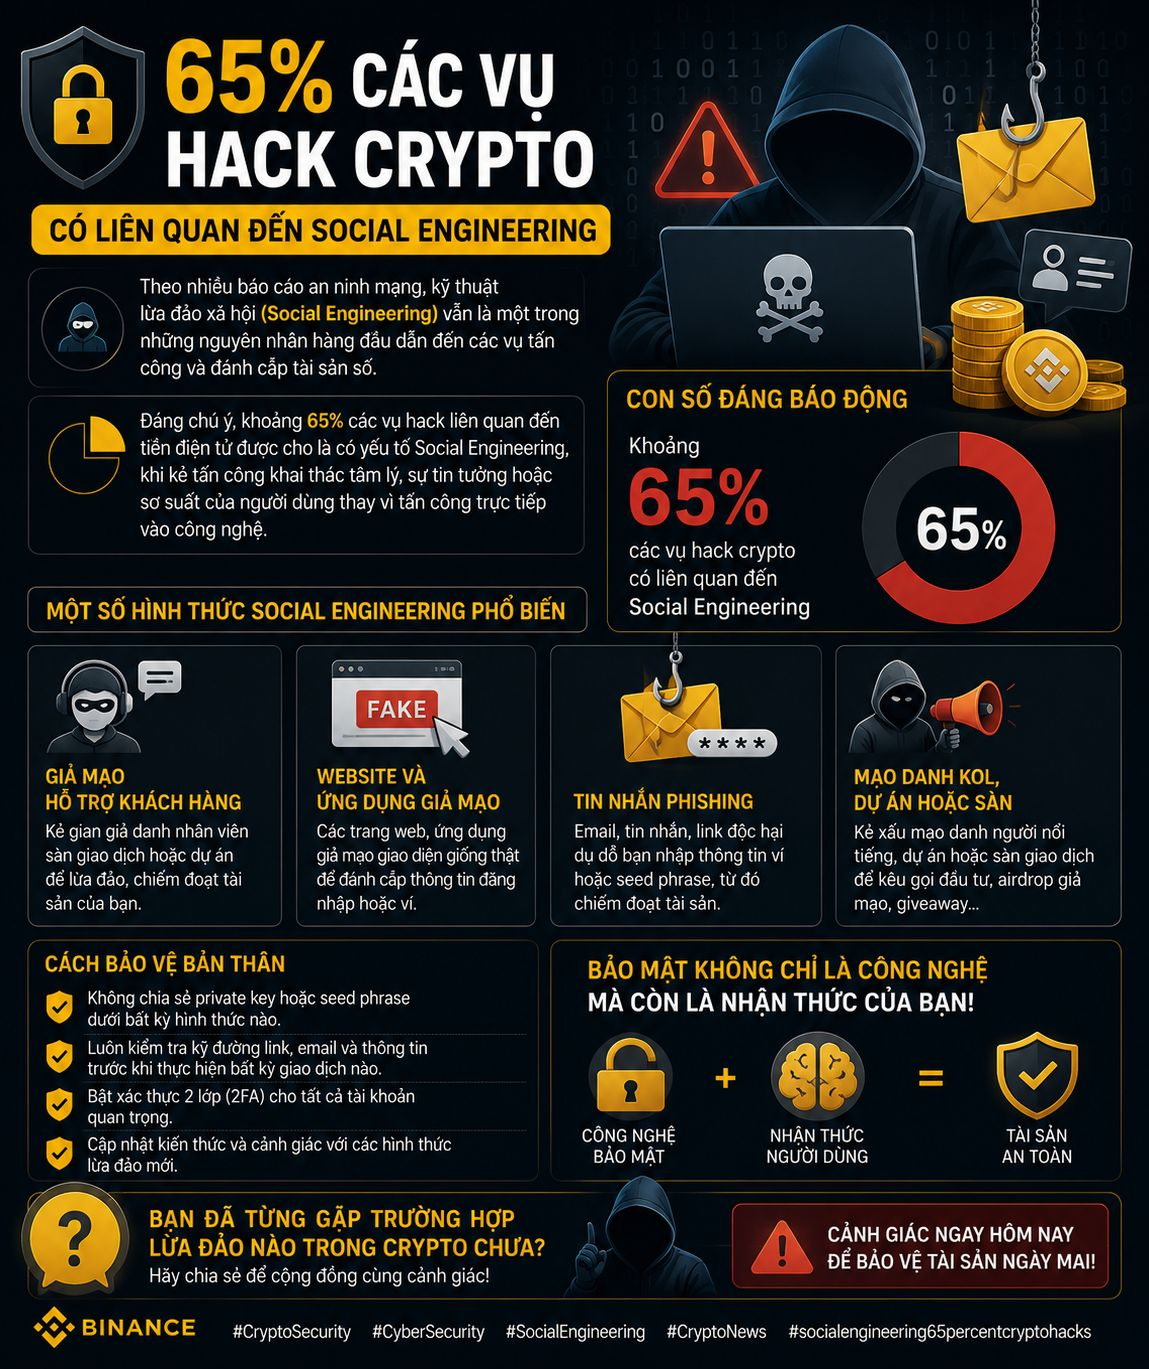
#socialengineering65percentcryptohacks 🔐 Тео, много отчетов о кибербезопасности показывают, что социальная инженерия остается одной из главных причин, приводящих к атакам и кражам цифровых активов.
Примечательно, что около 65% хакерских атак, связанных с криптовалютами, как сообщается, имеют элемент социальной инженерии, когда злоумышленник использует психологию, доверие или неосторожность пользователя, вместо того чтобы напрямую атаковать технологию.
📌 Некоторые распространенные формы:
• Подделка команды поддержки клиентов
• Поддельные сайты и приложения
• Фишинговые сообщения для кражи кошелька или seed phrase
• Выдача себя за KOL, проект или биржу
🛡️ На крипторынке безопасность — это не только технология, но и осведомленность пользователей.
Вы сталкивались с какими-либо мошенничествами в крипте? Поделитесь, чтобы сообщество могло быть настороже!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
1
172

·
--
Статья
Утечка KYC в Revolut: как фальшивый запрос от госоргана раскрыл пользователей BitcoinУтечка KYC в Revolut: как фальшивый запрос от госоргана раскрыл пользователей Bitcoin
Задумывались ли вы, что происходит, когда систему безопасности банка обманывают фишинговым письмом, которое выглядит как запрос от правительства? Недавний инцидент в Revolut, популярном финтех‑приложении, показывает: даже самые доверенные платформы могут быть уязвимы перед изобретательной социальной инженерией, а последствия могут затронуть пользователей с высоким уровнем капитала в криптовалюте способами, которые мы не ожидали.
Концепция: социальная инженерия встречается с соблюдением требований KYC
Когда компания получает запрос от государственного ведомства на предоставление данных клиентов, стандартная практика — выполнить его после проверки подлинности запроса. К сожалению, мошенники могут подделывать официальные домены электронной почты, создавая «фальшивый запрос от госоргана», который выглядит правдоподобно. В случае Revolut злоумышленники отправили письмо, которое выглядело так, будто оно исходит от государственного органа, побудив команду по комплаенсу банка выпустить конфиденциальные данные KYC и данные о транзакциях с Bitcoin. Итог? Утечка, в результате которой были раскрыты персональные данные и истории транзакций многих пользователей, включая тех, у кого были значительные криптоактивы. #SocialEngineering #KYC
Утечка KYC в Revolut: как фальшивый запрос от госоргана раскрыл пользователей Bitcoin
Утечка KYC в Revolut: как фальшивый запрос от госоргана раскрыл пользователей Bitcoin
Задумывались ли вы, что происходит, когда систему безопасности банка обманывают фишинговым письмом, которое выглядит как запрос от правительства? Недавний инцидент в Revolut, популярном финтех‑приложении, показывает: даже самые доверенные платформы могут быть уязвимы перед изобретательной социальной инженерией, а последствия могут затронуть пользователей с высоким уровнем капитала в криптовалюте способами, которые мы не ожидали.
Концепция: социальная инженерия встречается с соблюдением требований KYC
Когда компания получает запрос от государственного ведомства на предоставление данных клиентов, стандартная практика — выполнить его после проверки подлинности запроса. К сожалению, мошенники могут подделывать официальные домены электронной почты, создавая «фальшивый запрос от госоргана», который выглядит правдоподобно. В случае Revolut злоумышленники отправили письмо, которое выглядело так, будто оно исходит от государственного органа, побудив команду по комплаенсу банка выпустить конфиденциальные данные KYC и данные о транзакциях с Bitcoin. Итог? Утечка, в результате которой были раскрыты персональные данные и истории транзакций многих пользователей, включая тех, у кого были значительные криптоактивы. #SocialEngineering #KYC
51

ПОЛИЦЕЙСКИЙ ПРИГОВОР ВЕЛИКОБРИТАНИИ: МОШЕННИКИ-КРИПТОАНАЛИСТЫ — $5,4 МЛН $BTC ВНИМАНИЕ 🔥
Трое мужчин были приговорены за кражу более £4 миллионов ($5,4M) в криптовалюте. Они выдавали себя за сотрудников полиции. Жертвам они указывали на фальшивый полицейский сайт, чтобы похитить учетные данные кошельков, после чего отмывали деньги, используя многоуровневую финансовую сеть.
Это наглядный пример атаки социальной инженерии, направленной против трейдеров, которые полагаются на сторонние платформы. Метод прост, но эффективен — всегда проверяйте сайт, куда вы вводите конфиденциальные данные.
Каков ваш процесс подтверждения того, что сайт легитимен, прежде чем подключать кошелек?
Не является финансовым советом. Всегда управляйте своим риском.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
34
·
--
$BTC — ⚪ Нейтральное наблюдение$BTC ⚪ Нейтральное наблюдение
Как приятный разговор превращается в профессиональную аферу? 🎭
Не каждый мошенник пытается взломать ваше устройство технически; некоторые выбирают взлом вашей «доверчивости».
Знаменитый сценарий мошенничества (Pig Butchering):
С вами связывается человек через соцсети или Telegram, чтобы построить дружеские или рабочие отношения.
Он начинает рассказывать о своих фантастических доходах в трейдинге и предлагает платформу, которой пользуется.
$BTC — ⚪ Нейтральное наблюдение
$BTC ⚪ Нейтральное наблюдение
Как приятный разговор превращается в профессиональную аферу? 🎭
Не каждый мошенник пытается взломать ваше устройство технически; некоторые выбирают взлом вашей «доверчивости».
Знаменитый сценарий мошенничества (Pig Butchering):
С вами связывается человек через соцсети или Telegram, чтобы построить дружеские или рабочие отношения.
Он начинает рассказывать о своих фантастических доходах в трейдинге и предлагает платформу, которой пользуется.
1
116
·
--
Вы знаете мем про «призрака в комнате»? Похоже, Consensys узнала о призраке из Северной Кореи, который проник незаметно — связанный с Северной Кореей разработчик получал доступ к их системам целый месяц. Консультант представился как «Tyler Knapp» — неплохой псевдоним, но, думаю, «Kim Jong-Dev» звучал бы не так убедительно #cryptosecurity #ghostinthemachine #ethereumnews
Команда Consensys быстро остановила релизы продуктов, чтобы предотвратить любые потенциальные повреждения. Это напоминает мне, что даже самые продвинутые системы можно скомпрометировать, если немного использовать социальную инженерию. Мы живём в эпоху, когда одно слабое звено в цепочке может поставить под угрозу всю сеть #socialengineering #decentralizedsecurity
Вывод здесь в том, что ваша личность не всегда такая, какой кажется в интернете. В крипте мы думаем, что знаем, кто стоит за псевдонимом, но никому не доверяйте — буквально. Можете заметить красные флаги в списке вкладчиков вашего любимого проекта?
36

🚨 $282M ПРОПАЛИ ОТ $BTC & $LTC — ОДНА СМЕРТЕЛЬНАЯ ОШИБКА ЛЕЖИТ ВО ВСЕМ 💣
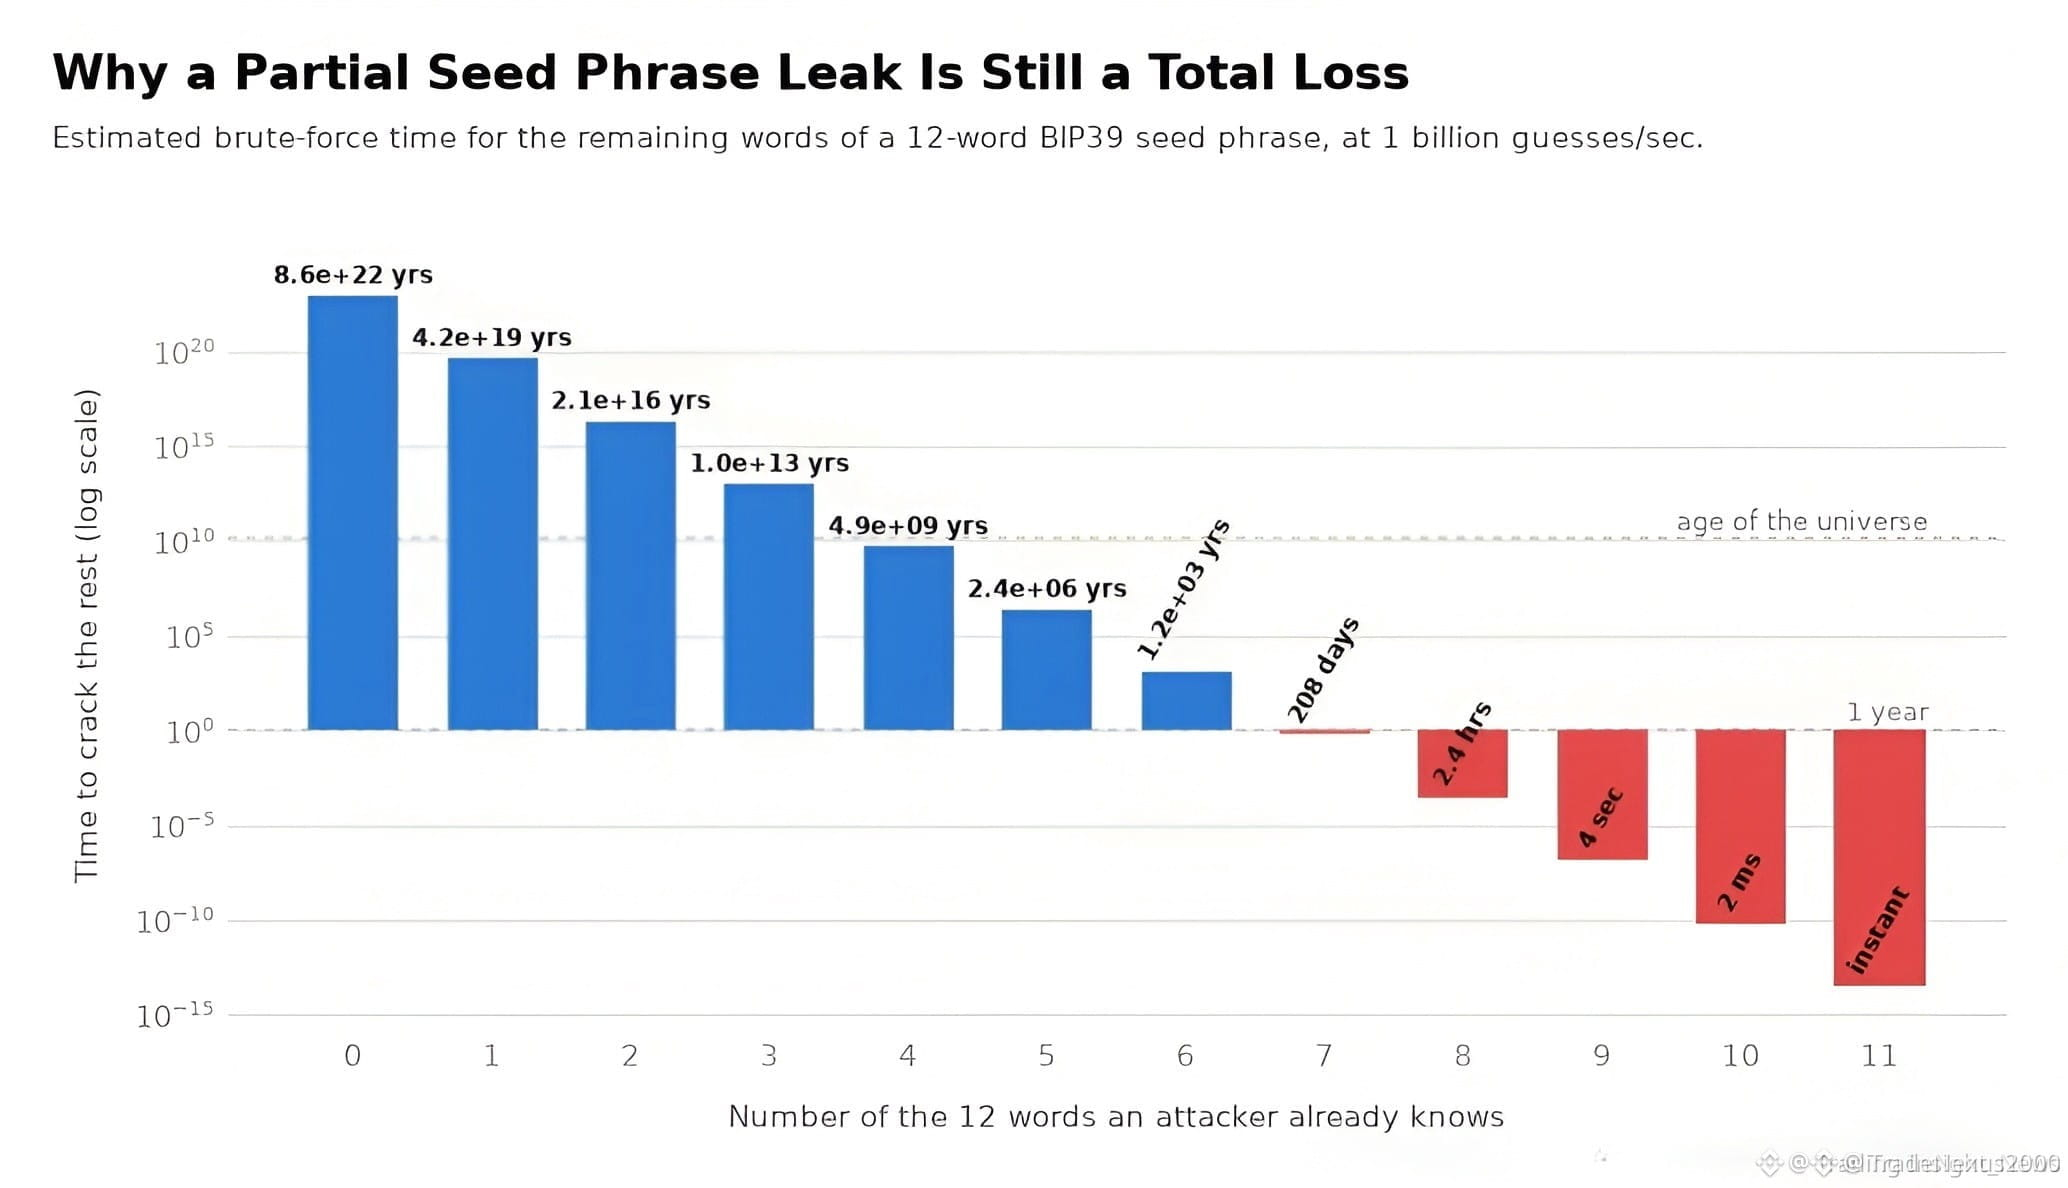
🩸 Самое крупное ограбление в истории криптовалют не было ни взломом кода, ни скомпрометированной строкой в реестре — это было одно человеческое решение. Держатель $BTC and $LTC передал 12 seed-слов фальшивому агенту поддержки, и $282M ликвидности были сняты, проведены через THORChain и отмыты в Monero за считанные минуты. 🦈
📊 Инфраструктура приватных ключей аппаратного кошелька не была взломана. Это не сбой протокола — это была атака социальной инженерии. ZeroShadow обнаружил и заморозил примерно $700K за 20 минут, но институционально-уровневая отмывка обогнала реакцию. Ваш seed-фраза — это конечный order block, и только вы можете ее защитить. 🔒
💬 Если завтра ваш портфель пересечет $1M, выдержит ли ваша система безопасности один хорошо продуманный телефонный звонок? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
63
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BinancePick
Просмотров: 3.2M
157,101 обсуждают
2
#EarningsSeason
Просмотров: 5.4M
26,242 обсуждают
3
#ПротоколFOMC
Просмотров: 59,762
246 обсуждают
4
#fomcотслеживание
Просмотров: 53,921
504 обсуждают
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
Просмотров: 50
16 обсуждают
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
Просмотров: 20
10 обсуждают
7
#RippleWinsFullApprovalAsNationalTrustBank
Просмотров: 16
12 обсуждают
8
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
Просмотров: 5
2 обсуждают
9
#AnthropicTTMRevenueGrewAbout1200%
Просмотров: 42,184
501 обсуждают
10
#AnthropicS1ExpectedToday
Просмотров: 34,604
393 обсуждают