

#phishingprotection
phishingprotection
Просмотров: 163,624
27 обсуждают
Популярные
Новые
·
--
Гонконгская SFC запрещает OTP для криптоплатформ
Комиссия по ценным бумагам и фьючерсам Гонконга (SFC) выпустила революционный циркуляр, обязывающий все платформы для торговли виртуальными активами (VATP) и онлайн-брокеров внедрить устойчивые к фишингу методы аутентификации для входа клиентов.
Новый мандат введён на фоне всплеска изощрённых фишинговых атак, в результате которых были скомпрометированы бесчисленные учётные записи пользователей криптовалюты. Согласно обновлённым правилам, традиционные одноразовые пароли (OTP) больше не считаются достаточными для аутентификации.
Ключевые требования: устойчивые к фишингу методы аутентификации должны быть внедрены немедленно. Протоколы привязки устройств теперь обязательны для всех платформ. Аутентификация только через OTP для входа клиентов запрещена с момента вступления в силу.
Этот шаг выводит Гонконг на позицию глобального лидера в защите пользователей криптовалют, напрямую устраняя один из самых распространённых векторов кражи криптоактивов. SFC привела тревожные статистические данные, согласно которым фишинговые атаки стали основным способом, с помощью которого злоумышленники захватывают учётные записи клиентов на торговых платформах.
Регулирование распространяется на все Платформы торговли виртуальными активами (VATP), онлайн-брокеров, предлагающих криптосервисы, и любые платформы, которые обрабатывают цифровые активы клиентов в юрисдикции Гонконга.
Реакция отрасли была в целом крайне положительной. Крупные биржи уже начали модернизировать свои системы аутентификации, чтобы соответствовать новым стандартам. Эксперты по безопасности приветствовали это решение, отмечая, что методы, устойчивые к фишингу, такие как WebAuthn и аппаратные ключи безопасности, обеспечивают существенно более надёжную защиту, чем OTP по SMS.
Это развитие соответствует более широким глобальным тенденциям к усилению стандартов криптобезопасности, после аналогичных инициатив регуляторов в ЕС, Сингапуре и Японии.
#CryptoSecurity #HongKongSFC #PhishingProtection
15
·
--
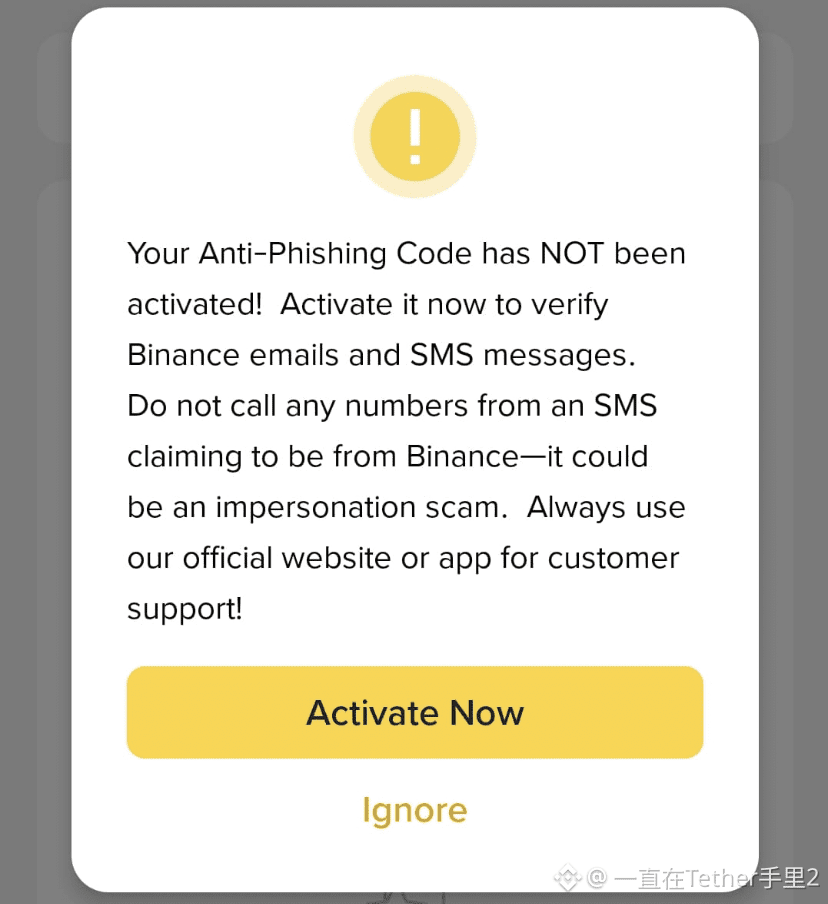
🚨 Защитите свой аккаунт на Binance — включите код против фишинга! 🔐
Многие пользователи видят это предупреждение и задаются вопросом, что делать. Вот что это значит и почему ВАМ НЕОБХОДИМО действовать:
Что такое код против фишинга?
Это персональный код, который вы задаете в своем аккаунте Binance. После включения каждый официальный email от Binance будет содержать этот код, помогая вам убедиться, что сообщение действительно от Binance, а не мошенники.
Почему это важно?:
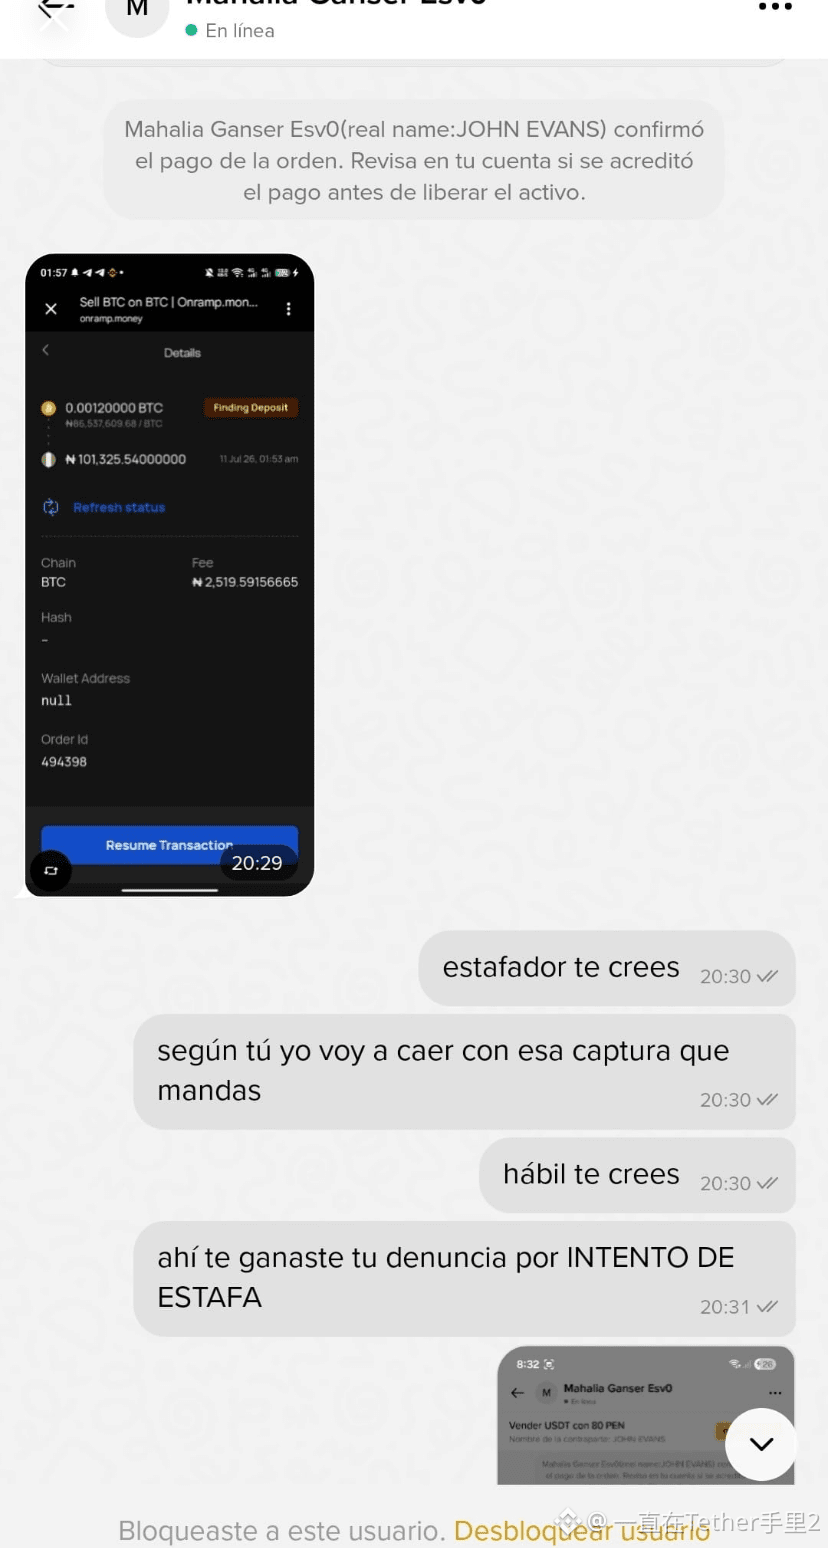
Атаки фишинга распространены; мошенники могут отправлять поддельные SMS или письма, выдавая себя за Binance. Если ваш код против фишинга не настроен, попасться на эти схемы становится проще.
Пример:
Допустим, вы установили свой код как: MiCodigo123.
Теперь любой реальный email от Binance будет содержать «MiCodigo123» в заголовке.
Если его нет — 🚫 не доверяйте.
✅ Что сделать сейчас:
1. Откройте приложение Binance.
2. Перейдите в [Настройки безопасности] → [Код против фишинга].
3. Установите персональный код, который будете узнавать только вы.
4. Готово!
ВАЖНО:
Никогда не доверяйте SMS или телефонным звонкам, в которых утверждают, что они от Binance.
Всегда используйте официальное приложение Binance или сайт для поддержки.
Берегите себя и будьте защищены! 🛡️
#CryptoSecurity #BinanceTips #PhishingProtection
1
3
390
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 47,343
401 обсуждают
2
#ПротоколFOMC
Просмотров: 35,871
169 обсуждают
3
#EthStakingExitQueueHits2026High
Просмотров: 237
62 обсуждают
4
#FedOctoberHoldOdds82.3%
Просмотров: 202
40 обсуждают
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
Просмотров: 28,313
476 обсуждают
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
Просмотров: 2
3 обсуждают
7
#DriftHackVictimsBeginClaims
Просмотров: 104,397
1,119 обсуждают
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
Просмотров: 9,365
110 обсуждают
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
Просмотров: 33,274
221 обсуждают
10
#EthereumValidatorExitQueueJumps392%
Просмотров: 241,951
2,105 обсуждают