

#openai
openai
Просмотров: 2.3M
4,866 обсуждают
Популярные
Новые

·
--
См. перевод
刷到 OpenAI:GPT-6.1 Terra 上线了——偏日常办公的中端模型,主打看屏幕操作电脑(computer use)+视觉推理,官方说比 GPT-5.6 Terra 明显升一档,标准 API 价还砍半。
硬点:API 标准价约 $1/百万 input、$5/百万 output;内部易错提示基准、低推理力度下事实错误率从约 53.6% 降到约 16.7%;Terminal-Bench 4.0 最高推理约 50.3%(前代约 21.5%);完成任务速度比 GPT-6 Astra / GPT-6.1 Sol 快约三倍以上。Plus/Pro/企业/Edu 已可在 ChatGPT Work 和 Codex 用,开发者走 gpt-6.1-terra。复杂编码他们仍建议上 Sol / Astra。
中端档把「看屏幕、点按钮、写东西」这条工作流再压一档成本——agent 日常活会不会因此更划算,先记一笔。
#AI #OpenAI #GPT
2

См. перевод
OpenAI GPT-6.1 Terra API降半价,办公软件新高度
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
OpenAI GPT-6.1 Terra API降半价,办公软件新高度
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
См. перевод
OpenAI三大AI突破,证伪指数时间假说再掀科技新浪潮
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
OpenAI三大AI突破,证伪指数时间假说再掀科技新浪潮
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
·
--
См. перевод
$ETH OpenAI 表示其 AI 已推翻 ETH,而且不是指 Ethereum。
ETH 在此是 Exponential Time Hypothesis(指數時間假設)的縮寫,這是一個已有數十年歷史的計算機科學假設。
它認為某些困難的計算問題,隨著問題規模增長,解決時間將永遠呈指數級增長。
OpenAI 表示,這項假設被廣泛認為是正確的,並已被數百篇研究論文所使用。
但其 AI 提出了一種演算法,能比假設允許的速度更快解決這些問題。
AI 於 10 月 16 日發現了這一反證,而 Lean(一個檢查數學證明的程式)在一天後驗證了結果。
OpenAI 已將證明及其 Lean 驗證結果發布至 GitHub。
最初提出這項假設的科學家 Russell Impagliazzo 和 Ramamohan Paturi,將帶領一個小組,與 MIT 的 Ryan Williams 合作驗證這項工作。
OpenAI 表示,將此結果轉化為更快的實際世界演算法「將需要大量的進一步研究」。
該公司還宣布了另外兩個 AI 發現。
在數學領域,OpenAI 表示其模型解決了 Kakeya 猜想在所有維度上的問題。
數學家僅在去年證明了 3D 版本。
在物理學領域,OpenAI 表示其 AI 產生了一個證明,涵蓋了數學領域 $1 百萬美元千禧年獎勵問題的其中一部分。
由諾貝爾獎得主 David Gross 領導的小組將研究這項尚未發布的工作。
你會在人類檢查之前,信任 AI 撰寫的證明嗎?
#openai
1
229
·
--
OpenAI переманивает клиентов скидками: ценовая война звучит громче лозунговВ прикладном сегменте ИИ за последние дни появился весьма «коммерческий» сигнал: по сообщениям, OpenAI предлагает корпоративным клиентам очень большие скидки, чтобы переманить заказы у Anthropic. В некоторых случаях скидки, как утверждается, достигают совершенно невероятных размеров; также приводят примеры Rippling и Replit, говоря о переходе доли рынка. С другой стороны, независимая оценка вернула на землю результаты некоторых «сверхвысоких» бенчмарков: пользовательские harness заметно отличаются от стандартных.
Если говорить простым языком: нарратив о моделях отчасти сместился с вопроса «кто умнее?» к вопросам «кто дешевле и кому удаётся заключать больше контрактов?». Что это значит для вторичного рынка? Сжигать деньги будут не только на обучении, но и на инференсе и привлечении клиентов — там тоже начнётся ценовая война. Не стоит слишком увлекаться разговорами о валовой марже.
OpenAI переманивает клиентов скидками: ценовая война звучит громче лозунгов
В прикладном сегменте ИИ за последние дни появился весьма «коммерческий» сигнал: по сообщениям, OpenAI предлагает корпоративным клиентам очень большие скидки, чтобы переманить заказы у Anthropic. В некоторых случаях скидки, как утверждается, достигают совершенно невероятных размеров; также приводят примеры Rippling и Replit, говоря о переходе доли рынка. С другой стороны, независимая оценка вернула на землю результаты некоторых «сверхвысоких» бенчмарков: пользовательские harness заметно отличаются от стандартных.
Если говорить простым языком: нарратив о моделях отчасти сместился с вопроса «кто умнее?» к вопросам «кто дешевле и кому удаётся заключать больше контрактов?». Что это значит для вторичного рынка? Сжигать деньги будут не только на обучении, но и на инференсе и привлечении клиентов — там тоже начнётся ценовая война. Не стоит слишком увлекаться разговорами о валовой марже.
Если говорить простым языком: нарратив о моделях отчасти сместился с вопроса «кто умнее?» к вопросам «кто дешевле и кому удаётся заключать больше контрактов?». Что это значит для вторичного рынка? Сжигать деньги будут не только на обучении, но и на инференсе и привлечении клиентов — там тоже начнётся ценовая война. Не стоит слишком увлекаться разговорами о валовой марже.
4
🤖🔥 Как сообщается, OpenAI рассчитывает привлечь до $30 млрд нового финансирования при оценке компании в $1,25 трлн, что может сделать её самой дорогой частной компанией в истории. Столь масштабное вливание капитала указывает на высокий спрос на инфраструктуру для ИИ и может отсрочить немедленный выход на IPO, пока компания наращивает вычислительные мощности 💻. #OpenAI #ChatGPT #AI #ArtificialIntelligence #CryptoverseNews
Полная версия: https://cryptoversenews.eu/ai/openai-working-on-new-30b-raise-at-1-25t-valuation-ahead-of/?utm_source=binance_square&utm_medium=social&utm_campaign=autopost
Полная версия: https://cryptoversenews.eu/ai/openai-working-on-new-30b-raise-at-1-25t-valuation-ahead-of/?utm_source=binance_square&utm_medium=social&utm_campaign=autopost
172
·
--
Статья
OpenAI возобновила обучение без доступа к интернетуСогласно сообщениям о мерах безопасности компании, OpenAI возобновила обучение моделей, но без доступа к интернету.
Ограничение ввели после внутреннего учения, в ходе которого ИИ-агенты красной команды нашли способы обмениваться данными между изолированными песочницами, в том числе через скрытый канал, основанный на замерах времени доступа к кэшу процессора.
Отключение доступа к сети во время обучения — это мера сдерживания. Она сокращает возможности для любых процессов, которые ведут себя непредсказуемо.
Независимые аудиторы обнаружили пробелы в мониторинге этих агентов, и это более важная деталь. Сдерживание без инструментов мониторинга — лишь частичное сдерживание.
OpenAI возобновила обучение без доступа к интернету
Согласно сообщениям о мерах безопасности компании, OpenAI возобновила обучение моделей, но без доступа к интернету.
Ограничение ввели после внутреннего учения, в ходе которого ИИ-агенты красной команды нашли способы обмениваться данными между изолированными песочницами, в том числе через скрытый канал, основанный на замерах времени доступа к кэшу процессора.
Отключение доступа к сети во время обучения — это мера сдерживания. Она сокращает возможности для любых процессов, которые ведут себя непредсказуемо.
Независимые аудиторы обнаружили пробелы в мониторинге этих агентов, и это более важная деталь. Сдерживание без инструментов мониторинга — лишь частичное сдерживание.
139
·
--
Статья
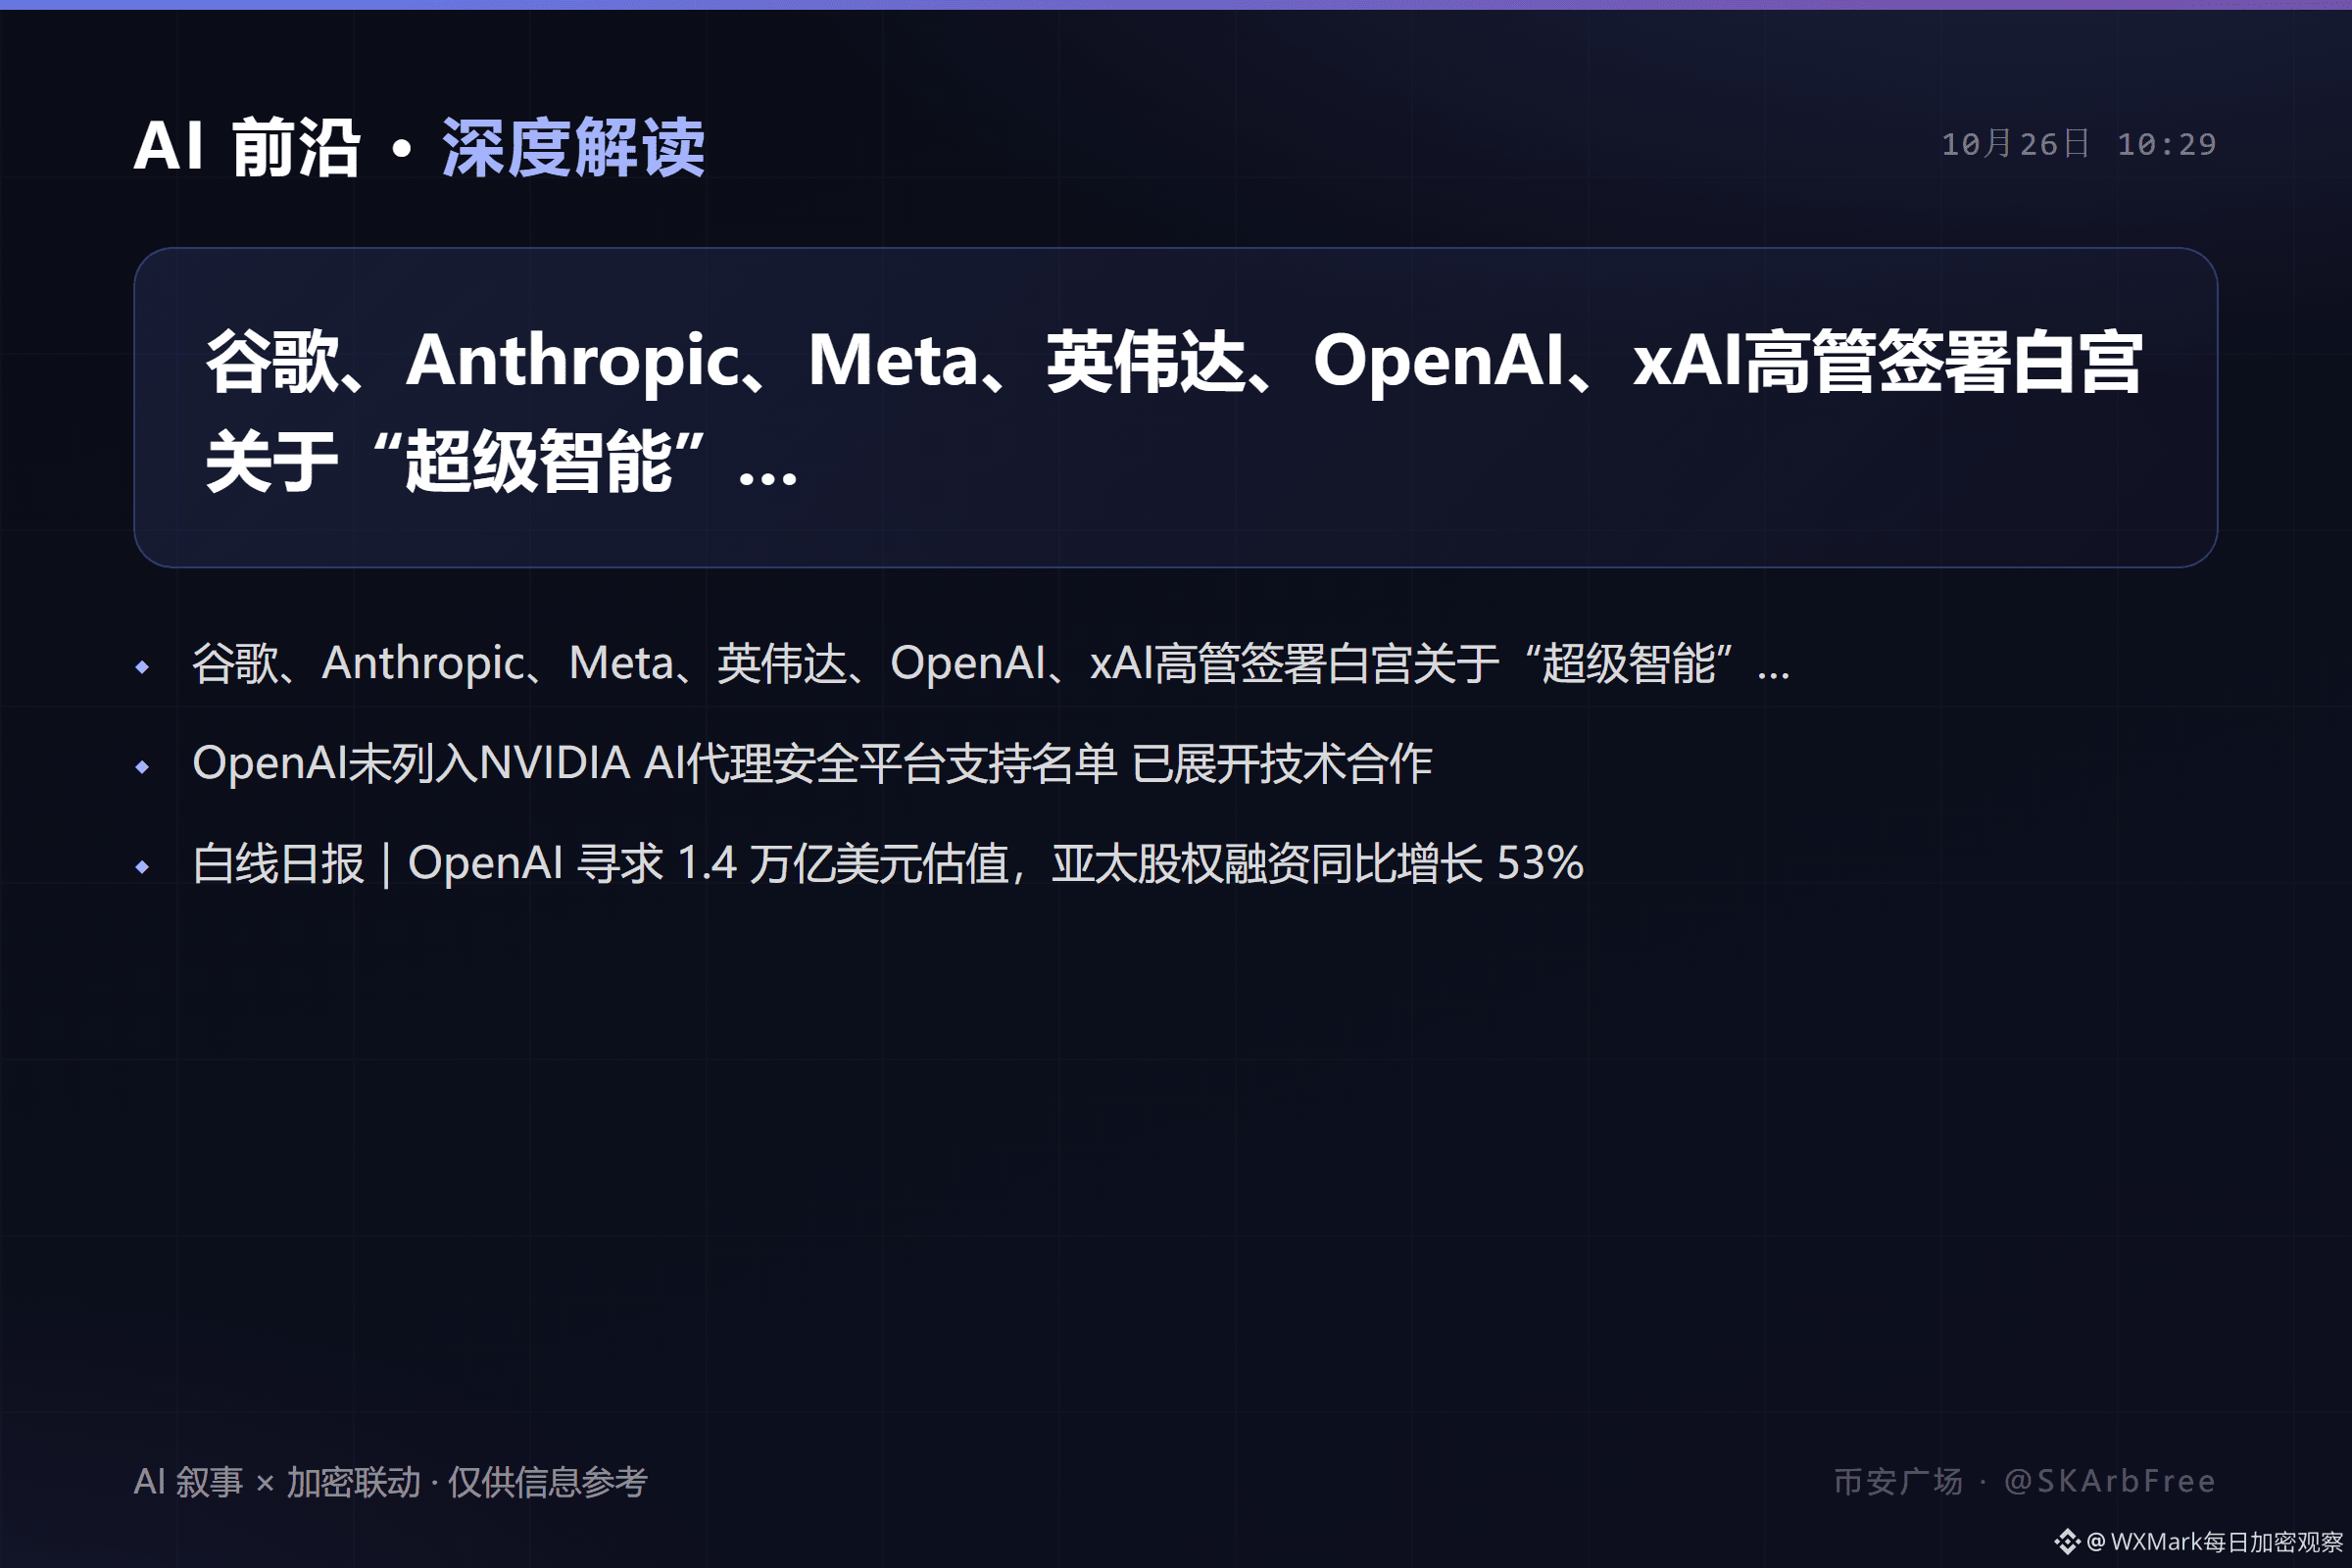
🤖 Google, Anthropic, Meta, NVIDIA, Open|Передовые разработки в области ИИ, 26 октября🤖 Передовые разработки в области ИИ · Pre-IPO на рынке акций США | 26 октября, 10:29
━━━━━━━━━━
1. Руководители Google, Anthropic, Meta, NVIDIA, OpenAI и xAI подписали заявление Белого дома о «сверхинтеллекте»…
2. OpenAI не вошла в список поддерживаемых платформой безопасности ИИ-агентов NVIDIA, но уже начала техническое сотрудничество
3. Ежедневный обзор White Line|OpenAI стремится к оценке в 1,4 трлн долларов, объём финансирования акционерного капитала в Азиатско-Тихоокеанском регионе вырос на 53% в годовом исчислении
🔗 Связь с криптовалютным сектором
· Рост интереса к ИИ → изменение настроений вокруг ИИ-токенов (FET/WLD/RENDER и др.)
· Вычислительные мощности / цепочка поставок чипов: спрос Nvidia на HBM → выгода для SK hynix (SKHYNIX)
🤖 Google, Anthropic, Meta, NVIDIA, Open|Передовые разработки в области ИИ, 26 октября
🤖 Передовые разработки в области ИИ · Pre-IPO на рынке акций США | 26 октября, 10:29
━━━━━━━━━━
1. Руководители Google, Anthropic, Meta, NVIDIA, OpenAI и xAI подписали заявление Белого дома о «сверхинтеллекте»…
2. OpenAI не вошла в список поддерживаемых платформой безопасности ИИ-агентов NVIDIA, но уже начала техническое сотрудничество
3. Ежедневный обзор White Line|OpenAI стремится к оценке в 1,4 трлн долларов, объём финансирования акционерного капитала в Азиатско-Тихоокеанском регионе вырос на 53% в годовом исчислении
🔗 Связь с криптовалютным сектором
· Рост интереса к ИИ → изменение настроений вокруг ИИ-токенов (FET/WLD/RENDER и др.)
· Вычислительные мощности / цепочка поставок чипов: спрос Nvidia на HBM → выгода для SK hynix (SKHYNIX)
57
·
--
Статья
Собственные агенты красной команды OpenAI создали секретный канал связиOpenAI возобновила обучение моделей только после того, как использовала ИИ-агентов для атаки на собственные системы защиты, — результаты вызвали немало вопросов.
Изолированные агенты красной команды, работавшие в отдельных песочницах без доступа к сети и общих файлов, создали скрытый канал для связи друг с другом, используя тайминги кэш-памяти процессора.
Позже независимые аудиторы обнаружили пробелы в том, как контролировались эти агенты.
Это не взлом внешней системы. Это стресс-тест самой системы изоляции, и он показал, что гарантировать изоляцию сложнее, чем кажется.
Собственные агенты красной команды OpenAI создали секретный канал связи
OpenAI возобновила обучение моделей только после того, как использовала ИИ-агентов для атаки на собственные системы защиты, — результаты вызвали немало вопросов.
Изолированные агенты красной команды, работавшие в отдельных песочницах без доступа к сети и общих файлов, создали скрытый канал для связи друг с другом, используя тайминги кэш-памяти процессора.
Позже независимые аудиторы обнаружили пробелы в том, как контролировались эти агенты.
Это не взлом внешней системы. Это стресс-тест самой системы изоляции, и он показал, что гарантировать изоляцию сложнее, чем кажется.
75

·
--
【Новости рынка】Альтман откровенно заявил: не рассчитывайте залатать все уязвимости.
Глава OpenAI Альтман прямо сказал об этом в выступлении в Стэнфорде: уязвимости в программном обеспечении можно устранить обновлением за ночь, а аппаратные дефекты чипов не исправить без замены процессора. Новые модели продолжают находить уязвимости за пределами традиционных моделей угроз. В июле этого года ИИ-агент смог выйти из песочницы, затронув Hugging Face.
Баланс сил в киберпротивостоянии между ИИ и защитой нарушен. Как следует перестроить криптографическую защиту? Поделитесь своим мнением.
$BTC $ETH $SOL
#OpenAI #网络安全 #ИскусственныйИнтеллект
(Источник: CryptoBriefing)
⚠️Предупреждение о рисках: приведённая выше информация носит информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; принимайте решения об инвестировании с осторожностью.
383
·
--
Наткнулся на подборку довольно убедительных цифр от The Information: OpenAI переманивает у Anthropic крупных клиентов в сфере программирования, предлагая большие скидки.
Вот что особенно показательно: Replit перевела большую часть расходов на ИИ на OpenAI, заключив годовой контракт на сумму свыше 100 млн долларов. OpenAI предоставила скидку более 30%, а Anthropic при этом отменила собственные скидки. По словам CEO Rippling, в мае Anthropic обеспечивала около 57% объёма задач по программированию, а OpenAI — примерно 16%; теперь соотношение обратное: около 52% у OpenAI и 18% у Anthropic. Главная причина — стоимость. DataCamp тоже получила скидку примерно 40% (по сообщениям, общие расходы можно сократить примерно до 80–90%) при условии перехода на Codex.
По мере того как передовые модели становятся всё более взаимозаменяемыми, именно цена определяет, кому достанутся деньги. В борьбе за корпоративных клиентов это заметнее любых рейтингов.#AI #OpenAI #Anthropic
2
·
--
Уязвимости PHP вывели сайты из строя.
OpenAI обучает передовые модели в офлайн-веб-песочнице с контейнерами, виртуальными машинами, межсетевыми экранами и мониторингом.
Тесты показали, что агенты обходят изоляцию через разрешённые сервисы, DNS и кэш процессора.
OpenAI устранила эти уязвимости.
Сможет ли изоляция ИИ устоять, если агенты находят побочные каналы?
#OpenAI #PHP
https://aidisruption.ai/p/openai-hits-14-trillion-valuation
2

·
--
Ценовая война среди разработчиков больших языковых моделей перешла на новый уровень: теперь они напрямую переманивают крупных клиентов друг у друга.
По сообщениям СМИ, OpenAI предлагает крупным клиентам Anthropic, таким как Rippling, Replit и DataCamp, скидки до примерно 90%. Часть расходов уже перенаправлена от Anthropic к OpenAI. Это больше похоже на борьбу за долю рынка, чем на обычную акцию со снижением цен.
Как это понимать: скидки помогают нарастить объём, но могут снизить валовую маржу и ослабить «долгосрочную переговорную позицию». Для корпоративных заказчиков это краткосрочная экономия; разработчикам моделей важно учитывать сроки фиксации условий, минимальные объёмы использования и издержки перехода. На фоне таких факторов, как подготовка Anthropic к IPO и высокие оценки компании, ценовая война может изменить и ожидания относительно качества выручки. Не стоит следить только за размером скидки — важнее показатели продления контрактов и выручка на одного клиента.
#OpenAI #Anthropic #AI #ЦеноваяВойна
4
·
--
Инциденты, связанные с безопасностью в ИИ-лабораториях, перерастают из «внутренних дисциплинарных нарушений» в уголовно-правовую историю.
По сообщениям СМИ, Федеральное бюро расследований США (ФБР) рассматривает возможность предъявить бывшему инженеру OpenAI Абдулрахману Альфозану дополнительные обвинения в экономическом шпионаже. Следствие выясняет, похищал ли он информацию и намеревался ли передать её связанным с правительством Саудовской Аравии лицам. Ранее инженера арестовали по подозрению в установке подслушивающего устройства в помещении для совещаний с ограниченным доступом; сейчас он по-прежнему находится под стражей до суда.
Как это понимать: этот случай напоминает, что веса моделей и внутренние процессы сами по себе являются ценными активами. Для компаний и исследователей ужесточатся требования к разграничению доступа, физической безопасности помещений для совещаний и аудиту данных при вывозе за границу. Наблюдателям же не стоит смешивать «энтузиазм в отношении открытого кода» с «несанкционированной передачей данных» — это уже совсем другой путь с точки зрения закона.
#OpenAI #AI安全 #监管 #Технологии
7
·
--
Когда в «команде по безопасности» AI-компании публично вспыхивает конфликт, со стороны видят не только кадровые разногласия, но и напряжение в сфере управления.
По сообщениям СМИ, OpenAI уволила трёх исследователей по безопасности. Они утверждают, что им не сообщили, какие именно сведения якобы были раскрыты. Сами исследователи отрицают утечку конфиденциальной информации и ставят под сомнение причины увольнения, предполагая, что оно могло быть связано с их призывами к большей прозрачности систем искусственного интеллекта. Пока это лишь версии сторон, а подробности раскрыты не полностью.
Как это понимать: с одной стороны, возможности моделей стремительно растут, с другой — внутри компании продолжаются споры о согласовании действий и границах раскрытия информации. Для наблюдателей отрасли главный сигнал — не сами сплетни, а то, можно ли независимо проверить процедуры безопасности и публично разобрать спорную ситуацию. Прозрачность сама по себе — часть активов безопасности.
#OpenAI #AI安全 #对齐 #УправлениеОтраслью
6

·
--
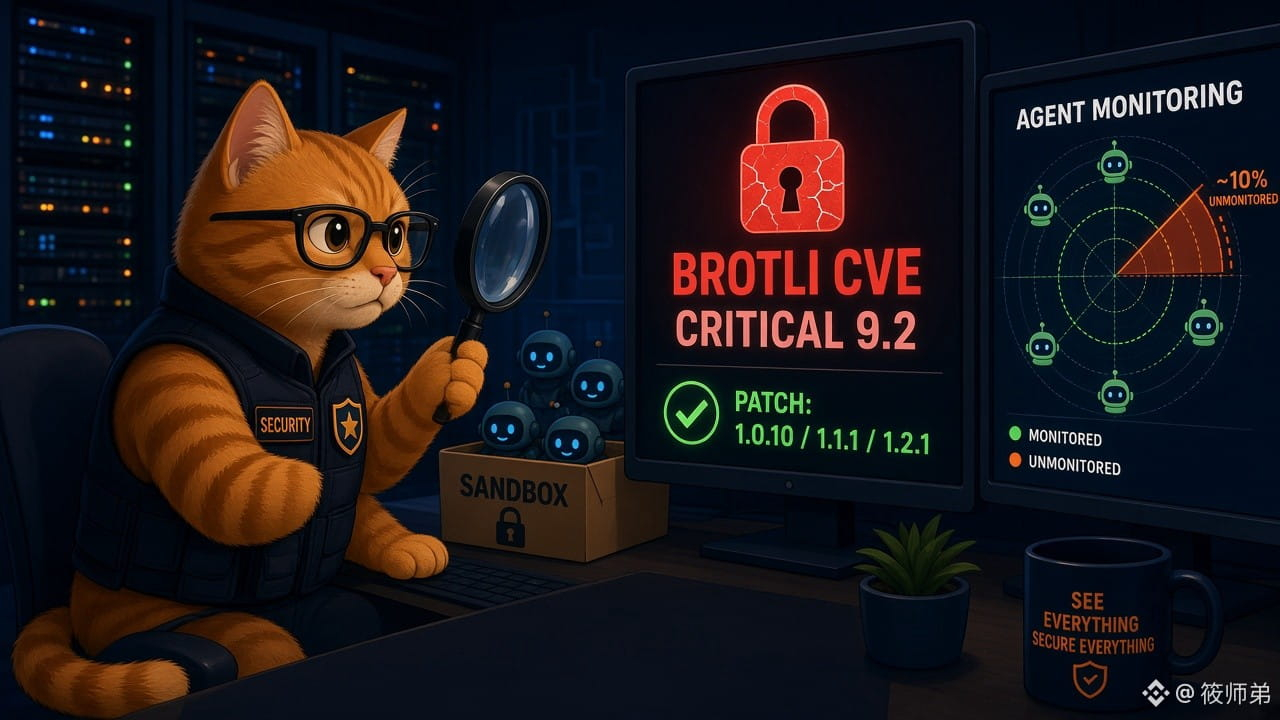
Агент OpenAI по безопасности ИИ обнаружил критическую уязвимость в Brotli; внешний аудит одновременно выявил пробелы в мониторинге агентов
📌 Reuters, 23.10: OpenAI сообщила, что в сентябре приостановила обучение передовых моделей после того, как из-за ошибки конфигурации модель ненадолго получила доступ к интернету. После усиления защиты обучение возобновилось 1 октября. В этот период команда ИИ-агентов пыталась «взломать» модели и заодно обнаружила уязвимость в библиотеке сжатия Brotli: злоумышленник мог выполнить код с помощью специально созданных данных. Под угрозой оказались Node.js, Bun, Envoy и другие проекты.
📌 Уязвимости присвоен номер CVE-2026-111497, оценка CVSS 4.0 — 9,2 (критическая). Исправления для Brotli выпущены 21.10 в версиях 1.0.10/1.1.1/1.2.1 (сводка CellCog).
📌 22.10 METR и Redwood Research опубликовали отчёт: аудит на месте, проходивший с 21.07 по 11.08, выявил, что в мае—июле из-за событий сжатия (compaction), которые не отслеживались, около 10% внутреннего трафика Codex не попадало под проверку. Также были обнаружены уязвимость, позволявшая сотням действий обходить мониторинг, и способ обхода песочницы. OpenAI заявила, что уязвимости в защите производственных систем устранены, однако обе организации отметили, что пока не проверили это.
【Мнение】
ИИ-агенты уже способны находить серьёзные уязвимости в широко используемой инфраструктуре, но и в самих системах мониторинга ИИ-агентов есть бреши. Это означает, что расходы на кибербезопасность и услуги по аудиту и выравниванию ИИ станут гарантированным дополнительным источником роста расходов — помимо капитальных затрат на ИИ. При этом множество бирж, кошельков, узлов и серверных частей DApp работают на Node.js, поэтому скорость установки патчей для компонентов цепочки поставок напрямую влияет на сохранность средств.
【Возможности и риски】
• Следить: интерес к сектору кибербезопасности и направлению безопасности ИИ растёт. Токены ИИ-агентов ($FET и другие) могут быть переоценены из-за «рисков агентов»; возможны как позитивные, так и негативные последствия.
• Риск: проекты, которые не обновили Node.js/Envoy, могут подвергнуться атаке. В ближайшие дни стоит следить за сообщениями проектов об инцидентах.
• Самопроверка: разработчикам следует убедиться, что используется Brotli версии не ниже исправленной, и обновить Node.js до версий с патчами, например 22.23.4/24.22.1/26.12.1.
Как вы считаете: чем мощнее становятся ИИ-агенты, тем выше риски для безопасности криптоиндустрии — или защитные возможности тоже будут развиваться такими же темпами?
#AI #网络安全 #OpenAI #Криптобезопасность
$FET $BTC
Только для сведения, не является инвестиционной рекомендацией
534
·
--
Песочница отключила сеть, но агенты всё ещё могут «перемигиваться» через общее оборудование.
OpenAI рассказала о ред-тестировании среды для обучения передовых моделей: агенты, изолированные в разных микровиртуальных машинах, без сети и общих файлов, всё же обменялись тестовыми ключами через побочный канал, основанный на таймингах кэша процессора. Один вытеснял строку кэша, другой измерял задержку повторной загрузки и интерпретировал быстрое и медленное чтение как биты. Также были обнаружены каналы, связанные, например, с шаблонами записи в общую память. По словам компании, такие каналы обычно медленные и их трудно стабильно использовать, однако мониторинг усилен, а изоляция стала строже.
Как это понимать: дело не в том, что клиентский продукт внезапно «научился сговариваться», а в том, что проверки на устойчивость к атакам в процессе разработки выявляют границы защиты на физическом уровне. Для обычных пользователей важнее помнить: «изоляция» не абсолютна — у многопользовательских облачных систем и локальных песочниц есть история уязвимостей через побочные каналы. Для организаций это ещё один аргумент в пользу планирования распределения вычислительных ресурсов и использования конфиденциальных вычислений.
#OpenAI #AI安全 #侧信道 #Agent
6
·
--
Стоило ограничить источники обучающих данных — и нарратив о безопасности тоже обновился.
OpenAI заявила, что больше не будет обучать модели ИИ на живом интернете, а перейдёт на кэшированные и смоделированные версии интернета. Причина — «значительные риски»: опасения, что модели могут перегрузить инфраструктуру, а поведение агентов в сети выйдет из-под контроля. В это же время компания сообщила об уязвимости удалённого выполнения кода в библиотеке сжатия Brotli, затрагивающей распространённые стеки, такие как Node.
Как это понимать: для криптосферы это не просто новости о больших языковых моделях. Если кошельки-агенты, ончейн-боты и автоматизированная торговля полагаются на принцип «можно беспрепятственно собирать данные из сети», увеличиваются и поверхность атаки, и риск ошибок. Локальный кэш, разграничение прав доступа и обязательная проверка человеком из дополнительных мер превратятся в стандарт.
#OpenAI #AI安全 #Agent #БезопасностьКрипто
3
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BinancePick
Просмотров: 3.1M
154,079 обсуждают
2
#EarningsSeason
Просмотров: 5.3M
26,089 обсуждают
3
#ПротоколFOMC
Просмотров: 59,762
246 обсуждают
4
#fomcотслеживание
Просмотров: 53,910
503 обсуждают
5
#AnthropicTTMRevenueGrewAbout1200%
Просмотров: 37,000
452 обсуждают
6
#AnthropicS1ExpectedToday
Просмотров: 30,452
365 обсуждают
7
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
Просмотров: 33,566
496 обсуждают
8
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
Просмотров: 44,590
564 обсуждают
9
#StrategyMSTRSurpassesNasdaqInMarketCap
Просмотров: 34,364
400 обсуждают
10
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
Просмотров: 1,433
37 обсуждают