
#infosec
infosec
Просмотров: 8,271
33 обсуждают
Популярные
Новые


·
--
Новый глава безопасности внедряет агрессивные ИТ-протоколы
• Интернет-поток отдела изолирован для ограничения внешнего доступа
• Вывоз оборудования теперь требует обязательной записи
• ИТ-отдел выразил обеспокоенность по поводу безопасности данных и санитарной обработки машин
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #SecurityAlert
Новый глава безопасности внедряет агрессивные ИТ-протоколы
• Интернет-поток отдела изолирован для ограничения внешнего доступа
• Вывоз оборудования теперь требует обязательной записи
• ИТ-отдел выразил обеспокоенность по поводу безопасности данных и санитарной обработки машин
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #SecurityAlert
• Интернет-поток отдела изолирован для ограничения внешнего доступа
• Вывоз оборудования теперь требует обязательной записи
• ИТ-отдел выразил обеспокоенность по поводу безопасности данных и санитарной обработки машин
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #SecurityAlert
18
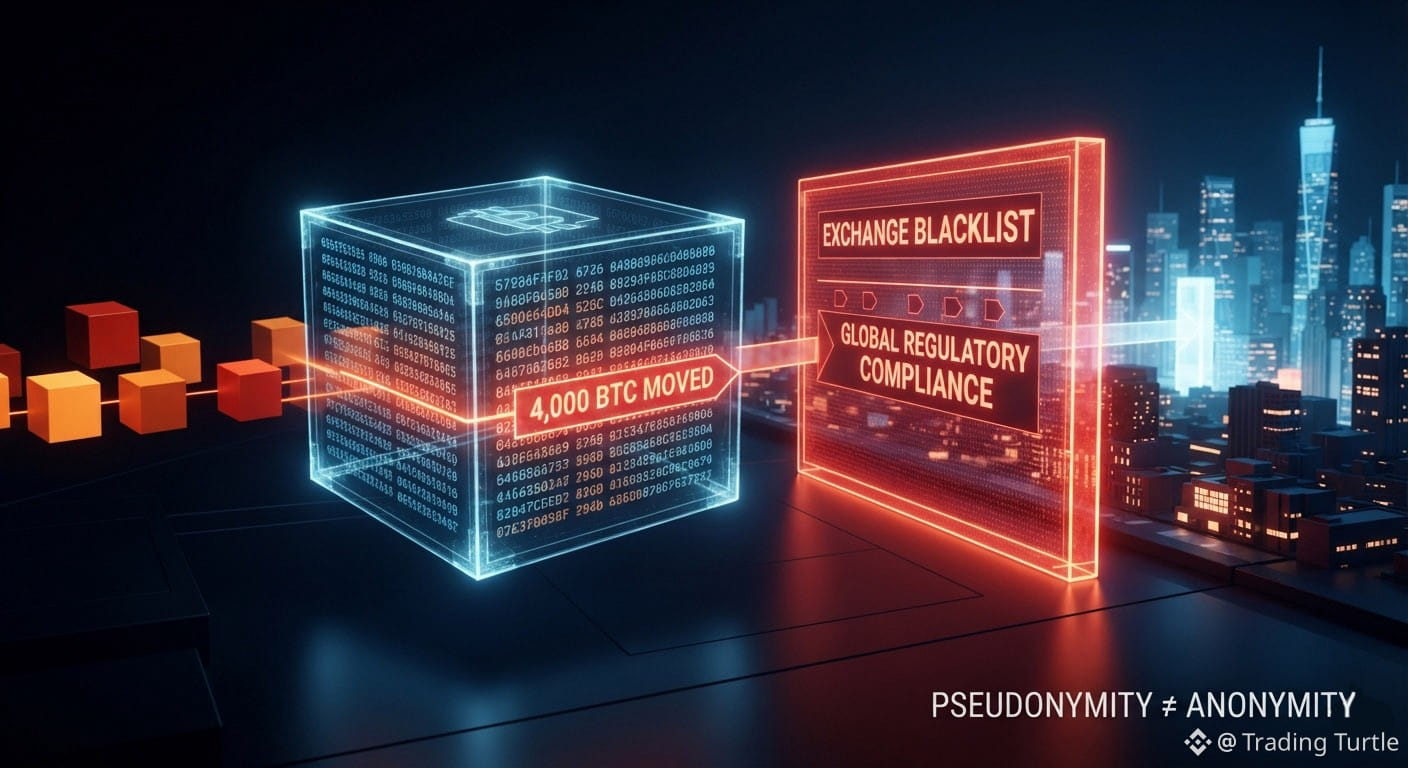
💡 Почему «отслеживания кошелька» недостаточно: механика недавнего взлома на 4 000 BTC
Криптосообщество недавно было потрясено уязвимостью в федеративном кошельке Liquid Network, что привело к выводу примерно 4 000 Bitcoin (стоимостью более $320 млн).
Хотя инцидент завершился тем, что «белый хакер» вернул основную часть средств после получения солидной награды $47 млн, он подчеркивает устойчивый источник путаницы в кибербезопасности блокчейна: если транзакции в блокчейне полностью публичны, почему нельзя просто остановить взломщика или разоблачить его, используя адрес его кошелька?
Как специалисты по кибербезопасности и блокчейну, важно понимать разницу между отслеживанием реестра и обеспечением реальной ответственности. Вот почему одного лишь отслеживания кошельков недостаточно, чтобы предотвратить кражу:
➡️ Псевдонимность ≠ анонимность: блокчейн показывает каждую транзакцию от точки A до точки B, но адреса — это всего лишь строки кода, а не личности. Отслеживание кошелька происходит мгновенно; чтобы привязать этот кошелек к реальному человеку, нужен сбой в операционной безопасности (OpSec) или связь с регулируемой точкой входа/выхода.
➡️ Децентрализация означает отсутствие кнопки «Отменить»: в отличие от традиционных банковских каналов, где мошеннический перевод можно заморозить или обратить центральным органом, децентрализованные реестры неизменяемы. Если у злоумышленника есть приватные ключи, у него есть абсолютный контроль над средствами.
➡️ Лабиринт отмывания: опытные злоумышленники не просто отправляют украденные средства на розничную биржу. Они используют privacy-монеты, децентрализованные протоколы и миксеры, чтобы разорвать публичный детерминированный след, из‑за чего криминалистический аудит становится чрезвычайно сложным.
Светлая сторона? Публичное отслеживание действительно работает как сдерживающий фактор. Поскольку адрес кошелька с 4 000 BTC был немедленно внесен в глобальный черный список биржами, ликвидность для выхода злоумышленника практически исчезла. В конечном итоге именно эта прозрачность заставляет атакующих — даже откровенно злонамеренных — договариваться о возврате под видом «наград для белых хакеров».
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
💡 Почему «отслеживания кошелька» недостаточно: механика недавнего взлома на 4 000 BTC
Криптосообщество недавно было потрясено уязвимостью в федеративном кошельке Liquid Network, что привело к выводу примерно 4 000 Bitcoin (стоимостью более $320 млн).
Хотя инцидент завершился тем, что «белый хакер» вернул основную часть средств после получения солидной награды $47 млн, он подчеркивает устойчивый источник путаницы в кибербезопасности блокчейна: если транзакции в блокчейне полностью публичны, почему нельзя просто остановить взломщика или разоблачить его, используя адрес его кошелька?
Как специалисты по кибербезопасности и блокчейну, важно понимать разницу между отслеживанием реестра и обеспечением реальной ответственности. Вот почему одного лишь отслеживания кошельков недостаточно, чтобы предотвратить кражу:
➡️ Псевдонимность ≠ анонимность: блокчейн показывает каждую транзакцию от точки A до точки B, но адреса — это всего лишь строки кода, а не личности. Отслеживание кошелька происходит мгновенно; чтобы привязать этот кошелек к реальному человеку, нужен сбой в операционной безопасности (OpSec) или связь с регулируемой точкой входа/выхода.
➡️ Децентрализация означает отсутствие кнопки «Отменить»: в отличие от традиционных банковских каналов, где мошеннический перевод можно заморозить или обратить центральным органом, децентрализованные реестры неизменяемы. Если у злоумышленника есть приватные ключи, у него есть абсолютный контроль над средствами.
➡️ Лабиринт отмывания: опытные злоумышленники не просто отправляют украденные средства на розничную биржу. Они используют privacy-монеты, децентрализованные протоколы и миксеры, чтобы разорвать публичный детерминированный след, из‑за чего криминалистический аудит становится чрезвычайно сложным.
Светлая сторона? Публичное отслеживание действительно работает как сдерживающий фактор. Поскольку адрес кошелька с 4 000 BTC был немедленно внесен в глобальный черный список биржами, ликвидность для выхода злоумышленника практически исчезла. В конечном итоге именно эта прозрачность заставляет атакующих — даже откровенно злонамеренных — договариваться о возврате под видом «наград для белых хакеров».
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
Криптосообщество недавно было потрясено уязвимостью в федеративном кошельке Liquid Network, что привело к выводу примерно 4 000 Bitcoin (стоимостью более $320 млн).
Хотя инцидент завершился тем, что «белый хакер» вернул основную часть средств после получения солидной награды $47 млн, он подчеркивает устойчивый источник путаницы в кибербезопасности блокчейна: если транзакции в блокчейне полностью публичны, почему нельзя просто остановить взломщика или разоблачить его, используя адрес его кошелька?
Как специалисты по кибербезопасности и блокчейну, важно понимать разницу между отслеживанием реестра и обеспечением реальной ответственности. Вот почему одного лишь отслеживания кошельков недостаточно, чтобы предотвратить кражу:
➡️ Псевдонимность ≠ анонимность: блокчейн показывает каждую транзакцию от точки A до точки B, но адреса — это всего лишь строки кода, а не личности. Отслеживание кошелька происходит мгновенно; чтобы привязать этот кошелек к реальному человеку, нужен сбой в операционной безопасности (OpSec) или связь с регулируемой точкой входа/выхода.
➡️ Децентрализация означает отсутствие кнопки «Отменить»: в отличие от традиционных банковских каналов, где мошеннический перевод можно заморозить или обратить центральным органом, децентрализованные реестры неизменяемы. Если у злоумышленника есть приватные ключи, у него есть абсолютный контроль над средствами.
➡️ Лабиринт отмывания: опытные злоумышленники не просто отправляют украденные средства на розничную биржу. Они используют privacy-монеты, децентрализованные протоколы и миксеры, чтобы разорвать публичный детерминированный след, из‑за чего криминалистический аудит становится чрезвычайно сложным.
Светлая сторона? Публичное отслеживание действительно работает как сдерживающий фактор. Поскольку адрес кошелька с 4 000 BTC был немедленно внесен в глобальный черный список биржами, ликвидность для выхода злоумышленника практически исчезла. В конечном итоге именно эта прозрачность заставляет атакующих — даже откровенно злонамеренных — договариваться о возврате под видом «наград для белых хакеров».
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
48

🚨 Доклад раскрывает новые методы заражения вредоносными программами, нацеленными на пользователей
Охранный отчет выявил использование новой службы загрузки российских вредоносных программ, известной как DOUBLECUP, и инновационные технологии встраивания вредоносного ПО. Эта служба опирается на обман пользователей с помощью ClickFix: чтобы хранить зараженные вредоносным ПО PNG-изображения в кэше браузера, а затем распространять программы CountLoader и троянского коня для удаленного управления DeviceManager.
━━━━━━━━━━━━━━
📊 Влияние: 📈 Высокое
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Источник: thehackernews.com
🚨 Доклад раскрывает новые методы заражения вредоносными программами, нацеленными на пользователей
Охранный отчет выявил использование новой службы загрузки российских вредоносных программ, известной как DOUBLECUP, и инновационные технологии встраивания вредоносного ПО. Эта служба опирается на обман пользователей с помощью ClickFix: чтобы хранить зараженные вредоносным ПО PNG-изображения в кэше браузера, а затем распространять программы CountLoader и троянского коня для удаленного управления DeviceManager.
━━━━━━━━━━━━━━
📊 Влияние: 📈 Высокое
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Источник: thehackernews.com
Охранный отчет выявил использование новой службы загрузки российских вредоносных программ, известной как DOUBLECUP, и инновационные технологии встраивания вредоносного ПО. Эта служба опирается на обман пользователей с помощью ClickFix: чтобы хранить зараженные вредоносным ПО PNG-изображения в кэше браузера, а затем распространять программы CountLoader и троянского коня для удаленного управления DeviceManager.
━━━━━━━━━━━━━━
📊 Влияние: 📈 Высокое
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Источник: thehackernews.com
10
🚨 Взлом ChainDrop: программная атака на пакеты npm
В отчёте о безопасности раскрывается масштаб кибератаки ChainDrop: злоумышленники нацелились более чем на 1300 пакетов в популярных репозиториях npm. Атакующие используют легитимные рабочие процессы GitHub Actions для распространения вредоносного кода, что затрагивает программные проекты, зависящие от этих пакетов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Источник: 4sysops.com
🚨 Взлом ChainDrop: программная атака на пакеты npm
В отчёте о безопасности раскрывается масштаб кибератаки ChainDrop: злоумышленники нацелились более чем на 1300 пакетов в популярных репозиториях npm. Атакующие используют легитимные рабочие процессы GitHub Actions для распространения вредоносного кода, что затрагивает программные проекты, зависящие от этих пакетов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Источник: 4sysops.com
В отчёте о безопасности раскрывается масштаб кибератаки ChainDrop: злоумышленники нацелились более чем на 1300 пакетов в популярных репозиториях npm. Атакующие используют легитимные рабочие процессы GitHub Actions для распространения вредоносного кода, что затрагивает программные проекты, зависящие от этих пакетов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Источник: 4sysops.com
10
·
--
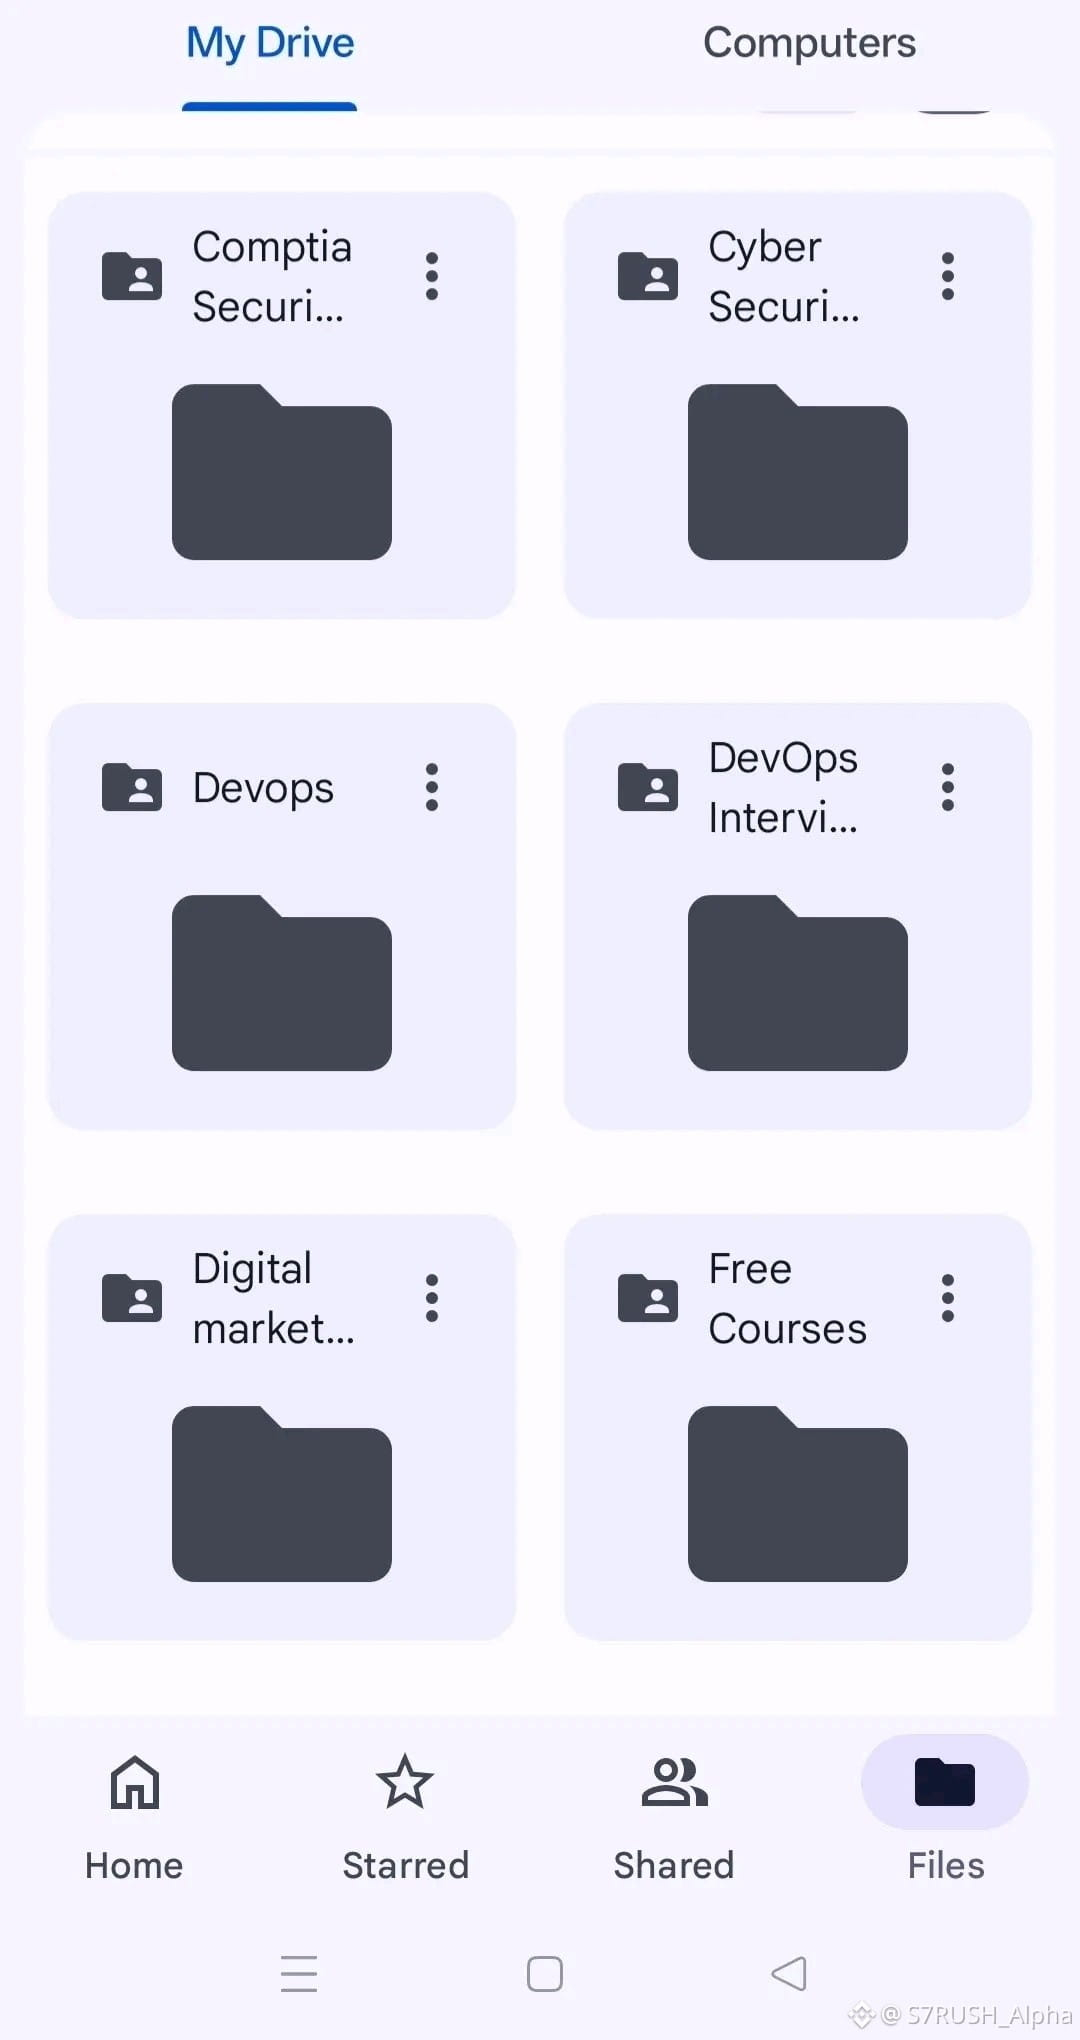
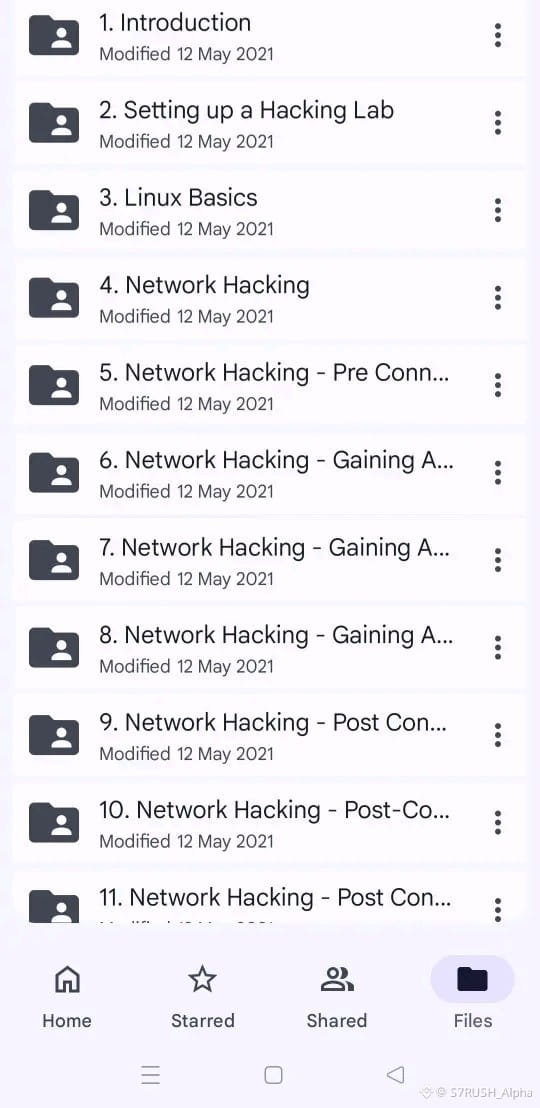
50+ ГБ Бандл обучения кибербезопасности 🚀
Огромная коллекция ресурсов, охватывающая сетевые технологии, Linux, веб-безопасность, OSINT и рабочие процессы оборонительной безопасности.
Идеально подходит для тех, кто серьезно настроен развивать реальные навыки в кибербезопасности от новичка до продвинутого уровня.
Делитесь и комментируйте "БАНДЛ" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ ГБ Бандл обучения кибербезопасности 🚀
Огромная коллекция ресурсов, охватывающая сетевые технологии, Linux, веб-безопасность, OSINT и рабочие процессы оборонительной безопасности.
Идеально подходит для тех, кто серьезно настроен развивать реальные навыки в кибербезопасности от новичка до продвинутого уровня.
Делитесь и комментируйте "БАНДЛ" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Огромная коллекция ресурсов, охватывающая сетевые технологии, Linux, веб-безопасность, OSINT и рабочие процессы оборонительной безопасности.
Идеально подходит для тех, кто серьезно настроен развивать реальные навыки в кибербезопасности от новичка до продвинутого уровня.
Делитесь и комментируйте "БАНДЛ" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
26
·
--

Статья
Тихий Дрифт: Раскрытие КиберСледа к Северокорейским ХакерамЦифровое поле битвы меняется — и последняя волна #DriftInvestigationLinksRecentAttackToNorthKoreanHackers является тревожным напоминанием о том, насколько сложной стала кибервойна.
Что делает этот случай особенно тревожным, так это не только масштаб утечки, но и точность. След “Drift” предполагает медленное, рассчитанное внедрение — то, котороеQuietly отображает уязвимости перед тем, как нанести удар с намерением. Это не было случайным. Это было стратегически.
Эксперты по безопасности теперь указывают на паттерны, которые давно ассоциируются с группами, связанными с Северной Кореей: скрытые точки входа, длительное пребывание и координированная экстракция данных. Если это подтвердится, это добавит еще одну главу в уже сложный нарратив государственных киберактивностей, который размывает границу между шпионажем и экономическими разрушениями.
Тихий Дрифт: Раскрытие КиберСледа к Северокорейским Хакерам
Цифровое поле битвы меняется — и последняя волна #DriftInvestigationLinksRecentAttackToNorthKoreanHackers является тревожным напоминанием о том, насколько сложной стала кибервойна.
Что делает этот случай особенно тревожным, так это не только масштаб утечки, но и точность. След “Drift” предполагает медленное, рассчитанное внедрение — то, котороеQuietly отображает уязвимости перед тем, как нанести удар с намерением. Это не было случайным. Это было стратегически.
Эксперты по безопасности теперь указывают на паттерны, которые давно ассоциируются с группами, связанными с Северной Кореей: скрытые точки входа, длительное пребывание и координированная экстракция данных. Если это подтвердится, это добавит еще одну главу в уже сложный нарратив государственных киберактивностей, который размывает границу между шпионажем и экономическими разрушениями.
Что делает этот случай особенно тревожным, так это не только масштаб утечки, но и точность. След “Drift” предполагает медленное, рассчитанное внедрение — то, котороеQuietly отображает уязвимости перед тем, как нанести удар с намерением. Это не было случайным. Это было стратегически.
Эксперты по безопасности теперь указывают на паттерны, которые давно ассоциируются с группами, связанными с Северной Кореей: скрытые точки входа, длительное пребывание и координированная экстракция данных. Если это подтвердится, это добавит еще одну главу в уже сложный нарратив государственных киберактивностей, который размывает границу между шпионажем и экономическими разрушениями.
2
174

Взлом Vercel выглядит гораздо серьезнее, чем одна учетная запись ⚡
Команда сообщила, что проанализировала почти 1 ПБ логов и обнаружила активность, которая простирается за пределы первоначального инцидента с Context.ai, с тем, что злоумышленник распространял вредоносное ПО и искал ключи платформы. Это превращает ситуацию из события с одной жертвой в проблему доверия в экосистеме, где ротация учетных данных, координация с поставщиками и быстрая локализация имеют большее значение, чем заголовки новостей. Теперь в процессе участвуют Microsoft, AWS и Wiz, что предполагает, что радиус поражения может быть шире, чем предполагалось изначально.
Не финансовый совет. Управляйте своими рисками и защищайте свой капитал.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Взлом Vercel выглядит гораздо серьезнее, чем одна учетная запись ⚡
Команда сообщила, что проанализировала почти 1 ПБ логов и обнаружила активность, которая простирается за пределы первоначального инцидента с Context.ai, с тем, что злоумышленник распространял вредоносное ПО и искал ключи платформы. Это превращает ситуацию из события с одной жертвой в проблему доверия в экосистеме, где ротация учетных данных, координация с поставщиками и быстрая локализация имеют большее значение, чем заголовки новостей. Теперь в процессе участвуют Microsoft, AWS и Wiz, что предполагает, что радиус поражения может быть шире, чем предполагалось изначально.
Не финансовый совет. Управляйте своими рисками и защищайте свой капитал.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Команда сообщила, что проанализировала почти 1 ПБ логов и обнаружила активность, которая простирается за пределы первоначального инцидента с Context.ai, с тем, что злоумышленник распространял вредоносное ПО и искал ключи платформы. Это превращает ситуацию из события с одной жертвой в проблему доверия в экосистеме, где ротация учетных данных, координация с поставщиками и быстрая локализация имеют большее значение, чем заголовки новостей. Теперь в процессе участвуют Microsoft, AWS и Wiz, что предполагает, что радиус поражения может быть шире, чем предполагалось изначально.
Не финансовый совет. Управляйте своими рисками и защищайте свой капитал.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
8
🚨 Касперский предупреждает: вредоносное ПО нацелено на инвесторов криптовалют через поддельные приложения GitHub!
Компания по кибербезопасности Kaspersky сообщила об обнаружении новой фреймворк-архитектуры вредоносного ПО, которая использует тактики социальной инженерии и взломанные приложения GitHub для атаки на инвесторов криптовалют, предупреждая о рисках кражи цифровых активов.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ ДРУГОЕ
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Источник: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
🚨 Касперский предупреждает: вредоносное ПО нацелено на инвесторов криптовалют через поддельные приложения GitHub!
Компания по кибербезопасности Kaspersky сообщила об обнаружении новой фреймворк-архитектуры вредоносного ПО, которая использует тактики социальной инженерии и взломанные приложения GitHub для атаки на инвесторов криптовалют, предупреждая о рисках кражи цифровых активов.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ ДРУГОЕ
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Источник: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
Компания по кибербезопасности Kaspersky сообщила об обнаружении новой фреймворк-архитектуры вредоносного ПО, которая использует тактики социальной инженерии и взломанные приложения GitHub для атаки на инвесторов криптовалют, предупреждая о рисках кражи цифровых активов.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ ДРУГОЕ
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Источник: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
22
⚽️ Огромная кибератака нацелена на 12 миллионов аккаунтов для прямых трансляций во время чемпионата мира и направлена против владельцев криптокошельков
Отчет компании HUMAN Security раскрывает кражу 12 миллионов аккаунтов для прямых трансляций, включая 802 тысячи аккаунтов в июне 2026 года — на фоне чемпионата мира. В отчете говорится о росте киберпреступлений, нацеленных на владельцев криптокошельков с использованием банковских троянов.
━━━━━━━━━━━━━━
📊 Влияние: 📈 высокое
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Источник: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
⚽️ Огромная кибератака нацелена на 12 миллионов аккаунтов для прямых трансляций во время чемпионата мира и направлена против владельцев криптокошельков
Отчет компании HUMAN Security раскрывает кражу 12 миллионов аккаунтов для прямых трансляций, включая 802 тысячи аккаунтов в июне 2026 года — на фоне чемпионата мира. В отчете говорится о росте киберпреступлений, нацеленных на владельцев криптокошельков с использованием банковских троянов.
━━━━━━━━━━━━━━
📊 Влияние: 📈 высокое
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Источник: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
Отчет компании HUMAN Security раскрывает кражу 12 миллионов аккаунтов для прямых трансляций, включая 802 тысячи аккаунтов в июне 2026 года — на фоне чемпионата мира. В отчете говорится о росте киберпреступлений, нацеленных на владельцев криптокошельков с использованием банковских троянов.
━━━━━━━━━━━━━━
📊 Влияние: 📈 высокое
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Источник: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
26

·
--
Слухи о взломе Anthropic держат $A на радаре 🔍
ShinyHunters утверждают, что дело не столько в скриншотах, сколько в сигнале: внутренние панели управления моделями, контроль пользователей и данные о стоимости/производительности теперь стали основными целями. Если это подтвердится, учреждения, вероятно, будут рассматривать инфраструктуру ИИ как расширяющуюся поверхность атаки, с риском для поставщиков и компаний, связанных с криптой, построенных на этом стеке.
Это не финансовый совет. Управляйте своими рисками и защищайте свой капитал.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
{future}(AIXBTUSDT)
Слухи о взломе Anthropic держат $A на радаре 🔍
ShinyHunters утверждают, что дело не столько в скриншотах, сколько в сигнале: внутренние панели управления моделями, контроль пользователей и данные о стоимости/производительности теперь стали основными целями. Если это подтвердится, учреждения, вероятно, будут рассматривать инфраструктуру ИИ как расширяющуюся поверхность атаки, с риском для поставщиков и компаний, связанных с криптой, построенных на этом стеке.
Это не финансовый совет. Управляйте своими рисками и защищайте свой капитал.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
ShinyHunters утверждают, что дело не столько в скриншотах, сколько в сигнале: внутренние панели управления моделями, контроль пользователей и данные о стоимости/производительности теперь стали основными целями. Если это подтвердится, учреждения, вероятно, будут рассматривать инфраструктуру ИИ как расширяющуюся поверхность атаки, с риском для поставщиков и компаний, связанных с криптой, построенных на этом стеке.
Это не финансовый совет. Управляйте своими рисками и защищайте свой капитал.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
29
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedRateWatch
Просмотров: 731,329
3,476 обсуждают
2
#ПротоколFOMC
Просмотров: 13,115
87 обсуждают
3
#fomcотслеживание
Просмотров: 19,079
293 обсуждают
4
#ArgentinaCommitsToOECDCryptoReportingBy2029
Просмотров: 1,616
70 обсуждают
5
#EthereumFallsBelow$2400
Просмотров: 1,552
45 обсуждают
6
#USDTLaunchesOnZamaPrivacyProtocol
Просмотров: 267
17 обсуждают
7
#USSenateBlocksClarityAct
Просмотров: 11,287
246 обсуждают
8
#BitcoinSlidesTo$76000
Просмотров: 32,381
147 обсуждают
9
#BitcoinReboundsTo$79K
Просмотров: 65,802
421 обсуждают
10
#StrategyMarketCapPassesFord
Просмотров: 55,339
844 обсуждают