
#eip7702
eip7702
Просмотров: 27,507
64 обсуждают
Популярные
Новые

·
--
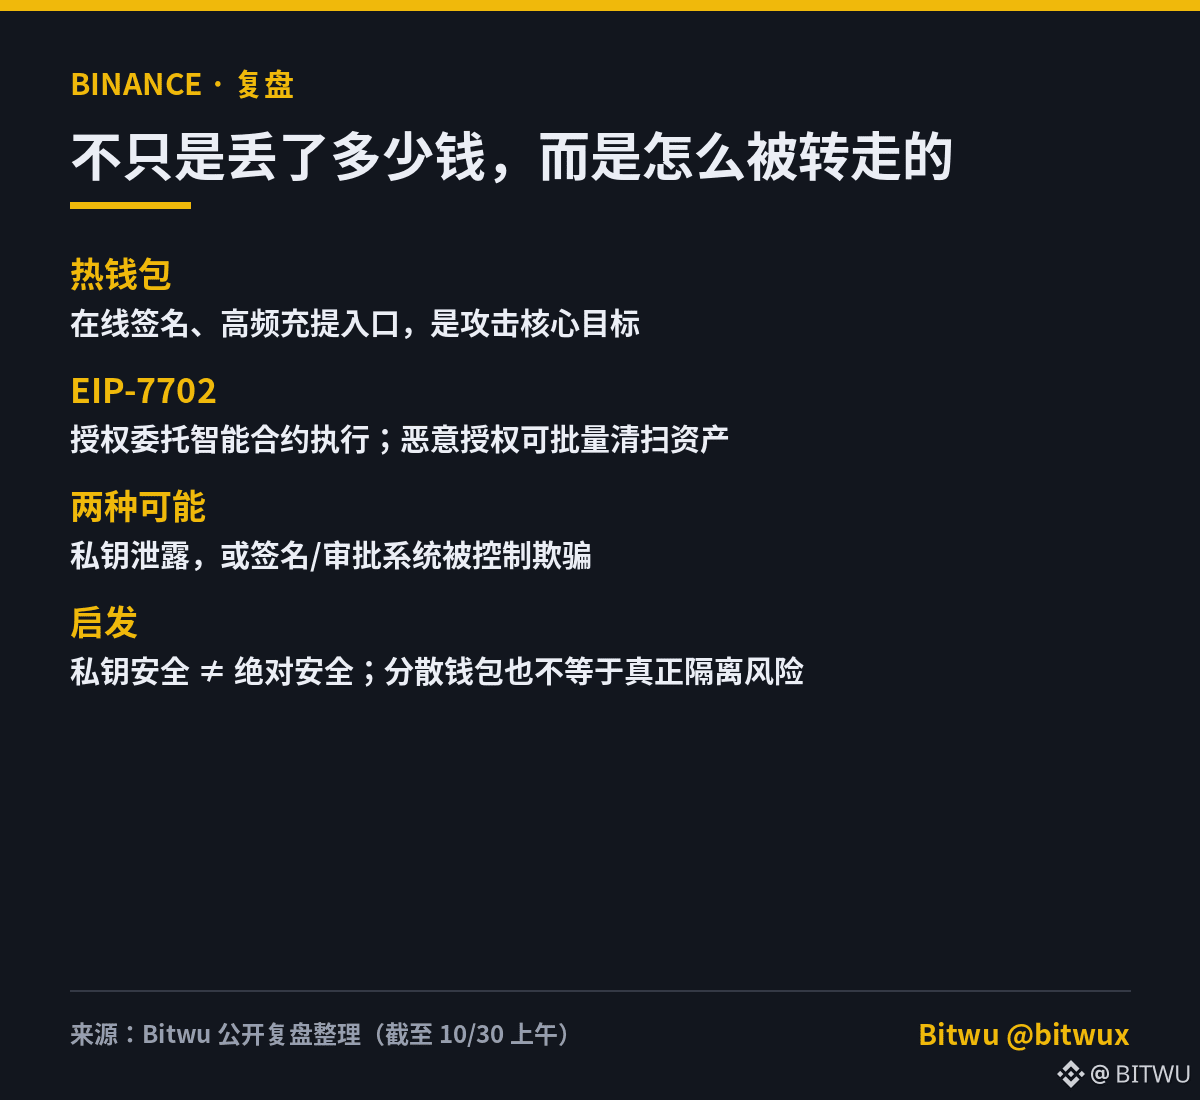
Во время одной атаки из горячего кошелька вывели 233 миллиона XRP. Предварительный отчёт Binance только что показал, как это произошло.
Согласно отчёту об инциденте на $6,34 млрд:
• Злоумышленники получили несанкционированный доступ к внутреннему сервису подписания транзакций кошелька
• Они воспользовались механизмом делегирования EIP-7702 в Ethereum, чтобы получить частичный контроль над горячим кошельком
• Среди выведенных средств — 233,46 млн $XRP, около 970 500 $SOL, 44,2 млн OP и 18 270 BTC
• Binance сообщает, что уже восполнила 98% затронутых токенов
Мой вывод: обсуждение сместилось с вопроса «сколько было потеряно» на вопрос «как дала сбой инфраструктура подписания транзакций». Уязвимости в цепочке поставок и методы социальной инженерии угрожают не только одной бирже, поэтому следите за тем, какие платформы следующими опубликуют похожие аудиты.
Подробный разбор инцидента вроде этого укрепляет ваше доверие к централизованной бирже или вы хотите также увидеть доказательства резервов?
#Binance #EIP7702 #CryptoSecurity
Во время одной атаки из горячего кошелька вывели 233 миллиона XRP. Предварительный отчёт Binance только что показал, как это произошло.
Согласно отчёту об инциденте на $6,34 млрд:
• Злоумышленники получили несанкционированный доступ к внутреннему сервису подписания транзакций кошелька
• Они воспользовались механизмом делегирования EIP-7702 в Ethereum, чтобы получить частичный контроль над горячим кошельком
• Среди выведенных средств — 233,46 млн $XRP , около 970 500 $SOL , 44,2 млн OP и 18 270 BTC
• Binance сообщает, что уже восполнила 98% затронутых токенов
Мой вывод: обсуждение сместилось с вопроса «сколько было потеряно» на вопрос «как дала сбой инфраструктура подписания транзакций». Уязвимости в цепочке поставок и методы социальной инженерии угрожают не только одной бирже, поэтому следите за тем, какие платформы следующими опубликуют похожие аудиты.
Подробный разбор инцидента вроде этого укрепляет ваше доверие к централизованной бирже или вы хотите также увидеть доказательства резервов?
#Binance #EIP7702 #CryptoSecurity
Согласно отчёту об инциденте на $6,34 млрд:
• Злоумышленники получили несанкционированный доступ к внутреннему сервису подписания транзакций кошелька
• Они воспользовались механизмом делегирования EIP-7702 в Ethereum, чтобы получить частичный контроль над горячим кошельком
• Среди выведенных средств — 233,46 млн $XRP , около 970 500 $SOL , 44,2 млн OP и 18 270 BTC
• Binance сообщает, что уже восполнила 98% затронутых токенов
Мой вывод: обсуждение сместилось с вопроса «сколько было потеряно» на вопрос «как дала сбой инфраструктура подписания транзакций». Уязвимости в цепочке поставок и методы социальной инженерии угрожают не только одной бирже, поэтому следите за тем, какие платформы следующими опубликуют похожие аудиты.
Подробный разбор инцидента вроде этого укрепляет ваше доверие к централизованной бирже или вы хотите также увидеть доказательства резервов?
#Binance #EIP7702 #CryptoSecurity
8

·
--
См. перевод
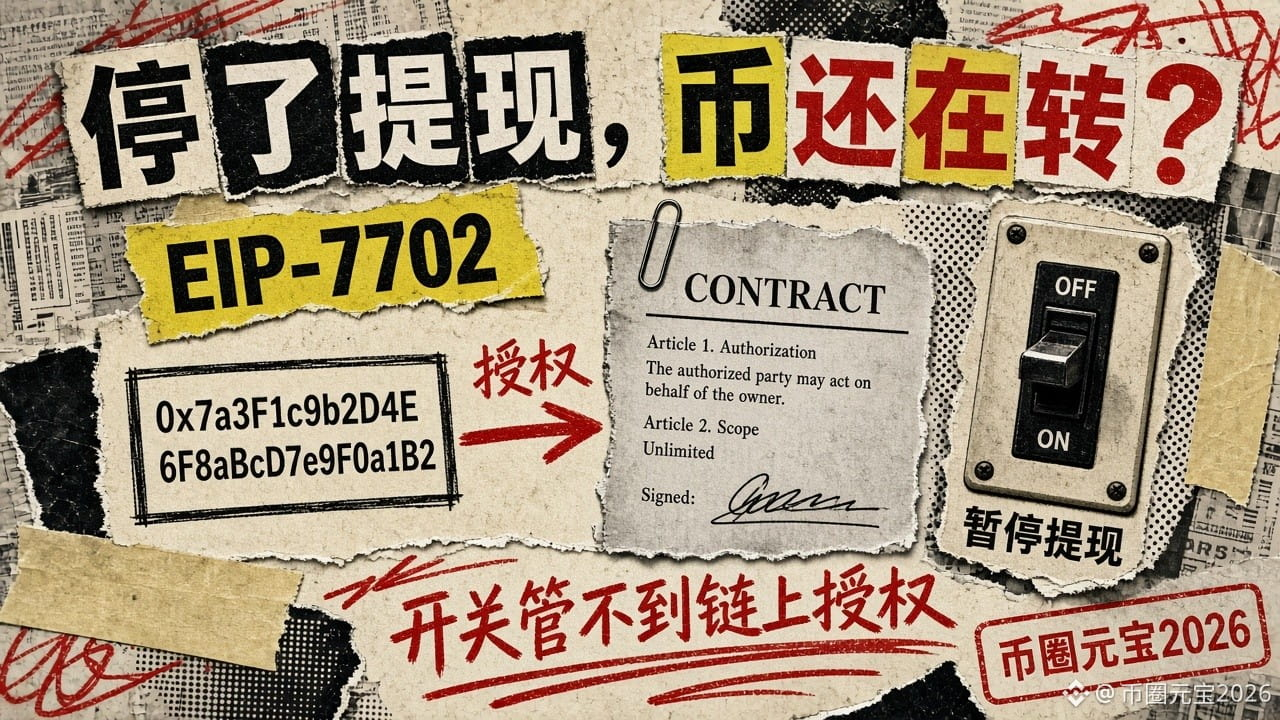
币安都暂停提现了,为什么链上还有ETH被转走?答案藏在EIP-7702里
昨晚币安10/29事件初查报告里,有一段很多人没细看:暂停提现之后,资产还在动。原因是一个叫EIP-7702的以太坊机制。
先说EIP-7702是什么:
它允许一个普通地址(EOA)把部分执行权“委托”给一个智能合约,不用交出私钥。本意是给钱包加功能,比如批量操作、代付手续费。
按币安报告原文,这次发生的事:
1. 攻击者先拿到了内部钱包签名服务的权限。
2. 用签名服务提交了50笔签名交易,操纵账户nonce,建立了恶意委托授权,让攻击者控制的合约拿到币安一个热钱包的部分执行权。
3. 币安随即暂停提现、联合合作方冻结、着手撤销授权。但报告自己写了:单靠暂停提现,挡不住所有未授权的转移,因为这些EIP-7702授权已经在链上,独立于币安正常的提现系统运行。
4. 还有一个麻烦:热钱包用的是MPC多方计算,没有单一私钥可以马上撤销授权,只能开发专门流程,多花了时间。
5. 最后一笔2,961.9 ETH在10/29 23:56(UTC)上链确认,之前已广播、一直挂着。10/30 00:10(UTC),币安从Binance14热钱包把授权改指向零地址,清掉了委托代码。
一个要澄清的点:报告里BTC、XRP、SOL、OP是通过签名服务直接从热钱包转出的;EIP-7702只涉及以太坊热钱包那一段。别把它理解成“所有币都是7702被盗”。
说句扎心的:你在后台关掉的开关,管不到链上已经签出去的授权。
对普通用户能做的一条:定期在区块浏览器或钱包里查看自己地址有没有不认识的授权和委托,不认识的就撤销。
你检查过自己钱包的授权吗?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
币安都暂停提现了,为什么链上还有ETH被转走?答案藏在EIP-7702里
昨晚币安10/29事件初查报告里,有一段很多人没细看:暂停提现之后,资产还在动。原因是一个叫EIP-7702的以太坊机制。
先说EIP-7702是什么:
它允许一个普通地址(EOA)把部分执行权“委托”给一个智能合约,不用交出私钥。本意是给钱包加功能,比如批量操作、代付手续费。
按币安报告原文,这次发生的事:
1. 攻击者先拿到了内部钱包签名服务的权限。
2. 用签名服务提交了50笔签名交易,操纵账户nonce,建立了恶意委托授权,让攻击者控制的合约拿到币安一个热钱包的部分执行权。
3. 币安随即暂停提现、联合合作方冻结、着手撤销授权。但报告自己写了:单靠暂停提现,挡不住所有未授权的转移,因为这些EIP-7702授权已经在链上,独立于币安正常的提现系统运行。
4. 还有一个麻烦:热钱包用的是MPC多方计算,没有单一私钥可以马上撤销授权,只能开发专门流程,多花了时间。
5. 最后一笔2,961.9 ETH在10/29 23:56(UTC)上链确认,之前已广播、一直挂着。10/30 00:10(UTC),币安从Binance14热钱包把授权改指向零地址,清掉了委托代码。
一个要澄清的点:报告里BTC、XRP、SOL、OP是通过签名服务直接从热钱包转出的;EIP-7702只涉及以太坊热钱包那一段。别把它理解成“所有币都是7702被盗”。
说句扎心的:你在后台关掉的开关,管不到链上已经签出去的授权。
对普通用户能做的一条:定期在区块浏览器或钱包里查看自己地址有没有不认识的授权和委托,不认识的就撤销。
你检查过自己钱包的授权吗?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
昨晚币安10/29事件初查报告里,有一段很多人没细看:暂停提现之后,资产还在动。原因是一个叫EIP-7702的以太坊机制。
先说EIP-7702是什么:
它允许一个普通地址(EOA)把部分执行权“委托”给一个智能合约,不用交出私钥。本意是给钱包加功能,比如批量操作、代付手续费。
按币安报告原文,这次发生的事:
1. 攻击者先拿到了内部钱包签名服务的权限。
2. 用签名服务提交了50笔签名交易,操纵账户nonce,建立了恶意委托授权,让攻击者控制的合约拿到币安一个热钱包的部分执行权。
3. 币安随即暂停提现、联合合作方冻结、着手撤销授权。但报告自己写了:单靠暂停提现,挡不住所有未授权的转移,因为这些EIP-7702授权已经在链上,独立于币安正常的提现系统运行。
4. 还有一个麻烦:热钱包用的是MPC多方计算,没有单一私钥可以马上撤销授权,只能开发专门流程,多花了时间。
5. 最后一笔2,961.9 ETH在10/29 23:56(UTC)上链确认,之前已广播、一直挂着。10/30 00:10(UTC),币安从Binance14热钱包把授权改指向零地址,清掉了委托代码。
一个要澄清的点:报告里BTC、XRP、SOL、OP是通过签名服务直接从热钱包转出的;EIP-7702只涉及以太坊热钱包那一段。别把它理解成“所有币都是7702被盗”。
说句扎心的:你在后台关掉的开关,管不到链上已经签出去的授权。
对普通用户能做的一条:定期在区块浏览器或钱包里查看自己地址有没有不认识的授权和委托,不认识的就撤销。
你检查过自己钱包的授权吗?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
136

·
--
【Поддельное собеседование опустошило Binance на 6,3 млрд долларов! Опубликован официальный отчёт об инциденте】
В отчёте Binance говорится, что это была не молниеносная атака, а многомесячное проникновение, спланированное северокорейскими хакерами: в июне они нацелились на инженера по обслуживанию кошельков с помощью подменённого установочного пакета Homebrew; в сентябре выдали себя за руководителей, провели фиктивный найм и заразили компьютер другого сотрудника вредоносным тестовым заданием по программированию; 20 октября проникли на устройства двух инженеров по кошелькам через внутренний ИИ-инструмент; а 29 октября использовали украденные привилегии, чтобы развернуть контейнеры и запустить вредоносные скрипты. Самым опасным оказалось то, что хакеры воспользовались механизмом EIP-7702 в Ethereum и получили возможность выполнять операции с горячим кошельком. При архитектуре MPC с пороговой подписью ни один отдельный закрытый ключ не мог отозвать это право, поэтому на локализацию атаки ушло около четырёх часов. На данный момент заморожено или перехвачено около 2,85 млрд долларов, а большую часть остальных средств обменяли на ETH, который невозможно заморозить, и продолжили отмывать. Binance заявила, что за счёт собственных средств возместила около 98% затронутых активов, пользователи не пострадали, а расследование проверят независимые эксперты по безопасности. В этом году компания уже предотвратила 57 предполагаемых атак со стороны Северной Кореи. В конечном счёте самая дорогая уязвимость скрывалась не в коде, а в людях и ИИ-инструментах.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #Криптобезопасность
【Поддельное собеседование опустошило Binance на 6,3 млрд долларов! Опубликован официальный отчёт об инциденте】
В отчёте Binance говорится, что это была не молниеносная атака, а многомесячное проникновение, спланированное северокорейскими хакерами: в июне они нацелились на инженера по обслуживанию кошельков с помощью подменённого установочного пакета Homebrew; в сентябре выдали себя за руководителей, провели фиктивный найм и заразили компьютер другого сотрудника вредоносным тестовым заданием по программированию; 20 октября проникли на устройства двух инженеров по кошелькам через внутренний ИИ-инструмент; а 29 октября использовали украденные привилегии, чтобы развернуть контейнеры и запустить вредоносные скрипты. Самым опасным оказалось то, что хакеры воспользовались механизмом EIP-7702 в Ethereum и получили возможность выполнять операции с горячим кошельком. При архитектуре MPC с пороговой подписью ни один отдельный закрытый ключ не мог отозвать это право, поэтому на локализацию атаки ушло около четырёх часов. На данный момент заморожено или перехвачено около 2,85 млрд долларов, а большую часть остальных средств обменяли на ETH, который невозможно заморозить, и продолжили отмывать. Binance заявила, что за счёт собственных средств возместила около 98% затронутых активов, пользователи не пострадали, а расследование проверят независимые эксперты по безопасности. В этом году компания уже предотвратила 57 предполагаемых атак со стороны Северной Кореи. В конечном счёте самая дорогая уязвимость скрывалась не в коде, а в людях и ИИ-инструментах.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #Криптобезопасность
В отчёте Binance говорится, что это была не молниеносная атака, а многомесячное проникновение, спланированное северокорейскими хакерами: в июне они нацелились на инженера по обслуживанию кошельков с помощью подменённого установочного пакета Homebrew; в сентябре выдали себя за руководителей, провели фиктивный найм и заразили компьютер другого сотрудника вредоносным тестовым заданием по программированию; 20 октября проникли на устройства двух инженеров по кошелькам через внутренний ИИ-инструмент; а 29 октября использовали украденные привилегии, чтобы развернуть контейнеры и запустить вредоносные скрипты. Самым опасным оказалось то, что хакеры воспользовались механизмом EIP-7702 в Ethereum и получили возможность выполнять операции с горячим кошельком. При архитектуре MPC с пороговой подписью ни один отдельный закрытый ключ не мог отозвать это право, поэтому на локализацию атаки ушло около четырёх часов. На данный момент заморожено или перехвачено около 2,85 млрд долларов, а большую часть остальных средств обменяли на ETH, который невозможно заморозить, и продолжили отмывать. Binance заявила, что за счёт собственных средств возместила около 98% затронутых активов, пользователи не пострадали, а расследование проверят независимые эксперты по безопасности. В этом году компания уже предотвратила 57 предполагаемых атак со стороны Северной Кореи. В конечном счёте самая дорогая уязвимость скрывалась не в коде, а в людях и ИИ-инструментах.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #Криптобезопасность
thugz001:
私钥没从系统里漏出来,不等于那台工作机是干净的。假面试塞过来的作业代码才是入口,别只盯着有没有私钥文件被拷走。
1
660
·
--
Можно ли «навсегда отключить» EIP-7702 в Ethereum? В новом черновике говорится: можно
Вчера вечером мы обсуждали, что такое EIP-7702, а сегодня появилось продолжение: на форуме разработчиков Ethereum (Ethereum Magicians) кто-то опубликовал черновик EIP-8476. Это произошло ранним утром 31 октября по пекинскому времени. Заголовок можно дословно перевести как «Навсегда отказаться от делегирования для обычного адреса».
Сразу уточним: это черновик Draft, до обновления основной сети ещё очень далеко.
Что он предлагает — по пунктам:
1. Обычный адрес (EOA) отправляет специальную транзакцию типа 4 и устанавливает себе «маркер, запрещающий выполнение». После этого никакое делегирование по EIP-7702 нельзя будет ни заменить, ни удалить.
2. Адрес не меняется, обычные переводы и отправка транзакций работают как прежде. Но включить делегирование по EIP-7702 для него уже никогда не получится.
3. В обосновании прямо названы три типа аккаунтов, которым делегирование исполнения не нужно: кошельки организаций, горячие кошельки бирж и казначейские кошельки.
4. Там же прямо сказано: эта мера не защитит от кражи приватного ключа. Тот, кто завладеет ключом, всё равно сможет подписать обычную транзакцию и вывести средства.
В обсуждении указали на две вполне реальные проблемы:
· Один из рецензентов заметил, что адрес с таким маркером может не суметь получать некоторые NFT: при безопасном переводе вызывается код получателя. Поздно вечером 31 октября по пекинскому времени автор ответил, что планирует изменить предложение так, чтобы EVM считала этот маркер «пустым кодом».
· Другой участник указал, что защита действует отдельно для каждой сети: если отключить делегирование в основной сети, но не в других сетях, разрешения, подписанные тем же ключом, там по-прежнему будут работать.
В обсуждении также проанализировали публичные данные в блокчейне, связанные с недавним инцидентом с горячим кошельком Binance. По словам автора, предварительное отключение не помогло бы предотвратить кражу, а лишь убрало бы короткий путь — «подписать пачку разрешений и больше их не подписывать». Официальный полный отчёт Binance о первопричине инцидента ещё не опубликован; это лишь анализ данных блокчейна участниками форума.
Несколько слов по существу:
· Прошло чуть больше года с момента появления этой функции, а уже предлагают «добавить мне кнопку окончательного отключения». Похоже, не каждому адресу нужны такие умные возможности.
· Черновик не означает, что предложение принято, и тем более не гарантирует его внедрения в основную сеть. Не стоит видеть такой заголовок и думать, что отключить функцию в кошельке уже можно.
· Главное правило по-прежнему остаётся прежним: не подписывайте что попало и внимательно проверяйте, что именно подписываете.
Нужна ли вашему кошельку такая «умная» функция, как EIP-7702? Или пусть он лучше будет попроще, зато безопаснее?
$ETH #EIP7702 #ОбновлениеEthereum
Можно ли «навсегда отключить» EIP-7702 в Ethereum? В новом черновике говорится: можно
Вчера вечером мы обсуждали, что такое EIP-7702, а сегодня появилось продолжение: на форуме разработчиков Ethereum (Ethereum Magicians) кто-то опубликовал черновик EIP-8476. Это произошло ранним утром 31 октября по пекинскому времени. Заголовок можно дословно перевести как «Навсегда отказаться от делегирования для обычного адреса».
Сразу уточним: это черновик Draft, до обновления основной сети ещё очень далеко.
Что он предлагает — по пунктам:
1. Обычный адрес (EOA) отправляет специальную транзакцию типа 4 и устанавливает себе «маркер, запрещающий выполнение». После этого никакое делегирование по EIP-7702 нельзя будет ни заменить, ни удалить.
2. Адрес не меняется, обычные переводы и отправка транзакций работают как прежде. Но включить делегирование по EIP-7702 для него уже никогда не получится.
3. В обосновании прямо названы три типа аккаунтов, которым делегирование исполнения не нужно: кошельки организаций, горячие кошельки бирж и казначейские кошельки.
4. Там же прямо сказано: эта мера не защитит от кражи приватного ключа. Тот, кто завладеет ключом, всё равно сможет подписать обычную транзакцию и вывести средства.
В обсуждении указали на две вполне реальные проблемы:
· Один из рецензентов заметил, что адрес с таким маркером может не суметь получать некоторые NFT: при безопасном переводе вызывается код получателя. Поздно вечером 31 октября по пекинскому времени автор ответил, что планирует изменить предложение так, чтобы EVM считала этот маркер «пустым кодом».
· Другой участник указал, что защита действует отдельно для каждой сети: если отключить делегирование в основной сети, но не в других сетях, разрешения, подписанные тем же ключом, там по-прежнему будут работать.
В обсуждении также проанализировали публичные данные в блокчейне, связанные с недавним инцидентом с горячим кошельком Binance. По словам автора, предварительное отключение не помогло бы предотвратить кражу, а лишь убрало бы короткий путь — «подписать пачку разрешений и больше их не подписывать». Официальный полный отчёт Binance о первопричине инцидента ещё не опубликован; это лишь анализ данных блокчейна участниками форума.
Несколько слов по существу:
· Прошло чуть больше года с момента появления этой функции, а уже предлагают «добавить мне кнопку окончательного отключения». Похоже, не каждому адресу нужны такие умные возможности.
· Черновик не означает, что предложение принято, и тем более не гарантирует его внедрения в основную сеть. Не стоит видеть такой заголовок и думать, что отключить функцию в кошельке уже можно.
· Главное правило по-прежнему остаётся прежним: не подписывайте что попало и внимательно проверяйте, что именно подписываете.
Нужна ли вашему кошельку такая «умная» функция, как EIP-7702? Или пусть он лучше будет попроще, зато безопаснее?
$ETH #EIP7702 #ОбновлениеEthereum
Вчера вечером мы обсуждали, что такое EIP-7702, а сегодня появилось продолжение: на форуме разработчиков Ethereum (Ethereum Magicians) кто-то опубликовал черновик EIP-8476. Это произошло ранним утром 31 октября по пекинскому времени. Заголовок можно дословно перевести как «Навсегда отказаться от делегирования для обычного адреса».
Сразу уточним: это черновик Draft, до обновления основной сети ещё очень далеко.
Что он предлагает — по пунктам:
1. Обычный адрес (EOA) отправляет специальную транзакцию типа 4 и устанавливает себе «маркер, запрещающий выполнение». После этого никакое делегирование по EIP-7702 нельзя будет ни заменить, ни удалить.
2. Адрес не меняется, обычные переводы и отправка транзакций работают как прежде. Но включить делегирование по EIP-7702 для него уже никогда не получится.
3. В обосновании прямо названы три типа аккаунтов, которым делегирование исполнения не нужно: кошельки организаций, горячие кошельки бирж и казначейские кошельки.
4. Там же прямо сказано: эта мера не защитит от кражи приватного ключа. Тот, кто завладеет ключом, всё равно сможет подписать обычную транзакцию и вывести средства.
В обсуждении указали на две вполне реальные проблемы:
· Один из рецензентов заметил, что адрес с таким маркером может не суметь получать некоторые NFT: при безопасном переводе вызывается код получателя. Поздно вечером 31 октября по пекинскому времени автор ответил, что планирует изменить предложение так, чтобы EVM считала этот маркер «пустым кодом».
· Другой участник указал, что защита действует отдельно для каждой сети: если отключить делегирование в основной сети, но не в других сетях, разрешения, подписанные тем же ключом, там по-прежнему будут работать.
В обсуждении также проанализировали публичные данные в блокчейне, связанные с недавним инцидентом с горячим кошельком Binance. По словам автора, предварительное отключение не помогло бы предотвратить кражу, а лишь убрало бы короткий путь — «подписать пачку разрешений и больше их не подписывать». Официальный полный отчёт Binance о первопричине инцидента ещё не опубликован; это лишь анализ данных блокчейна участниками форума.
Несколько слов по существу:
· Прошло чуть больше года с момента появления этой функции, а уже предлагают «добавить мне кнопку окончательного отключения». Похоже, не каждому адресу нужны такие умные возможности.
· Черновик не означает, что предложение принято, и тем более не гарантирует его внедрения в основную сеть. Не стоит видеть такой заголовок и думать, что отключить функцию в кошельке уже можно.
· Главное правило по-прежнему остаётся прежним: не подписывайте что попало и внимательно проверяйте, что именно подписываете.
Нужна ли вашему кошельку такая «умная» функция, как EIP-7702? Или пусть он лучше будет попроще, зато безопаснее?
$ETH #EIP7702 #ОбновлениеEthereum
99

·
--
【У хакеров есть «инструмент самоуничтожения»: сопредседатель Binance Ричард Тенг раскрыл новые подробности расследования】
Как сообщило TokenPost 31 октября, Тенг заявил, что во время атаки на сумму около 6,3 млрд долларов злоумышленники использовали ПО, способное удалять собственные инструменты и следы, что затруднило расследование; участников было несколько. Изначально расследование было сосредоточено на взломанном ноутбуке, но позже обнаружились и другие точки проникновения. Злоумышленники также воспользовались EIP-7702, чтобы получить право на исполнение транзакций в блокчейне с горячего кошелька и обойти стандартные процедуры согласования.
Текущие меры Binance:
• Вывод средств приостановлен, пополнение работает в обычном режиме; цель — поэтапно восстановить вывод в течение примерно 40 часов
• Начат аудит безопасности конечных устройств, облачной инфраструктуры, управления ключами и процесса подписания
• Совместная работа с правоохранительными органами, компаниями по анализу блокчейна, эмитентами токенов и другими биржами для отслеживания средств
Три рекомендации с точки зрения инженеров:
1. Инструменты удаления следов затрудняют анализ журналов, поэтому журналы следует хранить отдельно и в режиме только для добавления данных
2. Права доступа (включая делегирование через EIP-7702) нужно регулярно проверять и не подписывать разрешения из неизвестных источников
3. Во время восстановления вывода средств доверяйте только официальным объявлениям и остерегайтесь поддельных ссылок для «возобновления вывода» и «получения компенсации»
Как вы считаете, что биржам следует укрепить в первую очередь: безопасность конечных устройств, согласование прав доступа или процесс подписания?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, не является инвестиционной рекомендацией
【У хакеров есть «инструмент самоуничтожения»: сопредседатель Binance Ричард Тенг раскрыл новые подробности расследования】
Как сообщило TokenPost 31 октября, Тенг заявил, что во время атаки на сумму около 6,3 млрд долларов злоумышленники использовали ПО, способное удалять собственные инструменты и следы, что затруднило расследование; участников было несколько. Изначально расследование было сосредоточено на взломанном ноутбуке, но позже обнаружились и другие точки проникновения. Злоумышленники также воспользовались EIP-7702, чтобы получить право на исполнение транзакций в блокчейне с горячего кошелька и обойти стандартные процедуры согласования.
Текущие меры Binance:
• Вывод средств приостановлен, пополнение работает в обычном режиме; цель — поэтапно восстановить вывод в течение примерно 40 часов
• Начат аудит безопасности конечных устройств, облачной инфраструктуры, управления ключами и процесса подписания
• Совместная работа с правоохранительными органами, компаниями по анализу блокчейна, эмитентами токенов и другими биржами для отслеживания средств
Три рекомендации с точки зрения инженеров:
1. Инструменты удаления следов затрудняют анализ журналов, поэтому журналы следует хранить отдельно и в режиме только для добавления данных
2. Права доступа (включая делегирование через EIP-7702) нужно регулярно проверять и не подписывать разрешения из неизвестных источников
3. Во время восстановления вывода средств доверяйте только официальным объявлениям и остерегайтесь поддельных ссылок для «возобновления вывода» и «получения компенсации»
Как вы считаете, что биржам следует укрепить в первую очередь: безопасность конечных устройств, согласование прав доступа или процесс подписания?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, не является инвестиционной рекомендацией
Как сообщило TokenPost 31 октября, Тенг заявил, что во время атаки на сумму около 6,3 млрд долларов злоумышленники использовали ПО, способное удалять собственные инструменты и следы, что затруднило расследование; участников было несколько. Изначально расследование было сосредоточено на взломанном ноутбуке, но позже обнаружились и другие точки проникновения. Злоумышленники также воспользовались EIP-7702, чтобы получить право на исполнение транзакций в блокчейне с горячего кошелька и обойти стандартные процедуры согласования.
Текущие меры Binance:
• Вывод средств приостановлен, пополнение работает в обычном режиме; цель — поэтапно восстановить вывод в течение примерно 40 часов
• Начат аудит безопасности конечных устройств, облачной инфраструктуры, управления ключами и процесса подписания
• Совместная работа с правоохранительными органами, компаниями по анализу блокчейна, эмитентами токенов и другими биржами для отслеживания средств
Три рекомендации с точки зрения инженеров:
1. Инструменты удаления следов затрудняют анализ журналов, поэтому журналы следует хранить отдельно и в режиме только для добавления данных
2. Права доступа (включая делегирование через EIP-7702) нужно регулярно проверять и не подписывать разрешения из неизвестных источников
3. Во время восстановления вывода средств доверяйте только официальным объявлениям и остерегайтесь поддельных ссылок для «возобновления вывода» и «получения компенсации»
Как вы считаете, что биржам следует укрепить в первую очередь: безопасность конечных устройств, согласование прав доступа или процесс подписания?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, не является инвестиционной рекомендацией
254
·
--
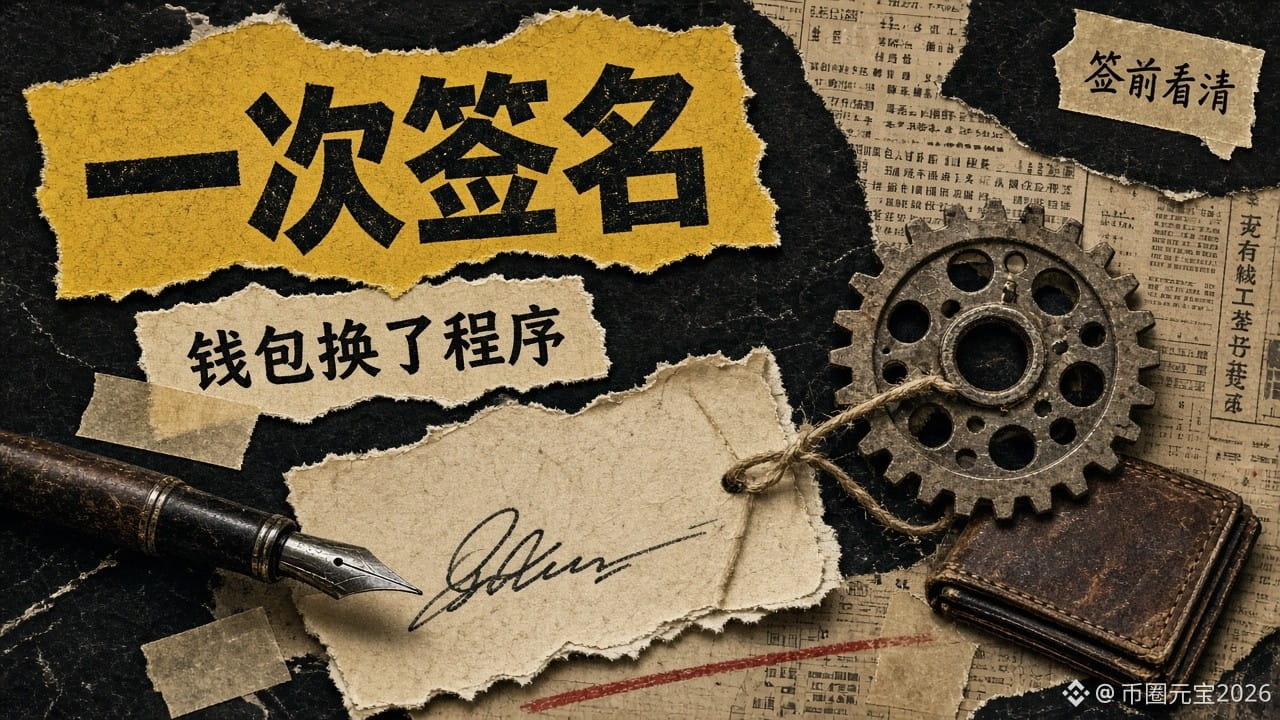
Что такое EIP-7702? Одна подпись — и ваш кошелёк сможет запускать чужие программы?
В последние дни после взлома Binance многие спрашивают про EIP-7702. Если коротко: он позволяет обычному адресу кошелька (EOA) привязать код контракта и выполнять его.
Вот что сказано в официальной спецификации Ethereum:
1. Появляется новый тип транзакций, содержащий «список авторизаций».
2. Каждая авторизация подписывается владельцем адреса и содержит ID сети, адрес контракта, на который нужно указать, и nonce.
3. После вступления авторизации в силу в ваш адрес записывается «указатель делегирования». После этого любой, кто вызывает ваш адрес, запускает код этого контракта — и выполняется он от имени вашего адреса.
4. Это делегирование сохраняется, а не исчезает после использования. Чтобы его отменить, нужно подписать ещё одну авторизацию, указывающую на нулевой адрес.
Идея сама по себе хорошая: пакетные операции, оплата комиссий за пользователя другим лицом, ограничение прав субключей.
Но в самой спецификации прямо сказано: делегированному коду предоставляется неограниченный доступ к аккаунту; приложения не должны рассчитывать на то, что пользователи будут подписывать такие авторизации, а кошельки не должны предоставлять такую возможность; если в делегированном контракте ошибки, другие могут получить почти полный контроль над вашим адресом.
Вернёмся к этому инциденту. По данным Chainalysis, в Ethereum злоумышленник отправил действительные подписи авторизаций, благодаря чему горячий кошелёк Binance запустил код, развёрнутый злоумышленником, а затем вызвал этот кошелёк, чтобы вывести активы. Откуда взялись эти подписи авторизаций — полный технический отчёт Binance ещё не опубликован. Не спешите с выводами и не сваливайте всю вину на один EIP.
Скажем прямо: если такую авторизацию подписали, для вывода средств достаточно одного вызова. Обычным пользователям не стоит нажимать «Подтвердить» с закрытыми глазами.
Три пункта для самопроверки:
1. Не подписывайте непонятные запросы, особенно если в них упоминаются «авторизация», «делегирование» или «обновление аккаунта».
2. Доверяйте только разбору подписи самим кошельком, а не пояснениям во всплывающем окне сайта.
3. Регулярно проверяйте авторизации и статус делегирования адреса, а ненужные — отменяйте.
В вашем кошельке появлялось уведомление вроде «Обновить аккаунт»? Вы тогда нажали на него?
#EIP7702 #钱包安全 $ETH
Что такое EIP-7702? Одна подпись — и ваш кошелёк сможет запускать чужие программы?
В последние дни после взлома Binance многие спрашивают про EIP-7702. Если коротко: он позволяет обычному адресу кошелька (EOA) привязать код контракта и выполнять его.
Вот что сказано в официальной спецификации Ethereum:
1. Появляется новый тип транзакций, содержащий «список авторизаций».
2. Каждая авторизация подписывается владельцем адреса и содержит ID сети, адрес контракта, на который нужно указать, и nonce.
3. После вступления авторизации в силу в ваш адрес записывается «указатель делегирования». После этого любой, кто вызывает ваш адрес, запускает код этого контракта — и выполняется он от имени вашего адреса.
4. Это делегирование сохраняется, а не исчезает после использования. Чтобы его отменить, нужно подписать ещё одну авторизацию, указывающую на нулевой адрес.
Идея сама по себе хорошая: пакетные операции, оплата комиссий за пользователя другим лицом, ограничение прав субключей.
Но в самой спецификации прямо сказано: делегированному коду предоставляется неограниченный доступ к аккаунту; приложения не должны рассчитывать на то, что пользователи будут подписывать такие авторизации, а кошельки не должны предоставлять такую возможность; если в делегированном контракте ошибки, другие могут получить почти полный контроль над вашим адресом.
Вернёмся к этому инциденту. По данным Chainalysis, в Ethereum злоумышленник отправил действительные подписи авторизаций, благодаря чему горячий кошелёк Binance запустил код, развёрнутый злоумышленником, а затем вызвал этот кошелёк, чтобы вывести активы. Откуда взялись эти подписи авторизаций — полный технический отчёт Binance ещё не опубликован. Не спешите с выводами и не сваливайте всю вину на один EIP.
Скажем прямо: если такую авторизацию подписали, для вывода средств достаточно одного вызова. Обычным пользователям не стоит нажимать «Подтвердить» с закрытыми глазами.
Три пункта для самопроверки:
1. Не подписывайте непонятные запросы, особенно если в них упоминаются «авторизация», «делегирование» или «обновление аккаунта».
2. Доверяйте только разбору подписи самим кошельком, а не пояснениям во всплывающем окне сайта.
3. Регулярно проверяйте авторизации и статус делегирования адреса, а ненужные — отменяйте.
В вашем кошельке появлялось уведомление вроде «Обновить аккаунт»? Вы тогда нажали на него?
#EIP7702 #钱包安全 $ETH
В последние дни после взлома Binance многие спрашивают про EIP-7702. Если коротко: он позволяет обычному адресу кошелька (EOA) привязать код контракта и выполнять его.
Вот что сказано в официальной спецификации Ethereum:
1. Появляется новый тип транзакций, содержащий «список авторизаций».
2. Каждая авторизация подписывается владельцем адреса и содержит ID сети, адрес контракта, на который нужно указать, и nonce.
3. После вступления авторизации в силу в ваш адрес записывается «указатель делегирования». После этого любой, кто вызывает ваш адрес, запускает код этого контракта — и выполняется он от имени вашего адреса.
4. Это делегирование сохраняется, а не исчезает после использования. Чтобы его отменить, нужно подписать ещё одну авторизацию, указывающую на нулевой адрес.
Идея сама по себе хорошая: пакетные операции, оплата комиссий за пользователя другим лицом, ограничение прав субключей.
Но в самой спецификации прямо сказано: делегированному коду предоставляется неограниченный доступ к аккаунту; приложения не должны рассчитывать на то, что пользователи будут подписывать такие авторизации, а кошельки не должны предоставлять такую возможность; если в делегированном контракте ошибки, другие могут получить почти полный контроль над вашим адресом.
Вернёмся к этому инциденту. По данным Chainalysis, в Ethereum злоумышленник отправил действительные подписи авторизаций, благодаря чему горячий кошелёк Binance запустил код, развёрнутый злоумышленником, а затем вызвал этот кошелёк, чтобы вывести активы. Откуда взялись эти подписи авторизаций — полный технический отчёт Binance ещё не опубликован. Не спешите с выводами и не сваливайте всю вину на один EIP.
Скажем прямо: если такую авторизацию подписали, для вывода средств достаточно одного вызова. Обычным пользователям не стоит нажимать «Подтвердить» с закрытыми глазами.
Три пункта для самопроверки:
1. Не подписывайте непонятные запросы, особенно если в них упоминаются «авторизация», «делегирование» или «обновление аккаунта».
2. Доверяйте только разбору подписи самим кошельком, а не пояснениям во всплывающем окне сайта.
3. Регулярно проверяйте авторизации и статус делегирования адреса, а ненужные — отменяйте.
В вашем кошельке появлялось уведомление вроде «Обновить аккаунт»? Вы тогда нажали на него?
#EIP7702 #钱包安全 $ETH
88

·
--
Наткнулся на The Defiant: разработчик nicolashw предложил черновик для Ethereum (PR #12600, в обсуждении его называют EIP-8476), который позволит обычным EOA-кошелькам **навсегда отключать делегирование EIP-7702**.
Суть: с помощью транзакции типа 4 с пустой авторизацией, которая пока не является допустимой, установить на аккаунт неисполняемый маркерный код (предварительно `0xef0200`). После этого любые новые делегирования 7702, в том числе попытки их отменить, будут пропускаться. Адрес, обычные переводы и вызовы контрактов останутся доступны; но это не защитит от переводов и авторизаций после утраты приватного ключа, а уже существующие авторизации не будут отозваны автоматически. Черновик ещё не принят и не получил официального номера; для его внедрения потребуется обновление сети.
Для адресов вроде горячих кошельков бирж и казначейств организаций, которым делегирование изначально не нужно, появится дополнительная опция — «заварить намертво одним нажатием». В последнее время много обсуждают, как 7702 используют для обхода процедур согласования; этот черновик нацелен именно на эту проблему.
#以太坊 #EIP7702 #安全 $ETH
Наткнулся на The Defiant: разработчик nicolashw предложил черновик для Ethereum (PR #12600, в обсуждении его называют EIP-8476), который позволит обычным EOA-кошелькам **навсегда отключать делегирование EIP-7702**.
Суть: с помощью транзакции типа 4 с пустой авторизацией, которая пока не является допустимой, установить на аккаунт неисполняемый маркерный код (предварительно `0xef0200`). После этого любые новые делегирования 7702, в том числе попытки их отменить, будут пропускаться. Адрес, обычные переводы и вызовы контрактов останутся доступны; но это не защитит от переводов и авторизаций после утраты приватного ключа, а уже существующие авторизации не будут отозваны автоматически. Черновик ещё не принят и не получил официального номера; для его внедрения потребуется обновление сети.
Для адресов вроде горячих кошельков бирж и казначейств организаций, которым делегирование изначально не нужно, появится дополнительная опция — «заварить намертво одним нажатием». В последнее время много обсуждают, как 7702 используют для обхода процедур согласования; этот черновик нацелен именно на эту проблему.
#以太坊 #EIP7702 #安全 $ETH
Суть: с помощью транзакции типа 4 с пустой авторизацией, которая пока не является допустимой, установить на аккаунт неисполняемый маркерный код (предварительно `0xef0200`). После этого любые новые делегирования 7702, в том числе попытки их отменить, будут пропускаться. Адрес, обычные переводы и вызовы контрактов останутся доступны; но это не защитит от переводов и авторизаций после утраты приватного ключа, а уже существующие авторизации не будут отозваны автоматически. Черновик ещё не принят и не получил официального номера; для его внедрения потребуется обновление сети.
Для адресов вроде горячих кошельков бирж и казначейств организаций, которым делегирование изначально не нужно, появится дополнительная опция — «заварить намертво одним нажатием». В последнее время много обсуждают, как 7702 используют для обхода процедур согласования; этот черновик нацелен именно на эту проблему.
#以太坊 #EIP7702 #安全 $ETH
77
·
--
Предложение EIP-7702 активно обсуждают в Ethereum.
Это улучшение позволяет обычным кошелькам выполнять код смарт-контрактов. По сути, оно призвано упростить пакетные транзакции и спонсируемые платежи.
Это интересное изменение для пользовательского опыта в сети. Если его внедрят, взаимодействовать с активами может стать гораздо проще.
Что вы думаете об этом изменении для кошельков?
$ETH #Ethereum #EIP7702
Предложение EIP-7702 активно обсуждают в Ethereum.
Это улучшение позволяет обычным кошелькам выполнять код смарт-контрактов. По сути, оно призвано упростить пакетные транзакции и спонсируемые платежи.
Это интересное изменение для пользовательского опыта в сети. Если его внедрят, взаимодействовать с активами может стать гораздо проще.
Что вы думаете об этом изменении для кошельков?
$ETH #Ethereum #EIP7702
Это улучшение позволяет обычным кошелькам выполнять код смарт-контрактов. По сути, оно призвано упростить пакетные транзакции и спонсируемые платежи.
Это интересное изменение для пользовательского опыта в сети. Если его внедрят, взаимодействовать с активами может стать гораздо проще.
Что вы думаете об этом изменении для кошельков?
$ETH #Ethereum #EIP7702
8

Вопрос на миллион: сопредседатель Binance Тэн Цзюэ в пятницу лично рассказал, как украли 6,3 миллиарда: хакеры использовали функцию делегирования Ethereum EIP-7702, чтобы обойти стандартное одобрение и получить контроль над исполнением операций в горячем кошельке, а затем с помощью механизма самоуничтожения стерли инструменты и следы. Важно: речь не о простой краже приватного ключа — сам процесс одобрения обошли посредством «легального делегирования». И вот вопрос: если можно обойти даже систему одобрения крупнейшей в мире биржи, можно ли считать горячие кошельки бирж сейфом? Вывод средств возобновили в воскресенье, а в понедельник сначала опубликуют подтверждение резервов. Вы сразу выведете деньги или продолжите хранить их там, раз биржа покрыла убытки в 6,3 миллиарда? Выбирайте сторону в комментариях: A — вывести ради безопасности; B — раз убытки покрыли, чего бояться?
$BTC $ETH #币安 #被盗 #EIP7702
Вопрос на миллион: сопредседатель Binance Тэн Цзюэ в пятницу лично рассказал, как украли 6,3 миллиарда: хакеры использовали функцию делегирования Ethereum EIP-7702, чтобы обойти стандартное одобрение и получить контроль над исполнением операций в горячем кошельке, а затем с помощью механизма самоуничтожения стерли инструменты и следы. Важно: речь не о простой краже приватного ключа — сам процесс одобрения обошли посредством «легального делегирования». И вот вопрос: если можно обойти даже систему одобрения крупнейшей в мире биржи, можно ли считать горячие кошельки бирж сейфом? Вывод средств возобновили в воскресенье, а в понедельник сначала опубликуют подтверждение резервов. Вы сразу выведете деньги или продолжите хранить их там, раз биржа покрыла убытки в 6,3 миллиарда? Выбирайте сторону в комментариях: A — вывести ради безопасности; B — раз убытки покрыли, чего бояться?
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
25
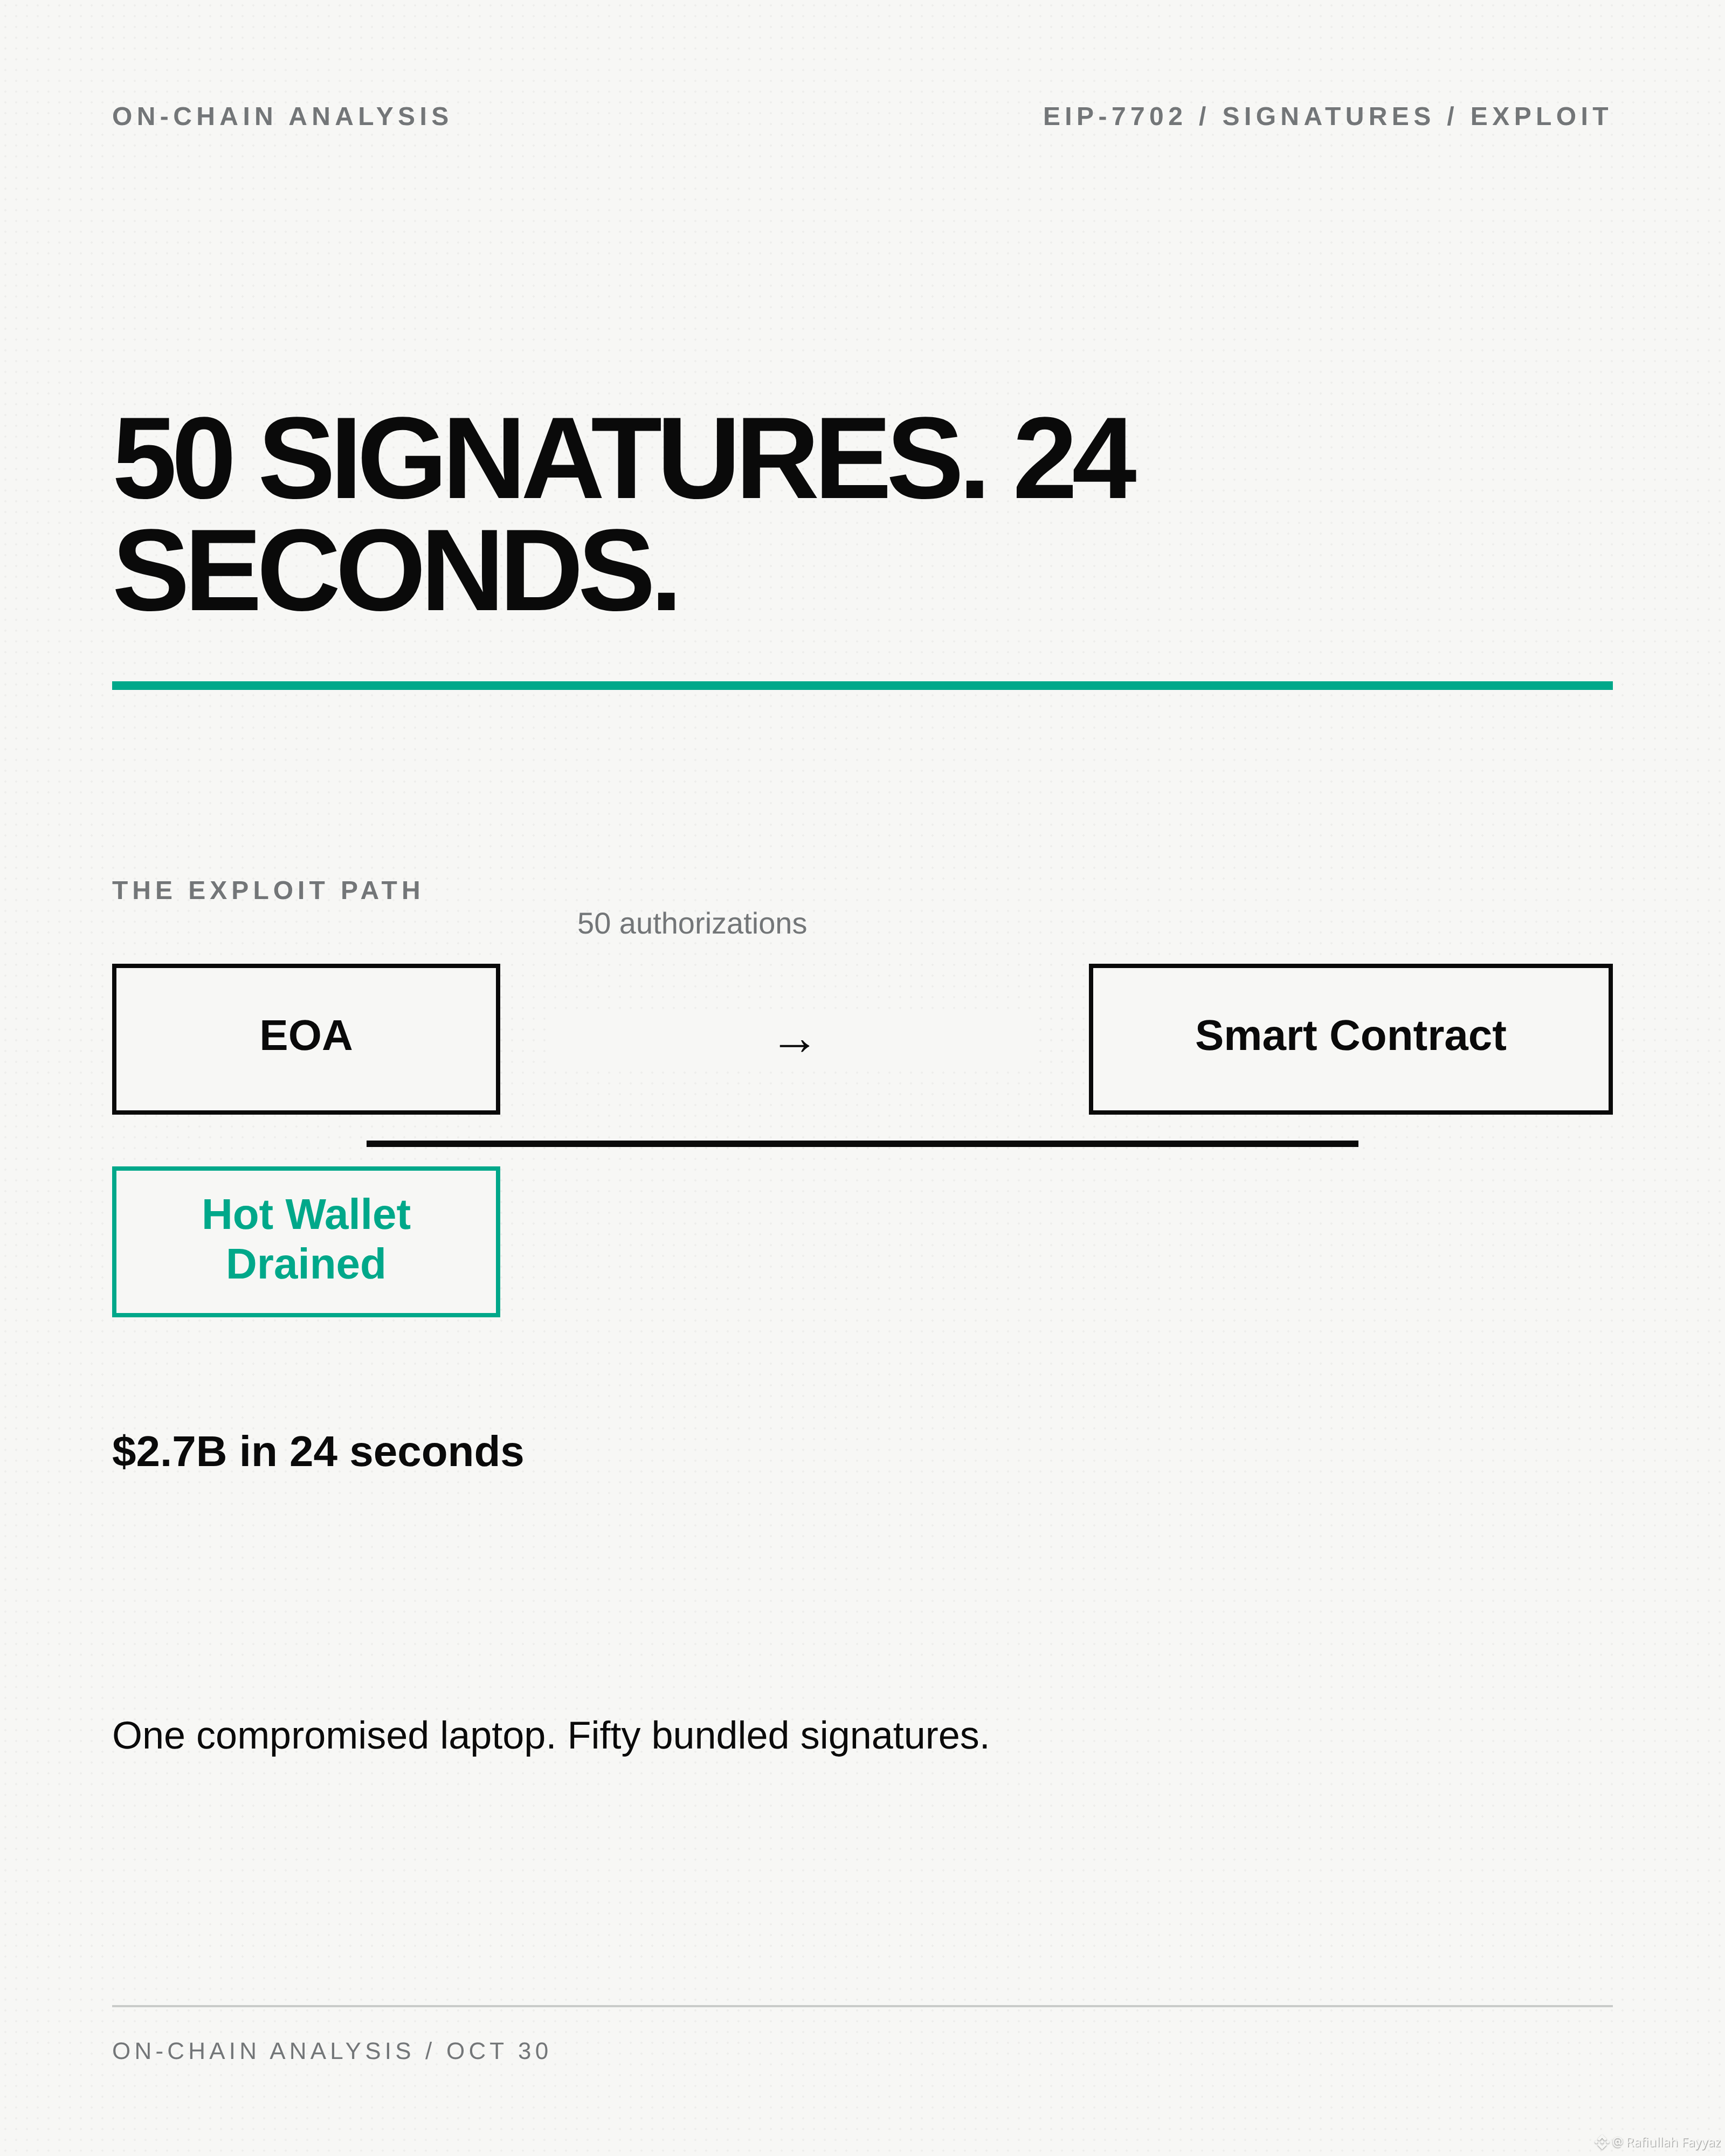
50 ПОДПИСЕЙ. 24 СЕКУНДЫ.
За 24 секунды с Binance 14 ушло 2,7 млрд долларов.
Злоумышленник не похитил приватный ключ. Он объединил 50 авторизаций EIP-7702 в одну транзакцию. Каждая подпись передавала управление кошельком одному и тому же смарт-контракту. Как только все 50 авторизаций были добавлены, горячий кошелёк опустел.
Это первый крупный эксплойт с использованием EIP-7702 в таком масштабе. Стандарт позволяет внешнему аккаунту делегировать управление смарт-контракту. Это полезно для абстракции аккаунтов, но катастрофично, если процесс подписания скомпрометирован.
Binance утверждает, что злоумышленник проник через ноутбук. Но оружием стало объединение подписей.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 ПОДПИСЕЙ. 24 СЕКУНДЫ.
За 24 секунды с Binance 14 ушло 2,7 млрд долларов.
Злоумышленник не похитил приватный ключ. Он объединил 50 авторизаций EIP-7702 в одну транзакцию. Каждая подпись передавала управление кошельком одному и тому же смарт-контракту. Как только все 50 авторизаций были добавлены, горячий кошелёк опустел.
Это первый крупный эксплойт с использованием EIP-7702 в таком масштабе. Стандарт позволяет внешнему аккаунту делегировать управление смарт-контракту. Это полезно для абстракции аккаунтов, но катастрофично, если процесс подписания скомпрометирован.
Binance утверждает, что злоумышленник проник через ноутбук. Но оружием стало объединение подписей.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
За 24 секунды с Binance 14 ушло 2,7 млрд долларов.
Злоумышленник не похитил приватный ключ. Он объединил 50 авторизаций EIP-7702 в одну транзакцию. Каждая подпись передавала управление кошельком одному и тому же смарт-контракту. Как только все 50 авторизаций были добавлены, горячий кошелёк опустел.
Это первый крупный эксплойт с использованием EIP-7702 в таком масштабе. Стандарт позволяет внешнему аккаунту делегировать управление смарт-контракту. Это полезно для абстракции аккаунтов, но катастрофично, если процесс подписания скомпрометирован.
Binance утверждает, что злоумышленник проник через ноутбук. Но оружием стало объединение подписей.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356
·
--
Если говорить прямо, в этот раз украли не приватные ключи — систему подписи использовали как банкомат. Хронология TRM Labs: атака началась 29 октября в 20:05 UTC и за 20 минут с кошельков Binance в 10 сетях вывели криптовалюту на 6,36 млрд долларов — более чем в четыре раза больше, чем 1,5 млрд долларов, украденных у Bybit. Предварительное расследование Binance тоже подтверждает эту версию: взломали компьютер инженера по эксплуатации, злоумышленники проникли во внутренний сервисный контейнер и отправили запросы на вывод средств; признаков утечки приватных ключей не обнаружили. Самое поразительное — эпизод с Ethereum: злоумышленники заставили систему подписи Binance разом подписать 50 предварительных разрешений EIP-7702 с последовательными номерами, и одно из них неизбежно подошло. В результате Binance 14 тут же превратился в уборщика злоумышленников: за одну транзакцию вывели 167 464 $ETH и 1,615 млрд USDT, оставив всего 1 ETH. После пополнения средства снова вымели. TRM и Chainalysis указывают на северокорейскую группу TraderTraitor, но Binance пока никого не назвала. Замороженные примерно 3 млрд долларов — это стейблкоины, которые можно заморозить: Tether заморозила 1,567 млрд, Circle — более 800 млн. Около 2,4 млрд в $BTC и $ETH, которые заморозить нельзя, уже вывели. В фонде SAFU — 15 тысяч $BTC стоимостью примерно 1,2 млрд долларов, меньше пятой части потерь; остальное Binance покроет из собственных резервов. Это моё личное мнение, не финансовая рекомендация. После возобновления вывода средств вы сразу переведёте активы на самостоятельное хранение или продолжите держать их на Binance, рассчитывая на полное возмещение? Пишите в комментариях, чью сторону выбираете.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Если говорить прямо, в этот раз украли не приватные ключи — систему подписи использовали как банкомат. Хронология TRM Labs: атака началась 29 октября в 20:05 UTC и за 20 минут с кошельков Binance в 10 сетях вывели криптовалюту на 6,36 млрд долларов — более чем в четыре раза больше, чем 1,5 млрд долларов, украденных у Bybit. Предварительное расследование Binance тоже подтверждает эту версию: взломали компьютер инженера по эксплуатации, злоумышленники проникли во внутренний сервисный контейнер и отправили запросы на вывод средств; признаков утечки приватных ключей не обнаружили. Самое поразительное — эпизод с Ethereum: злоумышленники заставили систему подписи Binance разом подписать 50 предварительных разрешений EIP-7702 с последовательными номерами, и одно из них неизбежно подошло. В результате Binance 14 тут же превратился в уборщика злоумышленников: за одну транзакцию вывели 167 464 $ETH и 1,615 млрд USDT, оставив всего 1 ETH. После пополнения средства снова вымели. TRM и Chainalysis указывают на северокорейскую группу TraderTraitor, но Binance пока никого не назвала. Замороженные примерно 3 млрд долларов — это стейблкоины, которые можно заморозить: Tether заморозила 1,567 млрд, Circle — более 800 млн. Около 2,4 млрд в $BTC и $ETH , которые заморозить нельзя, уже вывели. В фонде SAFU — 15 тысяч $BTC стоимостью примерно 1,2 млрд долларов, меньше пятой части потерь; остальное Binance покроет из собственных резервов. Это моё личное мнение, не финансовая рекомендация. После возобновления вывода средств вы сразу переведёте активы на самостоятельное хранение или продолжите держать их на Binance, рассчитывая на полное возмещение? Пишите в комментариях, чью сторону выбираете.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
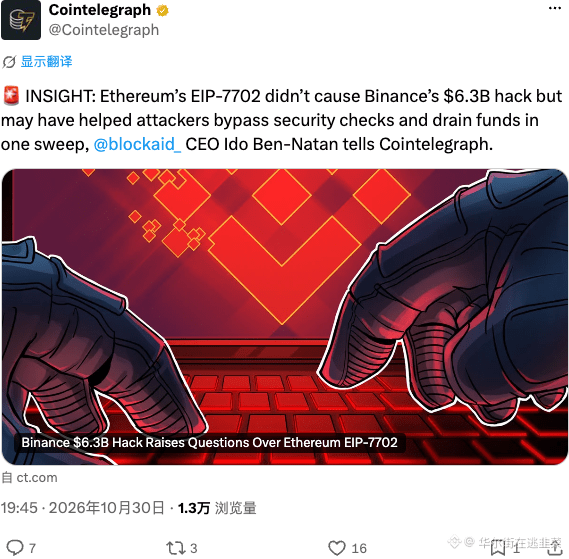
63 млрд подозрительных транзакций никак не связаны с EIP-7702, хватит раздувать шумиху. Но этот протокол и правда позволяет хакерам обходить проверки безопасности, а средствам — бесследно исчезать, превращая его в «ускоритель» вредоносных действий. Каким бы привлекательным ни был новый стандарт, без надёжной защиты от него мало толку. В дальнейшем при взаимодействии в блокчейне сначала оценивайте риски, а потом выгоду.
$ETH #EIP7702
63 млрд подозрительных транзакций никак не связаны с EIP-7702, хватит раздувать шумиху. Но этот протокол и правда позволяет хакерам обходить проверки безопасности, а средствам — бесследно исчезать, превращая его в «ускоритель» вредоносных действий. Каким бы привлекательным ни был новый стандарт, без надёжной защиты от него мало толку. В дальнейшем при взаимодействии в блокчейне сначала оценивайте риски, а потом выгоду.
$ETH #EIP7702
$ETH #EIP7702
13

·
--
Статья
Разбор инцидента с безопасностью горячих кошельков Binance: как вывели миллиарды долларов?Согласно опубликованному на данный момент анализу блокчейна, объём аномального оттока средств с нескольких горячих кошельков может достигать 5,5–6 млрд долларов. Если это подтвердится, инцидент может стать крупнейшей кражей криптовалюты в истории отрасли.
Сразу уточним: пока эта сумма является лишь оценкой сторонних аналитиков, а не окончательно подтверждёнными Binance потерями. На данный момент подтверждена блокировка связанных с инцидентом активов примерно на 3 млрд долларов. Binance также объявила о приостановке ввода и вывода средств и начале расследования инцидента.
На самом деле важнее всего не то, сколько денег вывели хакеры, а то, как именно им это удалось.
1️⃣ Что именно сделали хакеры?
Разбор инцидента с безопасностью горячих кошельков Binance: как вывели миллиарды долларов?
Согласно опубликованному на данный момент анализу блокчейна, объём аномального оттока средств с нескольких горячих кошельков может достигать 5,5–6 млрд долларов. Если это подтвердится, инцидент может стать крупнейшей кражей криптовалюты в истории отрасли.
Сразу уточним: пока эта сумма является лишь оценкой сторонних аналитиков, а не окончательно подтверждёнными Binance потерями. На данный момент подтверждена блокировка связанных с инцидентом активов примерно на 3 млрд долларов. Binance также объявила о приостановке ввода и вывода средств и начале расследования инцидента.
На самом деле важнее всего не то, сколько денег вывели хакеры, а то, как именно им это удалось.
1️⃣ Что именно сделали хакеры?
Сразу уточним: пока эта сумма является лишь оценкой сторонних аналитиков, а не окончательно подтверждёнными Binance потерями. На данный момент подтверждена блокировка связанных с инцидентом активов примерно на 3 млрд долларов. Binance также объявила о приостановке ввода и вывода средств и начале расследования инцидента.
На самом деле важнее всего не то, сколько денег вывели хакеры, а то, как именно им это удалось.
1️⃣ Что именно сделали хакеры?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k
·
--
ОДНА ПОДПИСЬ. МОЖЕТ ЛИ КТО-ТО ПЕРЕВЕСТИ ВАШИ СРЕДСТВА, НЕ СПРАШИВАЯ ПОВТОРНО? 🔐
Это реальный риск при вредоносном делегировании EIP-7702. Но если вы видите «EIP-7702» в своём кошельке, это НЕ означает автоматически, что вас взломали.
Вот простое объяснение 👇
Обычный кошелёк использует ваш закрытый ключ для подписи транзакций.
EIP-7702 позволяет тому же адресу кошелька запускать код смарт-контракта, добавляя такие возможности, как пакетные транзакции, оплата газа спонсором и программируемые разрешения.
Представьте, что вы устанавливаете помощника в свой кошелёк.
Надёжный помощник соблюдает правила безопасности. Вредоносный может позволить злоумышленнику переводить активы без дополнительного подтверждения с вашей стороны.
Как это может произойти?
• Вас обманом вынуждают подписать разрешение, указывающее на вредоносный код.
• Ваш закрытый ключ крадут, и злоумышленник получает возможность подписать его.
• В делегированном коде есть уязвимость.
Одного знания вашего публичного адреса недостаточно, чтобы установить делегирование. Для этого нужна действительная подпись авторизации.
Вот три распространённых заблуждения, которые стоит развеять:
❌ «EIP-7702 создан для хакеров»
Он разработан для расширения возможностей кошелька. Опасность зависит от кода и его разрешений.
❌ «Делегирование нельзя отменить»
Протокол позволяет сбросить его с помощью действительной авторизации на нулевой адрес. Интерфейс вашего кошелька может поддерживать не все варианты.
❌ «Отзыв разрешений токенов удаляет всё»
Разрешения токенов и делегирование EIP-7702 — это разные типы разрешений. Удаление одного не отменяет автоматически другое.
Самое важное: если ваш закрытый ключ скомпрометирован, отзыв делегирования не сделает этот ключ снова безопасным. Злоумышленник сможет подписать авторизацию ещё раз.
Проверьте фактически делегированный контракт, а не только отображаемое название. Пользуйтесь официальными инструментами кошелька и никогда не доверяйте случайным ссылкам с предложением «исправить ваш кошелёк».
Прежде чем подписывать, спросите себя:
«Я разрешаю одно действие — или меняю то, как может работать мой кошелёк?»
Источник: спецификация Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
ОДНА ПОДПИСЬ. МОЖЕТ ЛИ КТО-ТО ПЕРЕВЕСТИ ВАШИ СРЕДСТВА, НЕ СПРАШИВАЯ ПОВТОРНО? 🔐
Это реальный риск при вредоносном делегировании EIP-7702. Но если вы видите «EIP-7702» в своём кошельке, это НЕ означает автоматически, что вас взломали.
Вот простое объяснение 👇
Обычный кошелёк использует ваш закрытый ключ для подписи транзакций.
EIP-7702 позволяет тому же адресу кошелька запускать код смарт-контракта, добавляя такие возможности, как пакетные транзакции, оплата газа спонсором и программируемые разрешения.
Представьте, что вы устанавливаете помощника в свой кошелёк.
Надёжный помощник соблюдает правила безопасности. Вредоносный может позволить злоумышленнику переводить активы без дополнительного подтверждения с вашей стороны.
Как это может произойти?
• Вас обманом вынуждают подписать разрешение, указывающее на вредоносный код.
• Ваш закрытый ключ крадут, и злоумышленник получает возможность подписать его.
• В делегированном коде есть уязвимость.
Одного знания вашего публичного адреса недостаточно, чтобы установить делегирование. Для этого нужна действительная подпись авторизации.
Вот три распространённых заблуждения, которые стоит развеять:
❌ «EIP-7702 создан для хакеров»
Он разработан для расширения возможностей кошелька. Опасность зависит от кода и его разрешений.
❌ «Делегирование нельзя отменить»
Протокол позволяет сбросить его с помощью действительной авторизации на нулевой адрес. Интерфейс вашего кошелька может поддерживать не все варианты.
❌ «Отзыв разрешений токенов удаляет всё»
Разрешения токенов и делегирование EIP-7702 — это разные типы разрешений. Удаление одного не отменяет автоматически другое.
Самое важное: если ваш закрытый ключ скомпрометирован, отзыв делегирования не сделает этот ключ снова безопасным. Злоумышленник сможет подписать авторизацию ещё раз.
Проверьте фактически делегированный контракт, а не только отображаемое название. Пользуйтесь официальными инструментами кошелька и никогда не доверяйте случайным ссылкам с предложением «исправить ваш кошелёк».
Прежде чем подписывать, спросите себя:
«Я разрешаю одно действие — или меняю то, как может работать мой кошелёк?»
Источник: спецификация Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
Это реальный риск при вредоносном делегировании EIP-7702. Но если вы видите «EIP-7702» в своём кошельке, это НЕ означает автоматически, что вас взломали.
Вот простое объяснение 👇
Обычный кошелёк использует ваш закрытый ключ для подписи транзакций.
EIP-7702 позволяет тому же адресу кошелька запускать код смарт-контракта, добавляя такие возможности, как пакетные транзакции, оплата газа спонсором и программируемые разрешения.
Представьте, что вы устанавливаете помощника в свой кошелёк.
Надёжный помощник соблюдает правила безопасности. Вредоносный может позволить злоумышленнику переводить активы без дополнительного подтверждения с вашей стороны.
Как это может произойти?
• Вас обманом вынуждают подписать разрешение, указывающее на вредоносный код.
• Ваш закрытый ключ крадут, и злоумышленник получает возможность подписать его.
• В делегированном коде есть уязвимость.
Одного знания вашего публичного адреса недостаточно, чтобы установить делегирование. Для этого нужна действительная подпись авторизации.
Вот три распространённых заблуждения, которые стоит развеять:
❌ «EIP-7702 создан для хакеров»
Он разработан для расширения возможностей кошелька. Опасность зависит от кода и его разрешений.
❌ «Делегирование нельзя отменить»
Протокол позволяет сбросить его с помощью действительной авторизации на нулевой адрес. Интерфейс вашего кошелька может поддерживать не все варианты.
❌ «Отзыв разрешений токенов удаляет всё»
Разрешения токенов и делегирование EIP-7702 — это разные типы разрешений. Удаление одного не отменяет автоматически другое.
Самое важное: если ваш закрытый ключ скомпрометирован, отзыв делегирования не сделает этот ключ снова безопасным. Злоумышленник сможет подписать авторизацию ещё раз.
Проверьте фактически делегированный контракт, а не только отображаемое название. Пользуйтесь официальными инструментами кошелька и никогда не доверяйте случайным ссылкам с предложением «исправить ваш кошелёк».
Прежде чем подписывать, спросите себя:
«Я разрешаю одно действие — или меняю то, как может работать мой кошелёк?»
Источник: спецификация Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
469

EIP-7702 не стал причиной взлома Binance, но может увеличить убытки
- Эксперты по безопасности считают, что злоумышленники могут выводить средства из кошельков Binance и без EIP-7702
- Обновление Ethereum EIP-7702 может помочь обойти меры защиты при выводе средств и увеличить ущерб
- Это событие влияет лишь на способ атаки, но не является основной причиной взлома
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Источник: CoinTelegraph
EIP-7702 не стал причиной взлома Binance, но может увеличить убытки
- Эксперты по безопасности считают, что злоумышленники могут выводить средства из кошельков Binance и без EIP-7702
- Обновление Ethereum EIP-7702 может помочь обойти меры защиты при выводе средств и увеличить ущерб
- Это событие влияет лишь на способ атаки, но не является основной причиной взлома
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Источник: CoinTelegraph
- Эксперты по безопасности считают, что злоумышленники могут выводить средства из кошельков Binance и без EIP-7702
- Обновление Ethereum EIP-7702 может помочь обойти меры защиты при выводе средств и увеличить ущерб
- Это событие влияет лишь на способ атаки, но не является основной причиной взлома
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Источник: CoinTelegraph
37

·
--
🚨 EIP-7702 не стал причиной взлома Binance, но мог увеличить потери. Эксперты по безопасности предполагают, что злоумышленники могли опустошить кошельки и без этого обновления, однако оно могло помочь обойти защиту от вывода средств в ETH.
Функции абстракции аккаунтов в этом обновлении могли открыть злоумышленникам новые способы обхода протоколов безопасности.
Вывод: повышенный риск для владельцев ETH во время активных обновлений.
💭 Защищены ли ваши вложения в ETH от рисков, связанных с абстракцией аккаунтов? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 EIP-7702 не стал причиной взлома Binance, но мог увеличить потери. Эксперты по безопасности предполагают, что злоумышленники могли опустошить кошельки и без этого обновления, однако оно могло помочь обойти защиту от вывода средств в ETH.
Функции абстракции аккаунтов в этом обновлении могли открыть злоумышленникам новые способы обхода протоколов безопасности.
Вывод: повышенный риск для владельцев ETH во время активных обновлений.
💭 Защищены ли ваши вложения в ETH от рисков, связанных с абстракцией аккаунтов? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
Функции абстракции аккаунтов в этом обновлении могли открыть злоумышленникам новые способы обхода протоколов безопасности.
Вывод: повышенный риск для владельцев ETH во время активных обновлений.
💭 Защищены ли ваши вложения в ETH от рисков, связанных с абстракцией аккаунтов? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
3
·
--
На этот раз дело не в утечке приватных ключей — уязвимостью воспользовались через EIP-7702
На этот раз дело не в утечке приватных ключей, а в проблеме с EIP-7702. Одного разрешения может быть достаточно, чтобы делегировать контракту право выполнять операции с кошельком; если подпись попадёт в чужие руки, активы можно будет «обычным образом вывести» — пока делегирование не отозвано.
Общий отток средств в блокчейне составил около 5,6 млрд долларов. Tether, Circle и другие заморозили активы на сумму около 2,54 млрд долларов, но чистые потери всё ещё исчисляются миллиардами. CZ заявил, что пользователи получат 100% компенсацию. После резкого падения BTC в район 80 тысяч долларов отскочил и ненадолго превысил эту отметку.
Сейчас важно сделать три вещи:
1. Перевести неиспользуемые активы с бирж на аппаратный кошелёк;
2. Проверить безопасность аккаунтов на других биржах, отменить давно не используемые API-ключи и разрешения;
3. Дождаться результатов расследования и не спешить покупать на падении.
Пламя ещё не погасло, поэтому наличные и активы на аппаратных кошельках надёжнее.
Личное мнение, не инвестиционная рекомендация.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
На этот раз дело не в утечке приватных ключей — уязвимостью воспользовались через EIP-7702
На этот раз дело не в утечке приватных ключей, а в проблеме с EIP-7702. Одного разрешения может быть достаточно, чтобы делегировать контракту право выполнять операции с кошельком; если подпись попадёт в чужие руки, активы можно будет «обычным образом вывести» — пока делегирование не отозвано.
Общий отток средств в блокчейне составил около 5,6 млрд долларов. Tether, Circle и другие заморозили активы на сумму около 2,54 млрд долларов, но чистые потери всё ещё исчисляются миллиардами. CZ заявил, что пользователи получат 100% компенсацию. После резкого падения BTC в район 80 тысяч долларов отскочил и ненадолго превысил эту отметку.
Сейчас важно сделать три вещи:
1. Перевести неиспользуемые активы с бирж на аппаратный кошелёк;
2. Проверить безопасность аккаунтов на других биржах, отменить давно не используемые API-ключи и разрешения;
3. Дождаться результатов расследования и не спешить покупать на падении.
Пламя ещё не погасло, поэтому наличные и активы на аппаратных кошельках надёжнее.
Личное мнение, не инвестиционная рекомендация.
$ETH
$BTC
#EIP7702 #安全
На этот раз дело не в утечке приватных ключей, а в проблеме с EIP-7702. Одного разрешения может быть достаточно, чтобы делегировать контракту право выполнять операции с кошельком; если подпись попадёт в чужие руки, активы можно будет «обычным образом вывести» — пока делегирование не отозвано.
Общий отток средств в блокчейне составил около 5,6 млрд долларов. Tether, Circle и другие заморозили активы на сумму около 2,54 млрд долларов, но чистые потери всё ещё исчисляются миллиардами. CZ заявил, что пользователи получат 100% компенсацию. После резкого падения BTC в район 80 тысяч долларов отскочил и ненадолго превысил эту отметку.
Сейчас важно сделать три вещи:
1. Перевести неиспользуемые активы с бирж на аппаратный кошелёк;
2. Проверить безопасность аккаунтов на других биржах, отменить давно не используемые API-ключи и разрешения;
3. Дождаться результатов расследования и не спешить покупать на падении.
Пламя ещё не погасло, поэтому наличные и активы на аппаратных кошельках надёжнее.
Личное мнение, не инвестиционная рекомендация.
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
Сегодня рано утром произошёл инцидент с горячим кошельком Binance, и многие впервые услышали об EIP-7702. Для начала разберёмся, что это такое:
1. Что это такое: функция, появившаяся с обновлением Ethereum Pectra. Обычный кошелёк может подписать разрешение и временно передать право на выполнение операций фрагменту кода смарт-контракта. Адрес при этом не меняется. Это позволяет выполнять операции пакетами и оплачивать gas за другого пользователя.
2. Почему это привлекло внимание на этот раз: согласно разбору Blockaid и других специалистов, злоумышленник поместил в одну транзакцию 50 разрешений с последовательными номерами, рассчитывая попасть в тот номер, который в тот момент использовал горячий кошелёк. Если это удавалось, вредоносный контракт мог от имени кошелька пакетно переводить активы. А если делегирование не отозвать, оно будет действовать и дальше.
3. От чего следует защищаться обычным пользователям: во-первых, не подписывайте непонятные разрешения, особенно подписи, которые разом одобряют множество операций; во-вторых, если незнакомый сайт просит вас что-либо подписать, остановитесь и проверьте, какому контракту предлагается делегировать полномочия; в-третьих, регулярно проверяйте и отзывайте ненужные разрешения, а крупные суммы по возможности храните в холодном кошельке.
На мой взгляд, EIP-7702 сам по себе — не бэкдор. Он превращает кошелёк из ключа, который может только переводить средства, в ключ, способный выполнять программы. Чем мощнее ключ, тем важнее перед подписанием внимательно проверять, кому вы делегируете полномочия. Вы обычно читаете каждое разрешение перед подписанием?
$ETH #EIP7702
Сегодня рано утром произошёл инцидент с горячим кошельком Binance, и многие впервые услышали об EIP-7702. Для начала разберёмся, что это такое:
1. Что это такое: функция, появившаяся с обновлением Ethereum Pectra. Обычный кошелёк может подписать разрешение и временно передать право на выполнение операций фрагменту кода смарт-контракта. Адрес при этом не меняется. Это позволяет выполнять операции пакетами и оплачивать gas за другого пользователя.
2. Почему это привлекло внимание на этот раз: согласно разбору Blockaid и других специалистов, злоумышленник поместил в одну транзакцию 50 разрешений с последовательными номерами, рассчитывая попасть в тот номер, который в тот момент использовал горячий кошелёк. Если это удавалось, вредоносный контракт мог от имени кошелька пакетно переводить активы. А если делегирование не отозвать, оно будет действовать и дальше.
3. От чего следует защищаться обычным пользователям: во-первых, не подписывайте непонятные разрешения, особенно подписи, которые разом одобряют множество операций; во-вторых, если незнакомый сайт просит вас что-либо подписать, остановитесь и проверьте, какому контракту предлагается делегировать полномочия; в-третьих, регулярно проверяйте и отзывайте ненужные разрешения, а крупные суммы по возможности храните в холодном кошельке.
На мой взгляд, EIP-7702 сам по себе — не бэкдор. Он превращает кошелёк из ключа, который может только переводить средства, в ключ, способный выполнять программы. Чем мощнее ключ, тем важнее перед подписанием внимательно проверять, кому вы делегируете полномочия. Вы обычно читаете каждое разрешение перед подписанием?
$ETH #EIP7702
1. Что это такое: функция, появившаяся с обновлением Ethereum Pectra. Обычный кошелёк может подписать разрешение и временно передать право на выполнение операций фрагменту кода смарт-контракта. Адрес при этом не меняется. Это позволяет выполнять операции пакетами и оплачивать gas за другого пользователя.
2. Почему это привлекло внимание на этот раз: согласно разбору Blockaid и других специалистов, злоумышленник поместил в одну транзакцию 50 разрешений с последовательными номерами, рассчитывая попасть в тот номер, который в тот момент использовал горячий кошелёк. Если это удавалось, вредоносный контракт мог от имени кошелька пакетно переводить активы. А если делегирование не отозвать, оно будет действовать и дальше.
3. От чего следует защищаться обычным пользователям: во-первых, не подписывайте непонятные разрешения, особенно подписи, которые разом одобряют множество операций; во-вторых, если незнакомый сайт просит вас что-либо подписать, остановитесь и проверьте, какому контракту предлагается делегировать полномочия; в-третьих, регулярно проверяйте и отзывайте ненужные разрешения, а крупные суммы по возможности храните в холодном кошельке.
На мой взгляд, EIP-7702 сам по себе — не бэкдор. Он превращает кошелёк из ключа, который может только переводить средства, в ключ, способный выполнять программы. Чем мощнее ключ, тем важнее перед подписанием внимательно проверять, кому вы делегируете полномочия. Вы обычно читаете каждое разрешение перед подписанием?
$ETH #EIP7702
21
·
--
5,8 млрд долларов испарились прямо из горячего кошелька Binance — так случилась крупнейшая кража в истории криптобирж.
30 октября в 4:24 утра горячий кошелёк Binance 14 перевёл на новый адрес 167,464 ETH, а заодно вывел около 1,615 млрд USDT и 63 токена. Одна транзакция — на 2,5 млрд долларов, а через 40 минут общий отток достиг 5,6 млрд, с лёгкостью побив рекорд Bybit в 1,5 млрд долларов, установленный в 2025 году.
Самое ироничное — биржу, которая заявляла, что у неё крупнейшая в мире команда безопасности и самый внушительный баланс, пробил уязвимый слой протокола EIP-7702. Рынок отреагировал без промедления: за $ETH 24 часа курс рухнул на 5,33%, $BTC опустился ниже 78500, а кредитные позиции на 629 млн ликвидировали на месте.
Не спешите ловить падающий нож: давление продавцов не ослабнет так быстро. Если EIP-7702 затронул только кастодиальный слой биржи, у ончейн-протокола ещё есть шанс перевести дух.
#加密安全 #币安 #EIP7702
5,8 млрд долларов испарились прямо из горячего кошелька Binance — так случилась крупнейшая кража в истории криптобирж.
30 октября в 4:24 утра горячий кошелёк Binance 14 перевёл на новый адрес 167,464 ETH, а заодно вывел около 1,615 млрд USDT и 63 токена. Одна транзакция — на 2,5 млрд долларов, а через 40 минут общий отток достиг 5,6 млрд, с лёгкостью побив рекорд Bybit в 1,5 млрд долларов, установленный в 2025 году.
Самое ироничное — биржу, которая заявляла, что у неё крупнейшая в мире команда безопасности и самый внушительный баланс, пробил уязвимый слой протокола EIP-7702. Рынок отреагировал без промедления: за $ETH 24 часа курс рухнул на 5,33%, $BTC опустился ниже 78500, а кредитные позиции на 629 млн ликвидировали на месте.
Не спешите ловить падающий нож: давление продавцов не ослабнет так быстро. Если EIP-7702 затронул только кастодиальный слой биржи, у ончейн-протокола ещё есть шанс перевести дух.
#加密安全 #币安 #EIP7702
30 октября в 4:24 утра горячий кошелёк Binance 14 перевёл на новый адрес 167,464 ETH, а заодно вывел около 1,615 млрд USDT и 63 токена. Одна транзакция — на 2,5 млрд долларов, а через 40 минут общий отток достиг 5,6 млрд, с лёгкостью побив рекорд Bybit в 1,5 млрд долларов, установленный в 2025 году.
Самое ироничное — биржу, которая заявляла, что у неё крупнейшая в мире команда безопасности и самый внушительный баланс, пробил уязвимый слой протокола EIP-7702. Рынок отреагировал без промедления: за $ETH 24 часа курс рухнул на 5,33%, $BTC опустился ниже 78500, а кредитные позиции на 629 млн ликвидировали на месте.
Не спешите ловить падающий нож: давление продавцов не ослабнет так быстро. Если EIP-7702 затронул только кастодиальный слой биржи, у ончейн-протокола ещё есть шанс перевести дух.
#加密安全 #币安 #EIP7702
375
·
--
Кос из SlowMist прямо высказался о методах
В этой зачистке горячих кошельков Binance
использовали EIP-7702
Цель проста: упростить массовый перевод токенов
Если смотреть по блокчейну,
операция была не слишком изощрённой
Перед тем как приступить к делу, они несколько часов репетировали
Суть слов Коса:
в самом механизме EIP-7702 нет проблемы
Даже без него можно было бы сделать то же самое другими способами
Не стоит сваливать вину на одно предложение по обновлению
Нужно следить за цепочкой подписания, разрешениями горячих кошельков и тем, не скомпрометированы ли инструменты для вывода средств
В официальном сообщении также сказано,
что пока не обнаружено свидетельств утечки приватных ключей кошельков
Полный технический отчёт будет опубликован после завершения проверки
Отслеживать средства помогают заморозка и правоохранительные органы
Розничным инвесторам не стоит верить кликбейтным заголовкам вроде «этот протокол точно рухнет»
Лучше сосредоточиться на правах доступа к своим аккаунтам и официальных каналах
$ETH $BNB
#EIP7702 #慢雾 #ИнцидентБезопасностиBinance
Кос из SlowMist прямо высказался о методах
В этой зачистке горячих кошельков Binance
использовали EIP-7702
Цель проста: упростить массовый перевод токенов
Если смотреть по блокчейну,
операция была не слишком изощрённой
Перед тем как приступить к делу, они несколько часов репетировали
Суть слов Коса:
в самом механизме EIP-7702 нет проблемы
Даже без него можно было бы сделать то же самое другими способами
Не стоит сваливать вину на одно предложение по обновлению
Нужно следить за цепочкой подписания, разрешениями горячих кошельков и тем, не скомпрометированы ли инструменты для вывода средств
В официальном сообщении также сказано,
что пока не обнаружено свидетельств утечки приватных ключей кошельков
Полный технический отчёт будет опубликован после завершения проверки
Отслеживать средства помогают заморозка и правоохранительные органы
Розничным инвесторам не стоит верить кликбейтным заголовкам вроде «этот протокол точно рухнет»
Лучше сосредоточиться на правах доступа к своим аккаунтам и официальных каналах
$ETH $BNB
#EIP7702 #慢雾 #ИнцидентБезопасностиBinance
В этой зачистке горячих кошельков Binance
использовали EIP-7702
Цель проста: упростить массовый перевод токенов
Если смотреть по блокчейну,
операция была не слишком изощрённой
Перед тем как приступить к делу, они несколько часов репетировали
Суть слов Коса:
в самом механизме EIP-7702 нет проблемы
Даже без него можно было бы сделать то же самое другими способами
Не стоит сваливать вину на одно предложение по обновлению
Нужно следить за цепочкой подписания, разрешениями горячих кошельков и тем, не скомпрометированы ли инструменты для вывода средств
В официальном сообщении также сказано,
что пока не обнаружено свидетельств утечки приватных ключей кошельков
Полный технический отчёт будет опубликован после завершения проверки
Отслеживать средства помогают заморозка и правоохранительные органы
Розничным инвесторам не стоит верить кликбейтным заголовкам вроде «этот протокол точно рухнет»
Лучше сосредоточиться на правах доступа к своим аккаунтам и официальных каналах
$ETH $BNB
#EIP7702 #慢雾 #ИнцидентБезопасностиBinance
2
406
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 73,232
278 обсуждают
2
#fomcотслеживание
Просмотров: 59,749
533 обсуждают
3
#BTCRebounds80K
Просмотров: 5,448
309 обсуждают
4
#Binance98PercentReplenished
Просмотров: 8,215
360 обсуждают
5
#USMidterms-WhatAreMarketsExpecting?
Просмотров: 240,109
1,820 обсуждают
6
#USOctoberNFP-AreRateCutsStillPossible
Просмотров: 338,370
2,672 обсуждают
7
#AMDBeatsExpectations-AINarrativeContinues
Просмотров: 66,804
693 обсуждают
8
#CircleQ3Revenue865M
Просмотров: 15,248
385 обсуждают
9
#BinanceIncidentReport
Просмотров: 425,510
1,985 обсуждают
10
#USStocksOpenHigherAsDowGains1.9%
Просмотров: 1,624
51 обсуждают