
#defihack
defihack
Просмотров: 32,237
148 обсуждают
Популярные
Новые

Один из крупнейших взломов DeFi в этом году снова дал о себе знать.
Кошельки, связанные с эксплойтом Drift Protocol, возобновили движение средств после двух месяцев затишья. В понедельник трекеры зафиксировали, как за два часа в Tornado Cash поступило около 25 700 $ETH (~$61,6 млн) — это первое движение средств с конца лета.
По подсчётам Lookonchain, та же группа кошельков по-прежнему контролирует около 81 864 ETH (~$195 млн). Более ранние оценки отличаются — около 13 400 ETH у Onchain Lens и около 21 300 ETH у PeckShield, — поскольку каждый снимок был сделан на разном этапе перемещения средств. Точные цифры приводят трекеры.
Почему это важно: в результате атаки 1 апреля с площадки бессрочных контрактов на Solana было выведено около $285 млн, а Mandiant связала её с группировкой, имеющей отношение к Северной Корее. Пока в любой момент могут переместиться около $195 млн, каждый новый этап отмывания средств продолжает давить на рынок. В пуле восстановления Drift DFX, открытом 1 октября, всего около $3,1 млн при почти $300 млн заявленных требований.
Все транзакции публичны и каждое движение отслеживается, но перевод через миксер — это не продажа. Так стоит ли рынку опасаться $61,6 млн, прошедших через Tornado Cash, или это просто технический этап вывода средств без влияния на цену? NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
Один из крупнейших взломов DeFi в этом году снова дал о себе знать.
Кошельки, связанные с эксплойтом Drift Protocol, возобновили движение средств после двух месяцев затишья. В понедельник трекеры зафиксировали, как за два часа в Tornado Cash поступило около 25 700 $ETH (~$61,6 млн) — это первое движение средств с конца лета.
По подсчётам Lookonchain, та же группа кошельков по-прежнему контролирует около 81 864 ETH (~$195 млн). Более ранние оценки отличаются — около 13 400 ETH у Onchain Lens и около 21 300 ETH у PeckShield, — поскольку каждый снимок был сделан на разном этапе перемещения средств. Точные цифры приводят трекеры.
Почему это важно: в результате атаки 1 апреля с площадки бессрочных контрактов на Solana было выведено около $285 млн, а Mandiant связала её с группировкой, имеющей отношение к Северной Корее. Пока в любой момент могут переместиться около $195 млн, каждый новый этап отмывания средств продолжает давить на рынок. В пуле восстановления Drift DFX, открытом 1 октября, всего около $3,1 млн при почти $300 млн заявленных требований.
Все транзакции публичны и каждое движение отслеживается, но перевод через миксер — это не продажа. Так стоит ли рынку опасаться $61,6 млн, прошедших через Tornado Cash, или это просто технический этап вывода средств без влияния на цену? NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
Кошельки, связанные с эксплойтом Drift Protocol, возобновили движение средств после двух месяцев затишья. В понедельник трекеры зафиксировали, как за два часа в Tornado Cash поступило около 25 700 $ETH (~$61,6 млн) — это первое движение средств с конца лета.
По подсчётам Lookonchain, та же группа кошельков по-прежнему контролирует около 81 864 ETH (~$195 млн). Более ранние оценки отличаются — около 13 400 ETH у Onchain Lens и около 21 300 ETH у PeckShield, — поскольку каждый снимок был сделан на разном этапе перемещения средств. Точные цифры приводят трекеры.
Почему это важно: в результате атаки 1 апреля с площадки бессрочных контрактов на Solana было выведено около $285 млн, а Mandiant связала её с группировкой, имеющей отношение к Северной Корее. Пока в любой момент могут переместиться около $195 млн, каждый новый этап отмывания средств продолжает давить на рынок. В пуле восстановления Drift DFX, открытом 1 октября, всего около $3,1 млн при почти $300 млн заявленных требований.
Все транзакции публичны и каждое движение отслеживается, но перевод через миксер — это не продажа. Так стоит ли рынку опасаться $61,6 млн, прошедших через Tornado Cash, или это просто технический этап вывода средств без влияния на цену? NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
18
·
--
#drifthackvictimsbeginclaims Хорошие новости для пострадавших от Drift!
Портал для подачи заявок уже работает. Многие трейдеры, понёсшие огромные убытки из-за эксплойта, уже начинают процесс возмещения.
Если во время инцидента у вас были средства на Drift, немедленно проверьте официальные каналы.
Время ограничено — не ждите.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims Хорошие новости для пострадавших от Drift!
Портал для подачи заявок уже работает. Многие трейдеры, понёсшие огромные убытки из-за эксплойта, уже начинают процесс возмещения.
Если во время инцидента у вас были средства на Drift, немедленно проверьте официальные каналы.
Время ограничено — не ждите.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
Портал для подачи заявок уже работает. Многие трейдеры, понёсшие огромные убытки из-за эксплойта, уже начинают процесс возмещения.
Если во время инцидента у вас были средства на Drift, немедленно проверьте официальные каналы.
Время ограничено — не ждите.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
472

$ЛЕТНИЕ АТАКИ ВЕДУТ К ПАНИКЕ — $6 МЛН УТЕКЛИ В ХОДЕ ПРОДОЛЖАЮЩЕГОСЯ ХАКА 🚨
Финансы Summer только что сильно пострадали — более $6 миллионов было выведено, а атака всё ещё продолжается. Blockaid отслеживает ситуацию прямо сейчас, то есть это ещё не окончательная развязка. Ликвидностные пулы подвергаются сильному давлению, и если у вас есть какие-либо связанные позиции, вам нужно немедленно проверить свою подверженность риску.
Подобные события обычно запускают каскадные ликвидации в связанных протоколах. Рынок пока не до конца учёл последствия.
Вы сейчас в лонге или вы уже вышли?
Это не финансовый совет. Всегда управляйте своим риском.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
$ЛЕТНИЕ АТАКИ ВЕДУТ К ПАНИКЕ — $6 МЛН УТЕКЛИ В ХОДЕ ПРОДОЛЖАЮЩЕГОСЯ ХАКА 🚨
Финансы Summer только что сильно пострадали — более $6 миллионов было выведено, а атака всё ещё продолжается. Blockaid отслеживает ситуацию прямо сейчас, то есть это ещё не окончательная развязка. Ликвидностные пулы подвергаются сильному давлению, и если у вас есть какие-либо связанные позиции, вам нужно немедленно проверить свою подверженность риску.
Подобные события обычно запускают каскадные ликвидации в связанных протоколах. Рынок пока не до конца учёл последствия.
Вы сейчас в лонге или вы уже вышли?
Это не финансовый совет. Всегда управляйте своим риском.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
Финансы Summer только что сильно пострадали — более $6 миллионов было выведено, а атака всё ещё продолжается. Blockaid отслеживает ситуацию прямо сейчас, то есть это ещё не окончательная развязка. Ликвидностные пулы подвергаются сильному давлению, и если у вас есть какие-либо связанные позиции, вам нужно немедленно проверить свою подверженность риску.
Подобные события обычно запускают каскадные ликвидации в связанных протоколах. Рынок пока не до конца учёл последствия.
Вы сейчас в лонге или вы уже вышли?
Это не финансовый совет. Всегда управляйте своим риском.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
35

Статья
🚨 Очередной взлом DeFi: Term Labs пострадала на $8,5 млн из-за эксплойта в управлении! 📉Децентрализованный протокол кредитования DeFi Term Labs понёс оценочный отток активов на $8,5 млн после крупного взлома в рамках управления (governance), затронувшего его Term vaults. Фирма по блокчейн-безопасности PeckShield отследила атаку и подтвердила, что злоумышленнику удалось захватить контроль над стратегическими хранилищами (strategy vaults).
Разбор взлома
Похищенные активы: Злоумышленник извлёк 2 843 Ethereum (ETH) (стоимостью около $6,87 млн) и 1,68 млн USDC непосредственно из протокола.
Движение средств: После опустошения хранилищ хакер сразу же обменял 1,68 млн USDC примерно на 1,68 млн DAI.
🚨 Очередной взлом DeFi: Term Labs пострадала на $8,5 млн из-за эксплойта в управлении! 📉
Децентрализованный протокол кредитования DeFi Term Labs понёс оценочный отток активов на $8,5 млн после крупного взлома в рамках управления (governance), затронувшего его Term vaults. Фирма по блокчейн-безопасности PeckShield отследила атаку и подтвердила, что злоумышленнику удалось захватить контроль над стратегическими хранилищами (strategy vaults).
Разбор взлома
Похищенные активы: Злоумышленник извлёк 2 843 Ethereum (ETH) (стоимостью около $6,87 млн) и 1,68 млн USDC непосредственно из протокола.
Движение средств: После опустошения хранилищ хакер сразу же обменял 1,68 млн USDC примерно на 1,68 млн DAI.
Разбор взлома
Похищенные активы: Злоумышленник извлёк 2 843 Ethereum (ETH) (стоимостью около $6,87 млн) и 1,68 млн USDC непосредственно из протокола.
Движение средств: После опустошения хранилищ хакер сразу же обменял 1,68 млн USDC примерно на 1,68 млн DAI.
1
270
#drifthackvictimsbeginclaims Хорошие новости для пострадавших от Drift!
Портал для подачи заявок уже доступен. Многие трейдеры, понёсшие серьёзные убытки из-за эксплойта, начали процесс возврата средств.
Если во время инцидента у вас были средства в Drift, немедленно проверьте официальные каналы.
Время ограничено — не ждите.
Пожалуйста, следите за обновлениями.
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims Хорошие новости для пострадавших от Drift!
Портал для подачи заявок уже доступен. Многие трейдеры, понёсшие серьёзные убытки из-за эксплойта, начали процесс возврата средств.
Если во время инцидента у вас были средства в Drift, немедленно проверьте официальные каналы.
Время ограничено — не ждите.
Пожалуйста, следите за обновлениями.
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
Портал для подачи заявок уже доступен. Многие трейдеры, понёсшие серьёзные убытки из-за эксплойта, начали процесс возврата средств.
Если во время инцидента у вас были средства в Drift, немедленно проверьте официальные каналы.
Время ограничено — не ждите.
Пожалуйста, следите за обновлениями.
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
1
107

·
--
Только что взломали! Near Intents похитили $3,8 млн — буквально за несколько дней до этого они отрицали какую-либо связь с хакерами из КНДР. Сейчас они заморозили функции кроссчейн-обмена и пообещали возместить ущерб каждому пострадавшему пользователю. Криптомир действительно слишком опасен — безопасность в DeFi всегда в пути!
Срочные новости! Near Intents взломали на $3,8 млн, всего через несколько дней после того, как они отрицали связи с хакерами из Северной Кореи. Они заморозили кроссчейн-обмены и пообещали возместить каждому пользователю, чьи средства пострадали. Криптомир — дикий: безопасность никогда не гарантируется в DeFi!
#DeFi安全 #DeFiHack $NEAR
Только что взломали! Near Intents похитили $3,8 млн — буквально за несколько дней до этого они отрицали какую-либо связь с хакерами из КНДР. Сейчас они заморозили функции кроссчейн-обмена и пообещали возместить ущерб каждому пострадавшему пользователю. Криптомир действительно слишком опасен — безопасность в DeFi всегда в пути!
Срочные новости! Near Intents взломали на $3,8 млн, всего через несколько дней после того, как они отрицали связи с хакерами из Северной Кореи. Они заморозили кроссчейн-обмены и пообещали возместить каждому пользователю, чьи средства пострадали. Криптомир — дикий: безопасность никогда не гарантируется в DeFi!
#DeFi安全 #DeFiHack $NEAR
Срочные новости! Near Intents взломали на $3,8 млн, всего через несколько дней после того, как они отрицали связи с хакерами из Северной Кореи. Они заморозили кроссчейн-обмены и пообещали возместить каждому пользователю, чьи средства пострадали. Криптомир — дикий: безопасность никогда не гарантируется в DeFi!
#DeFi安全 #DeFiHack $NEAR
1
240
·
--
Сеть Cronos остановилась после 75 млн эксплойта Tectonic. Crypto.com подтверждает, что его платформы не затронуты. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
Сеть Cronos остановилась после 75 млн эксплойта Tectonic. Crypto.com подтверждает, что его платформы не затронуты. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
32
·
--
Китайский текст:
Платформу NEAR Intents под эгидой протокола NEAR взломали! Ущерб составил 3,8 млн долларов! Сообщается, что эта уязвимость связана с предыдущим случаем, когда платформе помогали в связи с инцидентом безопасности на Bitget. Платформа обещает компенсировать пользователям потери, но эти действия действительно заставляют поволноваться. Опять всплыла старая проблема DeFi-безопасности — друзья, будьте бдительны! #DeFiHack #SecurityAlert $NEAR
Платформа NEAR Intents под брендом NEAR только что получила эксплойт на $3,8 млн! Баг возник из-за помощи в инциденте с нарушением безопасности Bitget. Они обещают компенсировать пострадавшим пользователям, но это показывает, что даже помощь другим в криптоиндустрии может иметь неприятные последствия. Будьте внимательны! #SecurityAlert #DeFiHack $NEAR
Китайский текст:
Платформу NEAR Intents под эгидой протокола NEAR взломали! Ущерб составил 3,8 млн долларов! Сообщается, что эта уязвимость связана с предыдущим случаем, когда платформе помогали в связи с инцидентом безопасности на Bitget. Платформа обещает компенсировать пользователям потери, но эти действия действительно заставляют поволноваться. Опять всплыла старая проблема DeFi-безопасности — друзья, будьте бдительны! #DeFiHack #SecurityAlert $NEAR
Платформа NEAR Intents под брендом NEAR только что получила эксплойт на $3,8 млн! Баг возник из-за помощи в инциденте с нарушением безопасности Bitget. Они обещают компенсировать пострадавшим пользователям, но это показывает, что даже помощь другим в криптоиндустрии может иметь неприятные последствия. Будьте внимательны! #SecurityAlert #DeFiHack $NEAR
Платформу NEAR Intents под эгидой протокола NEAR взломали! Ущерб составил 3,8 млн долларов! Сообщается, что эта уязвимость связана с предыдущим случаем, когда платформе помогали в связи с инцидентом безопасности на Bitget. Платформа обещает компенсировать пользователям потери, но эти действия действительно заставляют поволноваться. Опять всплыла старая проблема DeFi-безопасности — друзья, будьте бдительны! #DeFiHack #SecurityAlert $NEAR
Платформа NEAR Intents под брендом NEAR только что получила эксплойт на $3,8 млн! Баг возник из-за помощи в инциденте с нарушением безопасности Bitget. Они обещают компенсировать пострадавшим пользователям, но это показывает, что даже помощь другим в криптоиндустрии может иметь неприятные последствия. Будьте внимательны! #SecurityAlert #DeFiHack $NEAR
195

·
--
$ОСТИУМ ОБЪЯВЛЕН СКОМПРОМЕТИРОВАННЫМ – ВСЕ ТОРГОВЫЕ ОПЕРАЦИИ ПРИОСТАНОВЛЕНЫ 🚨
Эксплойт взлома казначейства OLP вынудил Ostium приостановить все операции. Оценочные потери — $18 млн, то есть примерно 35% от пула в $34 млн. Это структурное нарушение, а не просто событие ликвидации. Команда проводит расследование, но основное обеспечение протокола было существенно выведено.
Вы всё ещё держите позиции в Ostium или вышли до остановки?
Не является финансовым советом. Всегда управляйте своим риском.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
$ОСТИУМ ОБЪЯВЛЕН СКОМПРОМЕТИРОВАННЫМ – ВСЕ ТОРГОВЫЕ ОПЕРАЦИИ ПРИОСТАНОВЛЕНЫ 🚨
Эксплойт взлома казначейства OLP вынудил Ostium приостановить все операции. Оценочные потери — $18 млн, то есть примерно 35% от пула в $34 млн. Это структурное нарушение, а не просто событие ликвидации. Команда проводит расследование, но основное обеспечение протокола было существенно выведено.
Вы всё ещё держите позиции в Ostium или вышли до остановки?
Не является финансовым советом. Всегда управляйте своим риском.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
Эксплойт взлома казначейства OLP вынудил Ostium приостановить все операции. Оценочные потери — $18 млн, то есть примерно 35% от пула в $34 млн. Это структурное нарушение, а не просто событие ликвидации. Команда проводит расследование, но основное обеспечение протокола было существенно выведено.
Вы всё ещё держите позиции в Ostium или вышли до остановки?
Не является финансовым советом. Всегда управляйте своим риском.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
38
🚨 СРОЧНО!!!
RAYDIUM УСТРАНЕН ИЗ-ЗА УЯЗВИМОСТИ НА 1,34 МИЛЛИОНА USD ИЗ-ЗА ДЕФЕКТА ВЕРИФИКАЦИИ LP MINT 🔥🟡📉
Raydium подтвердил, что программа Legacy AMM V3 была остановлена после эксплуатации на сумму около 1,34 миллиона USD — злоумышленник использовал уязвимость в верификации LP mint, чтобы обойти проверку коэффициента 🛠
Только пуллы Legacy AMM V3, которые больше не работают, пострадали — текущие программы mainnet, SDK и DApp Raydium совершенно не затронуты 💰
Raydium обязуется полностью компенсировать всех пострадавших пользователей и проводит всестороннюю оценку безопасности для всех программ mainnet 📊
Этот инцидент подчеркивает потенциальные риски в старых контрактах (устаревших), которые все еще могут быть подвержены атакам, даже если основной протокол не имеет проблем 🎯
Хорошая новость: ущерб ограничен, и Raydium вернет деньги пользователям. Но это напоминание о важности очистки старого кода в протоколах DeFi. Не является инвестиционным советом.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
🚨 СРОЧНО!!!
RAYDIUM УСТРАНЕН ИЗ-ЗА УЯЗВИМОСТИ НА 1,34 МИЛЛИОНА USD ИЗ-ЗА ДЕФЕКТА ВЕРИФИКАЦИИ LP MINT 🔥🟡📉
Raydium подтвердил, что программа Legacy AMM V3 была остановлена после эксплуатации на сумму около 1,34 миллиона USD — злоумышленник использовал уязвимость в верификации LP mint, чтобы обойти проверку коэффициента 🛠
Только пуллы Legacy AMM V3, которые больше не работают, пострадали — текущие программы mainnet, SDK и DApp Raydium совершенно не затронуты 💰
Raydium обязуется полностью компенсировать всех пострадавших пользователей и проводит всестороннюю оценку безопасности для всех программ mainnet 📊
Этот инцидент подчеркивает потенциальные риски в старых контрактах (устаревших), которые все еще могут быть подвержены атакам, даже если основной протокол не имеет проблем 🎯
Хорошая новость: ущерб ограничен, и Raydium вернет деньги пользователям. Но это напоминание о важности очистки старого кода в протоколах DeFi. Не является инвестиционным советом.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
RAYDIUM УСТРАНЕН ИЗ-ЗА УЯЗВИМОСТИ НА 1,34 МИЛЛИОНА USD ИЗ-ЗА ДЕФЕКТА ВЕРИФИКАЦИИ LP MINT 🔥🟡📉
Raydium подтвердил, что программа Legacy AMM V3 была остановлена после эксплуатации на сумму около 1,34 миллиона USD — злоумышленник использовал уязвимость в верификации LP mint, чтобы обойти проверку коэффициента 🛠
Только пуллы Legacy AMM V3, которые больше не работают, пострадали — текущие программы mainnet, SDK и DApp Raydium совершенно не затронуты 💰
Raydium обязуется полностью компенсировать всех пострадавших пользователей и проводит всестороннюю оценку безопасности для всех программ mainnet 📊
Этот инцидент подчеркивает потенциальные риски в старых контрактах (устаревших), которые все еще могут быть подвержены атакам, даже если основной протокол не имеет проблем 🎯
Хорошая новость: ущерб ограничен, и Raydium вернет деньги пользователям. Но это напоминание о важности очистки старого кода в протоколах DeFi. Не является инвестиционным советом.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
1
198
·
--
🚨Недавние взломы DeFi-протоколов подчеркивают сохраняющиеся проблемы безопасности
За последние месяцы в секторе децентрализованных финансов произошло несколько заметных инцидентов, и взлом Ostium, приведший к потерям более $23,75 млн, стал одним из наиболее значимых событий. Другие протоколы также сталкивались со случаями эксплуатации, что подчеркивает уязвимости в проектировании смарт-контрактов, зависимостях от оракулов и механизмах контроля доступа.
Типичные схемы этих атак включают манипуляции с flash loan, уязвимости reentrancy (повторного входа) и скомпрометированные приватные ключи. Хотя многие проекты вкладывают значительные средства в аудиты и программы по поиску багов (bug bounties), быстрое развитие техник атак в некоторых случаях продолжает опережать превентивные меры.
Эти инциденты вызвали призывы к повышению стандартов, включая формальную верификацию, управление через мультиподписи (multi-signature governance) и страховые механизмы. Общая сумма средств в протоколах (total value locked) в затронутых случаях часто резко снижается после взлома; восстановление зависит от оперативности команды и поддержки со стороны сообщества.
В целом более широкий DeFi-экосистем остается устойчивым: несмотря на отдельные неудачи, total value locked по-прежнему остается значительным. Разработчики и пользователи все чаще уделяют приоритетное внимание «гигиене безопасности», однако разрешительный характер этого пространства гарантирует, что риски сохраняются. Продолжающиеся инновации в инструментах безопасности и страховых продуктах направлены на смягчение будущих последствий при сохранении ключевых преимуществ децентрализованных финансов.
#DeFiHack
🚨Недавние взломы DeFi-протоколов подчеркивают сохраняющиеся проблемы безопасности
За последние месяцы в секторе децентрализованных финансов произошло несколько заметных инцидентов, и взлом Ostium, приведший к потерям более $23,75 млн, стал одним из наиболее значимых событий. Другие протоколы также сталкивались со случаями эксплуатации, что подчеркивает уязвимости в проектировании смарт-контрактов, зависимостях от оракулов и механизмах контроля доступа.
Типичные схемы этих атак включают манипуляции с flash loan, уязвимости reentrancy (повторного входа) и скомпрометированные приватные ключи. Хотя многие проекты вкладывают значительные средства в аудиты и программы по поиску багов (bug bounties), быстрое развитие техник атак в некоторых случаях продолжает опережать превентивные меры.
Эти инциденты вызвали призывы к повышению стандартов, включая формальную верификацию, управление через мультиподписи (multi-signature governance) и страховые механизмы. Общая сумма средств в протоколах (total value locked) в затронутых случаях часто резко снижается после взлома; восстановление зависит от оперативности команды и поддержки со стороны сообщества.
В целом более широкий DeFi-экосистем остается устойчивым: несмотря на отдельные неудачи, total value locked по-прежнему остается значительным. Разработчики и пользователи все чаще уделяют приоритетное внимание «гигиене безопасности», однако разрешительный характер этого пространства гарантирует, что риски сохраняются. Продолжающиеся инновации в инструментах безопасности и страховых продуктах направлены на смягчение будущих последствий при сохранении ключевых преимуществ децентрализованных финансов.
#DeFiHack
За последние месяцы в секторе децентрализованных финансов произошло несколько заметных инцидентов, и взлом Ostium, приведший к потерям более $23,75 млн, стал одним из наиболее значимых событий. Другие протоколы также сталкивались со случаями эксплуатации, что подчеркивает уязвимости в проектировании смарт-контрактов, зависимостях от оракулов и механизмах контроля доступа.
Типичные схемы этих атак включают манипуляции с flash loan, уязвимости reentrancy (повторного входа) и скомпрометированные приватные ключи. Хотя многие проекты вкладывают значительные средства в аудиты и программы по поиску багов (bug bounties), быстрое развитие техник атак в некоторых случаях продолжает опережать превентивные меры.
Эти инциденты вызвали призывы к повышению стандартов, включая формальную верификацию, управление через мультиподписи (multi-signature governance) и страховые механизмы. Общая сумма средств в протоколах (total value locked) в затронутых случаях часто резко снижается после взлома; восстановление зависит от оперативности команды и поддержки со стороны сообщества.
В целом более широкий DeFi-экосистем остается устойчивым: несмотря на отдельные неудачи, total value locked по-прежнему остается значительным. Разработчики и пользователи все чаще уделяют приоритетное внимание «гигиене безопасности», однако разрешительный характер этого пространства гарантирует, что риски сохраняются. Продолжающиеся инновации в инструментах безопасности и страховых продуктах направлены на смягчение будущих последствий при сохранении ключевых преимуществ децентрализованных финансов.
#DeFiHack
109
·
--
Сеть Cronos приостанавливает работу после DeFi-эксплойта Tectonic на 75 млн долларовСеть Cronos объявила о временной приостановке работы 31 августа после инцидента с нарушением безопасности, нацеленного на протокол Tectonic, при оценочных потерях, приближающихся к 75 млн долларов. Эксплойт, подтвержденный источниками, знакомыми с инцидентом, привел к немедленной остановке сети, чтобы предотвратить дальнейшие несанкционированные транзакции и дать возможность провести форензик-расследование.
Генеральный директор Crypto.com Крис Марзалек уточнил, что мобильное приложение компании и биржевая платформа не пострадали от инцидента Tectonic. Торговые операции и функции вывода средств продолжали работать без перебоев, что указывает на то, что взлом был локализован в экосистеме Cronos, а не распространился на более широкую инфраструктуру.
Сеть Cronos приостанавливает работу после DeFi-эксплойта Tectonic на 75 млн долларов
Сеть Cronos объявила о временной приостановке работы 31 августа после инцидента с нарушением безопасности, нацеленного на протокол Tectonic, при оценочных потерях, приближающихся к 75 млн долларов. Эксплойт, подтвержденный источниками, знакомыми с инцидентом, привел к немедленной остановке сети, чтобы предотвратить дальнейшие несанкционированные транзакции и дать возможность провести форензик-расследование.
Генеральный директор Crypto.com Крис Марзалек уточнил, что мобильное приложение компании и биржевая платформа не пострадали от инцидента Tectonic. Торговые операции и функции вывода средств продолжали работать без перебоев, что указывает на то, что взлом был локализован в экосистеме Cronos, а не распространился на более широкую инфраструктуру.
Генеральный директор Crypto.com Крис Марзалек уточнил, что мобильное приложение компании и биржевая платформа не пострадали от инцидента Tectonic. Торговые операции и функции вывода средств продолжали работать без перебоев, что указывает на то, что взлом был локализован в экосистеме Cronos, а не распространился на более широкую инфраструктуру.
38

·
--
Падение
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
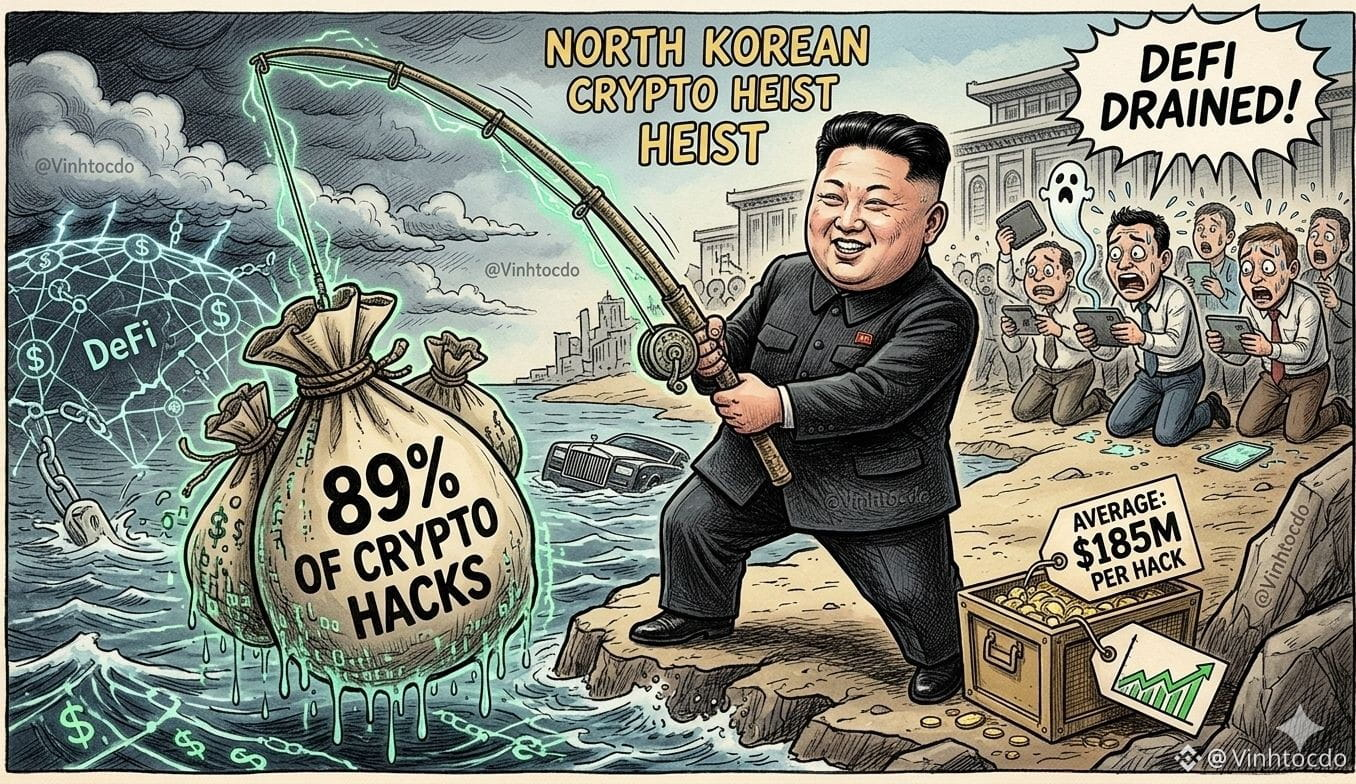
Данные Chainalysis только что показали шокирующую цифру: на предположительно совершённые Северной Кореей хакерские атаки пришлось почти 89% всех потерь на крипторынке в этом году!
В среднем каждая такая атака приносит хакерам около 185,65 млн долларов — в 3,7 раза больше, чем в 2021 году. Выходит, эти «техногении» не кодят проекты, а только тренируются «взламывать» кошельки?
Если копнуть глубже: уязвимости в безопасности DeFi-проектов становятся всё прибыльнее. Хакеры прокачивают навыки до «космического» уровня, и из-за одной небольшой бреши весь пул ликвидности может исчезнуть в один миг.
Что делать трейдерам?
1️⃣ Ни в коем случае не переходите по незнакомым ссылкам и ссылкам на сомнительные аирдропы, иначе можете лишиться средств в кошельке.
2️⃣ Если планируете хранить средства долго, переведите часть на холодный кошелёк. Не держите всё на бирже или в горячем кошельке.
3️⃣ Никогда не фотографируйте и не сохраняйте ключ (12 символов для защиты) на телефоне и не отправляйте его через соцсети.
Это не финансовая рекомендация!
Зарегистрируйтесь на Binance прямо сейчас, чтобы торговать безопасно, используя код VINHTOCDO или перейдя по ссылке: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Нажмите кнопку торговли ниже, чтобы поддержать меня $BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
Данные Chainalysis только что показали шокирующую цифру: на предположительно совершённые Северной Кореей хакерские атаки пришлось почти 89% всех потерь на крипторынке в этом году!
В среднем каждая такая атака приносит хакерам около 185,65 млн долларов — в 3,7 раза больше, чем в 2021 году. Выходит, эти «техногении» не кодят проекты, а только тренируются «взламывать» кошельки?
Если копнуть глубже: уязвимости в безопасности DeFi-проектов становятся всё прибыльнее. Хакеры прокачивают навыки до «космического» уровня, и из-за одной небольшой бреши весь пул ликвидности может исчезнуть в один миг.
Что делать трейдерам?
1️⃣ Ни в коем случае не переходите по незнакомым ссылкам и ссылкам на сомнительные аирдропы, иначе можете лишиться средств в кошельке.
2️⃣ Если планируете хранить средства долго, переведите часть на холодный кошелёк. Не держите всё на бирже или в горячем кошельке.
3️⃣ Никогда не фотографируйте и не сохраняйте ключ (12 символов для защиты) на телефоне и не отправляйте его через соцсети.
Это не финансовая рекомендация!
Зарегистрируйтесь на Binance прямо сейчас, чтобы торговать безопасно, используя код VINHTOCDO или перейдя по ссылке: https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Нажмите кнопку торговли ниже, чтобы поддержать меня $BTC
$BNB
$ETH
Данные Chainalysis только что показали шокирующую цифру: на предположительно совершённые Северной Кореей хакерские атаки пришлось почти 89% всех потерь на крипторынке в этом году!
В среднем каждая такая атака приносит хакерам около 185,65 млн долларов — в 3,7 раза больше, чем в 2021 году. Выходит, эти «техногении» не кодят проекты, а только тренируются «взламывать» кошельки?
Если копнуть глубже: уязвимости в безопасности DeFi-проектов становятся всё прибыльнее. Хакеры прокачивают навыки до «космического» уровня, и из-за одной небольшой бреши весь пул ликвидности может исчезнуть в один миг.
Что делать трейдерам?
1️⃣ Ни в коем случае не переходите по незнакомым ссылкам и ссылкам на сомнительные аирдропы, иначе можете лишиться средств в кошельке.
2️⃣ Если планируете хранить средства долго, переведите часть на холодный кошелёк. Не держите всё на бирже или в горячем кошельке.
3️⃣ Никогда не фотографируйте и не сохраняйте ключ (12 символов для защиты) на телефоне и не отправляйте его через соцсети.
Это не финансовая рекомендация!
Зарегистрируйтесь на Binance прямо сейчас, чтобы торговать безопасно, используя код VINHTOCDO или перейдя по ссылке: https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Нажмите кнопку торговли ниже, чтобы поддержать меня $BTC
$BNB
$ETH
5
804
·
--
Рост
🚨 $292M KelpDAO Хак только что стер МИЛЛИАРДЫ из DeFi! 😱 $PIEVERSE $IRYS $GUN
Группа Lazarus якобы атаковала мост KelpDAO через уязвимость LayerZero, выведя 116K rsETH. Aave теперь сталкивается с $177M плохого долга, TVL упал с $22B до $15B. AAVE упал на 20%! SparkLend, Ethena, Lido все заморозили рынки.
DeFi зараза РЕАЛЬНА – $600M потеряно за 20 дней! 📉 Что дальше?
📰 Источник: LayerZero Labs & ZachXBT
Следите за обновлениями в реальном времени! 👇 #KelpDAO #DeFiHack #Aave #crypto
🚨 $292M KelpDAO Хак только что стер МИЛЛИАРДЫ из DeFi! 😱 $PIEVERSE $IRYS $GUN
Группа Lazarus якобы атаковала мост KelpDAO через уязвимость LayerZero, выведя 116K rsETH. Aave теперь сталкивается с $177M плохого долга, TVL упал с $22B до $15B. AAVE упал на 20%! SparkLend, Ethena, Lido все заморозили рынки.
DeFi зараза РЕАЛЬНА – $600M потеряно за 20 дней! 📉 Что дальше?
📰 Источник: LayerZero Labs & ZachXBT
Следите за обновлениями в реальном времени! 👇 #KelpDAO #DeFiHack #Aave #crypto
Группа Lazarus якобы атаковала мост KelpDAO через уязвимость LayerZero, выведя 116K rsETH. Aave теперь сталкивается с $177M плохого долга, TVL упал с $22B до $15B. AAVE упал на 20%! SparkLend, Ethena, Lido все заморозили рынки.
DeFi зараза РЕАЛЬНА – $600M потеряно за 20 дней! 📉 Что дальше?
📰 Источник: LayerZero Labs & ZachXBT
Следите за обновлениями в реальном времени! 👇 #KelpDAO #DeFiHack #Aave #crypto
461

·
--
🛡️ В этом месяце украли $605 миллионов в крипте. Ты в безопасности?
12 протоколов взломаны за 20 дней. KelpDAO, Drift, Aethir — все под атакой. Кросс-цепочные мосты — это слабое звено. Правило: если это не на аппаратном кошельке, значит, это не твое.
#CryptoSecurity #DeFiHack #safu
🛡️ В этом месяце украли $605 миллионов в крипте. Ты в безопасности?
12 протоколов взломаны за 20 дней. KelpDAO, Drift, Aethir — все под атакой. Кросс-цепочные мосты — это слабое звено. Правило: если это не на аппаратном кошельке, значит, это не твое.
#CryptoSecurity #DeFiHack #safu
12 протоколов взломаны за 20 дней. KelpDAO, Drift, Aethir — все под атакой. Кросс-цепочные мосты — это слабое звено. Правило: если это не на аппаратном кошельке, значит, это не твое.
#CryptoSecurity #DeFiHack #safu
21

·
--
Статья
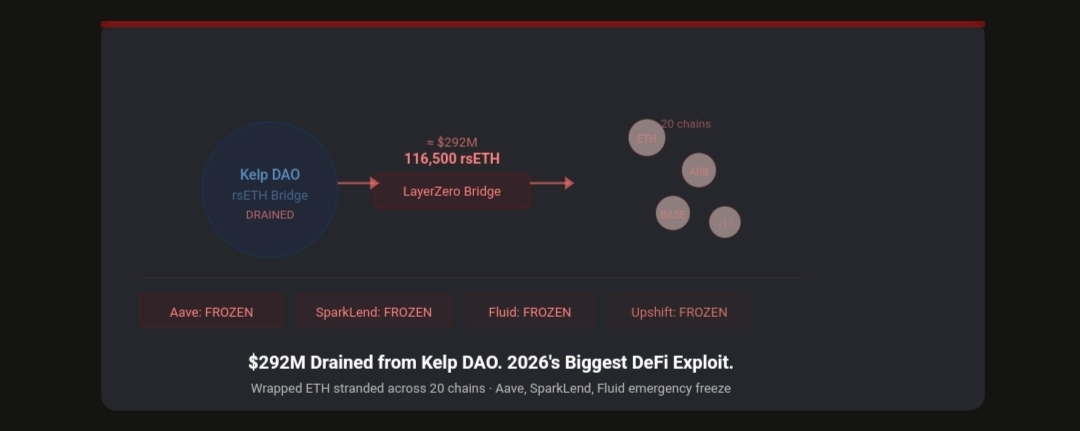
292 миллиона долларов. 20 цепочек. 4 протокола заморожены. Самый крупный хак DeFi в 2026 году только что поразил Kelp DAOПока все следили за заголовками из Ормуза в эти выходные, DeFi пережил свою худшую атаку в 2026 году.
Злоумышленник вывел 116,500 rsETH — примерно 18% от обращения и приблизительно 292 миллиона долларов в стоимости — из моста Kelp, работающего на LayerZero, в субботу, вызвав экстренные заморозки в Aave, SparkLend, Fluid и Upshift. Упакованный эфир оказался заблокированным на 20 цепочках, поскольку атака распространилась через инфраструктуру межцепочного взаимодействия.
Давайте разберемся, что на самом деле произошло, потому что механика имеет значение.
292 миллиона долларов. 20 цепочек. 4 протокола заморожены. Самый крупный хак DeFi в 2026 году только что поразил Kelp DAO
Пока все следили за заголовками из Ормуза в эти выходные, DeFi пережил свою худшую атаку в 2026 году.
Злоумышленник вывел 116,500 rsETH — примерно 18% от обращения и приблизительно 292 миллиона долларов в стоимости — из моста Kelp, работающего на LayerZero, в субботу, вызвав экстренные заморозки в Aave, SparkLend, Fluid и Upshift. Упакованный эфир оказался заблокированным на 20 цепочках, поскольку атака распространилась через инфраструктуру межцепочного взаимодействия.
Давайте разберемся, что на самом деле произошло, потому что механика имеет значение.
Злоумышленник вывел 116,500 rsETH — примерно 18% от обращения и приблизительно 292 миллиона долларов в стоимости — из моста Kelp, работающего на LayerZero, в субботу, вызвав экстренные заморозки в Aave, SparkLend, Fluid и Upshift. Упакованный эфир оказался заблокированным на 20 цепочках, поскольку атака распространилась через инфраструктуру межцепочного взаимодействия.
Давайте разберемся, что на самом деле произошло, потому что механика имеет значение.
93
·
--
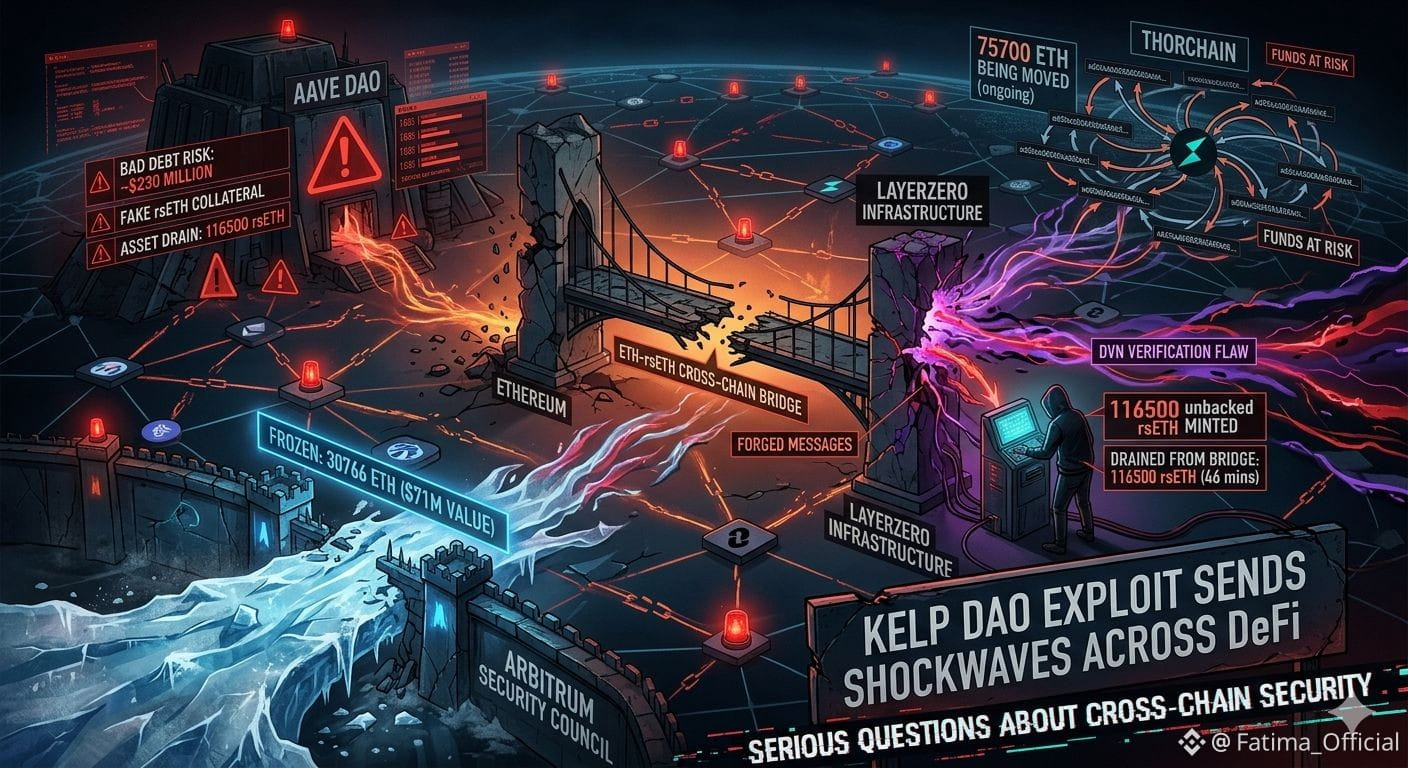
Эксплуатация Kelp DAO вызывает震动 в DeFi
Серьезное нарушение безопасности потрясло Kelp DAO после того, как хакеры использовали инфраструктуру LayerZero RPC и недостаток проверки DVN для подделки межсетевых сообщений. Они выпустили необеспеченный rsETH и вывели 116500 rsETH из моста Ethereum всего за 46 минут. Влияние огромно. Aave теперь рискует почти 230 миллионов долларов в плохом долге, так как злоумышленники использовали поддельное обеспечение для заимствования реальных активов. Совет безопасности Arbitrum быстро отреагировал и заморозил 30766 ETH на сумму 71 миллион долларов. Около 75700 ETH все еще перемещается через THORChain между несколькими кошельками. Инцидент поднимает серьезные вопросы о безопасности межсетевых операций сегодня.
$ETH $AAVE $ARB
#KelpDAO #DeFiHack #CryptoNews #Ethereum
Эксплуатация Kelp DAO вызывает震动 в DeFi
Серьезное нарушение безопасности потрясло Kelp DAO после того, как хакеры использовали инфраструктуру LayerZero RPC и недостаток проверки DVN для подделки межсетевых сообщений. Они выпустили необеспеченный rsETH и вывели 116500 rsETH из моста Ethereum всего за 46 минут. Влияние огромно. Aave теперь рискует почти 230 миллионов долларов в плохом долге, так как злоумышленники использовали поддельное обеспечение для заимствования реальных активов. Совет безопасности Arbitrum быстро отреагировал и заморозил 30766 ETH на сумму 71 миллион долларов. Около 75700 ETH все еще перемещается через THORChain между несколькими кошельками. Инцидент поднимает серьезные вопросы о безопасности межсетевых операций сегодня.
$ETH $AAVE $ARB
#KelpDAO #DeFiHack #CryptoNews #Ethereum
Серьезное нарушение безопасности потрясло Kelp DAO после того, как хакеры использовали инфраструктуру LayerZero RPC и недостаток проверки DVN для подделки межсетевых сообщений. Они выпустили необеспеченный rsETH и вывели 116500 rsETH из моста Ethereum всего за 46 минут. Влияние огромно. Aave теперь рискует почти 230 миллионов долларов в плохом долге, так как злоумышленники использовали поддельное обеспечение для заимствования реальных активов. Совет безопасности Arbitrum быстро отреагировал и заморозил 30766 ETH на сумму 71 миллион долларов. Около 75700 ETH все еще перемещается через THORChain между несколькими кошельками. Инцидент поднимает серьезные вопросы о безопасности межсетевых операций сегодня.
$ETH $AAVE $ARB
#KelpDAO #DeFiHack #CryptoNews #Ethereum
2
153
·
--
🚨 Lazarus "Призрак Северной Кореи" Нападает на DeFi – $577 Миллионов Сгорело За 18 Дней
Хакерская группа Lazarus (Северная Корея) подтвердила свою причастность к двум крупнейшим атакам апреля: Drift Protocol потерял $285M 1/4 и KelpDAO потерял $292M 18/4 – общие убытки превысили $577M всего за полмесяца.
Взлом KelpDAO использовал уязвимость моста LayerZero, атакуя DDoS 2 узла RPC, заставляя систему перейти в режим аварии и обманывая верификатор, чтобы подписать фальшивую кросс-чейн транзакцию, выведя 116,500 rsETH (~18% от общего предложения).
Апрель 2026 года официально стал худшим месяцем для DeFi с февраля 2025 года, с общими убытками в этом году, достигшими $771.8M – количество атак увеличилось почти вдвое по сравнению с аналогичным периодом 2025 года.
#DeFiHack #Lazarus #KelpDAO
🚨 Lazarus "Призрак Северной Кореи" Нападает на DeFi – $577 Миллионов Сгорело За 18 Дней
Хакерская группа Lazarus (Северная Корея) подтвердила свою причастность к двум крупнейшим атакам апреля: Drift Protocol потерял $285M 1/4 и KelpDAO потерял $292M 18/4 – общие убытки превысили $577M всего за полмесяца.
Взлом KelpDAO использовал уязвимость моста LayerZero, атакуя DDoS 2 узла RPC, заставляя систему перейти в режим аварии и обманывая верификатор, чтобы подписать фальшивую кросс-чейн транзакцию, выведя 116,500 rsETH (~18% от общего предложения).
Апрель 2026 года официально стал худшим месяцем для DeFi с февраля 2025 года, с общими убытками в этом году, достигшими $771.8M – количество атак увеличилось почти вдвое по сравнению с аналогичным периодом 2025 года.
#DeFiHack #Lazarus #KelpDAO
Хакерская группа Lazarus (Северная Корея) подтвердила свою причастность к двум крупнейшим атакам апреля: Drift Protocol потерял $285M 1/4 и KelpDAO потерял $292M 18/4 – общие убытки превысили $577M всего за полмесяца.
Взлом KelpDAO использовал уязвимость моста LayerZero, атакуя DDoS 2 узла RPC, заставляя систему перейти в режим аварии и обманывая верификатор, чтобы подписать фальшивую кросс-чейн транзакцию, выведя 116,500 rsETH (~18% от общего предложения).
Апрель 2026 года официально стал худшим месяцем для DeFi с февраля 2025 года, с общими убытками в этом году, достигшими $771.8M – количество атак увеличилось почти вдвое по сравнению с аналогичным периодом 2025 года.
#DeFiHack #Lazarus #KelpDAO
1
4.1k
·
--
💥 Исследование US$ 200 миллионов потрясает рынок DeFi сегодня!
Kelp DAO обвиняет LayerZero в краже, в то время как Aave спешит сократить огромные потери. Если у вас есть активы в L2 (Mantle, Arbitrum, Base) или вы используете rsETH, будьте внимательны к обновлениям по治理! 🛡️
"Не то, что с нами происходит, а как мы реагируем, имеет значение." — Эпиктет.
Как вы реагируете на эту новость?
👍 - Спокойно, DeFi это переживет.
🔥 - Время вывести все с мостов и L2 на всякий случай.
#BinanceSquare #CryptoAlert #Bitcoin #Ethereum #DeFiHack
💥 Исследование US$ 200 миллионов потрясает рынок DeFi сегодня!
Kelp DAO обвиняет LayerZero в краже, в то время как Aave спешит сократить огромные потери. Если у вас есть активы в L2 (Mantle, Arbitrum, Base) или вы используете rsETH, будьте внимательны к обновлениям по治理! 🛡️
"Не то, что с нами происходит, а как мы реагируем, имеет значение." — Эпиктет.
Как вы реагируете на эту новость?
👍 - Спокойно, DeFi это переживет.
🔥 - Время вывести все с мостов и L2 на всякий случай.
#BinanceSquare #CryptoAlert #Bitcoin #Ethereum #DeFiHack
Kelp DAO обвиняет LayerZero в краже, в то время как Aave спешит сократить огромные потери. Если у вас есть активы в L2 (Mantle, Arbitrum, Base) или вы используете rsETH, будьте внимательны к обновлениям по治理! 🛡️
"Не то, что с нами происходит, а как мы реагируем, имеет значение." — Эпиктет.
Как вы реагируете на эту новость?
👍 - Спокойно, DeFi это переживет.
🔥 - Время вывести все с мостов и L2 на всякий случай.
#BinanceSquare #CryptoAlert #Bitcoin #Ethereum #DeFiHack
1
70
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 147,166
350 обсуждают
2
#fomcотслеживание
Просмотров: 122,885
602 обсуждают
3
#CanBTCReboundAfterFallingBelow60K?
Просмотров: 240,283
1,057 обсуждают
4
#GlobalStocksFaceLongestLosingStreakSince2023
Просмотров: 84,212
816 обсуждают
5
#AnthropicPlungesTowardIPOPriceonDay2
Просмотров: 40,172
414 обсуждают
6
#TwentyOneCapitalAdds172.25BTC
Просмотров: 69
19 обсуждают
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
Просмотров: 101
8 обсуждают
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
Просмотров: 16,012
136 обсуждают
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
Просмотров: 555
10 обсуждают
10
#BitMineFaces$10.1BUnrealizedETHLoss
Просмотров: 1,050
13 обсуждают