

#darksword
darksword
Просмотров: 1,758
26 обсуждают
Популярные
Новые

·
--
Одна и та же группа создала более 1500 фальшивых сайтов — среди них поддельные биржи и кошельки
На прошлой неделе мы рассказывали о группе DarkSword, которая с помощью трояна для iOS крадёт приватные ключи от кошельков и данные из Связки ключей. Сегодня SlowMist сообщила о новом развитии событий: эта же группа создала в интернете более 1500 фальшивых сайтов, и они до сих пор доступны. Это не повтор старой новости — масштаб только сегодня подтвердили.
Подделки маскируются под самые разные сервисы: фальшивые онлайн-магазины, биржи, кошельки, игровые платформы и сервисы для работы с криптовалютами. Сегодня директор по информационной безопасности SlowMist 23pds опубликовал пост и отдельно упомянул, что среди них есть поддельные Binance и OKX. По статистике MistEye, таких сайтов более 1500. Это не приблизительная оценка, а уже выявленное количество.
Чаще всего частные инвесторы попадаются на трёх видах уловок. Первый — поиск названия биржи: среди первых результатов может оказаться фальшивый сайт, который почти не отличить от настоящего, даже окно входа выглядит так же. Второй — ссылки из чатов, SMS или личных сообщений: перейдя по ним, вы сначала входите в аккаунт, а затем проходите «проверку безопасности». После этого кошелёк оказывается пустым. Третий — поддельные приложения-кошельки: сразу после скачивания они предлагают импортировать мнемоническую фразу. Введёте её — и сами вручите злоумышленникам ключи.
Три шага, которые можно сделать прямо сейчас. Первое: заходите на биржи и в кошельки только через сохранённые вами закладки или официальные приложения. Не переходите по результатам поиска и ссылкам от других людей. Чтобы войти, самостоятельно откройте закладку. Второе: если сайт или приложение просит ввести мнемоническую фразу или приватный ключ — сразу закройте его. Настоящий официальный сервис никогда не запросит это на веб-странице. Третье: как можно скорее обновите iPhone до последней версии системы. Не храните мнемоническую фразу в заметках или фотографиях: именно такие данные в Связке ключей и заметках пытается украсть троян.
А вам попадались фальшивые сайты, почти неотличимые от настоящих? Как вы поняли, что что-то не так?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Сяо Кай, крипто-новичок Web3
Отказ от ответственности: эта статья носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией. Торговля криптовалютами сопряжена с крайне высоким риском — принимайте решения осмотрительно.
38

·
--
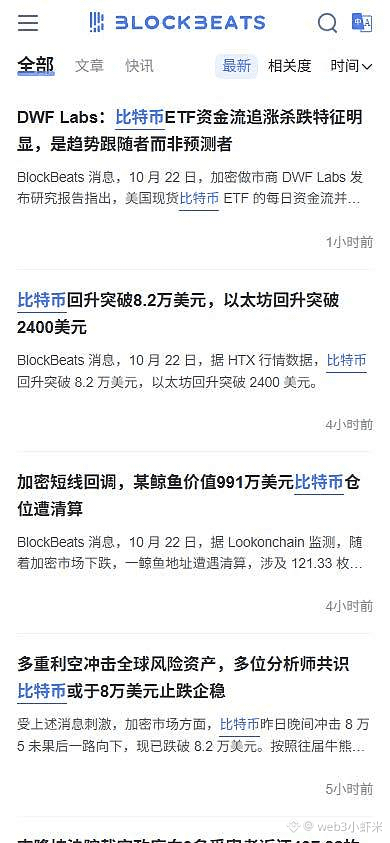
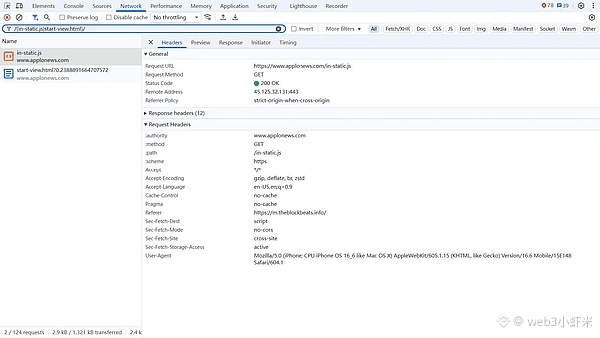
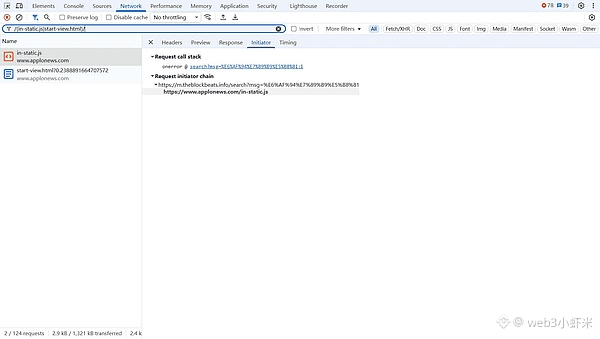
Наткнулся на официальные объявления SlowMist / BlockBeats: 22 октября на мобильной H5-странице поиска BlockBeats был внедрён сторонний подозрительный скрипт, связанный с DarkSword. При поиске новостей страница выглядела нормально, но в фоновом режиме могла загружать вредоносный JS-код. BlockBeats воспроизвёл проблему и устранил её. В тот же день MistEye от SlowMist сообщила, что в сети уже развернули более 1500 фишинговых сайтов DarkSword: поддельные Binance, OKX и криптокошельки, а также сайты электронной коммерции с обменом.
Важно: окно для успешной эксплуатации уязвимости в основном охватывает iOS 18.6–18.7.2 и 26.0–26.1. BlockBeats рекомендует как можно скорее обновиться до последней версии iOS 27. Атака начинается через браузер, и вам необязательно нажимать «Подключить кошелёк» — вредоносная загрузка может произойти, даже если вы просто просматриваете новости на официальном домене СМИ.
Даже главную страницу криптомедиа могут использовать как приманку. Если на вашем iPhone всё ещё установлена старая система — обновите её сегодня вечером.
#DarkSword #慢雾 #BlockBeats
·
--
Потерять крипту на iPhone — и для этого обязательно самому тыкать по ссылкам?
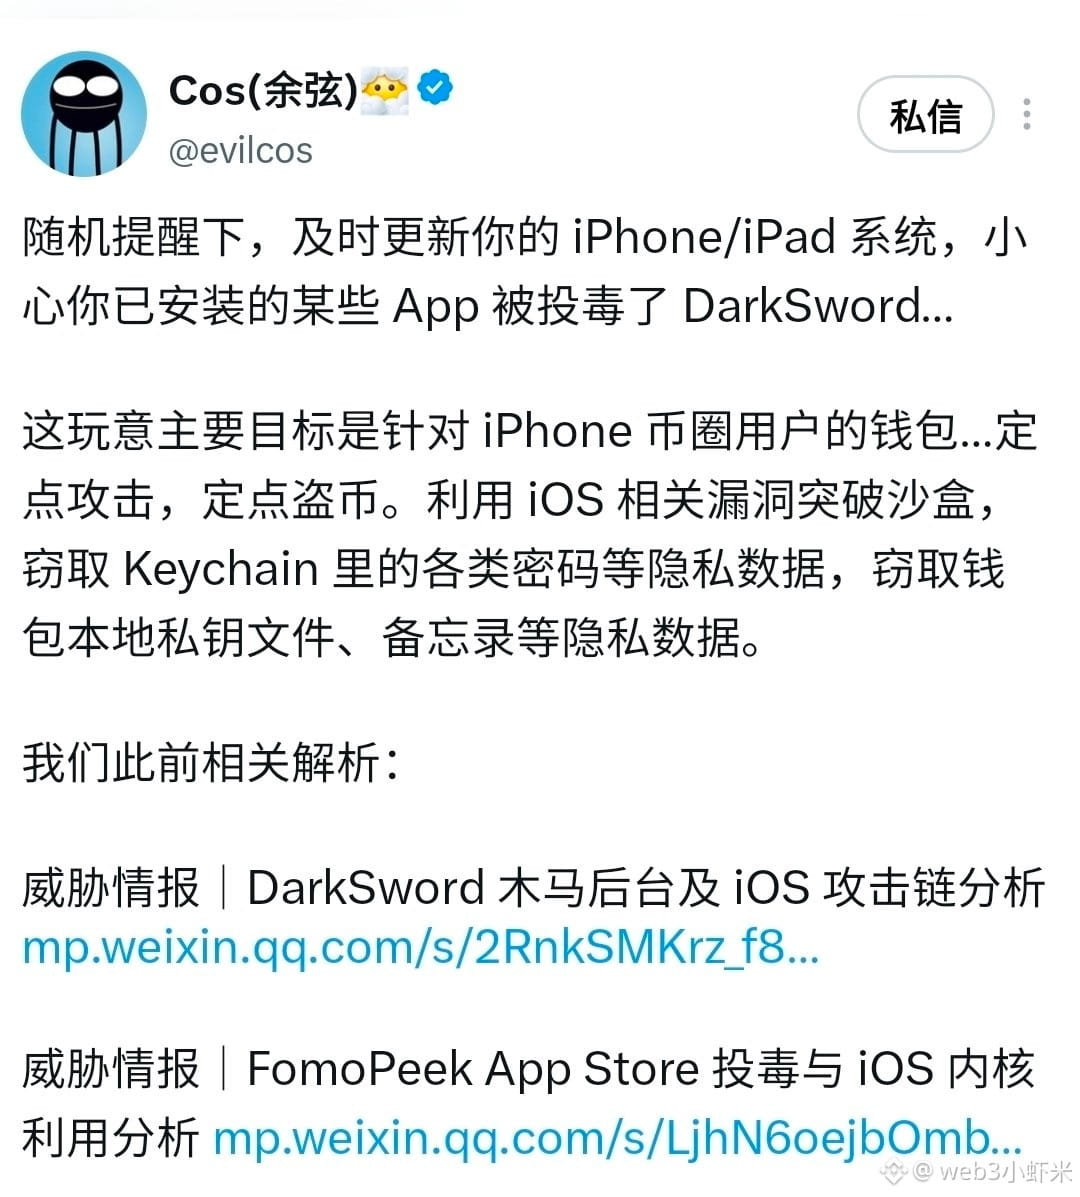
Сегодня SlowMist опубликовала отчёт и раскопала инфраструктуру трояна под названием DarkSword. В марте впервые появился его атакующий код, в июле на GitHub завели репозиторий, а к концу сентября вся эта схема уже заработала. Полный цикл: отправить на вредоносную страницу, установить троян, украсть данные с телефона и в конце вывести крипту из кошелька.
Разработчики хвастаются поддержкой iOS 13 и выше, но стоит заглянуть в код — и выясняется, что атаковать можно только две группы версий: с 18.6 по 18.7.2 и с 26.0 по 26.1.
Совет SlowMist предельно простой: если доступно обновление системы — срочно обновляйтесь и не переходите по подозрительным ссылкам. Если подозреваете, что попались, больше не используйте этот телефон для кошельков. Возьмите чистое устройство, создайте новый кошелёк, переведите туда деньги и заодно отзовите выданные разрешения.
Какая версия iOS сейчас стоит на вашем телефоне? Я после этого отчёта сразу пошёл проверять — жизнь криптохомяка тоже жизнь.
#慢雾 #DarkSword #iOS安全 #безопасностькошелька
—— криптохомяк Web3 Сяокай
Всё вышеизложенное — личное мнение и не является инвестиционной рекомендацией.
27

·
--
🎯 iPhone попал под прицел: злоумышленники крадут мнемонические фразы от криптокошельков
📰 Набор эксплойтов DarkSword атакует iOS с помощью вредоносного ПО Coruna и похищает мнемонические фразы от криптокошельков. Серверы C2 уже обнаружены
💬 Производители аппаратных кошельков уже вовсю соревнуются, а телефон по-прежнему остаётся самым уязвимым звеном. Если вы храните мнемоническую фразу в галерее, на скриншотах или в заметках — самое время всё проверить. Я после прочтения пару секунд просто сидел в шоке.
🏷️ #iOS安全 #钱包安全 #DarkSword #мнемоническаяфраза
27
·
--
🎯 Пользователи iPhone, внимание: нацелились на ваши сид-фразы
📰 Набор P7 DarkSword использует вредоносную программу Coruna для кражи сид-фраз криптокошельков, а также может удалённо управлять устройством и передавать данные. Его цель — криптокошельки на iOS.
💬 Едва утих скандал с аппаратными кошельками, как новая угроза появилась на телефонах. Если вы храните сид-фразы в галерее или заметках, считайте, что приклеили ключ ко лбу. Телефон — вовсе не сейф, надёжнее хранить их офлайн.
🏷️ #DarkSword #iOS安全 #助记词 #МобильнаяБезопасность
19
·
--
Статья
СРОЧНО: Darksword нацеливается на кошельки iOS 26.5 — криптомир на граниНаводнение началось. Последнее предупреждение SlowMist показывает, что злоумышленники захватили цепочку эксплойта Darksword, чтобы проникнуть в устройства iOS 26.5 и выкачивать приватные ключи из кошельков с self‑custody. В тревожном заявлении главный директор по информационной безопасности 23pds предупредил, что вектор атаки обходит новейший патч безопасности Apple, оставляя миллионы пользователей уязвимыми.
Это не слух; это неоспоримый факт: цепочка Darksword, ранее бездействовавшая, была заново переработана для эксплуатации новейшего обновления iOS. Последствия? Каждый пользователь iOS с криптокошельком теперь потенциальная цель, а рынок может увидеть внезапное падение, поскольку уверенность снижается. #iOS #Darksword #CryptoSecurity
СРОЧНО: Darksword нацеливается на кошельки iOS 26.5 — криптомир на грани
Наводнение началось. Последнее предупреждение SlowMist показывает, что злоумышленники захватили цепочку эксплойта Darksword, чтобы проникнуть в устройства iOS 26.5 и выкачивать приватные ключи из кошельков с self‑custody. В тревожном заявлении главный директор по информационной безопасности 23pds предупредил, что вектор атаки обходит новейший патч безопасности Apple, оставляя миллионы пользователей уязвимыми.
Это не слух; это неоспоримый факт: цепочка Darksword, ранее бездействовавшая, была заново переработана для эксплуатации новейшего обновления iOS. Последствия? Каждый пользователь iOS с криптокошельком теперь потенциальная цель, а рынок может увидеть внезапное падение, поскольку уверенность снижается. #iOS #Darksword #CryptoSecurity
Это не слух; это неоспоримый факт: цепочка Darksword, ранее бездействовавшая, была заново переработана для эксплуатации новейшего обновления iOS. Последствия? Каждый пользователь iOS с криптокошельком теперь потенциальная цель, а рынок может увидеть внезапное падение, поскольку уверенность снижается. #iOS #Darksword #CryptoSecurity
36

·
--
Падение
ваши чаты говорят, что DarkSword использует iOS 13–26.5, лол. задокументировано: 18.4–18.7, полностью исправлено к февралю #DarkSword
🔸 одна ссылка Safari, затем он читает данные кошелька
🔸 шесть цепочечных багов, все закрыты в iOS 26.3, 11 фев
🔸 26.5 — это заявление SlowMist, никто официально это не подтвердил
само утверждение заканчивается на 26.5, сборка за май. iOS 27 и 26.7 вышли 14 сентября
ключи на телефоне? обновите сегодня вечером, или Режим блокировки)
Apple или Google подтвердят или опровергнут часть про 26.5 — я опубликую. подписывайтесь, если вам не всё равно #Apple
1
4
357
·
--
Падение
26.7.1
это iOS, которое вам нужно, если ключи живут на iPhone
Apple выпустила его 28 сентября для CVE-2026-86950, ошибки в CoreGraphics
созданный файл может выполнять код, и Apple заявляет, что он мог быть использован против отдельных целевых лиц на версиях до iOS 27
26.7, ту, которую я просил вас установить на прошлой неделе, всё ещё было уязвимо. моя ошибка
теперь та часть, которую чаты добавляют сами:
- "это DarkSword": на странице Apple этого нет, и ни один источник не подтвердил
- "iOS 13–26.5": это утверждение из предупреждения, а не от Apple
на iOS 27 эта ошибка не применяется. 27.0.1 вышла в тот же день без опубликованных CVE
на прошлой неделе я также говорил, что опубликую сообщение, когда Apple или Google урегулируют заявление SlowMist о 26.5 — в любом случае. всё ещё ничего ни от одной из сторон
#Apple #DarkSword
7
98

Предупреждение: Уязвимость Safari атакует DarkSword и угрожает криптовалютам
- Технический директор (CTO) Ledger Чарльз Гийемэ сообщил о новом нападении под названием DarkSword.
- Он советует пользователям iPhone как можно скорее обновить устройства.
- Эта атака может привести к потере криптовалют, если пользователи перейдут на вредоносные веб-сайты.
- Подробная информация об уязвимости пока раскрыта не полностью.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Источник: U.Today
428

·
--
УТЕЧКА DARKSWORD: СТАРЫЕ ПОЛЬЗОВАТЕЛИ iPHONE ПОД УГРОЗОЙ 🚨
🚨 УТЕЧКА АТАКИ DARKSWORD В СЕТИ: СТАРЫЕ iPHONE И ПОЛЬЗОВАТЕЛИ SAFARI В ЦЕЛИ
Это серьезное ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ для каждого крипто-холдера.
Юй Сян из SlowMist подтвердил, что программа атаки DarkSword просочилась и активно нацеливается на крипто-кошельки.
Кто под угрозой:
Старые версии iOS на iPhone
Пользователи браузера Safari
Все, кто держит криптовалютные кошельки на затронутых устройствах
Как работает атака:
Зловредный код JavaScript внедряется на фальшивые сайты, имитирующие:
Платформы для взрослого стриминга
Энергетические станции TRON
Процедуры возврата
Уведомления о уязвимостях
Опасность: Если пользователи старых моделей iPhone открывают такие сайты в Safari и оставляют их открытыми, одновременно разблокируя свои кошельки, их приватные ключи в открытом виде могут быть украдены.
Что вам следует сделать СЕЙЧАС:
Обновите ваш iPhone до последней версии iOS
Избегайте использования Safari для крипто-серфинга
Никогда не оставляйте кошельки разблокированными во время серфинга
Будьте крайне осторожны с подозрительными ссылками
👇 Вы уже обновили ваш iPhone недавно? Берегите себя.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 422,928
3,223 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 262,618
2,265 обсуждают
3
#ПротоколFOMC
Просмотров: 62,962
252 обсуждают
4
#fomcотслеживание
Просмотров: 53,986
506 обсуждают
5
#EarningsSeason
Просмотров: 5.9M
29,314 обсуждают
6
#$10.9BBitcoinOptionsExpireFriday
Просмотров: 1,303
61 обсуждают
7
#ThailandSupremeCourtRulesBitcoinIsProperty
Просмотров: 7,415
283 обсуждают
8
#BitcoinSurpasses$81K
Просмотров: 29,530
103 обсуждают
9
#RobinhoodFalls8.4%AfterItsResults
Просмотров: 18,410
340 обсуждают
10
#KOSPISurges6.63%BackAbove6000
Просмотров: 17,509
347 обсуждают