

#cyberthreat
cyberthreat
Просмотров: 884
14 обсуждают
Популярные
Новые

⚠️ Меры безопасности: вредоносное ПО ClickLock угрожает пользователям macOS кражей данных!
Новое вредоносное ПО под названием ClickLock нацелено на пользователей устройств macOS и использует социальную инженерию, чтобы обмануть жертв и украсть пароли и конфиденциальные данные. Это ПО не требует эксплуатации уязвимостей или повышенных привилегий для работы, что делает его растущей угрозой информационной безопасности.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 высокое
🏷️ ДРУГОЕ
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Фишинг
🔗 Источник: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
⚠️ Меры безопасности: вредоносное ПО ClickLock угрожает пользователям macOS кражей данных!
Новое вредоносное ПО под названием ClickLock нацелено на пользователей устройств macOS и использует социальную инженерию, чтобы обмануть жертв и украсть пароли и конфиденциальные данные. Это ПО не требует эксплуатации уязвимостей или повышенных привилегий для работы, что делает его растущей угрозой информационной безопасности.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 высокое
🏷️ ДРУГОЕ
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Фишинг
🔗 Источник: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
Новое вредоносное ПО под названием ClickLock нацелено на пользователей устройств macOS и использует социальную инженерию, чтобы обмануть жертв и украсть пароли и конфиденциальные данные. Это ПО не требует эксплуатации уязвимостей или повышенных привилегий для работы, что делает его растущей угрозой информационной безопасности.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 высокое
🏷️ ДРУГОЕ
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Фишинг
🔗 Источник: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
29

·
--
🚨 НОВАЯ МОШЕННИЧЕСКАЯ СХЕМА ПРОТИВ ПРАКТИКОВ $WEB3 — УКРАДЫВАЕТ ДАННЫЕ КОШЕЛЬКА! 💀
🔍 Злоумышленники выдают себя за рекрутеров, заманивая жертв установить поддельный инструмент конференции с ИИ под названием "Relay" — на самом деле это вредоносная программа-визитер, нацеленная как на macOS, так и на Windows. 🛡️ Она захватывает учетные данные браузера, зашифрованные данные кошелька, Keychain, сессии Telegram и многое другое.
⚠️ SlowMist подтвердил цепочку атаки. Никогда не запускайте непроверенное ПО во время онлайн-собеседований и не игнорируйте необычные запросы на системный пароль. 💡 Ваши цифровые активы зависят от вашей внимательности. 💬 Вы или ваша команда в последнее время замечали подозрительные рекрутинговые запросы? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🚨 НОВАЯ МОШЕННИЧЕСКАЯ СХЕМА ПРОТИВ ПРАКТИКОВ $WEB3 — УКРАДЫВАЕТ ДАННЫЕ КОШЕЛЬКА! 💀
🔍 Злоумышленники выдают себя за рекрутеров, заманивая жертв установить поддельный инструмент конференции с ИИ под названием "Relay" — на самом деле это вредоносная программа-визитер, нацеленная как на macOS, так и на Windows. 🛡️ Она захватывает учетные данные браузера, зашифрованные данные кошелька, Keychain, сессии Telegram и многое другое.
⚠️ SlowMist подтвердил цепочку атаки. Никогда не запускайте непроверенное ПО во время онлайн-собеседований и не игнорируйте необычные запросы на системный пароль. 💡 Ваши цифровые активы зависят от вашей внимательности. 💬 Вы или ваша команда в последнее время замечали подозрительные рекрутинговые запросы? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🔍 Злоумышленники выдают себя за рекрутеров, заманивая жертв установить поддельный инструмент конференции с ИИ под названием "Relay" — на самом деле это вредоносная программа-визитер, нацеленная как на macOS, так и на Windows. 🛡️ Она захватывает учетные данные браузера, зашифрованные данные кошелька, Keychain, сессии Telegram и многое другое.
⚠️ SlowMist подтвердил цепочку атаки. Никогда не запускайте непроверенное ПО во время онлайн-собеседований и не игнорируйте необычные запросы на системный пароль. 💡 Ваши цифровые активы зависят от вашей внимательности. 💬 Вы или ваша команда в последнее время замечали подозрительные рекрутинговые запросы? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
4
⚠️ Предупреждение: поддельное приложение Claude распространяет вредоносное ПО для кражи криптовалют
В отчёте по кибербезопасности сообщается о наличии фальшивого приложения для рабочего стола под названием Claude Opus 5, которое распространяет вредоносное ПО, известное как RevStealer. Эти программы нацелены более чем на 50 криптокошельков, а также на чувствительные данные, такие как пароли и данные браузеров, а также приложения мессенджеров, что представляет серьёзную угрозу для пользователей.
━━━━━━━━━━━━━━
📊 Последствия: 📈 Высокие
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Источник: cointelegraph.com
⚠️ Предупреждение: поддельное приложение Claude распространяет вредоносное ПО для кражи криптовалют
В отчёте по кибербезопасности сообщается о наличии фальшивого приложения для рабочего стола под названием Claude Opus 5, которое распространяет вредоносное ПО, известное как RevStealer. Эти программы нацелены более чем на 50 криптокошельков, а также на чувствительные данные, такие как пароли и данные браузеров, а также приложения мессенджеров, что представляет серьёзную угрозу для пользователей.
━━━━━━━━━━━━━━
📊 Последствия: 📈 Высокие
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Источник: cointelegraph.com
В отчёте по кибербезопасности сообщается о наличии фальшивого приложения для рабочего стола под названием Claude Opus 5, которое распространяет вредоносное ПО, известное как RevStealer. Эти программы нацелены более чем на 50 криптокошельков, а также на чувствительные данные, такие как пароли и данные браузеров, а также приложения мессенджеров, что представляет серьёзную угрозу для пользователей.
━━━━━━━━━━━━━━
📊 Последствия: 📈 Высокие
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Источник: cointelegraph.com
65

·
--
🔴 $BTC ВНИМАНИЕ ДЕРЖАТЕЛИ — НОВЫЙ ВРЕДОНОСНЫЙ СОФТ СТОПРОЦЕНТНО УКРАДЫВАЕТ ВАШИ СИД-ФРАЗЫ ПРЯМО ИЗ ВАШЕГО ФОТОАЛЬБОМА 🦈
📌 Кроссплатформенная угроза под названием **SparkKitty** проскользнула мимо проверки Apple и фильтров Google Play. Она использует технологию OCR, чтобы сканировать сохранённые скриншоты на предмет мнемоник кошельков, паролей и QR-кодов. Как только находит — ваши средства исчезают.
💡 Это не просто теория — 10 000+ загрузок всего лишь у одного заражённого приложения. Вредоносный код прячется внутри криптоинструментов, мессенджеров, даже в модифицированном TikTok. На iOS он выдавал себя за приложение «Coin». На Android «SOEX» был троянским конём.
🔍 Жёсткая правда такова: если вы храните сид-фразу в виде скриншота, вы уже передали ключи злоумышленнику. 🛡️ Эксперты по безопасности говорят: храните мнемоники офлайн — на бумаге или в аппаратном кошельке — и никогда не предоставляйте доступ к фотоальбому случайным приложениям.
💬 Как вы храните свои фразы восстановления — цифровым способом или в холодном хранилище? 👇
⚠️ Не является финансовым советом. Всегда управляйте рисками. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC ВНИМАНИЕ ДЕРЖАТЕЛИ — НОВЫЙ ВРЕДОНОСНЫЙ СОФТ СТОПРОЦЕНТНО УКРАДЫВАЕТ ВАШИ СИД-ФРАЗЫ ПРЯМО ИЗ ВАШЕГО ФОТОАЛЬБОМА 🦈
📌 Кроссплатформенная угроза под названием **SparkKitty** проскользнула мимо проверки Apple и фильтров Google Play. Она использует технологию OCR, чтобы сканировать сохранённые скриншоты на предмет мнемоник кошельков, паролей и QR-кодов. Как только находит — ваши средства исчезают.
💡 Это не просто теория — 10 000+ загрузок всего лишь у одного заражённого приложения. Вредоносный код прячется внутри криптоинструментов, мессенджеров, даже в модифицированном TikTok. На iOS он выдавал себя за приложение «Coin». На Android «SOEX» был троянским конём.
🔍 Жёсткая правда такова: если вы храните сид-фразу в виде скриншота, вы уже передали ключи злоумышленнику. 🛡️ Эксперты по безопасности говорят: храните мнемоники офлайн — на бумаге или в аппаратном кошельке — и никогда не предоставляйте доступ к фотоальбому случайным приложениям.
💬 Как вы храните свои фразы восстановления — цифровым способом или в холодном хранилище? 👇
⚠️ Не является финансовым советом. Всегда управляйте рисками. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 Кроссплатформенная угроза под названием **SparkKitty** проскользнула мимо проверки Apple и фильтров Google Play. Она использует технологию OCR, чтобы сканировать сохранённые скриншоты на предмет мнемоник кошельков, паролей и QR-кодов. Как только находит — ваши средства исчезают.
💡 Это не просто теория — 10 000+ загрузок всего лишь у одного заражённого приложения. Вредоносный код прячется внутри криптоинструментов, мессенджеров, даже в модифицированном TikTok. На iOS он выдавал себя за приложение «Coin». На Android «SOEX» был троянским конём.
🔍 Жёсткая правда такова: если вы храните сид-фразу в виде скриншота, вы уже передали ключи злоумышленнику. 🛡️ Эксперты по безопасности говорят: храните мнемоники офлайн — на бумаге или в аппаратном кошельке — и никогда не предоставляйте доступ к фотоальбому случайным приложениям.
💬 Как вы храните свои фразы восстановления — цифровым способом или в холодном хранилище? 👇
⚠️ Не является финансовым советом. Всегда управляйте рисками. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
28
·
--
Падение
🚨 КРИТИЧЕСКОЕ УВЕДОМЛЕНИЕ:
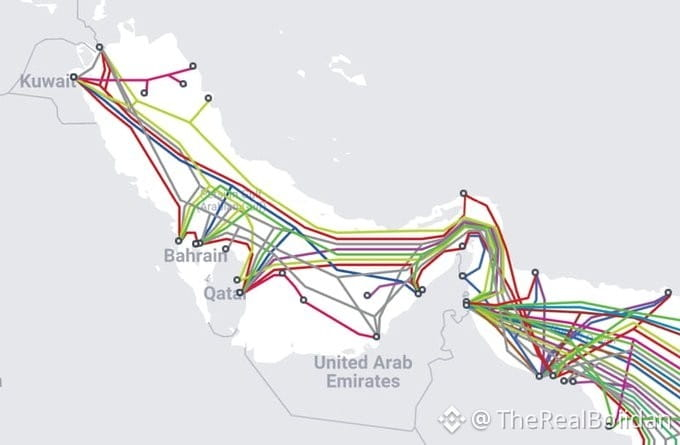
Иранский ИРГК намекнул на возможные атаки на подводные интернет-кабели в Персидском заливе.
Канал, связанный с ИРГК, недавно опубликовал карты маршрутов подводных кабелей залива.
Если будет атаковано, это может серьезно повредить интернет-скоростям в регионе, облачным платформам и финансовым сетям. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
🚨 КРИТИЧЕСКОЕ УВЕДОМЛЕНИЕ:
Иранский ИРГК намекнул на возможные атаки на подводные интернет-кабели в Персидском заливе.
Канал, связанный с ИРГК, недавно опубликовал карты маршрутов подводных кабелей залива.
Если будет атаковано, это может серьезно повредить интернет-скоростям в регионе, облачным платформам и финансовым сетям. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
Иранский ИРГК намекнул на возможные атаки на подводные интернет-кабели в Персидском заливе.
Канал, связанный с ИРГК, недавно опубликовал карты маршрутов подводных кабелей залива.
Если будет атаковано, это может серьезно повредить интернет-скоростям в регионе, облачным платформам и финансовым сетям. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
11

·
--
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Body:
Нарушения в криптосфере более чем удвоились в I полугодии 2026 года — до 207 инцидентов, это самый высокий показатель за шесть месяцев за всю историю наблюдений. Хотя общие потери снизились до $972 млн, инфраструктура и ключевые компрометации составили 76% похищенных средств при том, что на них пришлось лишь 15% инцидентов. Хакеры, связанные с Северной Кореей, были причастны к 66% похищенного, включая эксплойт KelpDAO на $292 млн.
Этот всплеск частоты указывает на серьезную брешь в операционной безопасности, которую отрасль пока не устранила. Проверяете ли вы после этого отчета свои собственные меры безопасности?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Body:
Нарушения в криптосфере более чем удвоились в I полугодии 2026 года — до 207 инцидентов, это самый высокий показатель за шесть месяцев за всю историю наблюдений. Хотя общие потери снизились до $972 млн, инфраструктура и ключевые компрометации составили 76% похищенных средств при том, что на них пришлось лишь 15% инцидентов. Хакеры, связанные с Северной Кореей, были причастны к 66% похищенного, включая эксплойт KelpDAO на $292 млн.
Этот всплеск частоты указывает на серьезную брешь в операционной безопасности, которую отрасль пока не устранила. Проверяете ли вы после этого отчета свои собственные меры безопасности?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
Body:
Нарушения в криптосфере более чем удвоились в I полугодии 2026 года — до 207 инцидентов, это самый высокий показатель за шесть месяцев за всю историю наблюдений. Хотя общие потери снизились до $972 млн, инфраструктура и ключевые компрометации составили 76% похищенных средств при том, что на них пришлось лишь 15% инцидентов. Хакеры, связанные с Северной Кореей, были причастны к 66% похищенного, включая эксплойт KelpDAO на $292 млн.
Этот всплеск частоты указывает на серьезную брешь в операционной безопасности, которую отрасль пока не устранила. Проверяете ли вы после этого отчета свои собственные меры безопасности?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
23

🚨 ГОСУДАРСТВЕННО ОПЛАЧИВАЕМАЯ ИИ-ИНДУСТРИЯ ТЕПЕРЬ ОХОТИТСЯ НА КРИПТО — $BTC УЧАСТНИКОВ УЖЕ В ПРИЦЕЛЕ ⚡
📌 Подразделение Кимсуккю из Северной Кореи только что прокачалось: с базового фишинга до полноценного ИИ-ориентированного атакующего стека. Genians раскрыли, что они используют локальные LLM-среды на базе Ollama, GPT4All и Msty — плюс редактор Cursor AI — чтобы автоматизировать извлечение информации и масштабировать фишинг. Это не поведение «скрипт-кидди»; это государственный субъект, создающий промышленную машину обмана. 🌊
💡 Для крипто-трейдеров это означает одно: следующее «срочное перемещение кошелька» в DM или фейковое уведомление от биржи, которое вы получите, может быть сгенерировано машиной, персонализировано и почти неотличимо от законной коммуникации. 🔍 Порталы входа на биржу, чаты поддержки и «аирдроп»-начисления — ключевые цели для этих автоматизированных сценариев социнженерии.
🦈 Умные деньги знали, что эта угроза приближается — именно поэтому решения для институционального хранения продолжают ужесточаться. Вопрос в том, насколько вы укрепили собственный периметр. 💬 Какова ваша текущая защита от AI-скроенного spear-phishing, нацеленного на ваши активы? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
🚨 ГОСУДАРСТВЕННО ОПЛАЧИВАЕМАЯ ИИ-ИНДУСТРИЯ ТЕПЕРЬ ОХОТИТСЯ НА КРИПТО — $BTC УЧАСТНИКОВ УЖЕ В ПРИЦЕЛЕ ⚡
📌 Подразделение Кимсуккю из Северной Кореи только что прокачалось: с базового фишинга до полноценного ИИ-ориентированного атакующего стека. Genians раскрыли, что они используют локальные LLM-среды на базе Ollama, GPT4All и Msty — плюс редактор Cursor AI — чтобы автоматизировать извлечение информации и масштабировать фишинг. Это не поведение «скрипт-кидди»; это государственный субъект, создающий промышленную машину обмана. 🌊
💡 Для крипто-трейдеров это означает одно: следующее «срочное перемещение кошелька» в DM или фейковое уведомление от биржи, которое вы получите, может быть сгенерировано машиной, персонализировано и почти неотличимо от законной коммуникации. 🔍 Порталы входа на биржу, чаты поддержки и «аирдроп»-начисления — ключевые цели для этих автоматизированных сценариев социнженерии.
🦈 Умные деньги знали, что эта угроза приближается — именно поэтому решения для институционального хранения продолжают ужесточаться. Вопрос в том, насколько вы укрепили собственный периметр. 💬 Какова ваша текущая защита от AI-скроенного spear-phishing, нацеленного на ваши активы? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
📌 Подразделение Кимсуккю из Северной Кореи только что прокачалось: с базового фишинга до полноценного ИИ-ориентированного атакующего стека. Genians раскрыли, что они используют локальные LLM-среды на базе Ollama, GPT4All и Msty — плюс редактор Cursor AI — чтобы автоматизировать извлечение информации и масштабировать фишинг. Это не поведение «скрипт-кидди»; это государственный субъект, создающий промышленную машину обмана. 🌊
💡 Для крипто-трейдеров это означает одно: следующее «срочное перемещение кошелька» в DM или фейковое уведомление от биржи, которое вы получите, может быть сгенерировано машиной, персонализировано и почти неотличимо от законной коммуникации. 🔍 Порталы входа на биржу, чаты поддержки и «аирдроп»-начисления — ключевые цели для этих автоматизированных сценариев социнженерии.
🦈 Умные деньги знали, что эта угроза приближается — именно поэтому решения для институционального хранения продолжают ужесточаться. Вопрос в том, насколько вы укрепили собственный периметр. 💬 Какова ваша текущая защита от AI-скроенного spear-phishing, нацеленного на ваши активы? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
51
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 64,699
266 обсуждают
2
#fomcотслеживание
Просмотров: 59,337
525 обсуждают
3
#BinanceProcesses$4.65BWithdrawals
Просмотров: 55,875
238 обсуждают
4
#WithdrawalsBack: 15 networks live
Просмотров: 12,700
178 обсуждают
5
#EthereumSurpasses$2300
Просмотров: 1,793
48 обсуждают
6
#BitcoinSpotETFsPost$203MWeeklyOutflow
Просмотров: 2,272
30 обсуждают
7
#SouthKoreanLawmakerProposesReviewOfAllListedDigitalAssets
Просмотров: 952
33 обсуждают
8
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
Просмотров: 20,631
362 обсуждают
9
#BTCPayServerUrgesOperatorsToShutDownInstances
Просмотров: 16,808
307 обсуждают
10
#BankOfKoreaSurveysFinancialFirmsOnVirtualAssetRisks
Просмотров: 557
18 обсуждают