
#cyberalert
cyberalert
Просмотров: 3,665
16 обсуждают
Популярные
Новые
·
--
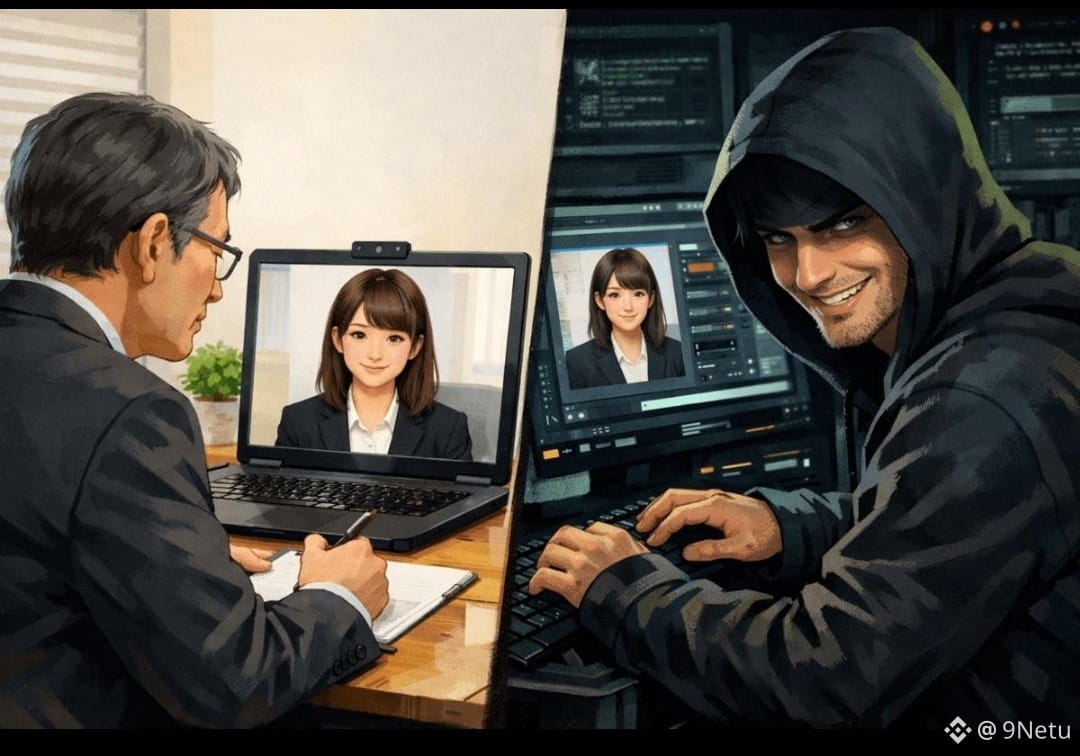
🚨 ХАКЕРЫ УКРАЛИ 14,3 МИЛЛИОНА ДОЛЛАРОВ, ИСПОЛЬЗУЯ ФЕЙКОВЫЕ СОБЕСЕДОВАНИЯ! 😳
Это масштабнее, чем атака на одну криптобиржу.
$BTC $AKE $BANK
Новое расследование Chainalysis связало десятки случаев взлома криптопроектов с мошенническими схемами найма за последние 18 месяцев.
Вот почему эта кампания опасна:
💼 Злоумышленники выдают себя за рекрутеров или руководителей компаний.
💻 Жертв просят скачать вредоносные тестовые задания по программированию.
🔑 Вредоносные программы могут красть учетные данные и получать доступ к закрытым ключам.
💸 Похожие атаки с фейковыми собеседованиями привели к заявленным убыткам на сумму более 14,3 миллиона долларов.
🎯 По словам следователей, эти менее масштабные атаки помогли преступникам отточить методы, которые позже использовались в более крупных операциях.
Предупреждение: даже собеседование, которое выглядит вполне профессионально, может оказаться ловушкой. Никогда не запускайте незнакомый код и не устанавливайте программы, присланные непроверенным рекрутером.
Рискнули бы вы скачать тестовое задание по программированию от человека, предлагающего высокооплачиваемую удаленную работу? 👇
#БезопасностьКриптовалют #МошенничествоПриПоискеРаботы #ВредоносноеПО #ВзломКриптовалют #CyberAlert #BinanceSquare
🚨 ХАКЕРЫ УКРАЛИ 14,3 МИЛЛИОНА ДОЛЛАРОВ, ИСПОЛЬЗУЯ ФЕЙКОВЫЕ СОБЕСЕДОВАНИЯ! 😳
Это масштабнее, чем атака на одну криптобиржу.
$BTC $AKE $BANK
Новое расследование Chainalysis связало десятки случаев взлома криптопроектов с мошенническими схемами найма за последние 18 месяцев.
Вот почему эта кампания опасна:
💼 Злоумышленники выдают себя за рекрутеров или руководителей компаний.
💻 Жертв просят скачать вредоносные тестовые задания по программированию.
🔑 Вредоносные программы могут красть учетные данные и получать доступ к закрытым ключам.
💸 Похожие атаки с фейковыми собеседованиями привели к заявленным убыткам на сумму более 14,3 миллиона долларов.
🎯 По словам следователей, эти менее масштабные атаки помогли преступникам отточить методы, которые позже использовались в более крупных операциях.
Предупреждение: даже собеседование, которое выглядит вполне профессионально, может оказаться ловушкой. Никогда не запускайте незнакомый код и не устанавливайте программы, присланные непроверенным рекрутером.
Рискнули бы вы скачать тестовое задание по программированию от человека, предлагающего высокооплачиваемую удаленную работу? 👇
#БезопасностьКриптовалют #МошенничествоПриПоискеРаботы #ВредоносноеПО #ВзломКриптовалют #CyberAlert #BinanceSquare
Это масштабнее, чем атака на одну криптобиржу.
$BTC $AKE $BANK
Новое расследование Chainalysis связало десятки случаев взлома криптопроектов с мошенническими схемами найма за последние 18 месяцев.
Вот почему эта кампания опасна:
💼 Злоумышленники выдают себя за рекрутеров или руководителей компаний.
💻 Жертв просят скачать вредоносные тестовые задания по программированию.
🔑 Вредоносные программы могут красть учетные данные и получать доступ к закрытым ключам.
💸 Похожие атаки с фейковыми собеседованиями привели к заявленным убыткам на сумму более 14,3 миллиона долларов.
🎯 По словам следователей, эти менее масштабные атаки помогли преступникам отточить методы, которые позже использовались в более крупных операциях.
Предупреждение: даже собеседование, которое выглядит вполне профессионально, может оказаться ловушкой. Никогда не запускайте незнакомый код и не устанавливайте программы, присланные непроверенным рекрутером.
Рискнули бы вы скачать тестовое задание по программированию от человека, предлагающего высокооплачиваемую удаленную работу? 👇
#БезопасностьКриптовалют #МошенничествоПриПоискеРаботы #ВредоносноеПО #ВзломКриптовалют #CyberAlert #BinanceSquare
86

·
--
🚨 2 000 ОТРАВЛЕННЫХ ПАКЕТОВ ЗАЛИЛИ $KEYV — 127 МЛН ЗАГРУЗОК В ЗОНЕ ПОРАЖЕНИЯ! 💥
При 127 млн загрузок в неделю это не баг — это оружейно организованный взлом с огромной зоной поражения. 🦈 Атакующий наводнил экосистему Keyv/Cacheable 2 000+ вредоносных версий, включая keyv@6.0.0, копируя автоматизацию червя Shai-Hulud. 🔍
Вот как проекты вырезают изнутри: кража учетных данных, утечки ключей CI/CD, удалённые полезные нагрузки, боковое перемещение через dev-среды. Любое приложение ниже по цепочке, обращающееся к этой библиотеке, оказывается под угрозой. 📊
Если у вас есть ключи или вы запускаете сборочные пайплайны в Node.js, обращайтесь с зависимостями как с скомпрометированными — пока не будет проведён аудит. Немедленно ротируйте учетные данные и проверьте lock-файлы. ⚠️ 💬 Дерево зависимостей вашего проекта чистое или вы всего в одном пакете от кошмара? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2 000 ОТРАВЛЕННЫХ ПАКЕТОВ ЗАЛИЛИ $KEYV — 127 МЛН ЗАГРУЗОК В ЗОНЕ ПОРАЖЕНИЯ! 💥
При 127 млн загрузок в неделю это не баг — это оружейно организованный взлом с огромной зоной поражения. 🦈 Атакующий наводнил экосистему Keyv/Cacheable 2 000+ вредоносных версий, включая keyv@6.0.0, копируя автоматизацию червя Shai-Hulud. 🔍
Вот как проекты вырезают изнутри: кража учетных данных, утечки ключей CI/CD, удалённые полезные нагрузки, боковое перемещение через dev-среды. Любое приложение ниже по цепочке, обращающееся к этой библиотеке, оказывается под угрозой. 📊
Если у вас есть ключи или вы запускаете сборочные пайплайны в Node.js, обращайтесь с зависимостями как с скомпрометированными — пока не будет проведён аудит. Немедленно ротируйте учетные данные и проверьте lock-файлы. ⚠️ 💬 Дерево зависимостей вашего проекта чистое или вы всего в одном пакете от кошмара? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
При 127 млн загрузок в неделю это не баг — это оружейно организованный взлом с огромной зоной поражения. 🦈 Атакующий наводнил экосистему Keyv/Cacheable 2 000+ вредоносных версий, включая keyv@6.0.0, копируя автоматизацию червя Shai-Hulud. 🔍
Вот как проекты вырезают изнутри: кража учетных данных, утечки ключей CI/CD, удалённые полезные нагрузки, боковое перемещение через dev-среды. Любое приложение ниже по цепочке, обращающееся к этой библиотеке, оказывается под угрозой. 📊
Если у вас есть ключи или вы запускаете сборочные пайплайны в Node.js, обращайтесь с зависимостями как с скомпрометированными — пока не будет проведён аудит. Немедленно ротируйте учетные данные и проверьте lock-файлы. ⚠️ 💬 Дерево зависимостей вашего проекта чистое или вы всего в одном пакете от кошмара? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 145,871
333 обсуждают
2
#fomcотслеживание
Просмотров: 121,564
592 обсуждают
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
Просмотров: 236,748
2,050 обсуждают
4
#HuangReportedlyConsidersReturnToNvidia
Просмотров: 1,342
56 обсуждают
5
#About64000BitcoinMiningMachinesReportedlyHijacked
Просмотров: 873
40 обсуждают
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 197,788
1,691 обсуждают
7
#WillFOMCMinutesReinforceRateHikeExpectations?
Просмотров: 70,856
855 обсуждают
8
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 272,886
1,932 обсуждают
9
#TONStrategyReports$23.97MQ3NetLoss
Просмотров: 23,352
161 обсуждают
10
#KavaSaysAbnormalActivityLimitedToKavaLend
Просмотров: 181,072
1,106 обсуждают