

#criticalvulnerability
criticalvulnerability
Просмотров: 146
3 обсуждают
Популярные
Новые
#CriticalVulnerability
🚨 Внимание, разработчики приложений $BTC : критическая уязвимость в «bitcoinjs-lib»
В популярной библиотеке `bitcoinjs-lib` исправлены две серьёзные ошибки. Из-за этих уязвимостей приложения могли критически занижать комиссии майнеров для полностью корректных подписанных транзакций PSBT (частично подписанных транзакций Bitcoin).
В чём проблема?
В Bitcoin комиссия — это разница между суммой входов и суммой выходов. Две отдельные логические ошибки приводили к тому, что библиотека сообщала о минимальной комиссии (например, 200 или 1 000 сатоши), хотя фактически со счёта могло списываться и передаваться майнерам почти 1 BTC (900 миллионов сатоши).
1. Несоответствие значений входов: при подписании использовались полные данные предыдущей транзакции, а модуль расчёта комиссии опирался на конфликтующую запись с меньшим значением. Подпись оставалась действительной, но комиссия рассчитывалась неверно.
2. Отсутствие записей о значениях входов: если для финализированных входов сумма не была указана, библиотека считала её равной «0». Это позволяло скрыть огромную фактическую комиссию в импортированных транзакциях.
Какие версии затронуты? Серия v5: исправлено в версии
➡️ 5.2.2 (уязвимы: 5.1.0 – 5.2.1)
➡️ Серия v6: исправлено в версии 6.1.9 (уязвимы: 6.0.0 – 6.1.8)
➡️ Серия v7: исправлено в версии 7.0.4 (уязвимы: 7.0.0-rc.0 – 7.0.3)
Что делать?
➡️ Обновитесь до исправленных версий (5.2.2, 6.1.9, 7.0.4).
➡️ Если обновление пока невозможно, независимо проверяйте значения входов и отклоняйте любые несогласованные данные перед подписанием или расчётом комиссий.
Безопасность вашего приложения зависит от того, доверяете ли вы библиотекам вслепую или проверяете каждый сатоши. 🛡️
{future}(BTCUSDT)
#CriticalVulnerability
🚨 Внимание, разработчики приложений $BTC : критическая уязвимость в «bitcoinjs-lib»
В популярной библиотеке `bitcoinjs-lib` исправлены две серьёзные ошибки. Из-за этих уязвимостей приложения могли критически занижать комиссии майнеров для полностью корректных подписанных транзакций PSBT (частично подписанных транзакций Bitcoin).
В чём проблема?
В Bitcoin комиссия — это разница между суммой входов и суммой выходов. Две отдельные логические ошибки приводили к тому, что библиотека сообщала о минимальной комиссии (например, 200 или 1 000 сатоши), хотя фактически со счёта могло списываться и передаваться майнерам почти 1 BTC (900 миллионов сатоши).
1. Несоответствие значений входов: при подписании использовались полные данные предыдущей транзакции, а модуль расчёта комиссии опирался на конфликтующую запись с меньшим значением. Подпись оставалась действительной, но комиссия рассчитывалась неверно.
2. Отсутствие записей о значениях входов: если для финализированных входов сумма не была указана, библиотека считала её равной «0». Это позволяло скрыть огромную фактическую комиссию в импортированных транзакциях.
Какие версии затронуты? Серия v5: исправлено в версии
➡️ 5.2.2 (уязвимы: 5.1.0 – 5.2.1)
➡️ Серия v6: исправлено в версии 6.1.9 (уязвимы: 6.0.0 – 6.1.8)
➡️ Серия v7: исправлено в версии 7.0.4 (уязвимы: 7.0.0-rc.0 – 7.0.3)
Что делать?
➡️ Обновитесь до исправленных версий (5.2.2, 6.1.9, 7.0.4).
➡️ Если обновление пока невозможно, независимо проверяйте значения входов и отклоняйте любые несогласованные данные перед подписанием или расчётом комиссий.
Безопасность вашего приложения зависит от того, доверяете ли вы библиотекам вслепую или проверяете каждый сатоши. 🛡️
1
98
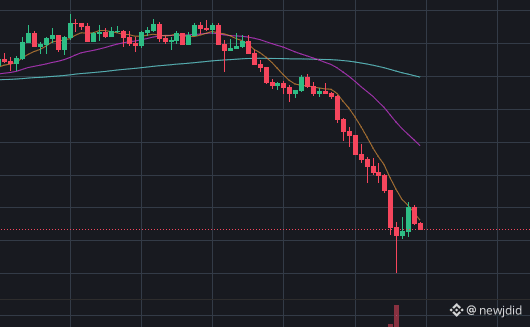
Монета $ZEC , лидер среди приватных криптовалют на Binance, обвалилась с $629 до менее чем $300 за менее чем 24 часа! Причина? Серьезная уязвимость в протоколе Orchard, существовавшая целых 4 года, теоретически могла позволить печатать фальшивые ZEC, которые невозможно обнаружить в сети.
Хуже всего? Поскольку это система приватности, невозможно доказать, что уязвимость не была фактически использована в прошлом. Это заставило Артура Хейза (основателя BitMEX) продать все свои ZEC активы сразу же после того, как он был одним из крупнейших сторонников этой монеты.
#zec #zcash #PrivacyCoin #CriticalVulnerability
178
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedWatch
Просмотров: 16.2M
38,339 обсуждают
2
#EarningsSeason
Просмотров: 6.2M
31,062 обсуждают
3
#fomcотслеживание
Просмотров: 54,001
508 обсуждают
4
#ПротоколFOMC
Просмотров: 63,884
252 обсуждают
5
#USMidtermElections
Просмотров: 1,844
111 обсуждают
6
#BitcoinDropsBelow$80K
Просмотров: 1,646
37 обсуждают
7
#比特币跌破8万美元
Просмотров: 158,969
62 обсуждают
8
#BoEOpensConsultationOnTokenizedCollateralForClearing
Просмотров: 0
0 обсуждают
9
#BrazilCryptoExchangesMustApplyForLicensesByFriday
Просмотров: 810
108 обсуждают
10
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
Просмотров: 225
7 обсуждают