
#certin
certin
Просмотров: 15
2 обсуждают
Популярные
Новые

·
--
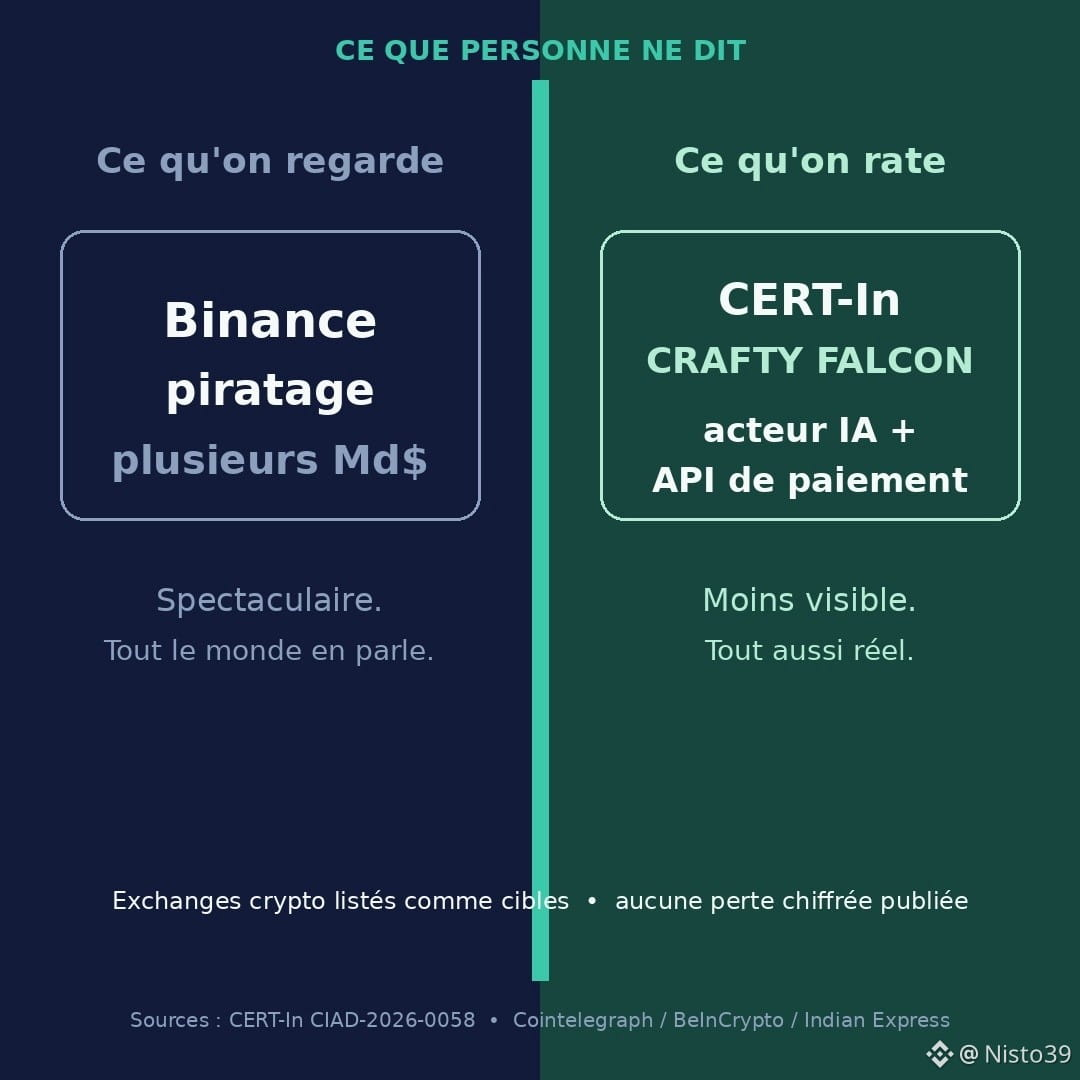
Все следят за взломом Binance — заморожены миллиарды, отчёт ещё не успел остыть. Логично. Зрелище впечатляющее.
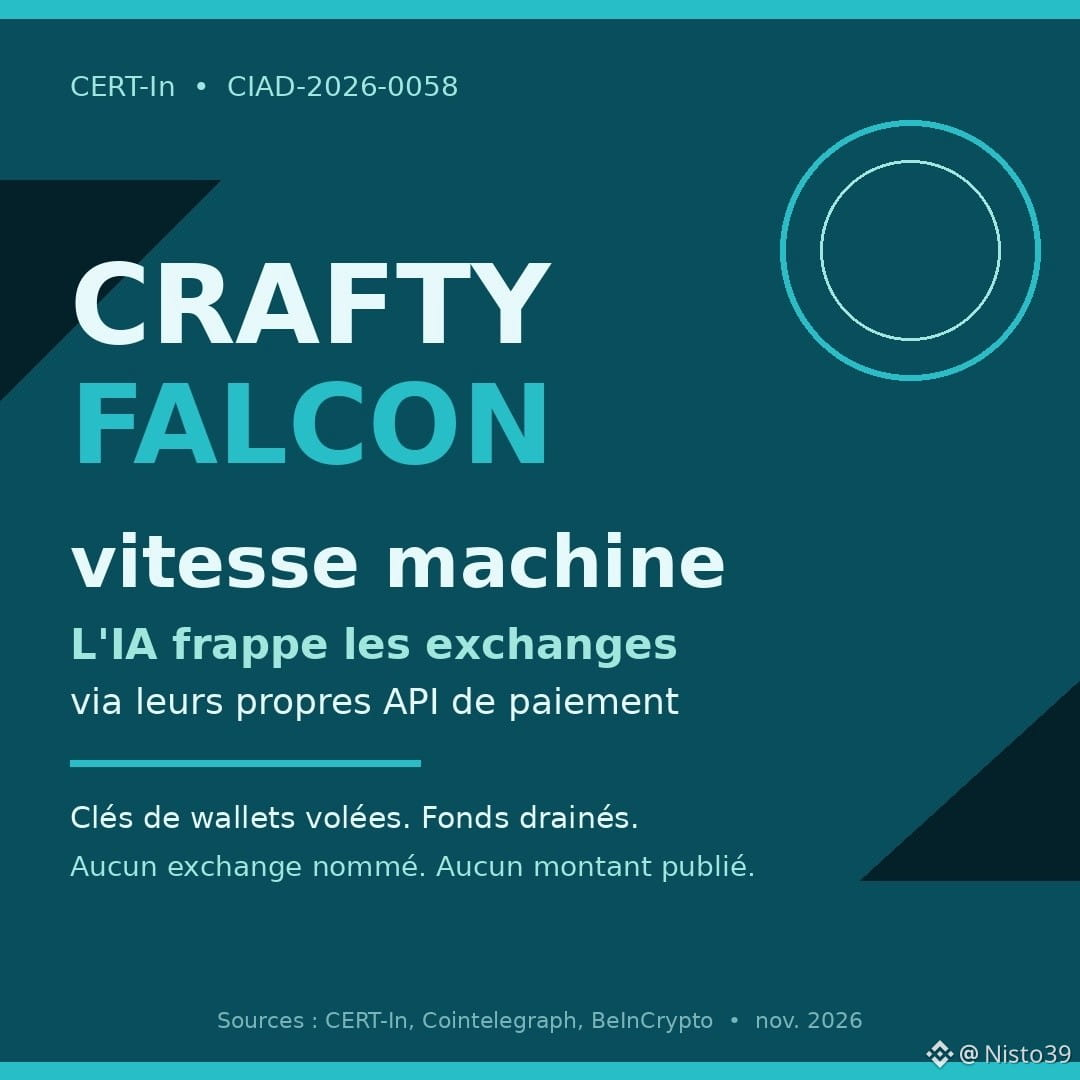
Вот на что почти никто не обращает внимания: 4 ноября CERT-In опубликовал критическое предупреждение CIAD-2026-0058. Октябрьское обновление. Одно имя: CRAFTY FALCON.
Это не скрипт-кидди. Это финансовый злоумышленник, использующий ИИ, который, по данным CERT-In, «следит за своими целями с помощью машинного интеллекта, действует на машинной скорости и атакует, вызывая собственные API жертвы для платежей и вывода средств».
Цели: NBFC, финтех-компании, агрегаторы… а также криптобиржи и поставщики VDA. Ключи от кошельков украдены. Средства выведены. Ни одна биржа не названа. Ни одна сумма не опубликована.
Методы: открытые UAT/staging-среды, ведущие в продакшен через общие учётные данные; злоупотребление облачными сервисами (AWS SSM/Lambda); реверс-инжиниринг приложений; обход списков разрешённых IP-адресов; тестовые микропереводы (1 рупия) перед крупными ударами; выбор выходных; скрипты, сгенерированные ИИ.
Моё мнение: когда взламывают горячий кошелёк, много говорят о $BTC и $ETH . Гораздо меньше — когда атака проходит через внутренние платёжные API, незаметную сантехнику системы. CERT-In призывает к круглосуточному мониторингу и увеличению штата на выходных. Не слишком эффектно. Возможно, жизненно важно.
Источники: CERT-In, Cointelegraph (5 ноября), BeInCrypto, Indian Express, Mint. Не является финансовой рекомендацией.
Усиленный мониторинг на вашей бирже по воскресеньям — это успокаивает или слишком тревожно для обычных выходных?
#CryptoNews #Securite #CERTIn #Exchange #ИИ
Все следят за взломом Binance — заморожены миллиарды, отчёт ещё не успел остыть. Логично. Зрелище впечатляющее.
Вот на что почти никто не обращает внимания: 4 ноября CERT-In опубликовал критическое предупреждение CIAD-2026-0058. Октябрьское обновление. Одно имя: CRAFTY FALCON.
Это не скрипт-кидди. Это финансовый злоумышленник, использующий ИИ, который, по данным CERT-In, «следит за своими целями с помощью машинного интеллекта, действует на машинной скорости и атакует, вызывая собственные API жертвы для платежей и вывода средств».
Цели: NBFC, финтех-компании, агрегаторы… а также криптобиржи и поставщики VDA. Ключи от кошельков украдены. Средства выведены. Ни одна биржа не названа. Ни одна сумма не опубликована.
Методы: открытые UAT/staging-среды, ведущие в продакшен через общие учётные данные; злоупотребление облачными сервисами (AWS SSM/Lambda); реверс-инжиниринг приложений; обход списков разрешённых IP-адресов; тестовые микропереводы (1 рупия) перед крупными ударами; выбор выходных; скрипты, сгенерированные ИИ.
Моё мнение: когда взламывают горячий кошелёк, много говорят о $BTC и $ETH . Гораздо меньше — когда атака проходит через внутренние платёжные API, незаметную сантехнику системы. CERT-In призывает к круглосуточному мониторингу и увеличению штата на выходных. Не слишком эффектно. Возможно, жизненно важно.
Источники: CERT-In, Cointelegraph (5 ноября), BeInCrypto, Indian Express, Mint. Не является финансовой рекомендацией.
Усиленный мониторинг на вашей бирже по воскресеньям — это успокаивает или слишком тревожно для обычных выходных?
#CryptoNews #Securite #CERTIn #Exchange #ИИ
Вот на что почти никто не обращает внимания: 4 ноября CERT-In опубликовал критическое предупреждение CIAD-2026-0058. Октябрьское обновление. Одно имя: CRAFTY FALCON.
Это не скрипт-кидди. Это финансовый злоумышленник, использующий ИИ, который, по данным CERT-In, «следит за своими целями с помощью машинного интеллекта, действует на машинной скорости и атакует, вызывая собственные API жертвы для платежей и вывода средств».
Цели: NBFC, финтех-компании, агрегаторы… а также криптобиржи и поставщики VDA. Ключи от кошельков украдены. Средства выведены. Ни одна биржа не названа. Ни одна сумма не опубликована.
Методы: открытые UAT/staging-среды, ведущие в продакшен через общие учётные данные; злоупотребление облачными сервисами (AWS SSM/Lambda); реверс-инжиниринг приложений; обход списков разрешённых IP-адресов; тестовые микропереводы (1 рупия) перед крупными ударами; выбор выходных; скрипты, сгенерированные ИИ.
Моё мнение: когда взламывают горячий кошелёк, много говорят о $BTC и $ETH . Гораздо меньше — когда атака проходит через внутренние платёжные API, незаметную сантехнику системы. CERT-In призывает к круглосуточному мониторингу и увеличению штата на выходных. Не слишком эффектно. Возможно, жизненно важно.
Источники: CERT-In, Cointelegraph (5 ноября), BeInCrypto, Indian Express, Mint. Не является финансовой рекомендацией.
Усиленный мониторинг на вашей бирже по воскресеньям — это успокаивает или слишком тревожно для обычных выходных?
#CryptoNews #Securite #CERTIn #Exchange #ИИ
74
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 82,290
279 обсуждают
2
#fomcотслеживание
Просмотров: 59,829
535 обсуждают
3
#BinanceReopensWithdrawalsForMoreAssets
Просмотров: 991,157
5,106 обсуждают
4
#AnthropicIPOValuationDoubts
Просмотров: 1,824
76 обсуждают
5
#USStocksSlipandCryptoMarketUnderBroadPressure
Просмотров: 58,291
488 обсуждают
6
#USStocksSufferSteepestRoutSince2020
Просмотров: 372
17 обсуждают
7
#StrategySTRCResumesIssuanceAfterOver170Days
Просмотров: 41,565
568 обсуждают
8
#Nasdaq100Tumbles6%
Просмотров: 6,836
90 обсуждают
9
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
Просмотров: 988
49 обсуждают
10
#KospiSlideTriggersCircuitBreaker
Просмотров: 1,526
37 обсуждают