

#bitgetsecurity
bitgetsecurity
Просмотров: 278
4 обсуждают
Популярные
Новые

Инцидент безопасности Bitget: что произошло?
Криптомир получил очередное напоминание о том, что даже крупная биржа не означает нулевой риск. 😳
24 сентября Bitget сообщил о несанкционированных переводах из некоторых его горячих/теплых кошельков. Первоначальная оценка составляла около $351,6 млн, позже, на основе дальнейшего on-chain анализа, сумма была обновлена примерно до $387,5 млн.
Bitget утверждает, что его холодные кошельки остались в безопасности, а затронутая сумма покрывается Фондом защиты пользователей. Выводы средств временно приостановили, пока продолжается расследование по вопросам безопасности.
Для меня урок прост:
Не храните всё в одной бирже
Никогда не сообщайте seed-фразу и приватный ключ
Всегда проверяйте ссылки перед подключением кошелька
И помните: в крипто всегда есть риск.
Как вы думаете: CEX или self-custody (самостоятельное хранение)?
#BinanceSquareFamily #BitgetSecurity #bitgethack
71
Статья
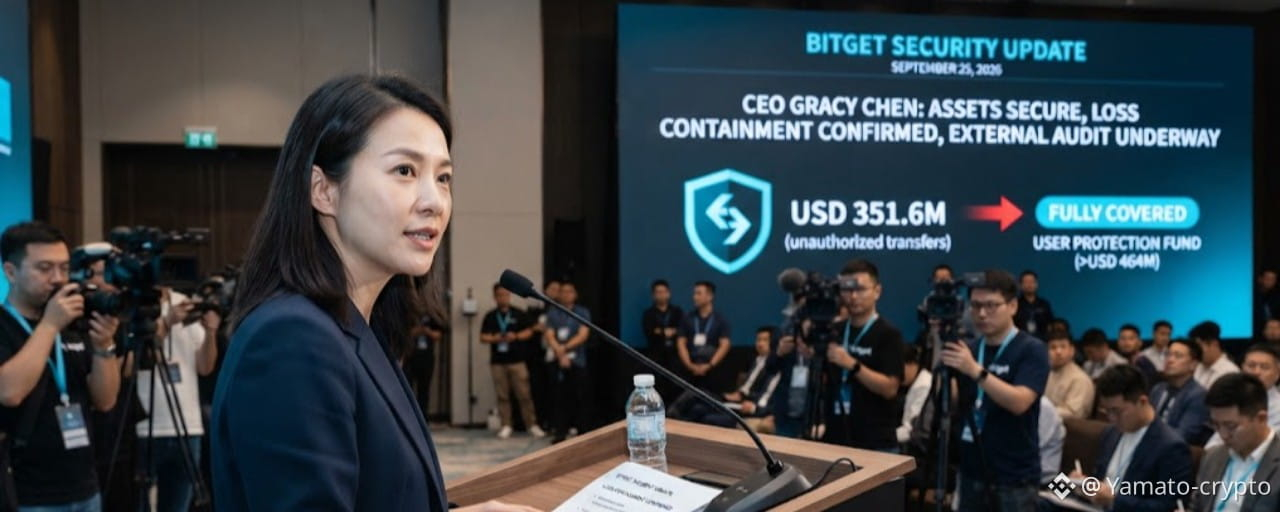
Генеральный директор Bitget рассказал об уязвимости, которая позволила провести кибератаку.Бирже Bitget в четверг зафиксировала несанкционированные переводы на сумму, оцениваемую примерно в 351,6 млн долларов США. В ответ на кибератаку генеральный директор компании Грейси Чен раскрыла источник сбоя вчера, 24 сентября 2026 года.
"Злоумышленник скомпрометировал критически важный сервер в нашей инфраструктуре кошелька, изменил журналы транзакций и обманом заставил систему одобрения перевести средства", — подробно рассказала Чен.
Руководитель отметил, что уязвимость не скомпрометировала приватные ключи пользователей, тем самым исключив худшие сценарии.
Генеральный директор Bitget рассказал об уязвимости, которая позволила провести кибератаку.
Бирже Bitget в четверг зафиксировала несанкционированные переводы на сумму, оцениваемую примерно в 351,6 млн долларов США. В ответ на кибератаку генеральный директор компании Грейси Чен раскрыла источник сбоя вчера, 24 сентября 2026 года.
"Злоумышленник скомпрометировал критически важный сервер в нашей инфраструктуре кошелька, изменил журналы транзакций и обманом заставил систему одобрения перевести средства", — подробно рассказала Чен.
Руководитель отметил, что уязвимость не скомпрометировала приватные ключи пользователей, тем самым исключив худшие сценарии.
257

·
--
Рост
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
Последний отчет Bitget по счетам сообщает, что инцидент от 24 сентября связан с несанкционированными переводами из части инфраструктуры его горячих и теплых кошельков. Расследование указывает, что злоумышленники использовали уязвимость в стороннем продукте безопасности, получили внутренние учетные данные и применили мошеннические команды на вывод средств. Bitget заявляет, что выявленная уязвимость с тех пор устранена.
Сообщаемый на данный момент ущерб составляет около 387,5–388 млн долларов. Bitget утверждает, что его холодные кошельки не пострадали, балансы пользователей не затронуты, а Mandiant и SlowMist помогают в проведении текущего криминалистического расследования и восстановления активов.
Мой вывод: Этот инцидент подчеркивает, что безопасность биржи зависит не только от архитектуры кошельков, но и от безопасности сторонних систем и механизмов контроля доступа. Важные вопросы сейчас — как именно была использована внешняя уязвимость, какие дополнительные меры защиты внедрены и какая часть затронутых активов может быть восстановлена.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
486
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 44,246
374 обсуждают
2
#ПротоколFOMC
Просмотров: 34,012
152 обсуждают
3
#AltcoinSeasonIndexHoldsAbove60For5Days
Просмотров: 0
0 обсуждают
4
#BitcoinSlipsBelow$84000
Просмотров: 315
41 обсуждают
5
#KospiPostsWorstQuarterSince2020
Просмотров: 0
0 обсуждают
6
#SECToClarifyOnChainFundraisingRules
Просмотров: 3,354
171 обсуждают
7
#UKFCAOpensCryptoFirmAuthorization
Просмотров: 5,982
181 обсуждают
8
#JapanMOFStudyGroupOnTokenizedGovtBonds
Просмотров: 5,801
184 обсуждают
9
#QNTRises287%
Просмотров: 36,581
524 обсуждают
10
#TrumpRejectsAIRulesForVoluntaryAudits
Просмотров: 25,798
559 обсуждают