

#addresspoisoning
addresspoisoning
Просмотров: 15,714
67 обсуждают
Популярные
Новые

·
--
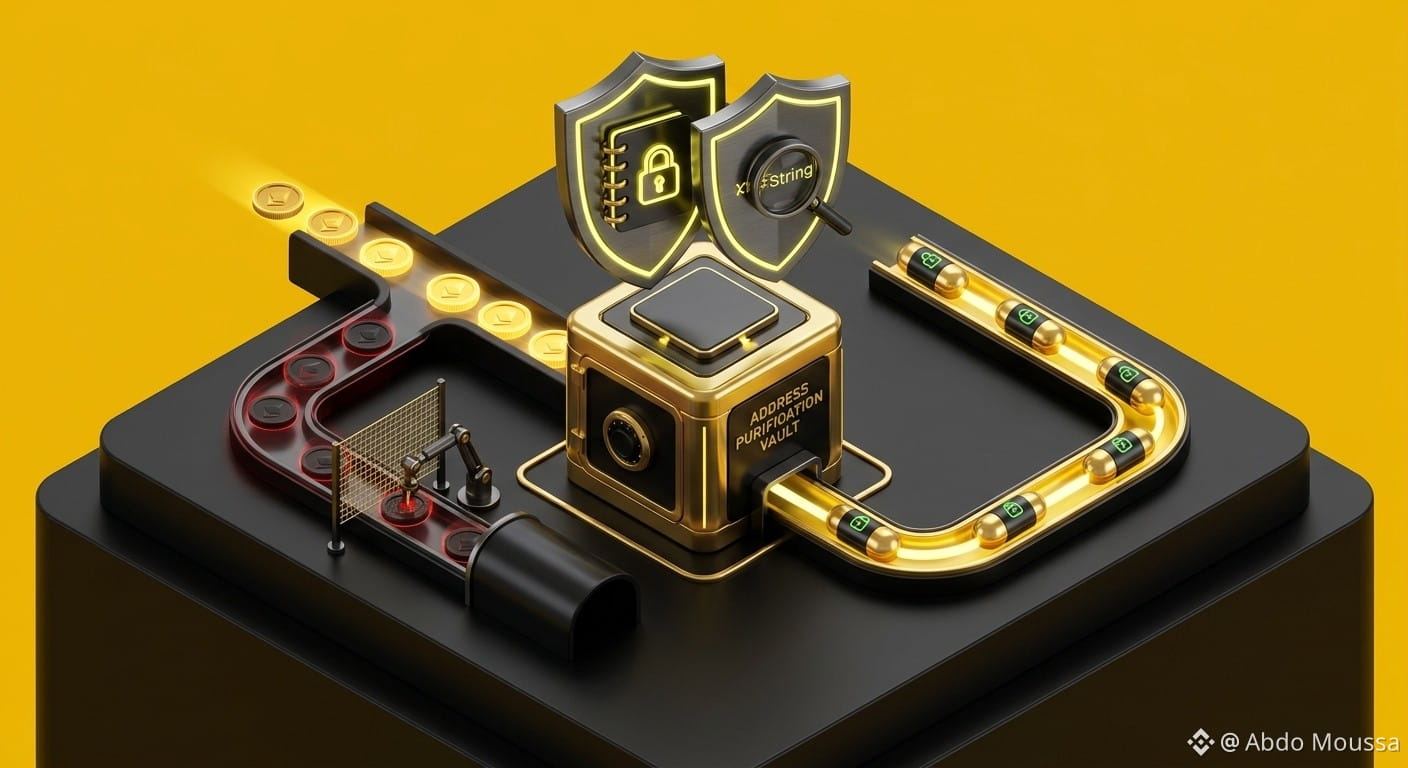
☠️ Защита от мошенничества с отравлением адресов в Web3
По мере роста осведомленности о безопасности транзакций злоумышленники придумывают всё более изощрённые схемы, например Address Poisoning, чтобы воспользоваться привычным копированием при рутинных переводах.
💡 Как работает отравление адресов и как ему противодействовать
Ловушка «Ванити-адресов»: злоумышленники генерируют синтетические адреса кошельков, совпадающие с первыми несколькими и последними несколькими символами ваших часто используемых адресов получателей.
Засорение истории: они выполняют нулевые или «пыльные» транзакции, чтобы напрямую вставить свой мошеннический адрес в историю транзакций вашего кошелька.
Уязвимость «копировать-вставить»: пользователи, которые регулярно копируют адреса получателей из истории без проверки всей строки целиком, по ошибке отправляют средства атакующему.
Профилактика через адресные книги: всегда сохраняйте подтверждённые адреса вывода в «Белую адресную книгу» вашей платформы, а не извлекайте их из сырых логов транзакций.
⚠️ Предупреждение по безопасности и образовательным целям
Проверка блокчейн-транзакций требует строгого внимания к деталям. Данная публикация подготовлена исключительно в целях обучения и повышения осведомлённости о безопасности.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
Проверяйте каждый символ, используйте белые адресные книги и всегда DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Защита от мошенничества с отравлением адресов в Web3
По мере роста осведомленности о безопасности транзакций злоумышленники придумывают всё более изощрённые схемы, например Address Poisoning, чтобы воспользоваться привычным копированием при рутинных переводах.
💡 Как работает отравление адресов и как ему противодействовать
Ловушка «Ванити-адресов»: злоумышленники генерируют синтетические адреса кошельков, совпадающие с первыми несколькими и последними несколькими символами ваших часто используемых адресов получателей.
Засорение истории: они выполняют нулевые или «пыльные» транзакции, чтобы напрямую вставить свой мошеннический адрес в историю транзакций вашего кошелька.
Уязвимость «копировать-вставить»: пользователи, которые регулярно копируют адреса получателей из истории без проверки всей строки целиком, по ошибке отправляют средства атакующему.
Профилактика через адресные книги: всегда сохраняйте подтверждённые адреса вывода в «Белую адресную книгу» вашей платформы, а не извлекайте их из сырых логов транзакций.
⚠️ Предупреждение по безопасности и образовательным целям
Проверка блокчейн-транзакций требует строгого внимания к деталям. Данная публикация подготовлена исключительно в целях обучения и повышения осведомлённости о безопасности.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Проверяйте каждый символ, используйте белые адресные книги и всегда DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
7
65

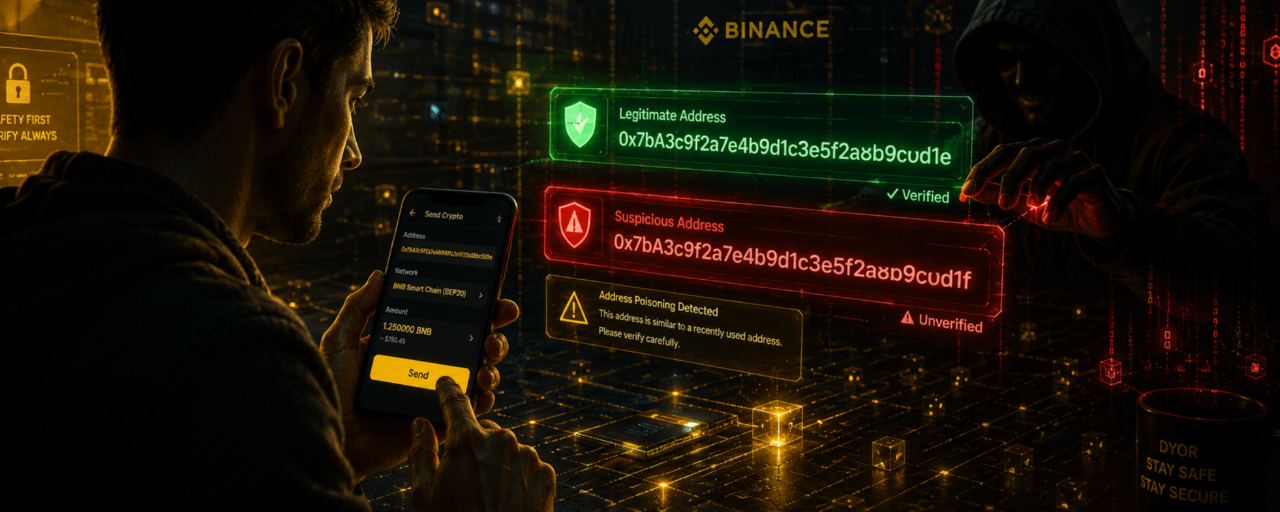
Binance бьет тревогу из-за мошенничества с отравлением адресов. Злоумышленники маскируются под вашу прошлую историю транзакций, чтобы подталкивать вас отправлять средства на их фальшивые адреса. Проверьте каждую отдельную цифру и символ, прежде чем нажать «Отправить».
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
2
·
--
Проверено
Статья
Не попадайся на уловку: как работают мошенничества с отравлением крипто-адресовКрипто-транзакции быстрые и необратимые. Поэтому одна простая ошибка может стоить весьма дорого.
Одно из растущих мошенничеств называется отравление адреса.
Что такое отравление адреса?
Мошенники отправляют небольшую сумму крипты на твой кошелек с адреса, который очень похож на тот, который ты использовал ранее.
Их цель проста:
Они надеются, что ты скопируешь фейковый адрес из своей истории транзакций и случайно отправишь им средства позже.
Поскольку многие пользователи проверяют только первые несколько и последние несколько символов адреса, мошенничество может оказаться удивительно эффективным.
Не попадайся на уловку: как работают мошенничества с отравлением крипто-адресов
Крипто-транзакции быстрые и необратимые. Поэтому одна простая ошибка может стоить весьма дорого.
Одно из растущих мошенничеств называется отравление адреса.
Что такое отравление адреса?
Мошенники отправляют небольшую сумму крипты на твой кошелек с адреса, который очень похож на тот, который ты использовал ранее.
Их цель проста:
Они надеются, что ты скопируешь фейковый адрес из своей истории транзакций и случайно отправишь им средства позже.
Поскольку многие пользователи проверяют только первые несколько и последние несколько символов адреса, мошенничество может оказаться удивительно эффективным.
4
656

·
--
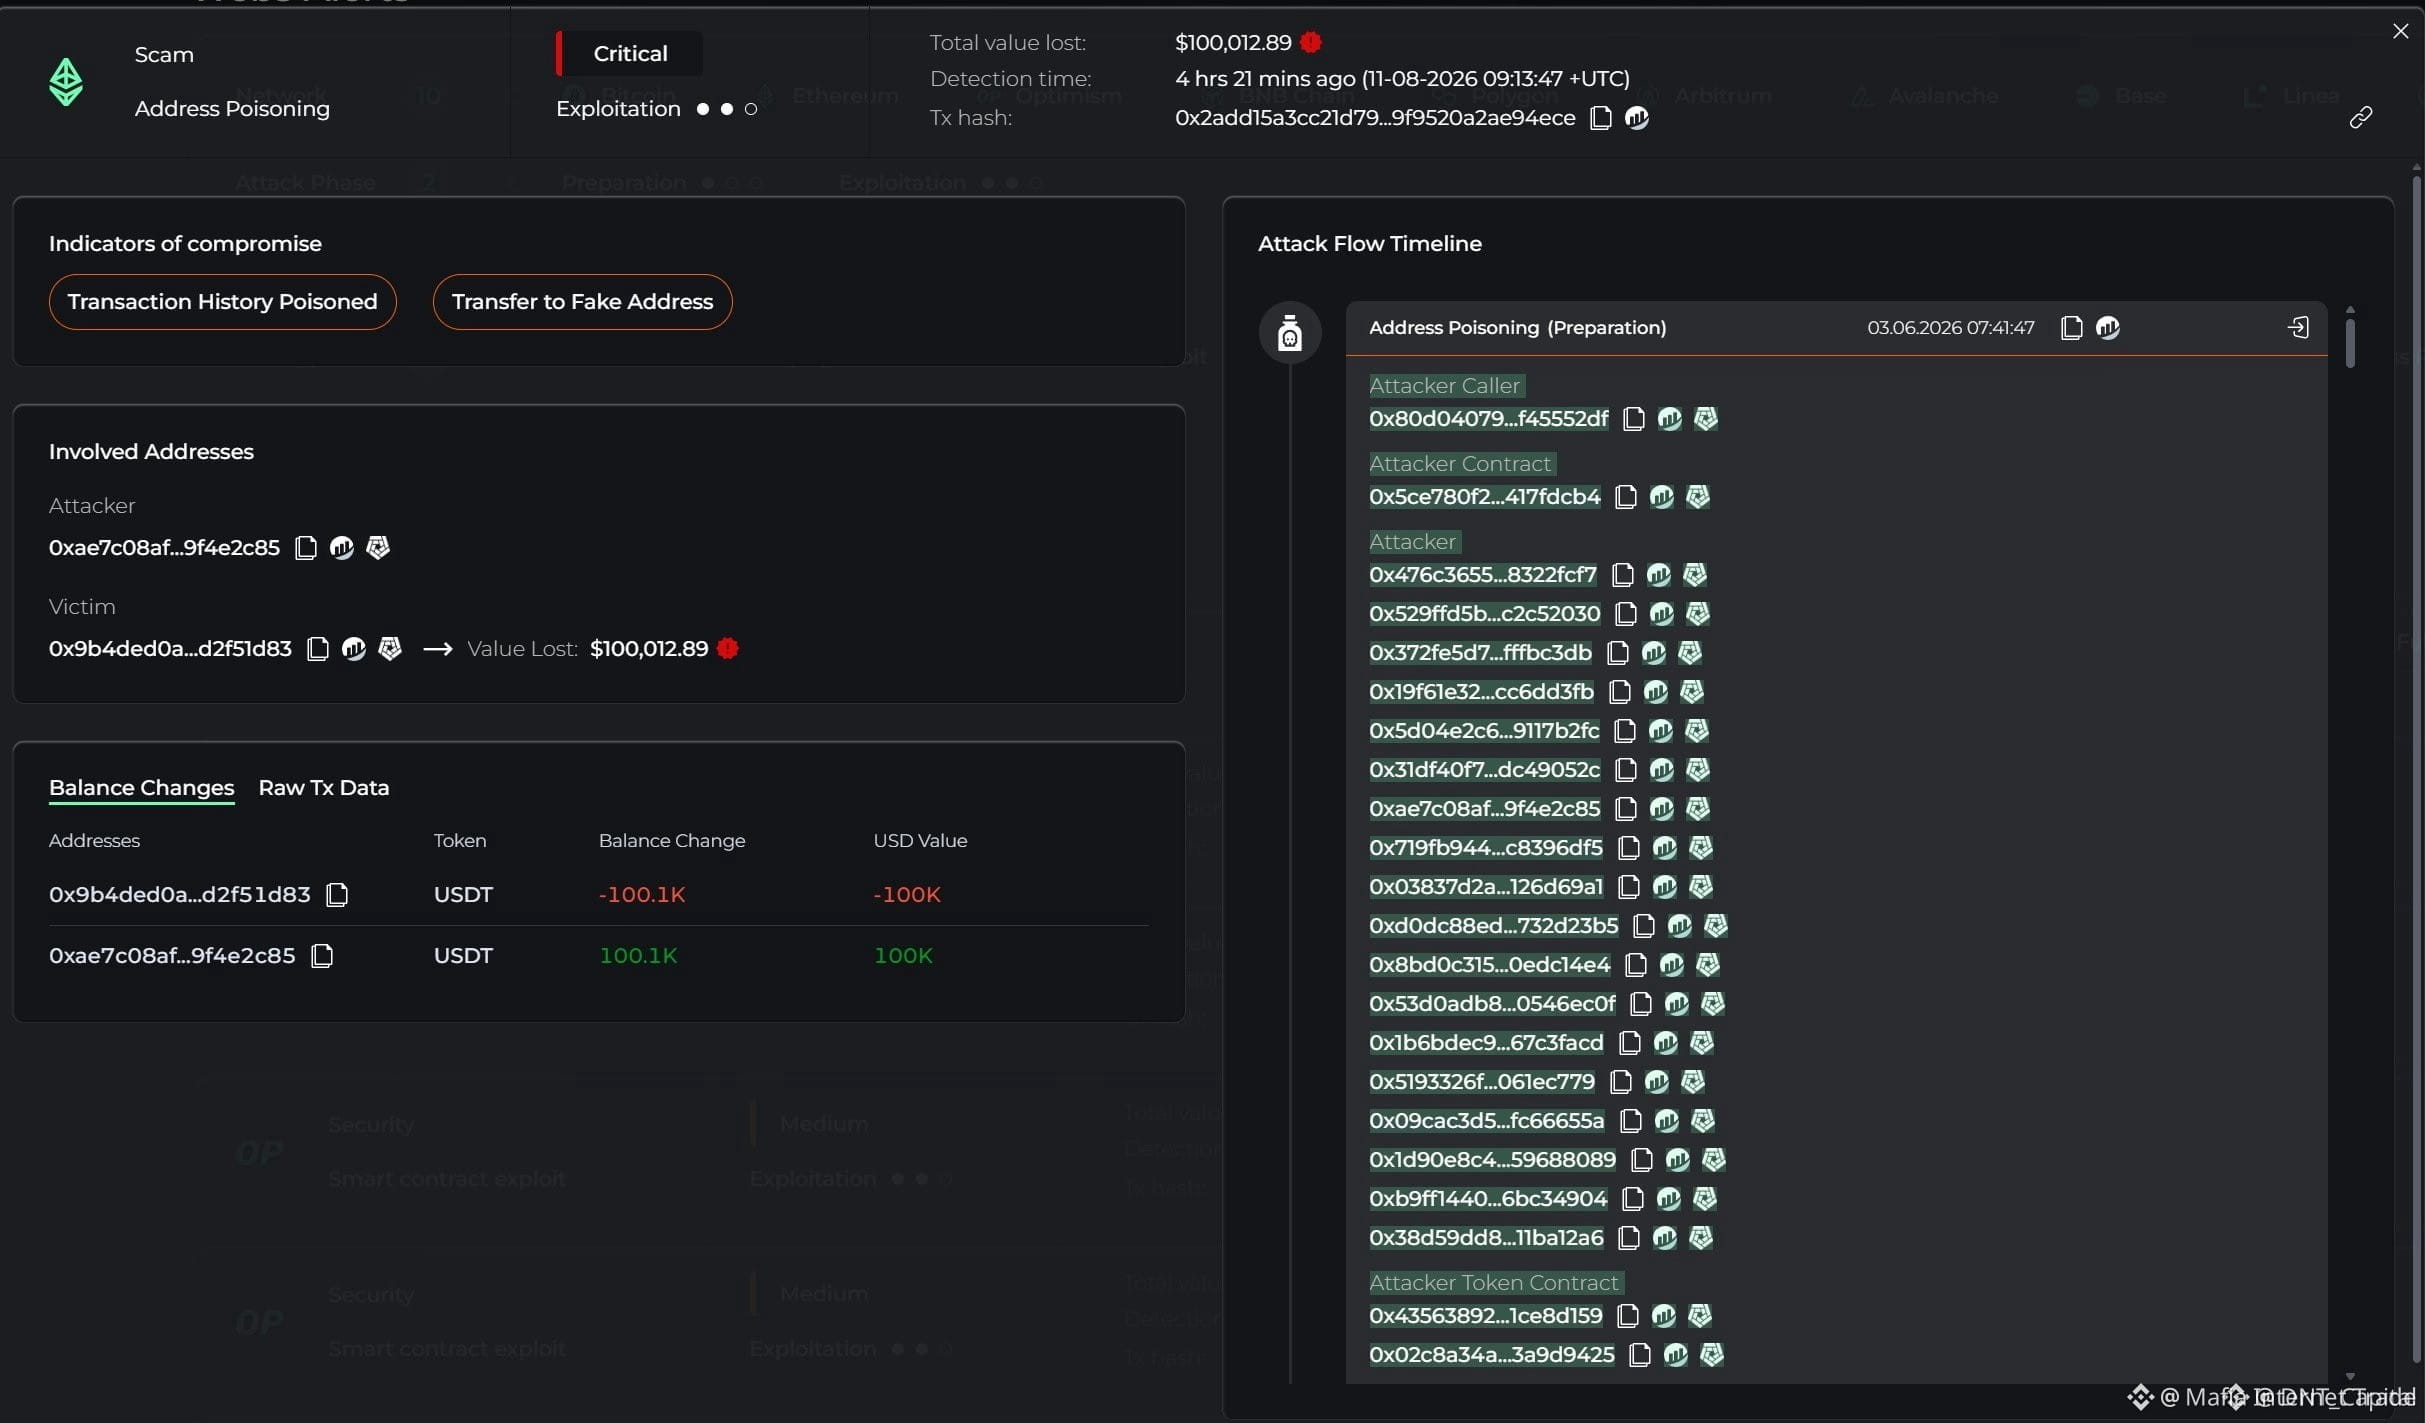
Атака с отравлением адресов выявляет уязвимость в цифровом ландшафте криптовалютПоследняя атака с отравлением адресов похитила ошеломляющие $100,000 в USDT у ничего не подозревавшего пользователя, подчеркивая растущую угрозу безопасности цифровых кошельков и транзакций. Отравление адресов — это тип атаки, при котором хакеры внедряют вредоносные адреса кошельков в историю транзакций пользователя, ожидая, когда те будут непреднамеренно активированы. В данном случае жертва перевела средства на похожий до неотличимости адрес кошелька спустя 66 дней после того, как он был впервые внедрен, что привело к потере значительной суммы.
Атака с отравлением адресов выявляет уязвимость в цифровом ландшафте криптовалют
Последняя атака с отравлением адресов похитила ошеломляющие $100,000 в USDT у ничего не подозревавшего пользователя, подчеркивая растущую угрозу безопасности цифровых кошельков и транзакций. Отравление адресов — это тип атаки, при котором хакеры внедряют вредоносные адреса кошельков в историю транзакций пользователя, ожидая, когда те будут непреднамеренно активированы. В данном случае жертва перевела средства на похожий до неотличимости адрес кошелька спустя 66 дней после того, как он был впервые внедрен, что привело к потере значительной суммы.
13
🚨 100 000 USDT ПРОПАЛИ ЗА 66 ДНЕЙ В ЛОВУШКЕ «ЗАРАЖЕНИЯ АДРЕСА»! ⚠️
🔍 Этот скам не шумный — он тихий и терпеливый. Злоумышленник подсадил фейковый адрес в историю транзакций жертвы 66 дней назад, а затем просто ждал неизбежной ошибки при копировании-вставке. К тому моменту, когда 100 000 USDT двинулись, их уже обменяли на ETH, чтобы обойти любые попытки заморозки. 💡
Урок жестокий, но простой: никогда не доверяйте последней транзакции в вашей истории. Скамеры играют вдолгую, рассчитывая на мышечную память вместо осторожности. Всегда проверяйте полный адрес — посимвольно — прежде чем что-либо подтвердить. 🛡️
💬 Как у вас устроена проверка адресов перед переводом — ручная двойная проверка или сохранённый белый список? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
18

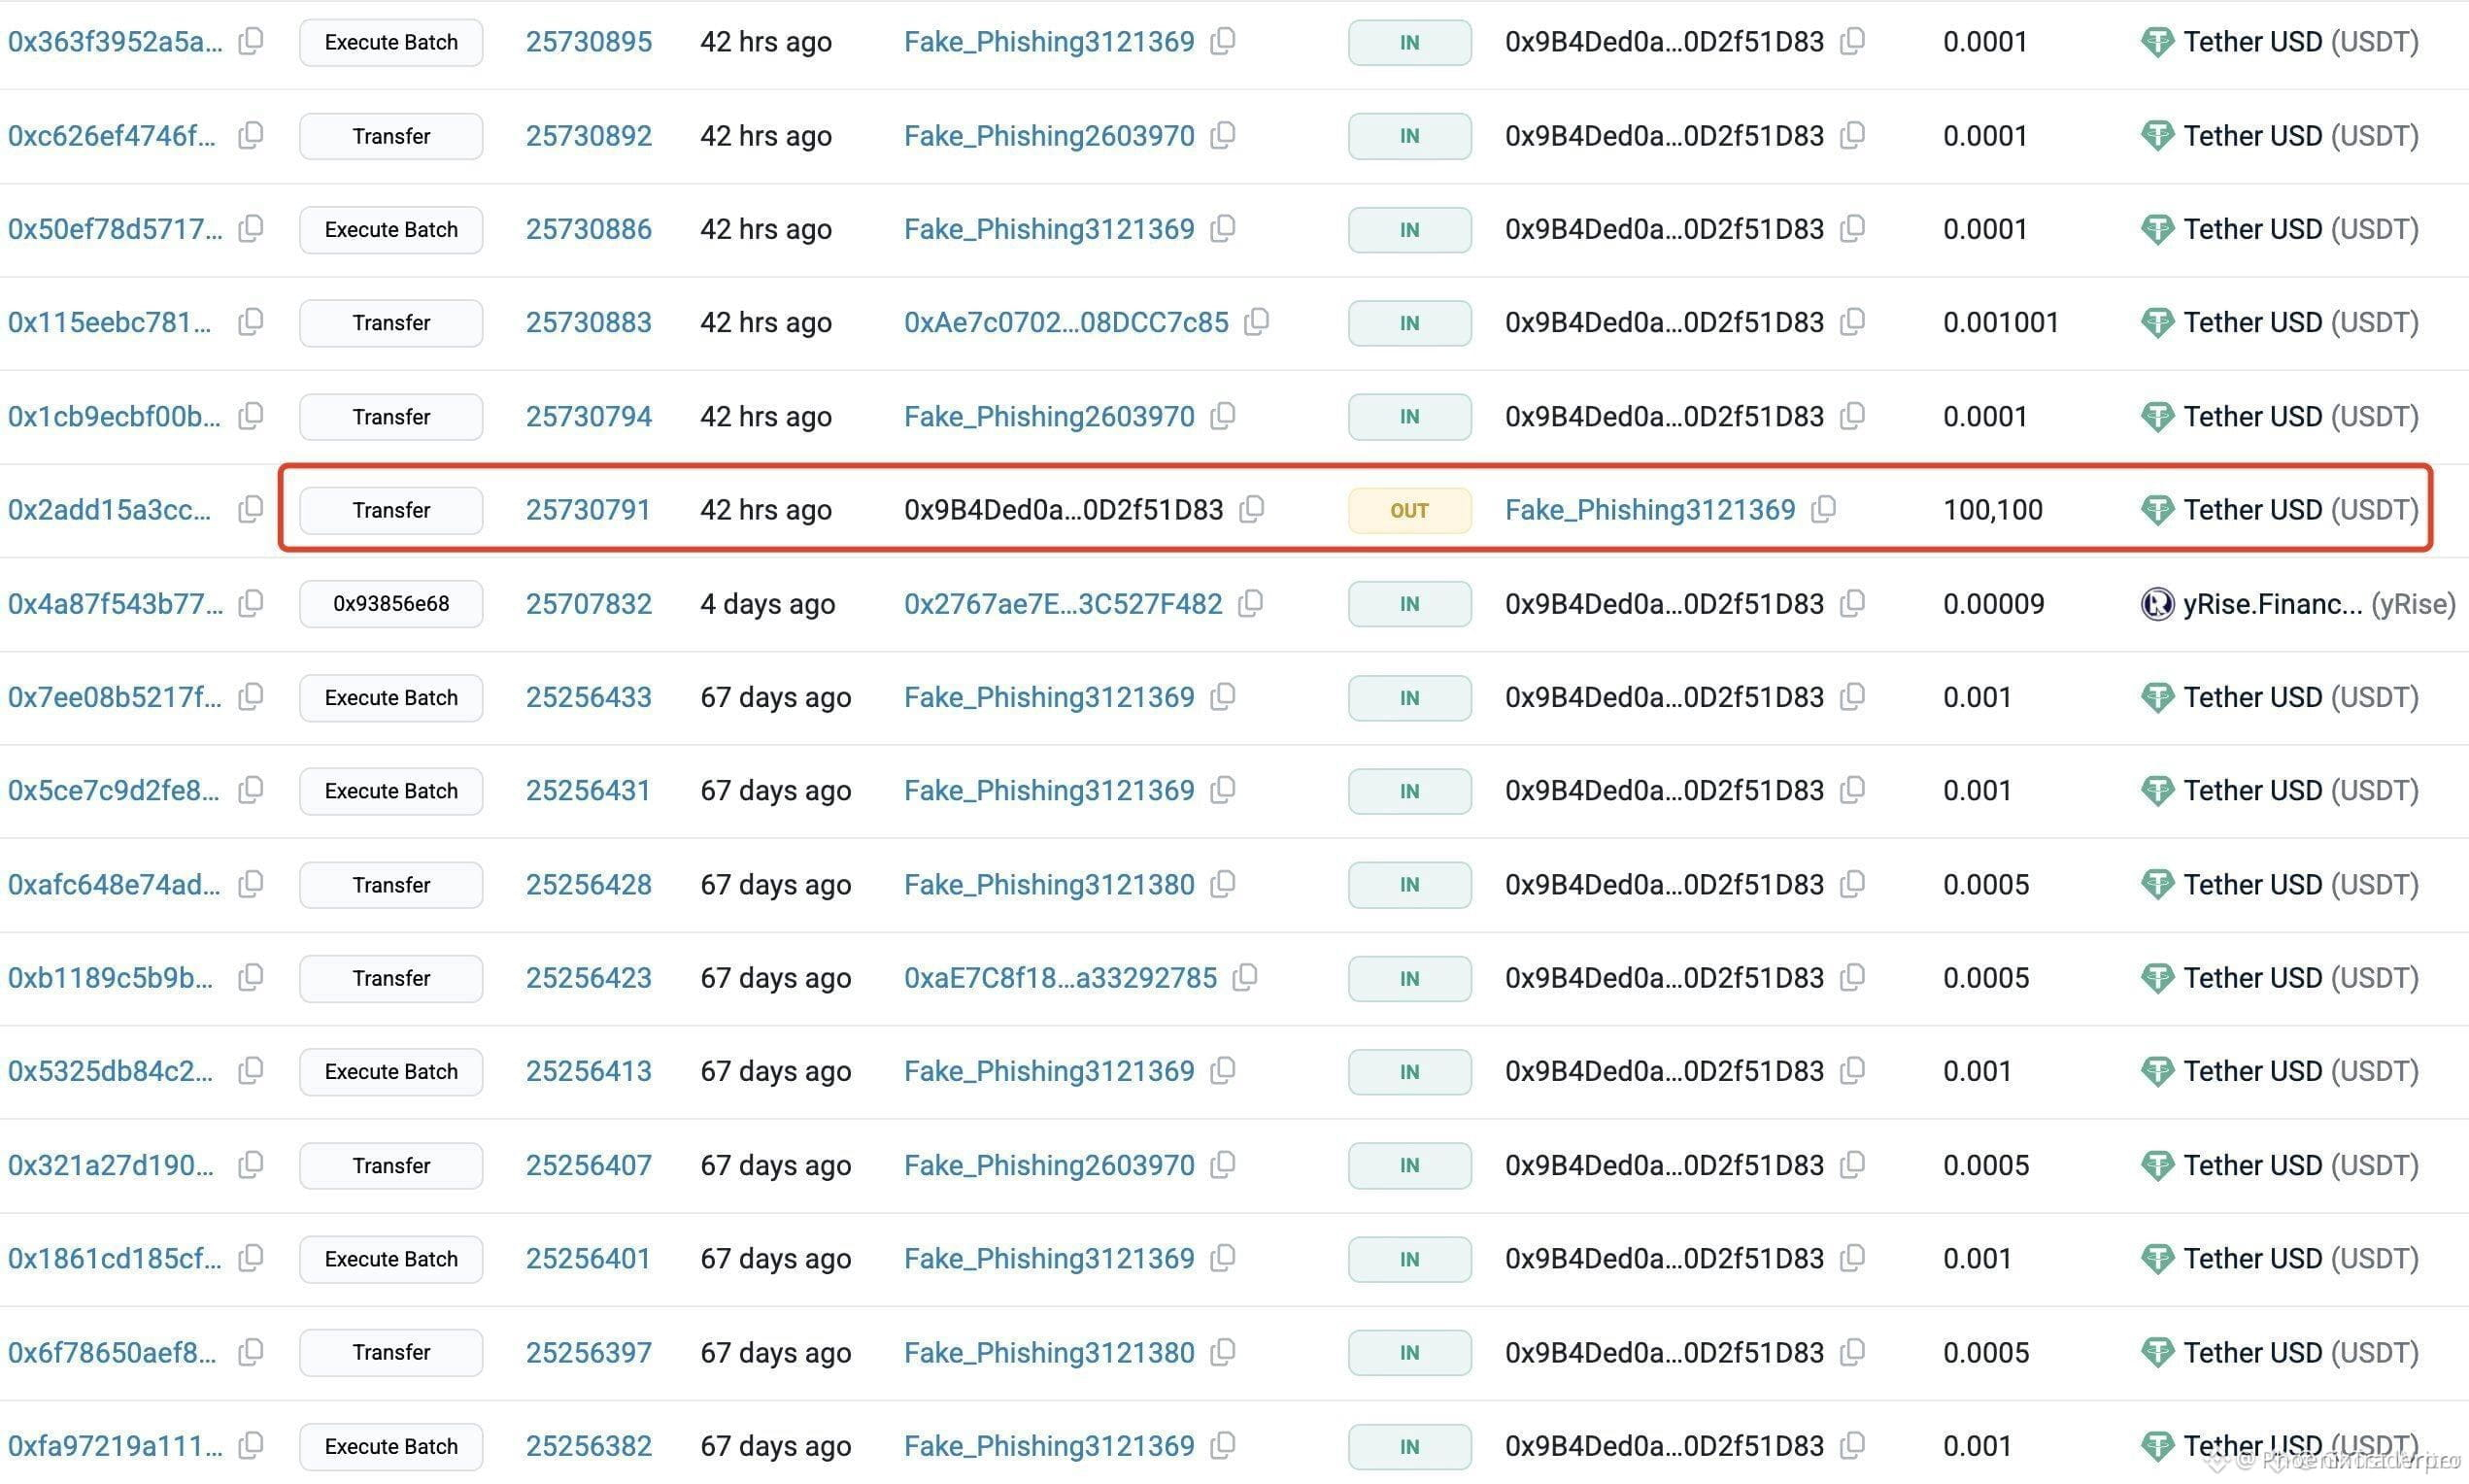
🚨 $100K ИСЧЕЗЛИ ИЗ КОШЕЛЬКА — ВАША ИСТОРИЯ ТРАНЗАКЦИЙ СТАЛА ПРИМАНКОЙ! ⚠️
🔍 Последний отчет от Lookonchain раскрывает болезненную правду: один пользователь скопировал зараженный адрес прямо из своей истории транзакций, увидел, как $100K ушли с баланса, и так и не дождался возврата. 📢 Мошенники незаметно отправляют на ваши кошельки небольшие суммы с похожих адресов — расставляя ложные приманки прямо рядом с тем реальным адресом, которым вы пользуетесь ежедневно.
💡 Эти «отравители» нацелены на самый большой слепой участок в крипте: мышечную память. 🌊 Вы не просто на расстоянии одной вставки от транзакции — вы в шаге от потери всего из‑за одной крошечной разницы в символе. 🩸 Всегда проверяйте полный адрес — каждую цифру, каждую букву — прежде чем подтвердить отправку. Не первые пять символов. Не последние пять. Вся строка целиком.
💬 Вам когда‑нибудь удавалось поймать фейковый адрес в своей истории прямо вовремя? 👇
⚠️ Не является финансовым советом. Всегда управляйте своим риском. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
14
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 35,047
158 обсуждают
2
#fomcотслеживание
Просмотров: 45,462
387 обсуждают
3
#AmazonPlansToSell$8BNvidiaChips
Просмотров: 205
18 обсуждают
4
#NEARFallsToAround$4.70Down14%
Просмотров: 26,362
52 обсуждают
5
#EthereumFoundationLaunchesZkAPIOnMainnet
Просмотров: 23,289
363 обсуждают
6
#EvernorthPlansNasdaqListingOct8
Просмотров: 43,264
342 обсуждают
7
#SECProposesCryptoCustodyFramework
Просмотров: 39,721
292 обсуждают
8
#IMFApproves$139MDisbursementToElSalvador
Просмотров: 25,190
21 обсуждают
9
#AnthropicTargetsIPOAsSoonAsMidNovember
Просмотров: 28,259
273 обсуждают
10
#EtherGains70.9%InQ3
Просмотров: 239,516
1,606 обсуждают