

#softwaresecurity
softwaresecurity
Просмотров: 1,489
3 обсуждают
Популярные
Новые
·
--
Статья
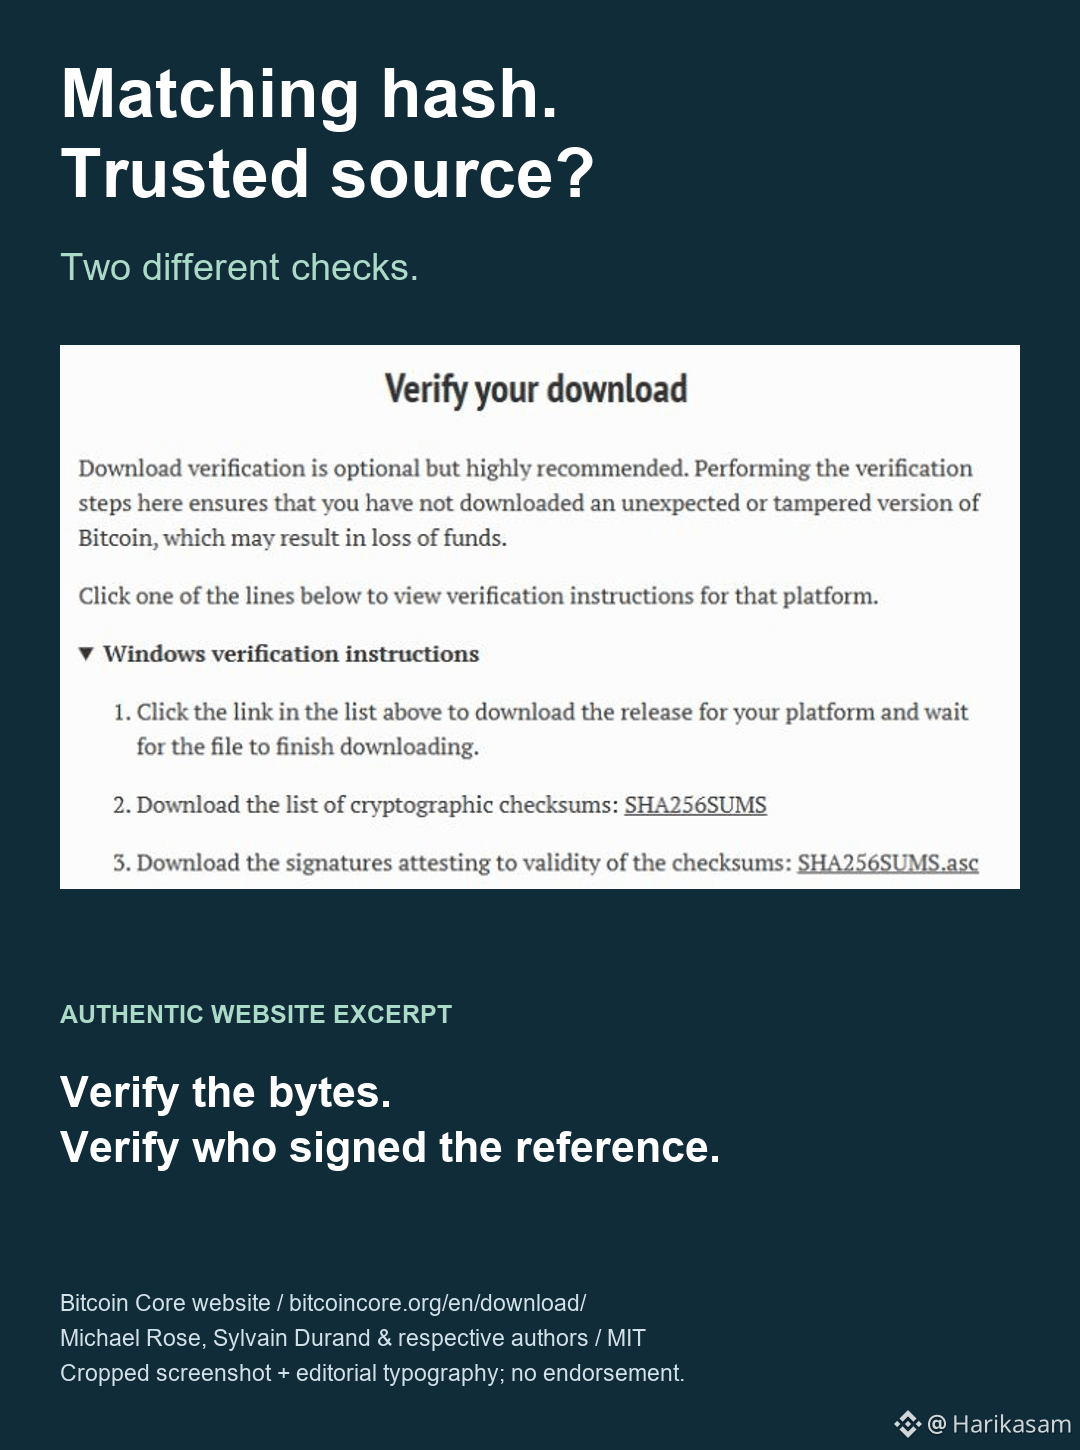
Проверка загрузки: данные и подлинностьДаже если хеш загруженного файла совпадает, вы всё равно можете получить не то программное обеспечение.
Контрольная сумма отвечает на вопрос: «Соответствует ли этот файл данному эталонному значению?» Но она не отвечает на вопрос: «Кто предоставил мне это эталонное значение?»
Если злоумышленник подменит и установщик, и хеш рядом с ним, они будут идеально совпадать. Посылка с собственноручно написанной квитанцией не является независимым подтверждением.
В инструкциях по загрузке Bitcoin Core контрольные суммы файлов отделены от подписей списка контрольных сумм. Это различие полезно не только для Bitcoin.
- Перейдите на официальную страницу загрузки проекта, воспользовавшись надёжной закладкой или самостоятельно проверив адрес.
Проверка загрузки: данные и подлинность
Даже если хеш загруженного файла совпадает, вы всё равно можете получить не то программное обеспечение.
Контрольная сумма отвечает на вопрос: «Соответствует ли этот файл данному эталонному значению?» Но она не отвечает на вопрос: «Кто предоставил мне это эталонное значение?»
Если злоумышленник подменит и установщик, и хеш рядом с ним, они будут идеально совпадать. Посылка с собственноручно написанной квитанцией не является независимым подтверждением.
В инструкциях по загрузке Bitcoin Core контрольные суммы файлов отделены от подписей списка контрольных сумм. Это различие полезно не только для Bitcoin.
- Перейдите на официальную страницу загрузки проекта, воспользовавшись надёжной закладкой или самостоятельно проверив адрес.
75

Статья
Серверы обновлений Notepad++ захвачены китайскими хакерами на 6 месяцев – Крипто-кодеры под угрозой?Notepad++ подтверждает, что нарушение инфраструктуры позволило злоумышленникам перенаправлять обновления на вредоносные серверы с июня по декабрь 2025 года, затрагивая избирательных пользователей.
Разработчик Notepad++, одного из самых популярных текстовых редакторов в мире, раскрыл сложную кибератаку, которая длилась шесть месяцев и скомпрометировала инфраструктуру обновлений программного обеспечения. Эксперты по безопасности связали это нарушение с китайской группой, поддерживаемой государством, которая избирательно перенаправляла пользователей на вредоносные серверы.
Согласно The_Cyber_News в X, хакеры захватили сервера обновлений Notepad++, чтобы перенаправить пользователей на вредоносную инфраструктуру. Нарушение использовало уязвимости в том, как более старые версии проверяли пакеты обновлений до выхода версии 8.8.9.
Серверы обновлений Notepad++ захвачены китайскими хакерами на 6 месяцев – Крипто-кодеры под угрозой?
Notepad++ подтверждает, что нарушение инфраструктуры позволило злоумышленникам перенаправлять обновления на вредоносные серверы с июня по декабрь 2025 года, затрагивая избирательных пользователей.
Разработчик Notepad++, одного из самых популярных текстовых редакторов в мире, раскрыл сложную кибератаку, которая длилась шесть месяцев и скомпрометировала инфраструктуру обновлений программного обеспечения. Эксперты по безопасности связали это нарушение с китайской группой, поддерживаемой государством, которая избирательно перенаправляла пользователей на вредоносные серверы.
Согласно The_Cyber_News в X, хакеры захватили сервера обновлений Notepad++, чтобы перенаправить пользователей на вредоносную инфраструктуру. Нарушение использовало уязвимости в том, как более старые версии проверяли пакеты обновлений до выхода версии 8.8.9.
7
4.4k
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedWatch
Просмотров: 16.3M
39,289 обсуждают
2
#EarningsSeason
Просмотров: 6.4M
31,993 обсуждают
3
#ПротоколFOMC
Просмотров: 64,040
253 обсуждают
4
#fomcотслеживание
Просмотров: 54,010
511 обсуждают
5
#USMidtermElections
Просмотров: 33,592
563 обсуждают
6
#BitcoinDropsBelow$80K
Просмотров: 22,240
99 обсуждают
7
#比特币跌破8万美元
Просмотров: 171,640
106 обсуждают
8
#BoEOpensConsultationOnTokenizedCollateralForClearing
Просмотров: 370
20 обсуждают
9
#BrazilCryptoExchangesMustApplyForLicensesByFriday
Просмотров: 25,905
468 обсуждают
10
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
Просмотров: 669
15 обсуждают