

#lazarusgroup
lazarusgroup
Просмотров: 1.4M
397 обсуждают
Популярные
Новые


·
--
ТЕПЕРЬ ХАКЕРЫ НАЧАЛИ ПРОДАВАТЬ ETH 🤯.
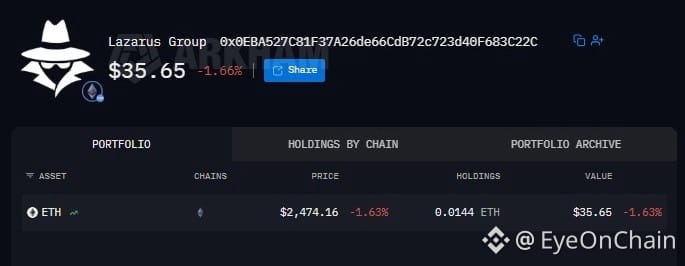
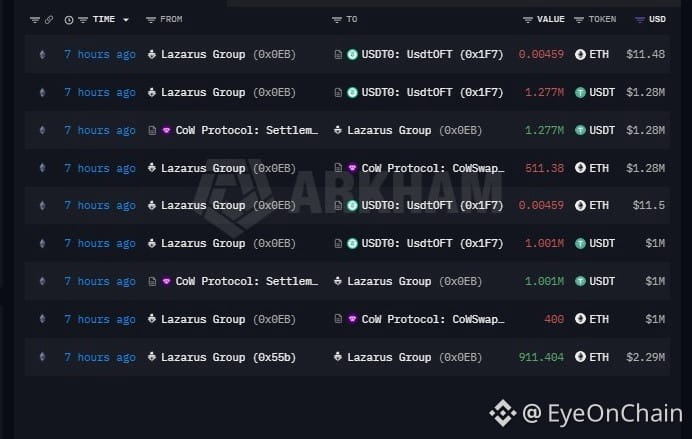
Группа Lazarus Только что перевела еще $2.28M в $ETH . Кошельки, связанные с #LazarusGroup , продали 911 ETH, что составляет примерно $2.28M, за последние 7 часов по средней цене около $2,499.
Стоит держать этот адрес под наблюдением, чтобы увидеть, будет ли дальше перемещение или продажа ETH.
Адрес: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
{future}(ETHUSDT)
{spot}(ETHUSDT)
ТЕПЕРЬ ХАКЕРЫ НАЧАЛИ ПРОДАВАТЬ ETH 🤯.
Группа Lazarus Только что перевела еще $2.28M в $ETH . Кошельки, связанные с #LazarusGroup , продали 911 ETH, что составляет примерно $2.28M, за последние 7 часов по средней цене около $2,499.
Стоит держать этот адрес под наблюдением, чтобы увидеть, будет ли дальше перемещение или продажа ETH.
Адрес: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
1
8
3.3k
·
--
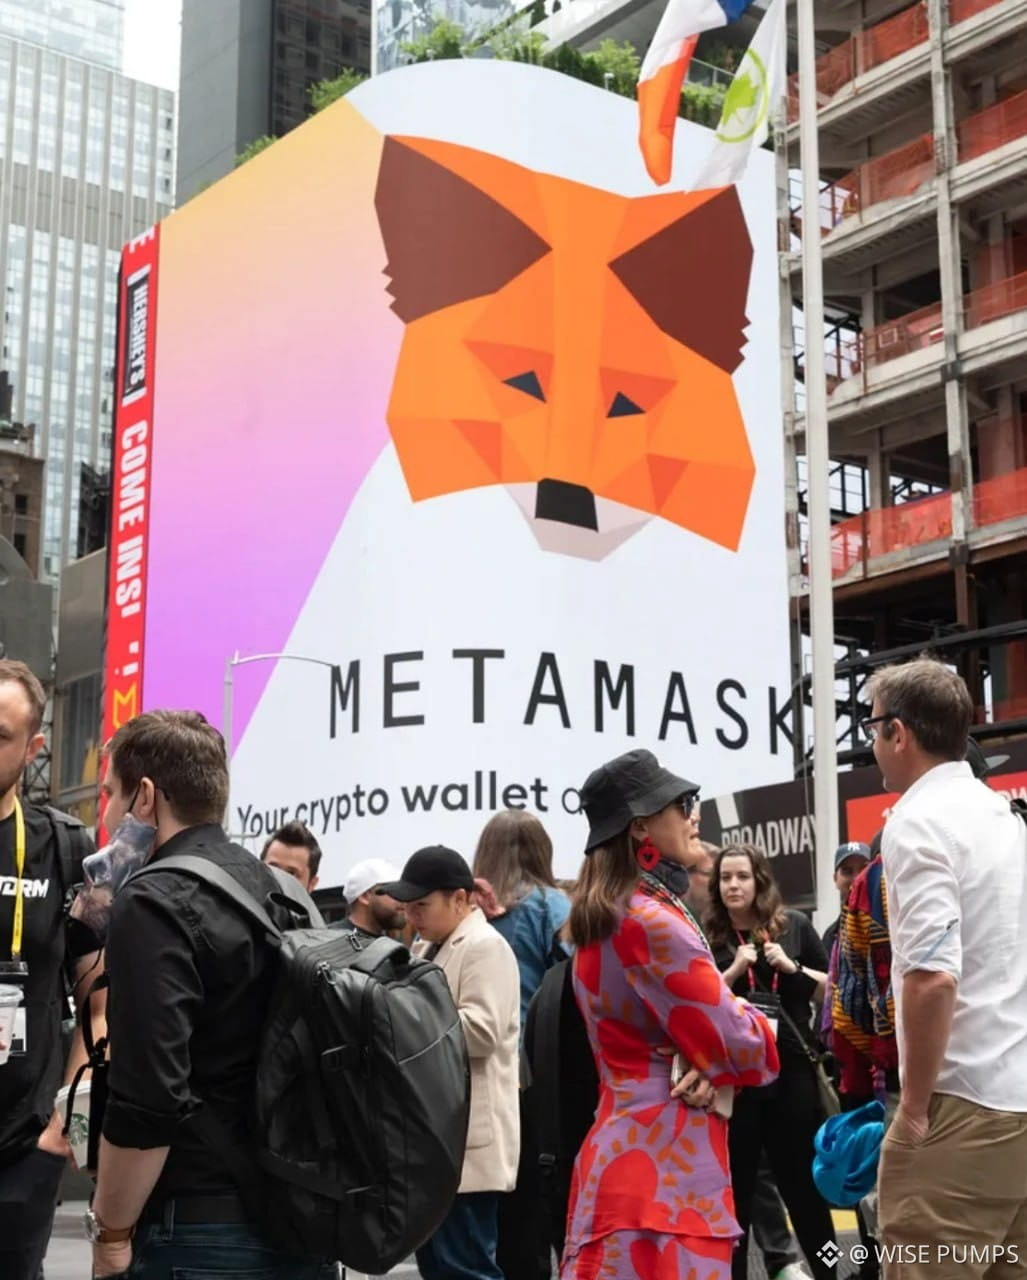
😱 #MetaMask Родительская компания случайно наняла хакера из Северной Кореи!
Consensys, компания, стоящая за MetaMask, как сообщается, наняла разработчика под псевдонимом «Tyler Knapp» через стороннюю рекрутинговую фирму.
🇰🇵 Примерно через месяц компания обнаружила, что разработчик, предположительно, был связан с #LazarusGroup из Северной Кореи. В тот период он внес вклад в код функции, связанной с преобразованием #crypto в фиат.
Ещё более тревожно то, что ранее этот же человек работал в Ankr, Blueberry Protocol, DEPO, Pickle Finance и Harmony — в проектах, которые позже все были скомпрометированы, хотя это само по себе не доказывает связь с этими взломами.
🛡 Инцидент показывает, насколько изощрённым стало государственно спонсируемое проникновение. Если крупного игрока вроде Consensys можно нацелить, то небольшим криптовалютным компаниям с более ограниченными ресурсами безопасности может быть ещё сложнее справляться с подобными угрозами.
#BurnhamToBecomeUKPrimeMinister @wisegbevecryptonews9
😱 #MetaMask Родительская компания случайно наняла хакера из Северной Кореи!
Consensys, компания, стоящая за MetaMask, как сообщается, наняла разработчика под псевдонимом «Tyler Knapp» через стороннюю рекрутинговую фирму.
🇰🇵 Примерно через месяц компания обнаружила, что разработчик, предположительно, был связан с #LazarusGroup из Северной Кореи. В тот период он внес вклад в код функции, связанной с преобразованием #crypto в фиат.
Ещё более тревожно то, что ранее этот же человек работал в Ankr, Blueberry Protocol, DEPO, Pickle Finance и Harmony — в проектах, которые позже все были скомпрометированы, хотя это само по себе не доказывает связь с этими взломами.
🛡 Инцидент показывает, насколько изощрённым стало государственно спонсируемое проникновение. Если крупного игрока вроде Consensys можно нацелить, то небольшим криптовалютным компаниям с более ограниченными ресурсами безопасности может быть ещё сложнее справляться с подобными угрозами.
#BurnhamToBecomeUKPrimeMinister @WISE PUMPS
2
1.5k
·
--
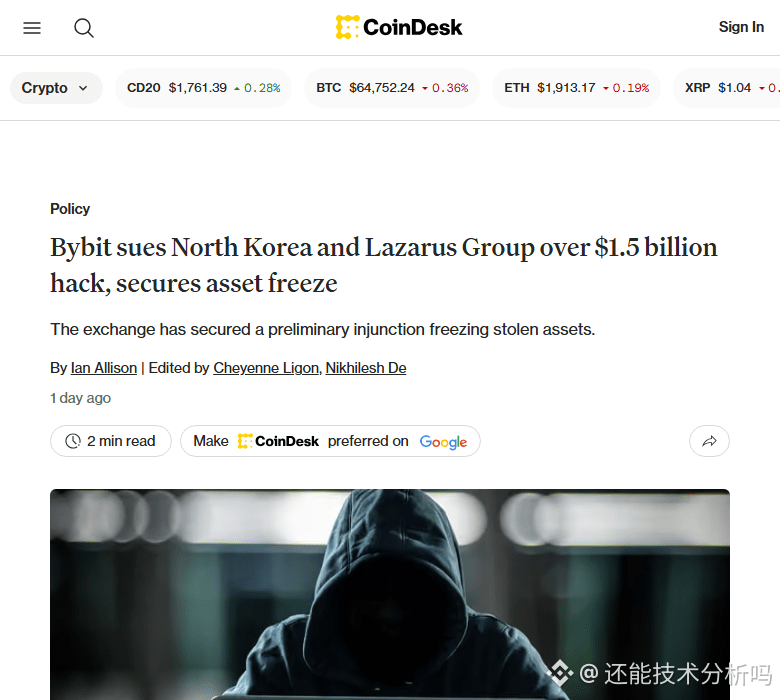
Bybit официально подала иск против Северной Кореи и Lazarus Group, добиваясь возврата похищенных активов на 1,5 миллиарда долларов, и получила от суда предварительный судебный запрет с заморозкой соответствующих средств. Это первый случай, когда криптобиржа предпринимает юридические действия против суверенного государства, задавая новый ориентир для защиты интересов в отрасли. Сочетание ончейн-трекинга и юридических мер, вероятно, станет типичным подходом в борьбе с государственно поддерживаемыми хакерами.
#Bybit #LazarusGroup #加密货币安全 #法律维权
#Bybit #LazarusGroup #加密货币安全 #法律维权
54
·
--
Arbitrum завоевывает победу, но охота продолжается 🛡️
Arbitrum заморозил 30,766 ETH на сумму более $70 миллионов, связанных с эксплойтом KelpDAO, предотвращая попадание примерно 29% украденных средств в отмывочный процесс. Однако злоумышленник все еще перемещает активы через несколько цепочек и протоколов, включая Bitcoin. Эта высокая операционная дисциплина намекает на сложного угрозного актора за кулисами.
Группа Lazarus была связана с предыдущими кражами крипты, используя аналогичные тактики. С уже отмытой суммой более $176 миллионов через различные децентрализованные мосты, гонка со временем продолжается для блокчейн-расследователей и правоохранительных органов.
Связана ли группа Lazarus с этой операцией? Делитесь своими мыслями ниже! 💬
#Arbitrum #KelpDAO #LazarusGroup
49
·
--
ETH: 🚀 Arbitrum заморозил ETH на сумму $70M в ответ на хакерскую атаку KelpDAO ✅
Атакующий переместил более $176M через несколько цепочек, а Bitcoin стал их новой игровой площадкой. 💾
Рано вмешавшись, Arbitrum предотвратил около 29% украденных средств от попадания в отмывочный процесс 🔄
Началась гонка с временем, пока следователи отслеживали быстрые перемещения вора через THORChain и другие децентрализованные протоколы 🔮
Подозревается, что за этой наглой атакой стоит группа Lazarus, использующая сложные тактики, чтобы скрыть свои следы. 🔍
Остальные $176M все еще в игре? Будем следить внимательно! 💬
Найдут ли эти средства безопасное убежище или ускользнут из наших рук? 🛑
Слишком ли мы зациклены на этой ситуации или здесь действительно есть риск? 👇
#ETH #KelpDAO #LazarusGroup
49

Суд в США вынес бирже Bybit предварительный судебный приказ о заморозке активов, связанных с взломом группы Lazarus, на сумму 1,5 млрд долларов в 2025 году. Суд установил, что биржа продемонстрировала вероятность успеха по существу дела. Приказ немедленно запрещает ответчикам передавать, продавать или растрачивать похищенные активы, которые были идентифицированы и при этом все еще находятся на платформах или в органах в рамках юрисдикции суда.
Хотя значительная часть средств была быстро перенаправлена и обменена в последующие дни после атаки, данное судебное решение формирует важный прецедент, позволяя жертвам государственных кибератак использовать гражданско-правовые механизмы в США для отслеживания и блокирования активов, связанных с такими группами, как Lazarus, по мере того как они пытаются ввести их в финансовую систему.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
{web3_wallet_create}(CT_5014SoQ8UkWfeDH47T56PA53CZCeW4KytYCiU65CwBWoJUt)
{web3_wallet_create}(10880xeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeee)
Суд в США вынес бирже Bybit предварительный судебный приказ о заморозке активов, связанных с взломом группы Lazarus, на сумму 1,5 млрд долларов в 2025 году. Суд установил, что биржа продемонстрировала вероятность успеха по существу дела. Приказ немедленно запрещает ответчикам передавать, продавать или растрачивать похищенные активы, которые были идентифицированы и при этом все еще находятся на платформах или в органах в рамках юрисдикции суда.
Хотя значительная часть средств была быстро перенаправлена и обменена в последующие дни после атаки, данное судебное решение формирует важный прецедент, позволяя жертвам государственных кибератак использовать гражданско-правовые механизмы в США для отслеживания и блокирования активов, связанных с такими группами, как Lazarus, по мере того как они пытаются ввести их в финансовую систему.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
263
·
--
Падение
🇰🇵 ПОСЛЕДНИЕ НОВОСТИ: Byblt подала в суд на Северную Корею и Lazarus Group из-за взлома на 1,5 миллиарда долларов и добилась предварительного судебного распоряжения о заморозке похищенных активов. $BTC $ETH
{future}(ETHUSDT)
{future}(BTCUSDT)
#LazarusGroup #HackerAlert
🇰🇵 ПОСЛЕДНИЕ НОВОСТИ: Byblt подала в суд на Северную Корею и Lazarus Group из-за взлома на 1,5 миллиарда долларов и добилась предварительного судебного распоряжения о заморозке похищенных активов. $BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
1
784

·
--
Замечали ли вы, как рынок относится к взломам на миллиарды долларов как к временному шуму, а не к структурному риску?
Трейдеры зацикливаются на входах в $BTC, $ETH и $BNB, но один эксплойт может заморозить ликвидность, спровоцировать панические продажи и разрушить доверие по всей системе. Самое болезненное в том, что большинство людей оценивает риск безопасности только после того, как ущерб уже нанесён.
Этот случай — реальное напоминание. Крупная криптобиржа, как сообщается, подаёт в суд на Северную Корею из‑за предполагаемого криптовзлома Lazarus Group на $1,5 млрд, а федеральный суд США выдал предварительный судебный запрет, чтобы заморозить выявленные активы, связанные с этим взломом.
Обычная трактовка в мейнстриме: «хакеры украли средства и на этом всё». Думаю, это упускает главное. Если суды могут отслеживать и замораживать активы, связанные с кражами криптовалют, поддерживаемыми государствами, значит, правоприменение становится частью рыночной структуры, а не просто заголовком “после факта”.
Это меняет то, как инвесторам следует думать о риске бирж, кастоди (хранении) и даже о ликвидности во время событий “чёрного лебедя”. Безопасность больше не является второстепенной темой. Это часть сделки.
Как вы думаете, куда это пойдёт дальше?
#CryptoSecurity #LazarusGroup #CryptoMarket
Замечали ли вы, как рынок относится к взломам на миллиарды долларов как к временному шуму, а не к структурному риску?
Трейдеры зацикливаются на входах в $BTC , $ETH и $BNB , но один эксплойт может заморозить ликвидность, спровоцировать панические продажи и разрушить доверие по всей системе. Самое болезненное в том, что большинство людей оценивает риск безопасности только после того, как ущерб уже нанесён.
Этот случай — реальное напоминание. Крупная криптобиржа, как сообщается, подаёт в суд на Северную Корею из‑за предполагаемого криптовзлома Lazarus Group на $1,5 млрд, а федеральный суд США выдал предварительный судебный запрет, чтобы заморозить выявленные активы, связанные с этим взломом.
Обычная трактовка в мейнстриме: «хакеры украли средства и на этом всё». Думаю, это упускает главное. Если суды могут отслеживать и замораживать активы, связанные с кражами криптовалют, поддерживаемыми государствами, значит, правоприменение становится частью рыночной структуры, а не просто заголовком “после факта”.
Это меняет то, как инвесторам следует думать о риске бирж, кастоди (хранении) и даже о ликвидности во время событий “чёрного лебедя”. Безопасность больше не является второстепенной темой. Это часть сделки.
Как вы думаете, куда это пойдёт дальше?
#CryptoSecurity #LazarusGroup #CryptoMarket
27

🚨 $BTC ЧАСЫ БЕСПЛАТНЫЙ ОБМЕН ЗАМОРOЗИЛ $1,5B — НАХОДКИ ЛАЗАРЯЗ ВСКРЫТЫ! — СЕВЕРНАЯ КОРЕЯ ОБВИНЯЕТСЯ ⚡
Это тот тип объявления, который не ударяет по цене мгновенно, но тихо перестраивает всю карту рисков. Топовая биржа прямо передала в федеральный суд Северную Корею, ее шпионское ведомство и Lazarus Group из‑за кражи на $1,5B — и добилась предварительного запрета, который удерживает похищенные активы на месте. 🔍
Ключевая деталь: список неназванных ответчиков «John Doe» больше не может переводить или продавать замороженные активы, пока идет дело. Это убирает один огромный фактор потенциального давления продаж со стороны рынка. 🌊
Биржа подчеркивает, что этот гражданский иск не связан с уголовными расследованиями в США — то есть еще больше костяшек продолжает падать. ⚡ 💬 Призовёт ли это правовое давление хакеров двигаться по более темным коридорам, или $1,5B уже полностью отмыто? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoNews #LazarusGroup #ExchangeSecurity
🦈 ⚡
26

Группа Lazarus продала более 30 млн долларов в биткоинах на Hyperliquid
- Данные блокчейна от CoinDesk показывают, что группа Lazarus, связанная с Северной Кореей, продала более 30 млн долларов в биткоинах на Hyperliquid за последние 3 недели.
- Инцидент произошёл на фоне того, что Трамп активизирует усилия по возвращению криптоплатформы в США.
- Источник: CoinDesk.
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
Источник: CoinDesk
38
🇰🇵 СРОЧНО: Пхеньян предъявил требование Северной Корее и группе Lazarus в связи с хакерской атакой, в результате которой было украдено 1,5 миллиарда долларов, и добился предварительного судебного приказа о заморозке похищенных активов. $BTC $ETH
#LazarusGroup #HackerAlert
🇰🇵 СРОЧНО: Пхеньян предъявил требование Северной Корее и группе Lazarus в связи с хакерской атакой, в результате которой было украдено 1,5 миллиарда долларов, и добился предварительного судебного приказа о заморозке похищенных активов. $BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
3
395

Группа Лазаря наносит удар по Hyperliquid с движением на $30 млн
Узаконенные кошельки группы «Лазаря» перевели $30 млн через Hyperliquid, создавая серьезные регуляторные риски для децентрализованной биржи.
#LazarusGroup #Hyperliquid
Группа Лазаря наносит удар по Hyperliquid с движением на $30 млн
Узаконенные кошельки группы «Лазаря» перевели $30 млн через Hyperliquid, создавая серьезные регуляторные риски для децентрализованной биржи.
#LazarusGroup #Hyperliquid
Узаконенные кошельки группы «Лазаря» перевели $30 млн через Hyperliquid, создавая серьезные регуляторные риски для децентрализованной биржи.
#LazarusGroup #Hyperliquid
1
13
🚨 Bybit Только что подал в суд на Северную Корею — и судья уже заморозил украденную криптовалюту
Криптобиржа в федеральном суде столкнулась с целым государством — и выиграла первый раунд.
Bybit больше не просто охотится на хакеров — она оспаривает суверенное государство в федеральном суде. Вторая по величине криптобиржа в мире подала гражданский иск по закону RICO в Окружной суд США по округу Колумбия против Северной Кореи, ее Главного разведывательного бюро и связанной с государством группы Lazarus из‑за хакерской атаки на $1,5 млрд в Ethereum в феврале 2025 года — до сих пор это крупнейшая зафиксированная кража криптовалюты.
Иск, поданный под печатью в июне и опубликованный на этой неделе, уже имеет «зубы»: федеральный судья вынес запретительный судебный приказ, а затем 30 июля — предварительный судебный запрет, заморозив украденные активы, связанные с неустановленными владельцами. Bybit утверждает, что ей удалось вернуть $48,4 млн и заморозить еще $30,5 млн на 28+ биржах, хотя более 90% средств остаются неидентифицированными.
Группа Lazarus уже действовала в криптоиндустрии — $620 млн при взломе Ronin и $100 млн при взломе Harmony — и этот иск утверждает, что это единый рейдерский (преступный) шаблон. Украденную криптовалюту теперь можно преследовать юридически — даже до порога государства.
Думаете, Bybit вернет остальное? Поставьте лайк, напишите комментарий и подпишитесь, чтобы получать больше обновлений о крипто-правосудии. ⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
{spot}(ETHUSDT)
🚨 Bybit Только что подал в суд на Северную Корею — и судья уже заморозил украденную криптовалюту
Криптобиржа в федеральном суде столкнулась с целым государством — и выиграла первый раунд.
Bybit больше не просто охотится на хакеров — она оспаривает суверенное государство в федеральном суде. Вторая по величине криптобиржа в мире подала гражданский иск по закону RICO в Окружной суд США по округу Колумбия против Северной Кореи, ее Главного разведывательного бюро и связанной с государством группы Lazarus из‑за хакерской атаки на $1,5 млрд в Ethereum в феврале 2025 года — до сих пор это крупнейшая зафиксированная кража криптовалюты.
Иск, поданный под печатью в июне и опубликованный на этой неделе, уже имеет «зубы»: федеральный судья вынес запретительный судебный приказ, а затем 30 июля — предварительный судебный запрет, заморозив украденные активы, связанные с неустановленными владельцами. Bybit утверждает, что ей удалось вернуть $48,4 млн и заморозить еще $30,5 млн на 28+ биржах, хотя более 90% средств остаются неидентифицированными.
Группа Lazarus уже действовала в криптоиндустрии — $620 млн при взломе Ronin и $100 млн при взломе Harmony — и этот иск утверждает, что это единый рейдерский (преступный) шаблон. Украденную криптовалюту теперь можно преследовать юридически — даже до порога государства.
Думаете, Bybit вернет остальное? Поставьте лайк, напишите комментарий и подпишитесь, чтобы получать больше обновлений о крипто-правосудии. ⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
99
Данные блокчейна, изученные CoinDesk, показывают, что связанные с северокорейской группировкой Lazarus кошельки продали более $30 миллионов в биткоинах ($BTC) на платформе Hyperliquid в течение трехнедельного периода.
Эти крупномасштабные продажи совпали с усилиями политических деятелей по внедрению надлежащего, «наземного» регулирования торговой платформы. Уровень такой активности транзакций указывает на то, что децентрализованные площадки становятся основными каналами для перемещения незаконных активов?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Кибербезопасность
Данные блокчейна, изученные CoinDesk, показывают, что связанные с северокорейской группировкой Lazarus кошельки продали более $30 миллионов в биткоинах ($BTC ) на платформе Hyperliquid в течение трехнедельного периода.
Эти крупномасштабные продажи совпали с усилиями политических деятелей по внедрению надлежащего, «наземного» регулирования торговой платформы. Уровень такой активности транзакций указывает на то, что децентрализованные площадки становятся основными каналами для перемещения незаконных активов?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Кибербезопасность
70
·
--
Группа северокорейских хакеров Lazarus Group, как сообщается, перевела с помощью Hyperliquid более 30 миллионов долларов США в криптовалюте.
#LazarusGroup #Hyperliquid #朝鲜 #криптовалюта
Группа северокорейских хакеров Lazarus Group, как сообщается, перевела с помощью Hyperliquid более 30 миллионов долларов США в криптовалюте.
#LazarusGroup #Hyperliquid #朝鲜 #криптовалюта
#LazarusGroup #Hyperliquid #朝鲜 #криптовалюта
151

См. перевод
🕵️♂️ ZachXBT يكشف تفاصيل تعقبه لأموال مجموعة لازاروس
كشف المحلل الأمني الشهير ZachXBT عن استثماره مبلغ 350 ألف دولار للتظاهر بأنه عميل لشبكة غسيل أموال صينية، وذلك بهدف تتبع الأموال المسروقة من قبل مجموعة لازاروس. أوضح المحلل أنه تحمل خسائر بنسبة 5% على كل عملية لجمع معلومات حول تدفقات الأموال المرتبطة بالمجموعة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ REGULATION
#CryptoCrime #OnChainAnalysis #Cybersecurity #LazarusGroup #ZachXBT
📰 المصدر: decrypt.co
4
См. перевод
🚨 شبكة إجرامية صينية متهمة بغسيل أكثر من مليار دولار لمجموعة لازاروس
كشف المحلل ZachXBT عن تفاصيل شبكة صينية مزعومة قامت بغسيل أموال تجاوزت مليار دولار لحساب مجموعة القرصنة الكورية الشمالية لازاروس. ويشير التحقيق إلى أن هذه الشبكة لعبت دوراً في تتبع الأموال المسروقة من اختراق سابق، مسلطاً الضوء على آليات غسيل الأموال المعقدة.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ REGULATION
#CryptoCrime #CyberSecurity #BlockchainAnalysis #LazarusGroup #FinancialCrime
📰 المصدر: cointelegraph.com
4
·
--
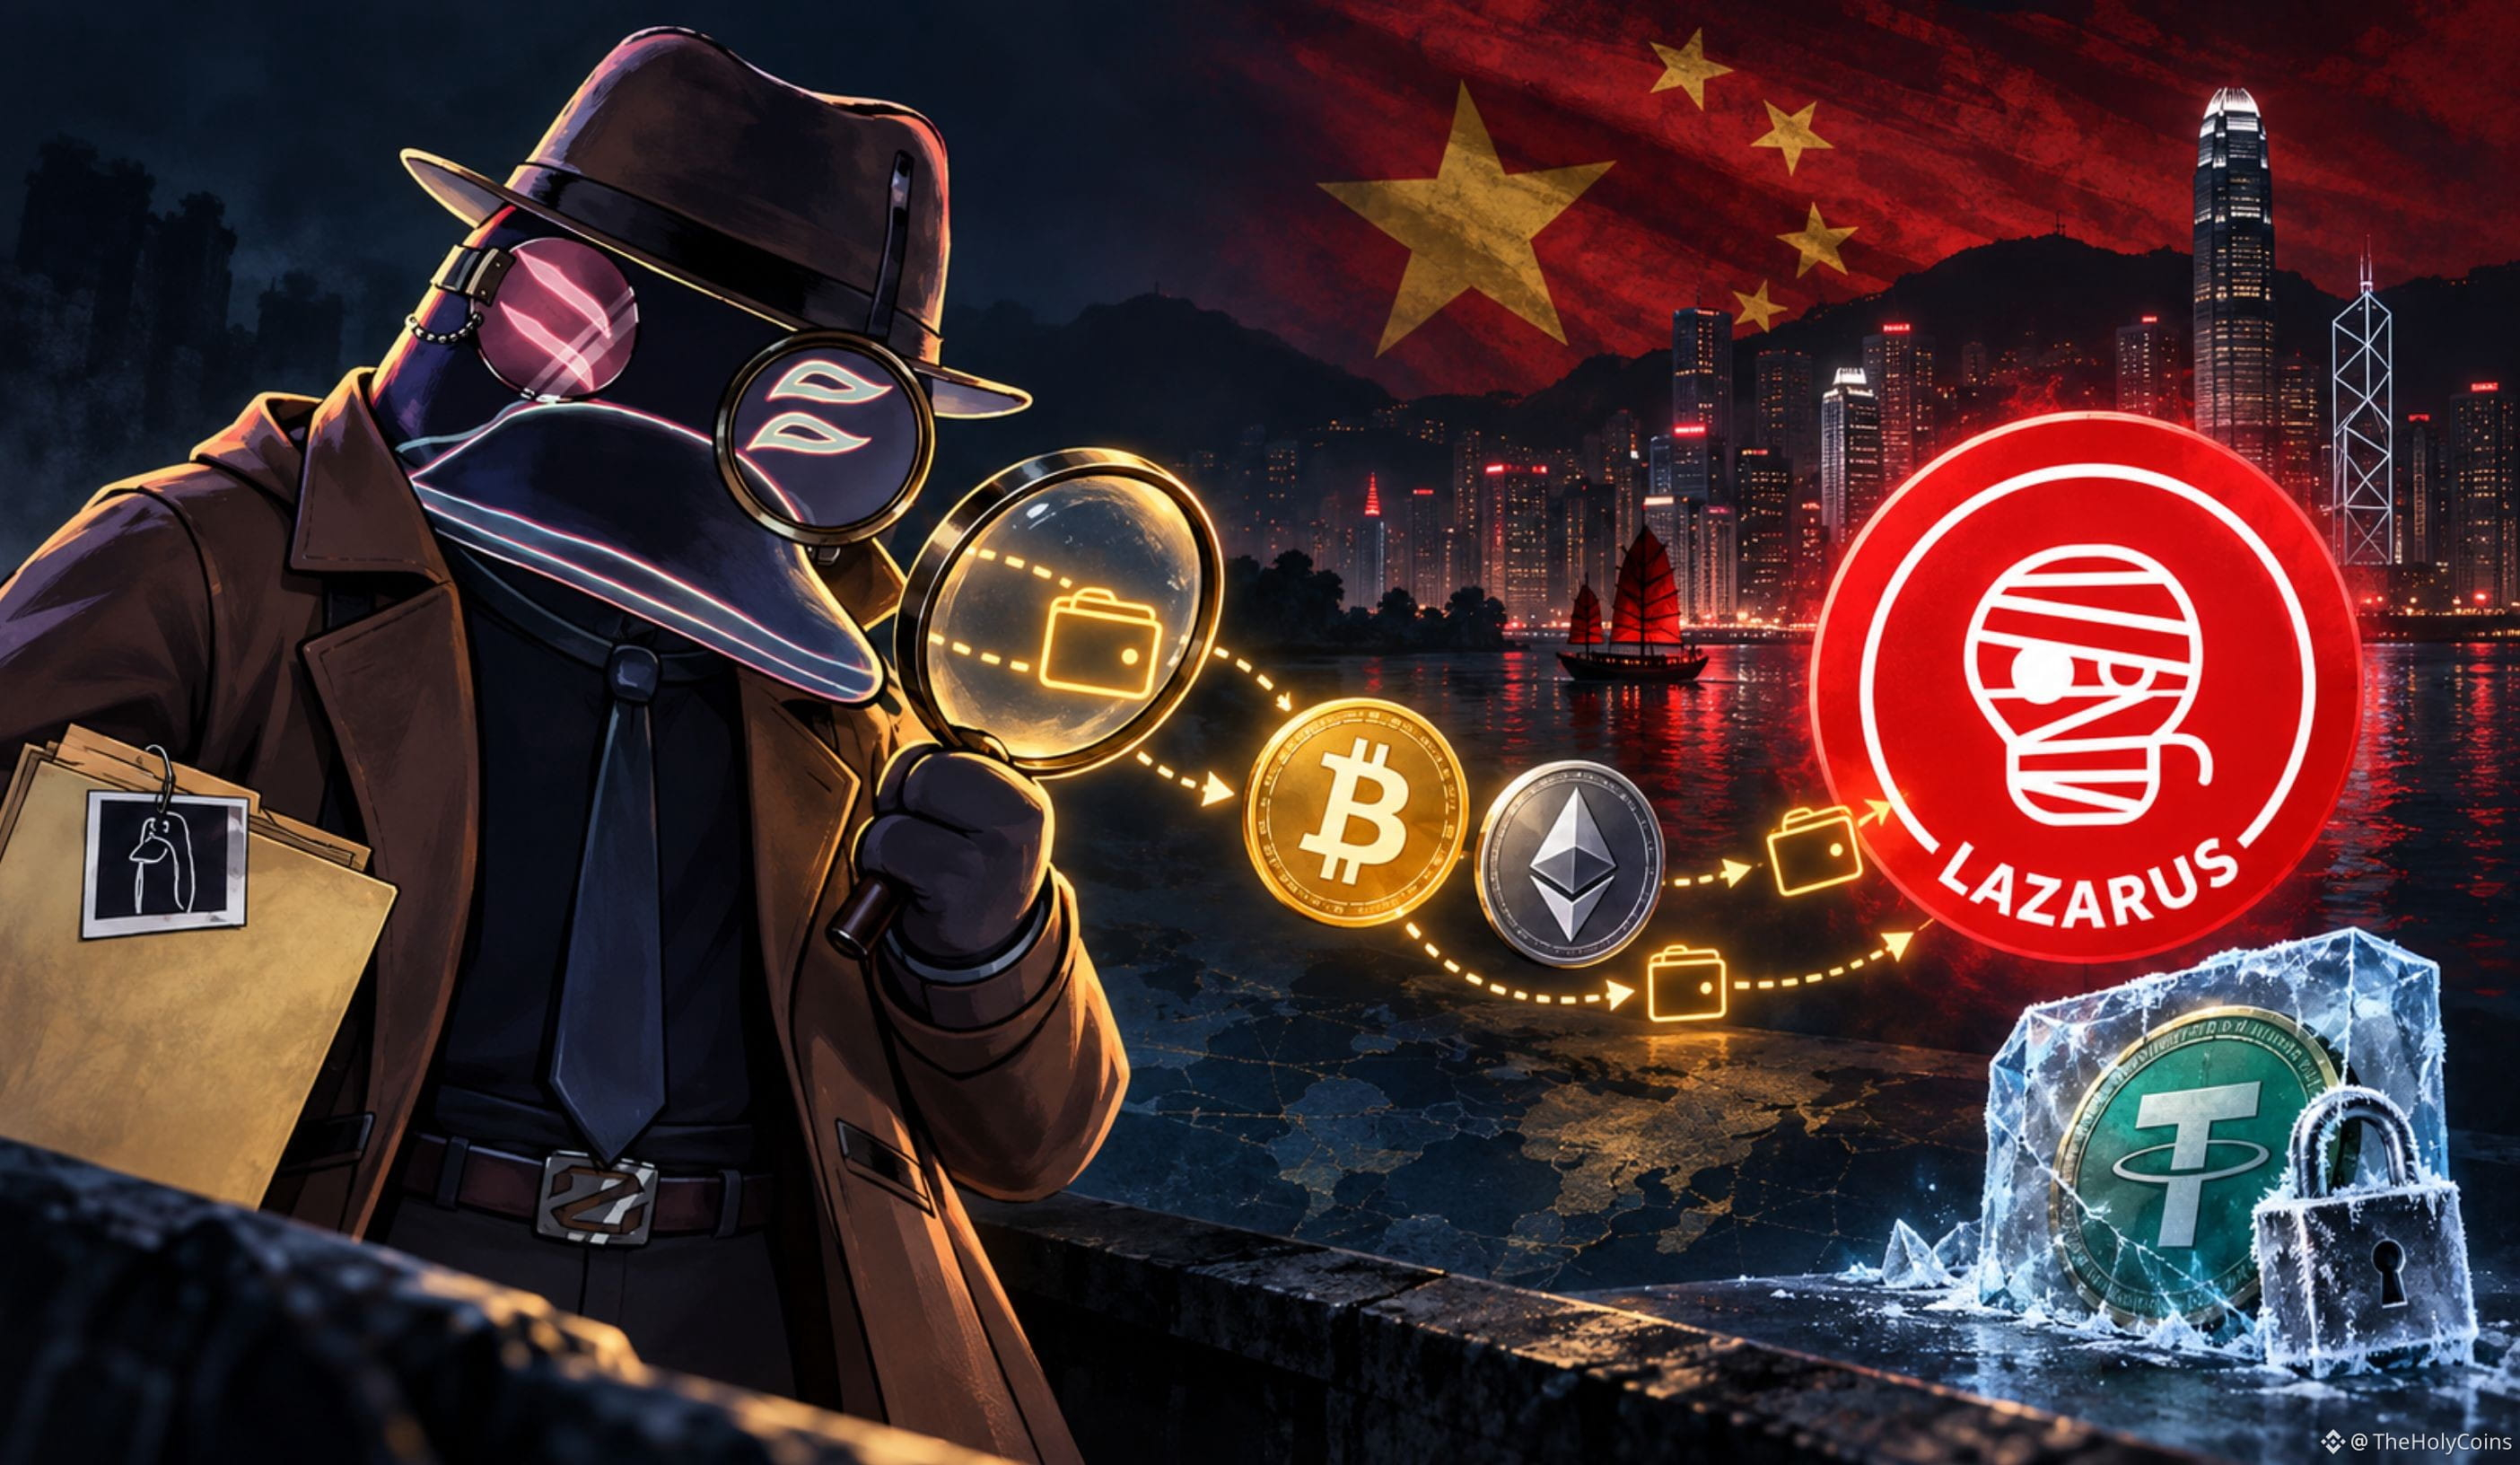
5 октября ZachXBT сообщил, что выдавал себя за клиента, чтобы внедриться в китайскую сеть, которую обвиняют в отмывании более $1 млрд в криптовалюте, украденной группировкой Lazarus.
После взлома Bybit на $1,5 млрд в феврале 2025 года он выявил более 15 аккаунтов, которые искали помощь с переводами в открытых группах Telegram и Discord.
6 марта он начал торговать с «Джимми Грином», обменяв Ethereum $USDC на Tron $USDT . Он вложил $349 700 и согласился терять 5% на каждой сделке, чтобы завоевать доверие. На адрес Грина поступили средства для оплаты комиссий за транзакции с кошелька, связанного с Bybit.
Грин рассказал о планируемых переводах с Bybit, в том числе о переводе Solana, который был замечен на следующий день. Скриншот перевода также совпал с ордером THORChain. Благодаря трём адресам Solana удалось отследить перемещения средств в сетях Bitcoin, Ethereum, Solana и Tron. ZachXBT также выявил отмывание средств через пулы Uniswap с низкой активностью.
Эти переписки помогли отследить более $12 млн средств Bybit. Позже Tether заморозила 442 000 USDT. Дальнейшее расследование выявило связь с 332 000 USDC, украденными у Poloniex, а также с $3 млн мошеннических доходов, которые удалось отследить до кошелька Huione Guarantee.
После взлома Bitget на $387 млн в сентябре 2026 года появились похожие публичные запросы. ZachXBT связал один из аккаунтов с эксплойтом Kelp DAO на $292 млн.
Он поделился результатами с расследователями и правоохранительными органами, отложив публикацию из-за деликатности дела. По его словам, с 2022 года его работа помогла добиться заморозки активов на сумму свыше $75 млн, связанных с инцидентами, в которых подозревают Северную Корею. Он также попросил продолжить финансирование.
#zachxbt #investigation #CryptoNews #scam #LazarusGroup
1
125
#BitgetBreachForgedRequestsNotStolenKeys
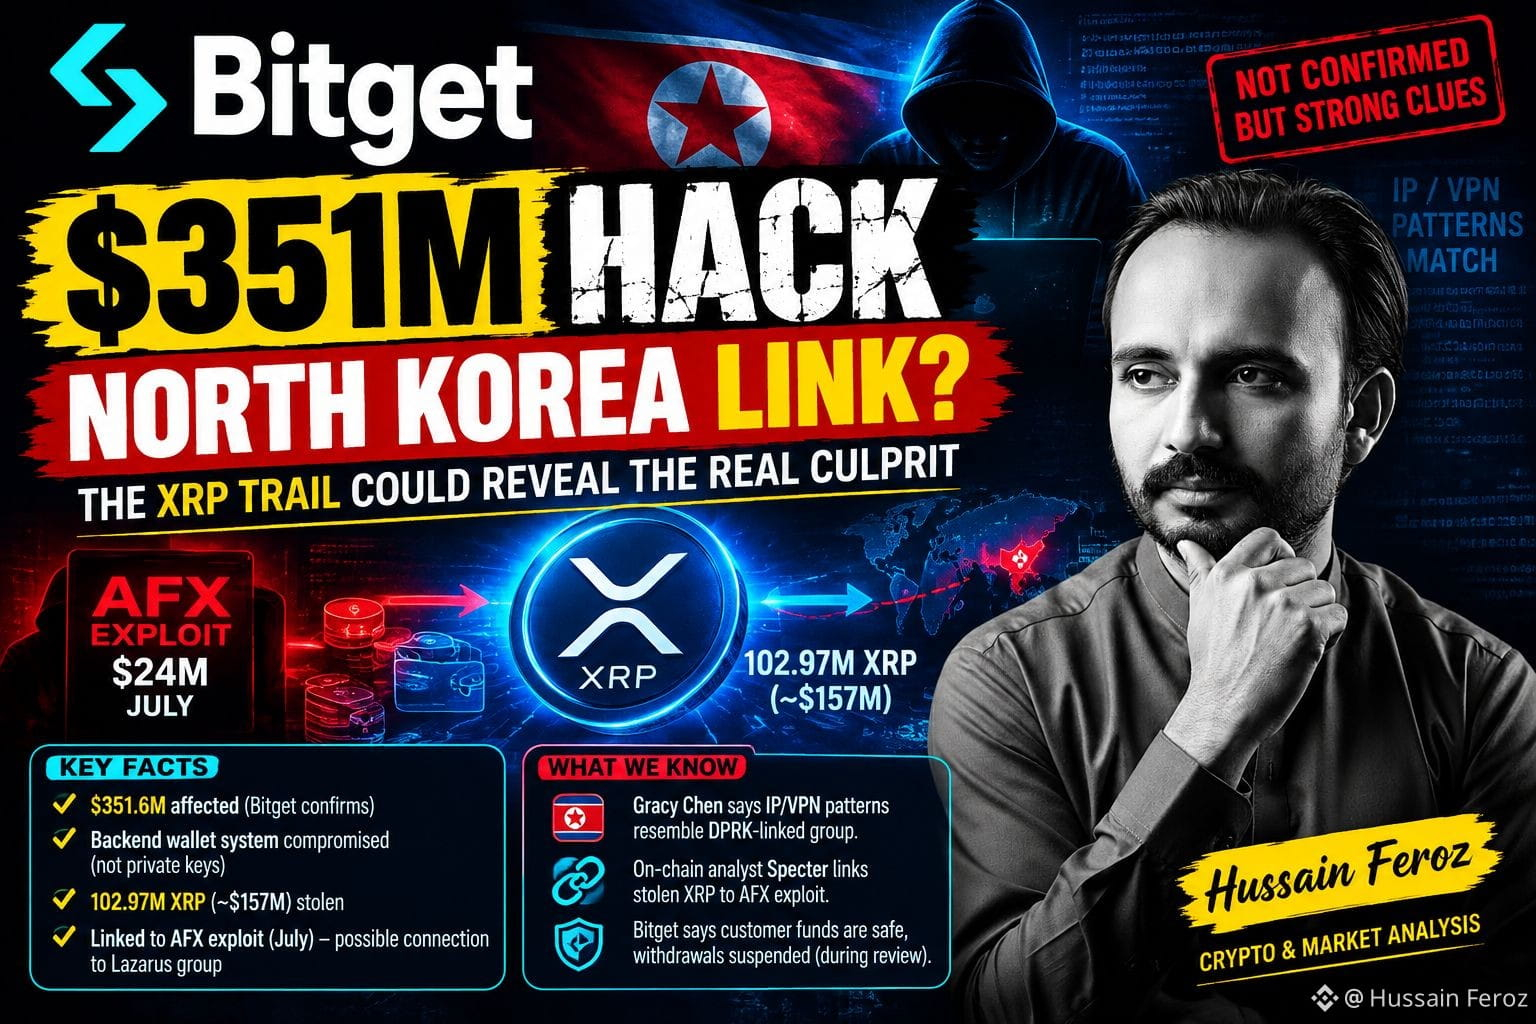
ИСКЛЮЧИТЕЛЬНО: ХАК BITGET НА $351,6 МЛН МОЖЕТ УЖЕ ИМЕТЬ БОЛЬШЕ ОДНУ ПОДСКАЗКУ
Все обсуждают возможную связь с Северной Кореей.
Но более интересная подсказка может скрываться on-chain. 👀
🔎 Что видят расследователи:
• Bitget говорит, что примерно $351,6 млн пострадало в масштабах всей его инфраструктуры кошельков
• Сообщается, что злоумышленник скомпрометировал систему бэкенд-кошелька, подделал данные транзакций и запустил обычный процесс авторизации
• По данным Bitget, ПРИВАТНЫЕ КЛЮЧИ НЕ БЫЛИ скомпрометированы
• Около 102,97 млн XRP — примерно $157 млн — входили в число крупнейших похищенных частей
• Аналитик в сети Specter говорит, что украденный XRP можно проследить до средств, связанных с эксплойтом AFX на $24 млн, произошедшим в июле
• Этот инцидент AFX связывали с экосистемой TraderTraitor/Lazarus
И есть еще одна подсказка:
Генеральный директор Bitget Грейси Чен говорит, что некоторые IP/VPN-паттерны атакующего напоминают инфраструктуру, ранее связанную с группой, связанной с Северной Кореей.
⚠️ Но это пока НЕ окончательная атрибуция.
Главный вопрос сейчас:
Та же операция, связанная с Северной Кореей, перешла от эксплойта AFX к Bitget?
Если след по XRP + данные по инфраструктуре подтвердятся независимо, это может превратить инцидент с Bitget из масштабного хака биржи в еще одну крупную операцию, связанную с Lazarus.
💰 Bitget говорит, что его фонд защиты пользователей $464 млн+ может покрыть затронутую сумму, при этом снятия средств остаются приостановленными во время проверки безопасности.
👀 Следите за XRP-кошельками.
Блокчейн может показать, кто стоит за атакой, прежде чем официальное расследование сделает это.
#Bitget #XRP #CryptoHack #LazarusGroup #СевернаяКорея #КриптоБезопасность #КриптоНовости
1
127
·
--
Падение
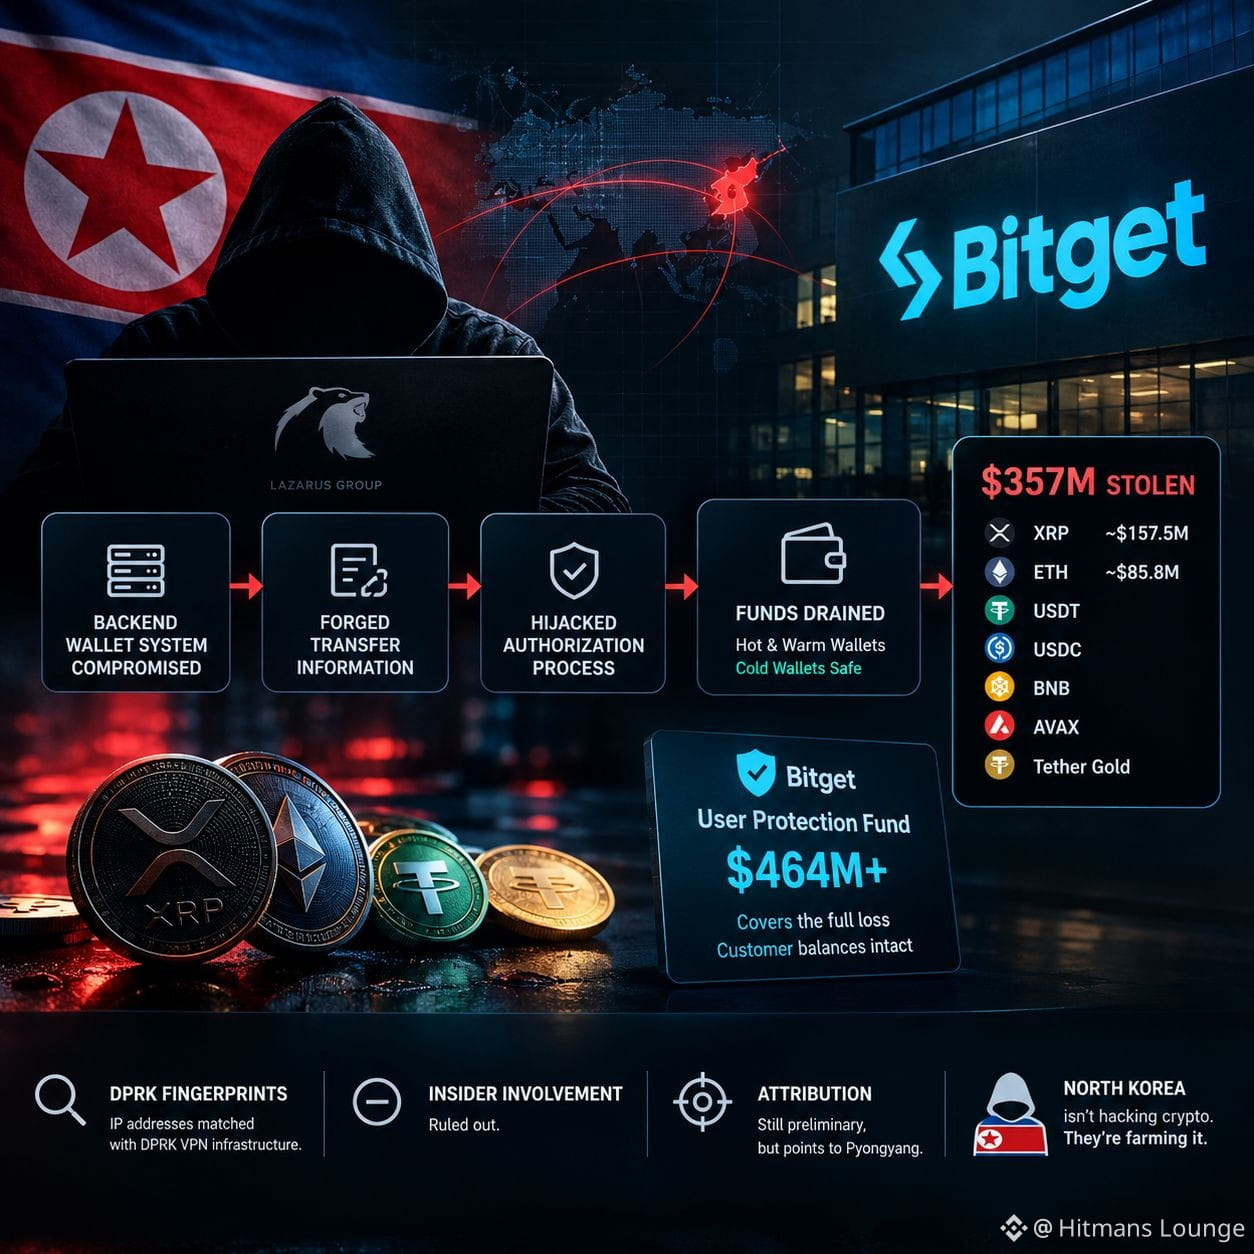
🚨🔥 BITGET ВЗЛОМАН НА $351,6 МЛН ? — И КАЖЕТСЯ, ОТПЕЧАТОЧНЫЕ СЛЕДЫ СЕВЕРНОЙ КОРЕИ МЕЛЬКАЮТ ВО ВСЕМ.
CEO Грейси Чэнь вышла в эфир на X через несколько часов после взлома и сообщила сенсацию: «Мы обнаружили некоторые IP-адреса, которые совпадают с выбором VPN одной определённой группировки DPRK».
Она добавила: «Шаблон очень похож на то, что северокорейская команда делала раньше».
И вот где становится совсем безумно — хакеры не похищали приватные ключи. Они взломали бэкенд-систему кошельков Bitget и подделали данные о переводах, перехватив легитимный процесс подписи авторизации, чтобы незаметно «высосать» биржу. 19 переводов. Слились hot-кошельки и warm-кошельки. Cold-кошельки не тронули.
Что забрали?
👻 $157,5 млн в XRP
👻 $85,8 млн в ETH
👻 USDT, USDC, BNB, AVAX & Tether Gold — всего $357 млн.
Светлая сторона: фонд защиты пользователей Bitget держит более $464 млн — этого достаточно, чтобы покрыть полный ущерб. Балансы клиентов остались нетронутыми.
Причастность инсайдеров? Исключена. Атрибуция? Пока предварительная — но улики упрямо указывают на Пхеньян.
Северная Корея не «взламывает» крипто. Она её выращивает.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
{future}(SUIUSDT)
{alpha}(560xfa6d9b504848606eb9aec04ccc161d169b3f2159)
{spot}(QIUSDT)
🚨🔥 BITGET ВЗЛОМАН НА $351,6 МЛН ? — И КАЖЕТСЯ, ОТПЕЧАТОЧНЫЕ СЛЕДЫ СЕВЕРНОЙ КОРЕИ МЕЛЬКАЮТ ВО ВСЕМ.
CEO Грейси Чэнь вышла в эфир на X через несколько часов после взлома и сообщила сенсацию: «Мы обнаружили некоторые IP-адреса, которые совпадают с выбором VPN одной определённой группировки DPRK».
Она добавила: «Шаблон очень похож на то, что северокорейская команда делала раньше».
И вот где становится совсем безумно — хакеры не похищали приватные ключи. Они взломали бэкенд-систему кошельков Bitget и подделали данные о переводах, перехватив легитимный процесс подписи авторизации, чтобы незаметно «высосать» биржу. 19 переводов. Слились hot-кошельки и warm-кошельки. Cold-кошельки не тронули.
Что забрали?
👻 $157,5 млн в XRP
👻 $85,8 млн в ETH
👻 USDT, USDC, BNB, AVAX & Tether Gold — всего $357 млн.
Светлая сторона: фонд защиты пользователей Bitget держит более $464 млн — этого достаточно, чтобы покрыть полный ущерб. Балансы клиентов остались нетронутыми.
Причастность инсайдеров? Исключена. Атрибуция? Пока предварительная — но улики упрямо указывают на Пхеньян.
Северная Корея не «взламывает» крипто. Она её выращивает.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
1
1.1k
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 36,337
180 обсуждают
2
#fomcотслеживание
Просмотров: 48,417
411 обсуждают
3
#FedMinutesFocusOnOctoberPause
Просмотров: 9,557
271 обсуждают
4
#BinanceLaunchesBinanceIntelligence
Просмотров: 913,147
5,549 обсуждают
5
#RobinhoodAdds$25MInBitcoinToBalanceSheet
Просмотров: 589
25 обсуждают
6
#SP500AndNasdaqHitRecordHighs
Просмотров: 3,673
152 обсуждают
7
#USMortgageRatesRiseTo7.49%
Просмотров: 3,530
132 обсуждают
8
#BTCFallsBelow$84K
Просмотров: 70,151
189 обсуждают
9
#DubaiVARAIssuesReserveAssetAuditCircular
Просмотров: 27,497
747 обсуждают
10
#SECApproves3XBitcoinETF
Просмотров: 26,427
610 обсуждают