
#lukso
lukso
Просмотров: 26,475
16 обсуждают
Популярные
Новые

·
--
Статья
Электронная почта помогает восстановить аккаунт — и позволяет другим забрать ваши деньгиВ ночь с 17 на 18 ноября около 300 аккаунтов в LUKSO потеряли примерно 1,4 млн LYX. Злоумышленники не взломали ничьи приватные ключи, не украли ни одной сид-фразы, и с самим блокчейном всё было в порядке. Деньги вывели через функцию «восстановление аккаунта по электронной почте».
Universal Profile в LUKSO — это аккаунт на основе смарт-контракта, к которому можно привязать несколько ключей с разными правами доступа. Чтобы помочь тем, кто забыл пароль, LUKSO создала сервис восстановления аккаунта по электронной почте: после проверки адреса он помогает вернуть доступ к аккаунту. В ночь на 17 ноября злоумышленники воспользовались уязвимостью в серверной части этого сервиса восстановления. LUKSO не сообщила, в чём именно она заключалась. Получив контроль над собственным «аккаунтом восстановления» сервиса, злоумышленники добавили свой ключ управления к аккаунтам примерно 300 пользователей. Адрес ключа: 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Получив ключ, они смогли вывести средства. Сначала 1,4 млн LYX перевели через мост в Ethereum, а затем обменяли на децентрализованных биржах вроде Uniswap примерно на 50 ETH — около 95 тысяч долларов. 18 ноября LUKSO опубликовала отчёт об инциденте. Сервис восстановления по электронной почте уже отключён и сейчас выводится из эксплуатации.
Электронная почта помогает восстановить аккаунт — и позволяет другим забрать ваши деньги
В ночь с 17 на 18 ноября около 300 аккаунтов в LUKSO потеряли примерно 1,4 млн LYX. Злоумышленники не взломали ничьи приватные ключи, не украли ни одной сид-фразы, и с самим блокчейном всё было в порядке. Деньги вывели через функцию «восстановление аккаунта по электронной почте».
Universal Profile в LUKSO — это аккаунт на основе смарт-контракта, к которому можно привязать несколько ключей с разными правами доступа. Чтобы помочь тем, кто забыл пароль, LUKSO создала сервис восстановления аккаунта по электронной почте: после проверки адреса он помогает вернуть доступ к аккаунту. В ночь на 17 ноября злоумышленники воспользовались уязвимостью в серверной части этого сервиса восстановления. LUKSO не сообщила, в чём именно она заключалась. Получив контроль над собственным «аккаунтом восстановления» сервиса, злоумышленники добавили свой ключ управления к аккаунтам примерно 300 пользователей. Адрес ключа: 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Получив ключ, они смогли вывести средства. Сначала 1,4 млн LYX перевели через мост в Ethereum, а затем обменяли на децентрализованных биржах вроде Uniswap примерно на 50 ETH — около 95 тысяч долларов. 18 ноября LUKSO опубликовала отчёт об инциденте. Сервис восстановления по электронной почте уже отключён и сейчас выводится из эксплуатации.
Universal Profile в LUKSO — это аккаунт на основе смарт-контракта, к которому можно привязать несколько ключей с разными правами доступа. Чтобы помочь тем, кто забыл пароль, LUKSO создала сервис восстановления аккаунта по электронной почте: после проверки адреса он помогает вернуть доступ к аккаунту. В ночь на 17 ноября злоумышленники воспользовались уязвимостью в серверной части этого сервиса восстановления. LUKSO не сообщила, в чём именно она заключалась. Получив контроль над собственным «аккаунтом восстановления» сервиса, злоумышленники добавили свой ключ управления к аккаунтам примерно 300 пользователей. Адрес ключа: 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Получив ключ, они смогли вывести средства. Сначала 1,4 млн LYX перевели через мост в Ethereum, а затем обменяли на децентрализованных биржах вроде Uniswap примерно на 50 ETH — около 95 тысяч долларов. 18 ноября LUKSO опубликовала отчёт об инциденте. Сервис восстановления по электронной почте уже отключён и сейчас выводится из эксплуатации.
16

·
--
【Рыночное предупреждение】В функции восстановления доступа к аккаунту LUKSO по электронной почте обнаружена уязвимость. Злоумышленники воспользовались ею и похитили около 1,4 млн LYX; пострадали примерно 300 аккаунтов. Были похищены профили аккаунтов, но ключи злоумышленников по-прежнему остаются в аккаунтах. Команда проекта подтвердила, что уязвимость связана с процессом восстановления доступа по электронной почте, и решила отключить эту функцию. Пострадавшим пользователям необходимо вручную удалить ключи злоумышленников, иначе их активы по-прежнему находятся под угрозой. Вы включали восстановление доступа по электронной почте?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Источник: TheDefiant)
⚠️Предупреждение о рисках: информация выше приводится исключительно для ознакомления и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
【Рыночное предупреждение】В функции восстановления доступа к аккаунту LUKSO по электронной почте обнаружена уязвимость. Злоумышленники воспользовались ею и похитили около 1,4 млн LYX; пострадали примерно 300 аккаунтов. Были похищены профили аккаунтов, но ключи злоумышленников по-прежнему остаются в аккаунтах. Команда проекта подтвердила, что уязвимость связана с процессом восстановления доступа по электронной почте, и решила отключить эту функцию. Пострадавшим пользователям необходимо вручную удалить ключи злоумышленников, иначе их активы по-прежнему находятся под угрозой. Вы включали восстановление доступа по электронной почте?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Источник: TheDefiant)
⚠️Предупреждение о рисках: информация выше приводится исключительно для ознакомления и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Источник: TheDefiant)
⚠️Предупреждение о рисках: информация выше приводится исключительно для ознакомления и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
4

·
--
LUKSO срочное предупреждение: часть Universal Profile была подсунута под ключ атакующего, одного лишь отзыва прав недостаточно
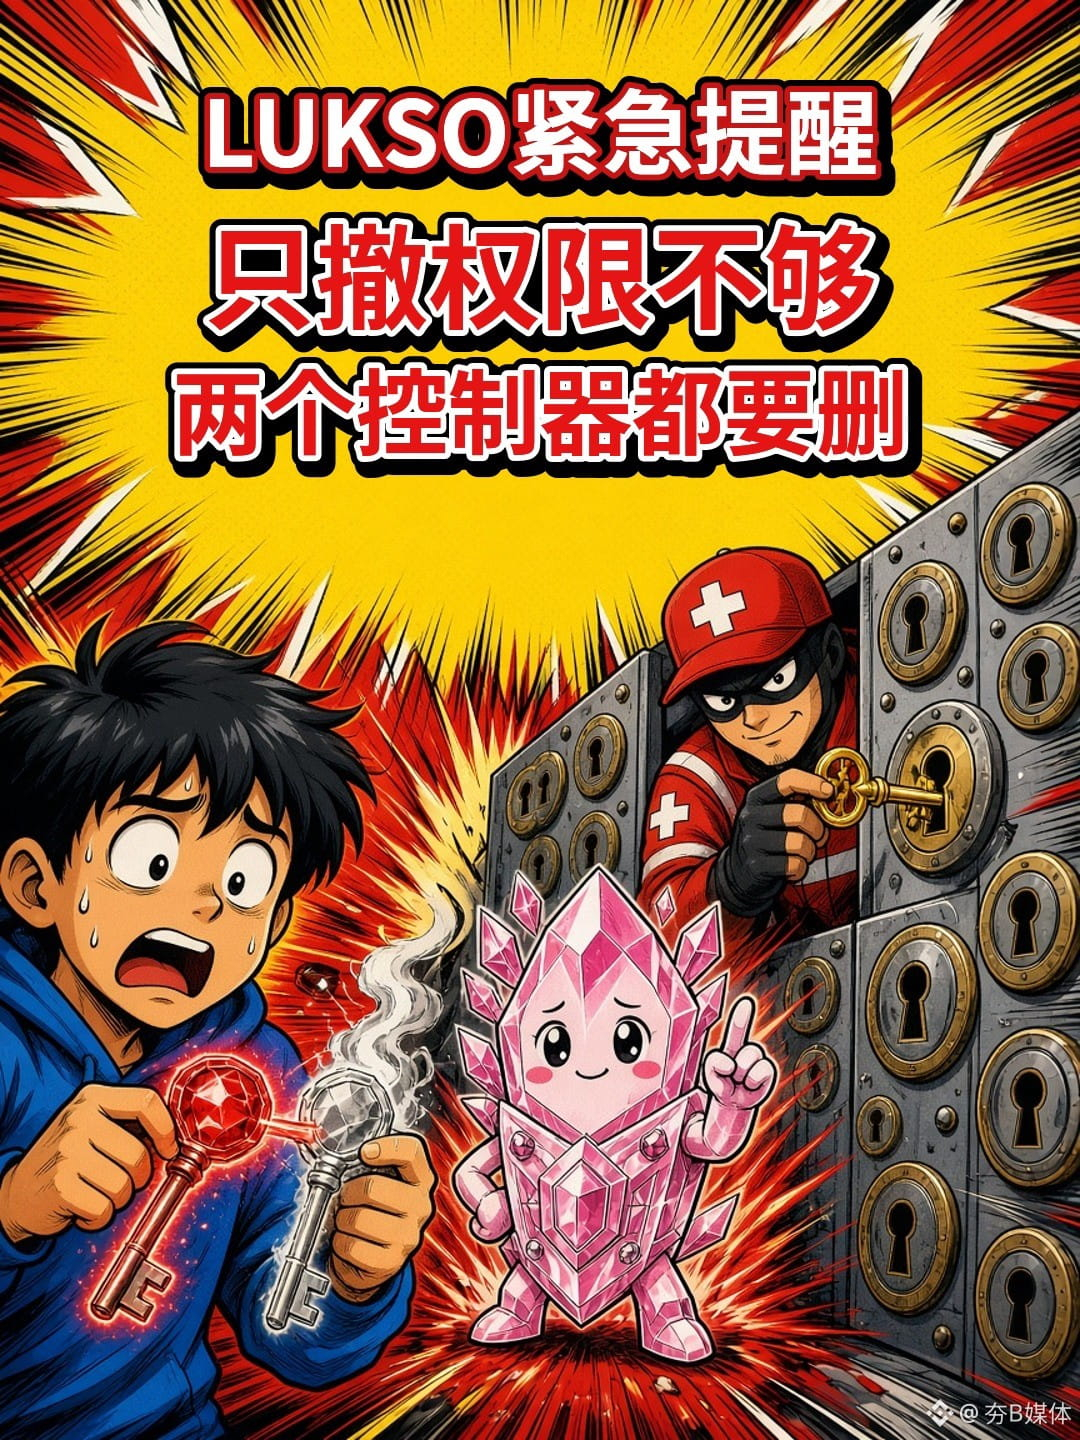
Тем, кто пользуется LUKSO Universal Profile (UP), сначала остановитесь: сегодня в 15:26 по гонконгскому времени LUKSO официально выпустила срочное предупреждение по безопасности. Атакующий, используя вредоносный «восстановительный аккаунт» (recovery UP), добавил в некоторые UP ключ, который контролирует сам. Важно: одного лишь отзыва прав недостаточно, нужно полностью удалить контроллер.
Это затронуло лишь «часть» UP-аккаунтов, а не всю сеть LUKSO и не всех держателей LYX. The Defiant, проверив ончейн-индексы, сообщил, что по состоянию на 15:31 278 разных Profile выдали тому ключу атакующего ненулевые права; это число не означает подтверждённое количество пострадавших и тем более не сумму украденного. К моменту пересказа У Шо в 18:15 официальных данных о потерях активов всё ещё не было.
Официальный порядок действий — в два шага: во-первых, в мобильном приложении UP! по инструкции из официального поста удалить ключ контроллера атакующего, даже если его не видно в списке контроллеров; во-вторых, зайти в «Controllers» и удалить тот вредоносный контроллер recovery-up. Не меняйте порядок и не считайте, что удаление только одного пункта — это уже всё. Адрес операции и адрес ключа сверяйте только с оригинальным постом в официальном X-аккаунте LUKSO; не переходите по «ссылкам на исправление» из личных сообщений или комментариев.
Дальше нужно подтвердить три вещи: как вредоносный восстановительный аккаунт атакующего вообще был добавлен, были ли уже переведены активы и выпустит ли официальный аккаунт инструмент для массовой проверки.
Сколько контроллеров в вашем списке UP вы сейчас узнаёте как свои?
Не является инвестиционной рекомендацией.
Источник: официальный X LUKSO (2026-11-18 15:26 по гонконгскому времени, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); У Шо (2026-11-18 18:15 по гонконгскому времени, https://x.com/wublockchain12/status/2122997140574155071 )· 2026-11-18 по гонконгскому времени
#LUKSO #钱包安全 #夯B媒体 $LYX
LUKSO срочное предупреждение: часть Universal Profile была подсунута под ключ атакующего, одного лишь отзыва прав недостаточно
Тем, кто пользуется LUKSO Universal Profile (UP), сначала остановитесь: сегодня в 15:26 по гонконгскому времени LUKSO официально выпустила срочное предупреждение по безопасности. Атакующий, используя вредоносный «восстановительный аккаунт» (recovery UP), добавил в некоторые UP ключ, который контролирует сам. Важно: одного лишь отзыва прав недостаточно, нужно полностью удалить контроллер.
Это затронуло лишь «часть» UP-аккаунтов, а не всю сеть LUKSO и не всех держателей LYX. The Defiant, проверив ончейн-индексы, сообщил, что по состоянию на 15:31 278 разных Profile выдали тому ключу атакующего ненулевые права; это число не означает подтверждённое количество пострадавших и тем более не сумму украденного. К моменту пересказа У Шо в 18:15 официальных данных о потерях активов всё ещё не было.
Официальный порядок действий — в два шага: во-первых, в мобильном приложении UP! по инструкции из официального поста удалить ключ контроллера атакующего, даже если его не видно в списке контроллеров; во-вторых, зайти в «Controllers» и удалить тот вредоносный контроллер recovery-up. Не меняйте порядок и не считайте, что удаление только одного пункта — это уже всё. Адрес операции и адрес ключа сверяйте только с оригинальным постом в официальном X-аккаунте LUKSO; не переходите по «ссылкам на исправление» из личных сообщений или комментариев.
Дальше нужно подтвердить три вещи: как вредоносный восстановительный аккаунт атакующего вообще был добавлен, были ли уже переведены активы и выпустит ли официальный аккаунт инструмент для массовой проверки.
Сколько контроллеров в вашем списке UP вы сейчас узнаёте как свои?
Не является инвестиционной рекомендацией.
Источник: официальный X LUKSO (2026-11-18 15:26 по гонконгскому времени, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); У Шо (2026-11-18 18:15 по гонконгскому времени, https://x.com/wublockchain12/status/2122997140574155071 )· 2026-11-18 по гонконгскому времени
#LUKSO #钱包安全 #夯B媒体 $LYX
Тем, кто пользуется LUKSO Universal Profile (UP), сначала остановитесь: сегодня в 15:26 по гонконгскому времени LUKSO официально выпустила срочное предупреждение по безопасности. Атакующий, используя вредоносный «восстановительный аккаунт» (recovery UP), добавил в некоторые UP ключ, который контролирует сам. Важно: одного лишь отзыва прав недостаточно, нужно полностью удалить контроллер.
Это затронуло лишь «часть» UP-аккаунтов, а не всю сеть LUKSO и не всех держателей LYX. The Defiant, проверив ончейн-индексы, сообщил, что по состоянию на 15:31 278 разных Profile выдали тому ключу атакующего ненулевые права; это число не означает подтверждённое количество пострадавших и тем более не сумму украденного. К моменту пересказа У Шо в 18:15 официальных данных о потерях активов всё ещё не было.
Официальный порядок действий — в два шага: во-первых, в мобильном приложении UP! по инструкции из официального поста удалить ключ контроллера атакующего, даже если его не видно в списке контроллеров; во-вторых, зайти в «Controllers» и удалить тот вредоносный контроллер recovery-up. Не меняйте порядок и не считайте, что удаление только одного пункта — это уже всё. Адрес операции и адрес ключа сверяйте только с оригинальным постом в официальном X-аккаунте LUKSO; не переходите по «ссылкам на исправление» из личных сообщений или комментариев.
Дальше нужно подтвердить три вещи: как вредоносный восстановительный аккаунт атакующего вообще был добавлен, были ли уже переведены активы и выпустит ли официальный аккаунт инструмент для массовой проверки.
Сколько контроллеров в вашем списке UP вы сейчас узнаёте как свои?
Не является инвестиционной рекомендацией.
Источник: официальный X LUKSO (2026-11-18 15:26 по гонконгскому времени, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); У Шо (2026-11-18 18:15 по гонконгскому времени, https://x.com/wublockchain12/status/2122997140574155071 )· 2026-11-18 по гонконгскому времени
#LUKSO #钱包安全 #夯B媒体 $LYX
12

См. перевод
LUKSO这次被盗,最值得记住的是官方那句:只撤权限没用,两个控制器都得删干净。
先说已确认的:LUKSO官方11/18 07:26 UTC发紧急公告,攻击者通过一个恶意的"recovery"Universal Profile,往部分用户的UP账户里加了自己控制的密钥。官方要求按顺序先删攻击者密钥(哪怕控制器列表里看不到),再删恶意的恢复控制器。
损失规模目前没有官方数字。社区里流传的有"278个Profile给过该密钥非零权限"、"约296个账户被盗约150万LYX"、"100万+LYX经Hyperlane跨走",口径对不上,先当传言看。攻击者是怎么让恶意recovery UP挂到用户账户上的,也还没公布。
但"撤权限不够"这句已经把机制说透了。智能合约账户的社会恢复,本质就是你给另一个地址留了一把能重新给账户加钥匙的后门。你把攻击者密钥的权限清零,只要恢复控制器还在,它就能再给自己加回来。很多人把"可恢复"当成比私钥钱包更安全的卖点,其实是多了一个高权限入口,而且这个入口平时不显眼,没人天天去看。
所以玩任何带恢复/守护人机制的智能钱包(不只LUKSO),手里该有一张清单:现在有几个控制器、谁能加新控制器、恢复要不要延时生效。没有timelock的恢复权限,跟把助记词抄一份给别人差不了太多。
#LUKSO #钱包安全
LUKSO这次被盗,最值得记住的是官方那句:只撤权限没用,两个控制器都得删干净。
先说已确认的:LUKSO官方11/18 07:26 UTC发紧急公告,攻击者通过一个恶意的"recovery"Universal Profile,往部分用户的UP账户里加了自己控制的密钥。官方要求按顺序先删攻击者密钥(哪怕控制器列表里看不到),再删恶意的恢复控制器。
损失规模目前没有官方数字。社区里流传的有"278个Profile给过该密钥非零权限"、"约296个账户被盗约150万LYX"、"100万+LYX经Hyperlane跨走",口径对不上,先当传言看。攻击者是怎么让恶意recovery UP挂到用户账户上的,也还没公布。
但"撤权限不够"这句已经把机制说透了。智能合约账户的社会恢复,本质就是你给另一个地址留了一把能重新给账户加钥匙的后门。你把攻击者密钥的权限清零,只要恢复控制器还在,它就能再给自己加回来。很多人把"可恢复"当成比私钥钱包更安全的卖点,其实是多了一个高权限入口,而且这个入口平时不显眼,没人天天去看。
所以玩任何带恢复/守护人机制的智能钱包(不只LUKSO),手里该有一张清单:现在有几个控制器、谁能加新控制器、恢复要不要延时生效。没有timelock的恢复权限,跟把助记词抄一份给别人差不了太多。
#LUKSO #钱包安全
先说已确认的:LUKSO官方11/18 07:26 UTC发紧急公告,攻击者通过一个恶意的"recovery"Universal Profile,往部分用户的UP账户里加了自己控制的密钥。官方要求按顺序先删攻击者密钥(哪怕控制器列表里看不到),再删恶意的恢复控制器。
损失规模目前没有官方数字。社区里流传的有"278个Profile给过该密钥非零权限"、"约296个账户被盗约150万LYX"、"100万+LYX经Hyperlane跨走",口径对不上,先当传言看。攻击者是怎么让恶意recovery UP挂到用户账户上的,也还没公布。
但"撤权限不够"这句已经把机制说透了。智能合约账户的社会恢复,本质就是你给另一个地址留了一把能重新给账户加钥匙的后门。你把攻击者密钥的权限清零,只要恢复控制器还在,它就能再给自己加回来。很多人把"可恢复"当成比私钥钱包更安全的卖点,其实是多了一个高权限入口,而且这个入口平时不显眼,没人天天去看。
所以玩任何带恢复/守护人机制的智能钱包(不只LUKSO),手里该有一张清单:现在有几个控制器、谁能加新控制器、恢复要不要延时生效。没有timelock的恢复权限,跟把助记词抄一份给别人差不了太多。
#LUKSO #钱包安全
1

🚀 Социальный уровень Web3
Социальные сети не должны ограничиваться централизованными платформами.
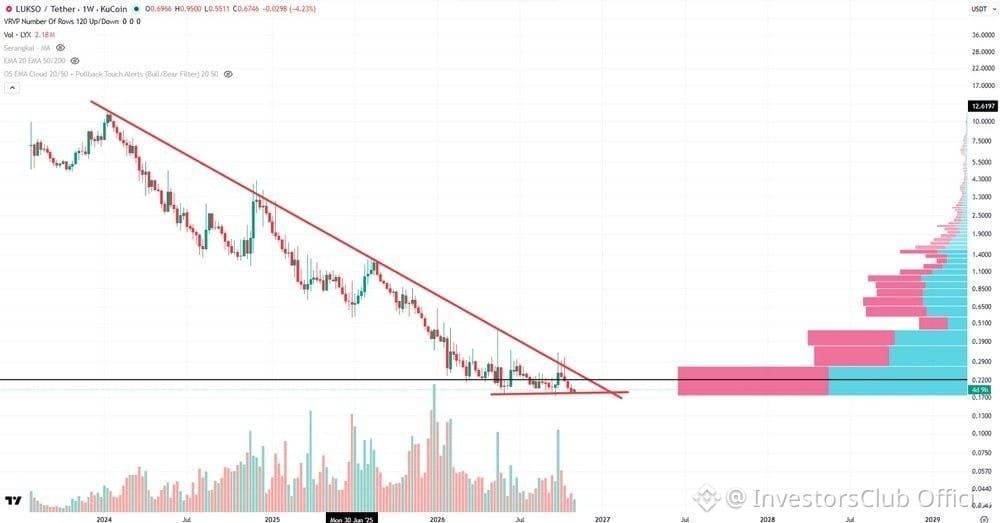
LUKSO развивает Universal Profiles, цифровую идентичность и социальные возможности в блокчейне.
Следующая глава социальных сетей Web3 может быть интересной!
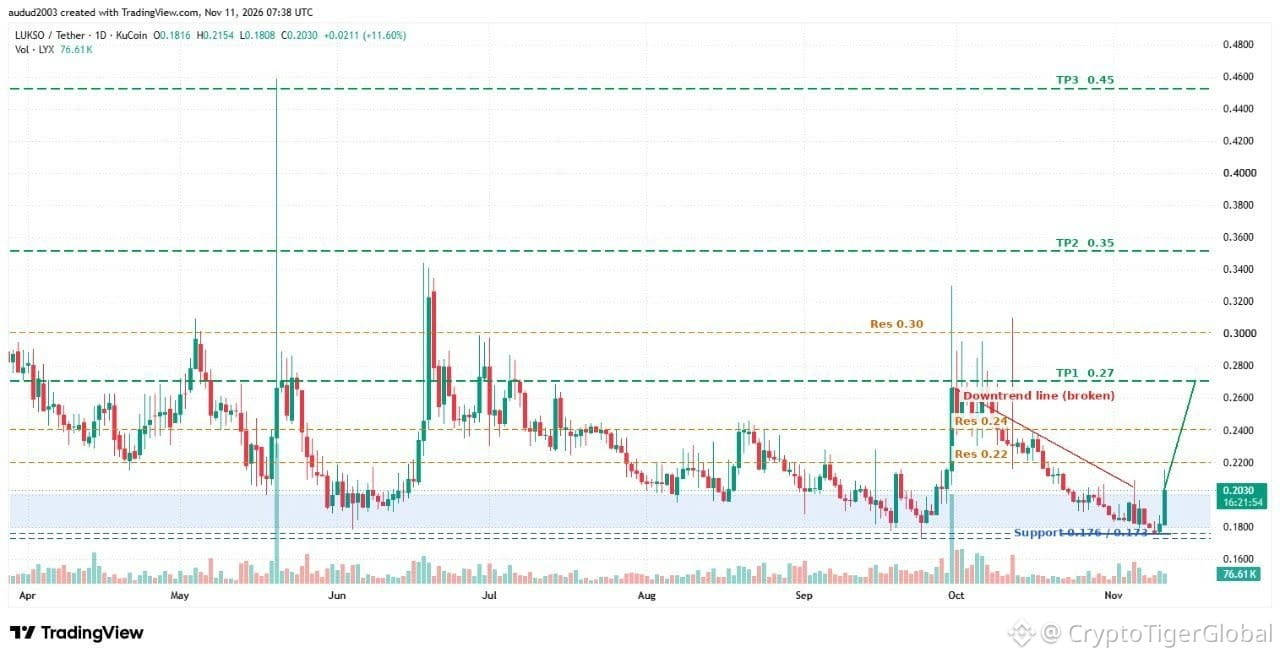
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
🚀 Социальный уровень Web3
Социальные сети не должны ограничиваться централизованными платформами.
LUKSO развивает Universal Profiles, цифровую идентичность и социальные возможности в блокчейне.
Следующая глава социальных сетей Web3 может быть интересной!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
Социальные сети не должны ограничиваться централизованными платформами.
LUKSO развивает Universal Profiles, цифровую идентичность и социальные возможности в блокчейне.
Следующая глава социальных сетей Web3 может быть интересной!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
143


🤖 Связь ИИ и Web3
ИИ меняет наше взаимодействие с технологиями.
Идентичность Web3 и смарт-аккаунты могут стать важными элементами этой эволюции.
LUKSO — экосистема, за которой стоит следить в этой сфере.
🎯 Целевые цены $LYX:
$0.23 → $0.27 → $0.42 → $0.55
Будущее становится всё интереснее! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
🤖 Связь ИИ и Web3
ИИ меняет наше взаимодействие с технологиями.
Идентичность Web3 и смарт-аккаунты могут стать важными элементами этой эволюции.
LUKSO — экосистема, за которой стоит следить в этой сфере.
🎯 Целевые цены $LYX:
$0.23 → $0.27 → $0.42 → $0.55
Будущее становится всё интереснее! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
ИИ меняет наше взаимодействие с технологиями.
Идентичность Web3 и смарт-аккаунты могут стать важными элементами этой эволюции.
LUKSO — экосистема, за которой стоит следить в этой сфере.
🎯 Целевые цены $LYX:
$0.23 → $0.27 → $0.42 → $0.55
Будущее становится всё интереснее! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
200
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 123,358
607 обсуждают
2
#ПротоколFOMC
Просмотров: 147,906
355 обсуждают
3
#BTCReboundsAbove$60KAmidWhaleDipBuying
Просмотров: 16,364
131 обсуждают
4
#SolanaSets2027RoadmapToDoubleComputeCapacity
Просмотров: 2,988
135 обсуждают
5
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
Просмотров: 1,978
40 обсуждают
6
#BlackRockLaunchesHKDollarDigitalLiquidityFund
Просмотров: 4,508
148 обсуждают
7
#NvidiaLoses$2.7TrillionInMonthAndAHalf
Просмотров: 51,060
244 обсуждают
8
#GlobalStocksFaceLongestLosingStreakSince2023
Просмотров: 437,302
2,843 обсуждают
9
#BlackRockIBITPostsRecord$541MSingleDayOutflow
Просмотров: 67,293
157 обсуждают
10
#AnthropicPlungesTowardIPOPriceonDay2
Просмотров: 238,129
1,862 обсуждают