
#binanceceonew
binanceceonew
Просмотров: 140
6 обсуждают
Популярные
Новые

·
--
Статья
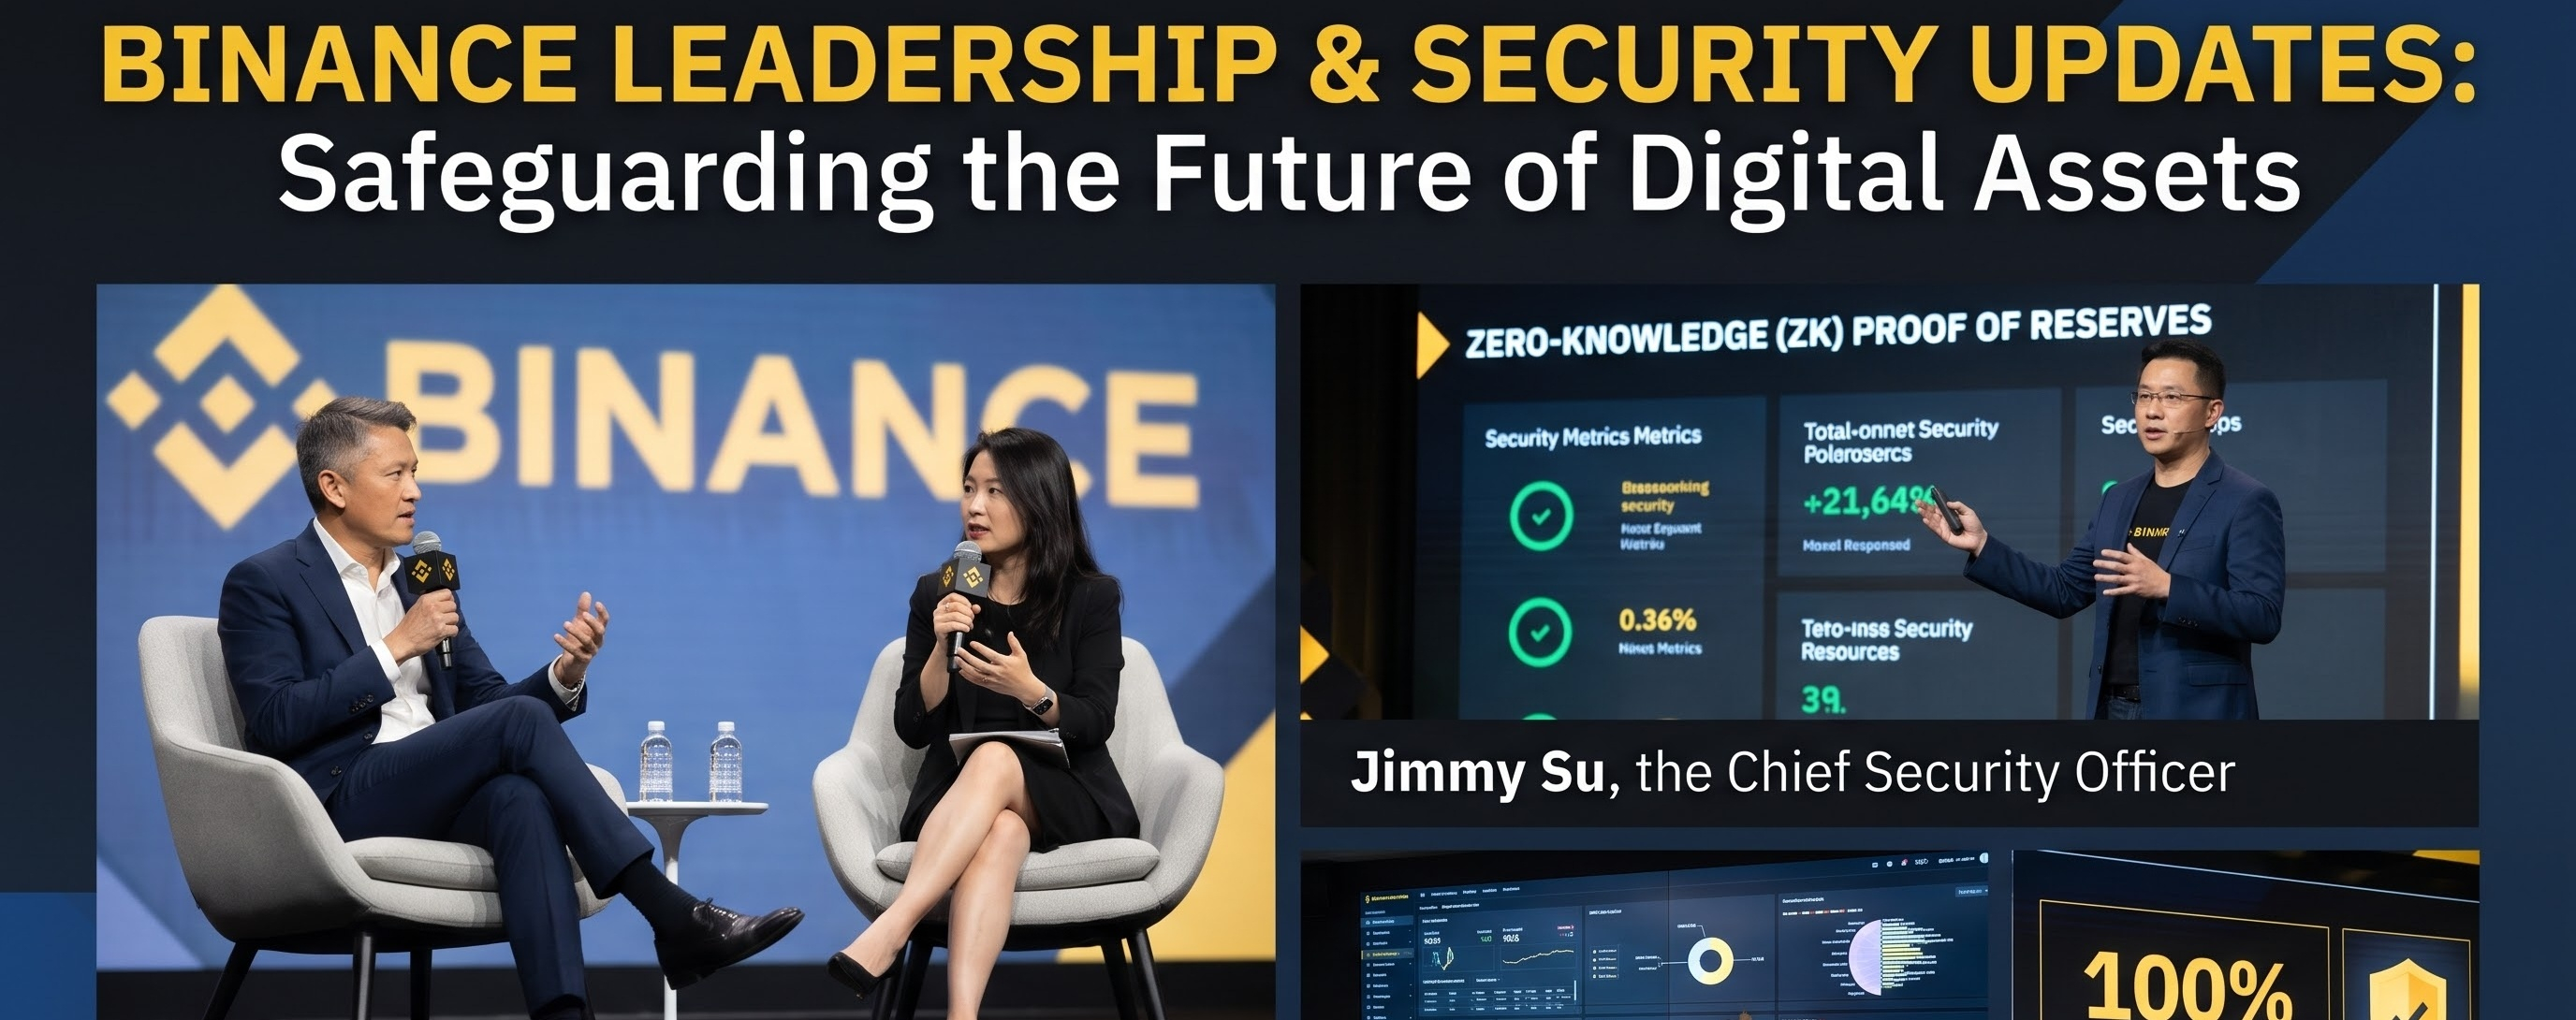
Неформальная беседа с руководством компании9 ноября 2026 года сопредседатели Binance Ричард Тэн и И Хэ присоединились к директору по безопасности (CSO) Джимми Су в прямом эфире X Spaces, чтобы ответить на вопросы пользователей и рассказать о долгосрочных мерах по усилению защиты.
Предотвращённые кибератаки: директор по безопасности Binance Джимми Су сообщил, что только в 2026 году компания успешно заблокировала 57 предполагаемых кибератак, связанных с Северной Кореей, отметив, что постоянные угрозы со стороны государств — повседневная реальность для крупных криптовалютных платформ.
Раскрыт способ атаки: Су объяснил, что взлом 29 октября, который ФБР и компании, занимающиеся анализом блокчейна, связали с северокорейской группировкой TraderTraitor (Lazarus Group), начался с социальной инженерии: злоумышленники провели фальшивое собеседование, в результате которого скомпрометировали ноутбук инженера DevOps. Затем они получили доступ к внутренним сервисным контейнерам и воспользовались функцией делегирования EIP-7702 в Ethereum, чтобы авторизовать несанкционированный вывод средств с горячих кошельков, ни разу не скомпрометировав приватные ключи.
Неформальная беседа с руководством компании
9 ноября 2026 года сопредседатели Binance Ричард Тэн и И Хэ присоединились к директору по безопасности (CSO) Джимми Су в прямом эфире X Spaces, чтобы ответить на вопросы пользователей и рассказать о долгосрочных мерах по усилению защиты.
Предотвращённые кибератаки: директор по безопасности Binance Джимми Су сообщил, что только в 2026 году компания успешно заблокировала 57 предполагаемых кибератак, связанных с Северной Кореей, отметив, что постоянные угрозы со стороны государств — повседневная реальность для крупных криптовалютных платформ.
Раскрыт способ атаки: Су объяснил, что взлом 29 октября, который ФБР и компании, занимающиеся анализом блокчейна, связали с северокорейской группировкой TraderTraitor (Lazarus Group), начался с социальной инженерии: злоумышленники провели фальшивое собеседование, в результате которого скомпрометировали ноутбук инженера DevOps. Затем они получили доступ к внутренним сервисным контейнерам и воспользовались функцией делегирования EIP-7702 в Ethereum, чтобы авторизовать несанкционированный вывод средств с горячих кошельков, ни разу не скомпрометировав приватные ключи.
Предотвращённые кибератаки: директор по безопасности Binance Джимми Су сообщил, что только в 2026 году компания успешно заблокировала 57 предполагаемых кибератак, связанных с Северной Кореей, отметив, что постоянные угрозы со стороны государств — повседневная реальность для крупных криптовалютных платформ.
Раскрыт способ атаки: Су объяснил, что взлом 29 октября, который ФБР и компании, занимающиеся анализом блокчейна, связали с северокорейской группировкой TraderTraitor (Lazarus Group), начался с социальной инженерии: злоумышленники провели фальшивое собеседование, в результате которого скомпрометировали ноутбук инженера DevOps. Затем они получили доступ к внутренним сервисным контейнерам и воспользовались функцией делегирования EIP-7702 в Ethereum, чтобы авторизовать несанкционированный вывод средств с горячих кошельков, ни разу не скомпрометировав приватные ключи.
1
122
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 129,119
317 обсуждают
2
#fomcотслеживание
Просмотров: 105,790
565 обсуждают
3
#HotCPIDecemberHikePriced
Просмотров: 3,593
191 обсуждают
4
#AnthropicRejectsIPODelayValuationinQuestion
Просмотров: 132,618
1,222 обсуждают
5
#NvidiaInvestigatesAfterHuang’sAffairApology
Просмотров: 377,651
2,703 обсуждают
6
#CanNvidiaEarningsEaseMarketConcerns?
Просмотров: 10,568
233 обсуждают
7
#ADPWeeklyEstimateShowsUSPrivatePayrollsUp19750
Просмотров: 777
56 обсуждают
8
#US-IranTalksFuelStrongStockMarketRebound
Просмотров: 54,225
440 обсуждают
9
#BitcoinFiveWeeklyLosses
Просмотров: 399,113
2,962 обсуждают
10
#AIChipSlumpNasdaq
Просмотров: 222,434
1,687 обсуждают