
#714723
714723
Просмотров: 1,730
7 обсуждают
Популярные
Новые


Lighter приостановила вывод средств после предполагаемой атаки с использованием API-ключей на 15,5 млн долларов• 16 ноября Lighter приостановила вывод средств и создание пулов после предполагаемой атаки с ущербом в 15,5 млн долларов.
• По оценкам исследователей, убытки аккаунтов маркет-мейкеров #714710 и №714723 составили 10,39 млн и 5,09 млн долларов соответственно.
• Согласно данным Ethereum, в 10:11:47 UTC кошелёк злоумышленника вывел 10,39 млн долларов в USDC.
Вывод средств и создание пулов приостановлены
Децентрализованная площадка для торговли бессрочными фьючерсами Lighter приостановила все выводы средств и создание новых пулов ликвидности после того, как наблюдатели ончейн-данных в понедельник заметили, что из её контракта в сети Ethereum Layer 1 ушло около 15,5 млн долларов. В заявлении от 16 ноября команда сообщила, что расследует инцидент безопасности, который, по всей видимости, затронул одну внешнюю сторону, однако не назвала пострадавшую организацию и не указала сумму убытков. Ограничения распространяются на все выводы средств и создание любых новых пулов на платформе. Команда назвала их мерой предосторожности на время оценки полного масштаба последствий. Предполагаемую сумму ущерба назвали исследователи, а не биржа. Первоначальный ончейн-анализ показал, что злоумышленник вывел около 10,39 млн долларов в USDC. Последующее расследование выявило второй пострадавший аккаунт, в результате чего общая предполагаемая сумма выросла примерно до 15,48 млн долларов. Исследователь 0xTria, ссылаясь на наблюдения корейских аналитиков блокчейна, связал произошедшее с утечкой API-ключей двух крупных аккаунтов маркет-мейкеров, а не с уязвимостью протокола Lighter. Сначала злоумышленник закрыл открытые торговые позиции жертв и конвертировал их активы в USDC. Затем, воспользовавшись одним скомпрометированным аккаунтом, он создал общедоступный пул с нулевой комиссией и внёс около 10 000 долларов, получив примерно 99,99% его долей. Средства USDC жертв поступали в этот пул партиями примерно по 1 млн долларов, а затем выводились обратно. Похоже, эта схема использовала особенность обработки Lighter переводов между аккаунтами, использующими один и тот же адрес Layer 1: для таких переводов не требуется дополнительная подпись. Как сообщается, аккаунт #714710 потерял 10,39 млн долларов, а аккаунт #714723 — ещё 5,09 млн долларов.
Lighter приостановила вывод средств после предполагаемой атаки с использованием API-ключей на 15,5 млн долларов
• 16 ноября Lighter приостановила вывод средств и создание пулов после предполагаемой атаки с ущербом в 15,5 млн долларов.
• По оценкам исследователей, убытки аккаунтов маркет-мейкеров #714710 и №714723 составили 10,39 млн и 5,09 млн долларов соответственно.
• Согласно данным Ethereum, в 10:11:47 UTC кошелёк злоумышленника вывел 10,39 млн долларов в USDC.
Вывод средств и создание пулов приостановлены
Децентрализованная площадка для торговли бессрочными фьючерсами Lighter приостановила все выводы средств и создание новых пулов ликвидности после того, как наблюдатели ончейн-данных в понедельник заметили, что из её контракта в сети Ethereum Layer 1 ушло около 15,5 млн долларов. В заявлении от 16 ноября команда сообщила, что расследует инцидент безопасности, который, по всей видимости, затронул одну внешнюю сторону, однако не назвала пострадавшую организацию и не указала сумму убытков. Ограничения распространяются на все выводы средств и создание любых новых пулов на платформе. Команда назвала их мерой предосторожности на время оценки полного масштаба последствий. Предполагаемую сумму ущерба назвали исследователи, а не биржа. Первоначальный ончейн-анализ показал, что злоумышленник вывел около 10,39 млн долларов в USDC. Последующее расследование выявило второй пострадавший аккаунт, в результате чего общая предполагаемая сумма выросла примерно до 15,48 млн долларов. Исследователь 0xTria, ссылаясь на наблюдения корейских аналитиков блокчейна, связал произошедшее с утечкой API-ключей двух крупных аккаунтов маркет-мейкеров, а не с уязвимостью протокола Lighter. Сначала злоумышленник закрыл открытые торговые позиции жертв и конвертировал их активы в USDC. Затем, воспользовавшись одним скомпрометированным аккаунтом, он создал общедоступный пул с нулевой комиссией и внёс около 10 000 долларов, получив примерно 99,99% его долей. Средства USDC жертв поступали в этот пул партиями примерно по 1 млн долларов, а затем выводились обратно. Похоже, эта схема использовала особенность обработки Lighter переводов между аккаунтами, использующими один и тот же адрес Layer 1: для таких переводов не требуется дополнительная подпись. Как сообщается, аккаунт #714710 потерял 10,39 млн долларов, а аккаунт #714723 — ещё 5,09 млн долларов.
• По оценкам исследователей, убытки аккаунтов маркет-мейкеров #714710 и №714723 составили 10,39 млн и 5,09 млн долларов соответственно.
• Согласно данным Ethereum, в 10:11:47 UTC кошелёк злоумышленника вывел 10,39 млн долларов в USDC.
Вывод средств и создание пулов приостановлены
Децентрализованная площадка для торговли бессрочными фьючерсами Lighter приостановила все выводы средств и создание новых пулов ликвидности после того, как наблюдатели ончейн-данных в понедельник заметили, что из её контракта в сети Ethereum Layer 1 ушло около 15,5 млн долларов. В заявлении от 16 ноября команда сообщила, что расследует инцидент безопасности, который, по всей видимости, затронул одну внешнюю сторону, однако не назвала пострадавшую организацию и не указала сумму убытков. Ограничения распространяются на все выводы средств и создание любых новых пулов на платформе. Команда назвала их мерой предосторожности на время оценки полного масштаба последствий. Предполагаемую сумму ущерба назвали исследователи, а не биржа. Первоначальный ончейн-анализ показал, что злоумышленник вывел около 10,39 млн долларов в USDC. Последующее расследование выявило второй пострадавший аккаунт, в результате чего общая предполагаемая сумма выросла примерно до 15,48 млн долларов. Исследователь 0xTria, ссылаясь на наблюдения корейских аналитиков блокчейна, связал произошедшее с утечкой API-ключей двух крупных аккаунтов маркет-мейкеров, а не с уязвимостью протокола Lighter. Сначала злоумышленник закрыл открытые торговые позиции жертв и конвертировал их активы в USDC. Затем, воспользовавшись одним скомпрометированным аккаунтом, он создал общедоступный пул с нулевой комиссией и внёс около 10 000 долларов, получив примерно 99,99% его долей. Средства USDC жертв поступали в этот пул партиями примерно по 1 млн долларов, а затем выводились обратно. Похоже, эта схема использовала особенность обработки Lighter переводов между аккаунтами, использующими один и тот же адрес Layer 1: для таких переводов не требуется дополнительная подпись. Как сообщается, аккаунт #714710 потерял 10,39 млн долларов, а аккаунт #714723 — ещё 5,09 млн долларов.
9

·
--
🚨 $LIT ¡ПРЕДАТЕЛЬСТВО В LIGHTER!
Lighter, биржа бессрочных контрактов, проснулась с выведенными с двух счетов маркетмейкеров $15.48 млн в USDC. На мой взгляд, самое серьёзное здесь — не сумма: утекших API-ключей оказалось достаточно, чтобы опустошить счета, не взламывая протокол.
Вот подробность, которую никто не замечает:
→ Со счёта #714710 было потеряно $10.39M, а с #714723 — ещё $5.09M, сегодня утром, 16 ноября.
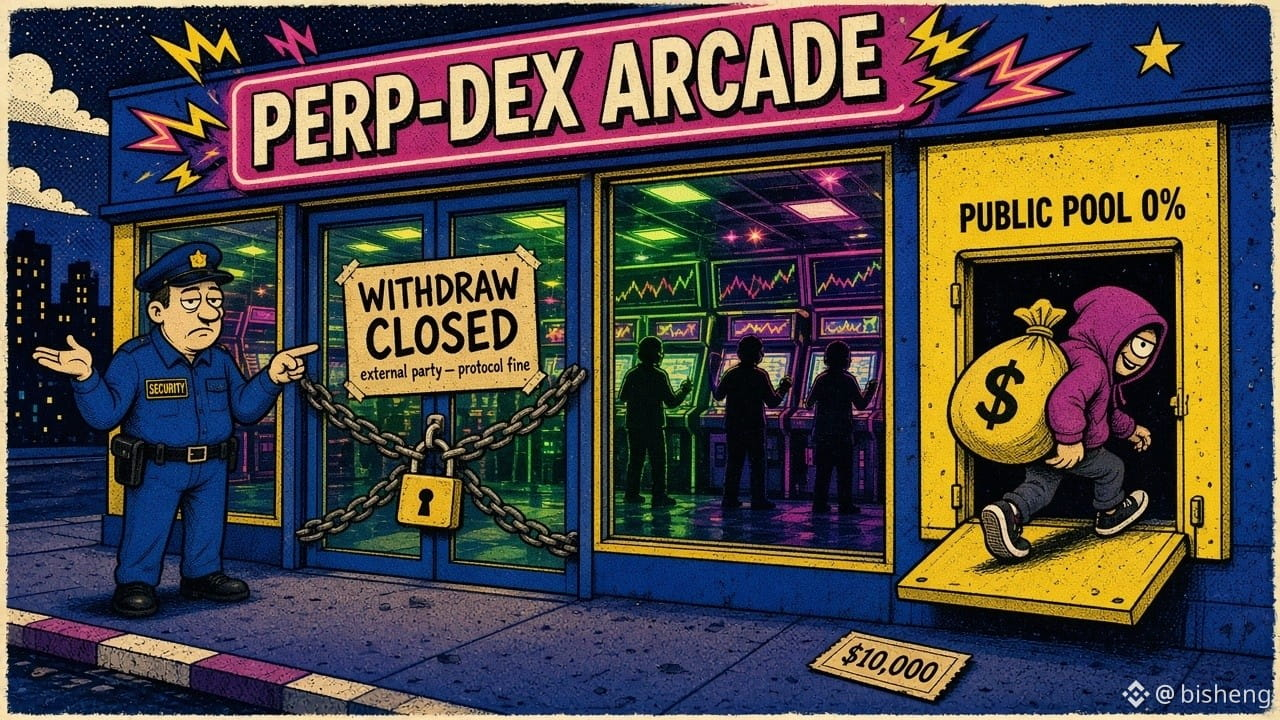
→ Злоумышленник создал общедоступный пул с комиссией 0%, выкупил 99.99% всего объёма, потратив всего около $10,000, и вывел средства партиями примерно по $1M.
→ Украденные средства уже обменяли на ETH через CoW Swap, а 640 ETH (около $1.12M) перевели в Hyperliquid, чтобы купить 2,240 XMR, которые почти невозможно отследить.
Lighter приостановила вывод средств и создание пулов на неопределённый срок, а её токен $LIT упал на 9% — с $2.75 до $2.50.
Как ты думаешь, децентрализованные биржи безопаснее централизованных? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #БезопасностьDeFi
🚨 $LIT ¡ПРЕДАТЕЛЬСТВО В LIGHTER!
Lighter, биржа бессрочных контрактов, проснулась с выведенными с двух счетов маркетмейкеров $15.48 млн в USDC. На мой взгляд, самое серьёзное здесь — не сумма: утекших API-ключей оказалось достаточно, чтобы опустошить счета, не взламывая протокол.
Вот подробность, которую никто не замечает:
→ Со счёта #714710 было потеряно $10.39M, а с #714723 — ещё $5.09M, сегодня утром, 16 ноября.
→ Злоумышленник создал общедоступный пул с комиссией 0%, выкупил 99.99% всего объёма, потратив всего около $10,000, и вывел средства партиями примерно по $1M.
→ Украденные средства уже обменяли на ETH через CoW Swap, а 640 ETH (около $1.12M) перевели в Hyperliquid, чтобы купить 2,240 XMR, которые почти невозможно отследить.
Lighter приостановила вывод средств и создание пулов на неопределённый срок, а её токен $LIT упал на 9% — с $2.75 до $2.50.
Как ты думаешь, децентрализованные биржи безопаснее централизованных? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #БезопасностьDeFi
Lighter, биржа бессрочных контрактов, проснулась с выведенными с двух счетов маркетмейкеров $15.48 млн в USDC. На мой взгляд, самое серьёзное здесь — не сумма: утекших API-ключей оказалось достаточно, чтобы опустошить счета, не взламывая протокол.
Вот подробность, которую никто не замечает:
→ Со счёта #714710 было потеряно $10.39M, а с #714723 — ещё $5.09M, сегодня утром, 16 ноября.
→ Злоумышленник создал общедоступный пул с комиссией 0%, выкупил 99.99% всего объёма, потратив всего около $10,000, и вывел средства партиями примерно по $1M.
→ Украденные средства уже обменяли на ETH через CoW Swap, а 640 ETH (около $1.12M) перевели в Hyperliquid, чтобы купить 2,240 XMR, которые почти невозможно отследить.
Lighter приостановила вывод средств и создание пулов на неопределённый срок, а её токен $LIT упал на 9% — с $2.75 до $2.50.
Как ты думаешь, децентрализованные биржи безопаснее централизованных? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #БезопасностьDeFi
3.8k
·
--
См. перевод
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
161

Вокруг Lighter сейчас повсюду твердят: «Протокол не взломали, просто утёк API-ключ маркетмейкера», а в комментариях уже призывают покупать LIT на просадке. По-моему, именно к этому объяснению стоит отнестись с наибольшей осторожностью.
Начнём с того, что можно проверить. Согласно анализу сообщества (его пересказывали BlockBeats, @BimbaCrypto и другие), опустошили счета двух крупных держателей: #714710 — примерно на 10,39 млн USDC, #714723 — примерно на 5,09 млн USDC. Я только что проверил эти два аккаунта через публичный API Lighter: позиции полностью закрыты, на балансах осталось всего 1040.39 и 510.69 USDC соответственно. Обратите внимание: эти суммы составляют примерно одну десятитысячную от первоначального баланса.
Это полностью совпадает с тем, как, по реконструкции сообщества, всё было устроено: атакующий создал пул с нулевой комиссией от имени аккаунта жертвы, сначала внёс туда около 10 тысяч долларов и получил 99.99% долей, затем несколькими траншами перевёл в пул USDC со счёта жертвы, а после вывел средства. У жертвы осталось ровно 0.01%.
Ключевой вопрос — в устройстве прав доступа. Согласно анализу сообщества, API-ключ сам по себе не позволяет напрямую переводить деньги на внешние адреса, но для переводов между аккаунтами под одним и тем же адресом L1 дополнительная подпись не требуется. А пул, созданный самим аккаунтом жертвы, система считает «собственным аккаунтом». Иными словами, торговый ключ, который должен был использоваться только для выставления ордеров, в обходным путём фактически получил право на вывод средств. На CEX при создании API-ключей все отключают возможность вывода средств именно для защиты от подобных случаев. Здесь такая преграда есть, но одна дверь оказалась незапертой.
Поэтому утверждение «это не уязвимость протокола» меня не убеждает. Контракты действительно не взломали, но правила, позволившие торговому ключу перемещать деньги, — часть протокола. Как именно утёк ключ и действительно ли он утёк — Lighter пока не опубликовал официального заявления, так что пока не будем делать выводов.
Что касается ончейн-следа: Wu Shuo со ссылкой на Arkham сообщает, что адрес атакующего 0xb3fff…e387 обменял 10,39 млн USDC через CoW примерно на 5750 ETH. Я только что проверил: на этом адресе осталось около 4804.5 ETH, и средства уже начали выводить частями.
Тем, кто использует API на Lighter, сейчас стоит отозвать все ключи и создать новые, а также проверить, не появились ли под вашим L1-адресом незнакомые пулы или субаккаунты.
Вокруг Lighter сейчас повсюду твердят: «Протокол не взломали, просто утёк API-ключ маркетмейкера», а в комментариях уже призывают покупать LIT на просадке. По-моему, именно к этому объяснению стоит отнестись с наибольшей осторожностью.
Начнём с того, что можно проверить. Согласно анализу сообщества (его пересказывали BlockBeats, @BimbaCrypto и другие), опустошили счета двух крупных держателей: #714710 — примерно на 10,39 млн USDC, #714723 — примерно на 5,09 млн USDC. Я только что проверил эти два аккаунта через публичный API Lighter: позиции полностью закрыты, на балансах осталось всего 1040.39 и 510.69 USDC соответственно. Обратите внимание: эти суммы составляют примерно одну десятитысячную от первоначального баланса.
Это полностью совпадает с тем, как, по реконструкции сообщества, всё было устроено: атакующий создал пул с нулевой комиссией от имени аккаунта жертвы, сначала внёс туда около 10 тысяч долларов и получил 99.99% долей, затем несколькими траншами перевёл в пул USDC со счёта жертвы, а после вывел средства. У жертвы осталось ровно 0.01%.
Ключевой вопрос — в устройстве прав доступа. Согласно анализу сообщества, API-ключ сам по себе не позволяет напрямую переводить деньги на внешние адреса, но для переводов между аккаунтами под одним и тем же адресом L1 дополнительная подпись не требуется. А пул, созданный самим аккаунтом жертвы, система считает «собственным аккаунтом». Иными словами, торговый ключ, который должен был использоваться только для выставления ордеров, в обходным путём фактически получил право на вывод средств. На CEX при создании API-ключей все отключают возможность вывода средств именно для защиты от подобных случаев. Здесь такая преграда есть, но одна дверь оказалась незапертой.
Поэтому утверждение «это не уязвимость протокола» меня не убеждает. Контракты действительно не взломали, но правила, позволившие торговому ключу перемещать деньги, — часть протокола. Как именно утёк ключ и действительно ли он утёк — Lighter пока не опубликовал официального заявления, так что пока не будем делать выводов.
Что касается ончейн-следа: Wu Shuo со ссылкой на Arkham сообщает, что адрес атакующего 0xb3fff…e387 обменял 10,39 млн USDC через CoW примерно на 5750 ETH. Я только что проверил: на этом адресе осталось около 4804.5 ETH, и средства уже начали выводить частями.
Тем, кто использует API на Lighter, сейчас стоит отозвать все ключи и создать новые, а также проверить, не появились ли под вашим L1-адресом незнакомые пулы или субаккаунты.
Начнём с того, что можно проверить. Согласно анализу сообщества (его пересказывали BlockBeats, @BimbaCrypto и другие), опустошили счета двух крупных держателей: #714710 — примерно на 10,39 млн USDC, #714723 — примерно на 5,09 млн USDC. Я только что проверил эти два аккаунта через публичный API Lighter: позиции полностью закрыты, на балансах осталось всего 1040.39 и 510.69 USDC соответственно. Обратите внимание: эти суммы составляют примерно одну десятитысячную от первоначального баланса.
Это полностью совпадает с тем, как, по реконструкции сообщества, всё было устроено: атакующий создал пул с нулевой комиссией от имени аккаунта жертвы, сначала внёс туда около 10 тысяч долларов и получил 99.99% долей, затем несколькими траншами перевёл в пул USDC со счёта жертвы, а после вывел средства. У жертвы осталось ровно 0.01%.
Ключевой вопрос — в устройстве прав доступа. Согласно анализу сообщества, API-ключ сам по себе не позволяет напрямую переводить деньги на внешние адреса, но для переводов между аккаунтами под одним и тем же адресом L1 дополнительная подпись не требуется. А пул, созданный самим аккаунтом жертвы, система считает «собственным аккаунтом». Иными словами, торговый ключ, который должен был использоваться только для выставления ордеров, в обходным путём фактически получил право на вывод средств. На CEX при создании API-ключей все отключают возможность вывода средств именно для защиты от подобных случаев. Здесь такая преграда есть, но одна дверь оказалась незапертой.
Поэтому утверждение «это не уязвимость протокола» меня не убеждает. Контракты действительно не взломали, но правила, позволившие торговому ключу перемещать деньги, — часть протокола. Как именно утёк ключ и действительно ли он утёк — Lighter пока не опубликовал официального заявления, так что пока не будем делать выводов.
Что касается ончейн-следа: Wu Shuo со ссылкой на Arkham сообщает, что адрес атакующего 0xb3fff…e387 обменял 10,39 млн USDC через CoW примерно на 5750 ETH. Я только что проверил: на этом адресе осталось около 4804.5 ETH, и средства уже начали выводить частями.
Тем, кто использует API на Lighter, сейчас стоит отозвать все ключи и создать новые, а также проверить, не появились ли под вашим L1-адресом незнакомые пулы или субаккаунты.
7
·
--
См. перевод
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
8
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 121,897
594 обсуждают
2
#ПротоколFOMC
Просмотров: 146,094
336 обсуждают
3
#A Packed Week of Earnings and Data Tests Markets
Просмотров: 82,717
490 обсуждают
4
#AnthropicIPOTestsInvestorAppetiteForAI
Просмотров: 163,546
1,751 обсуждают
5
#NvidiaBoardNotConsideringHuang’sReturnasCEO
Просмотров: 16,607
243 обсуждают
6
#WhatInvestmentSignalsDo13FFilingsReveal?
Просмотров: 10,481
177 обсуждают
7
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
Просмотров: 0
1 обсуждают
8
#InvescoStablecoinReservesFundLaunchesOnEthereum
Просмотров: 4,230
96 обсуждают
9
#CypherpunkReports$306MQ3NetProfit
Просмотров: 808
16 обсуждают
10
#OPTIMJACKAttackInfectsAtLeast186Websites
Просмотров: 7,567
124 обсуждают