
#172959228
172959228
Просмотров: 425
2 обсуждают
Популярные
Новые
·
--
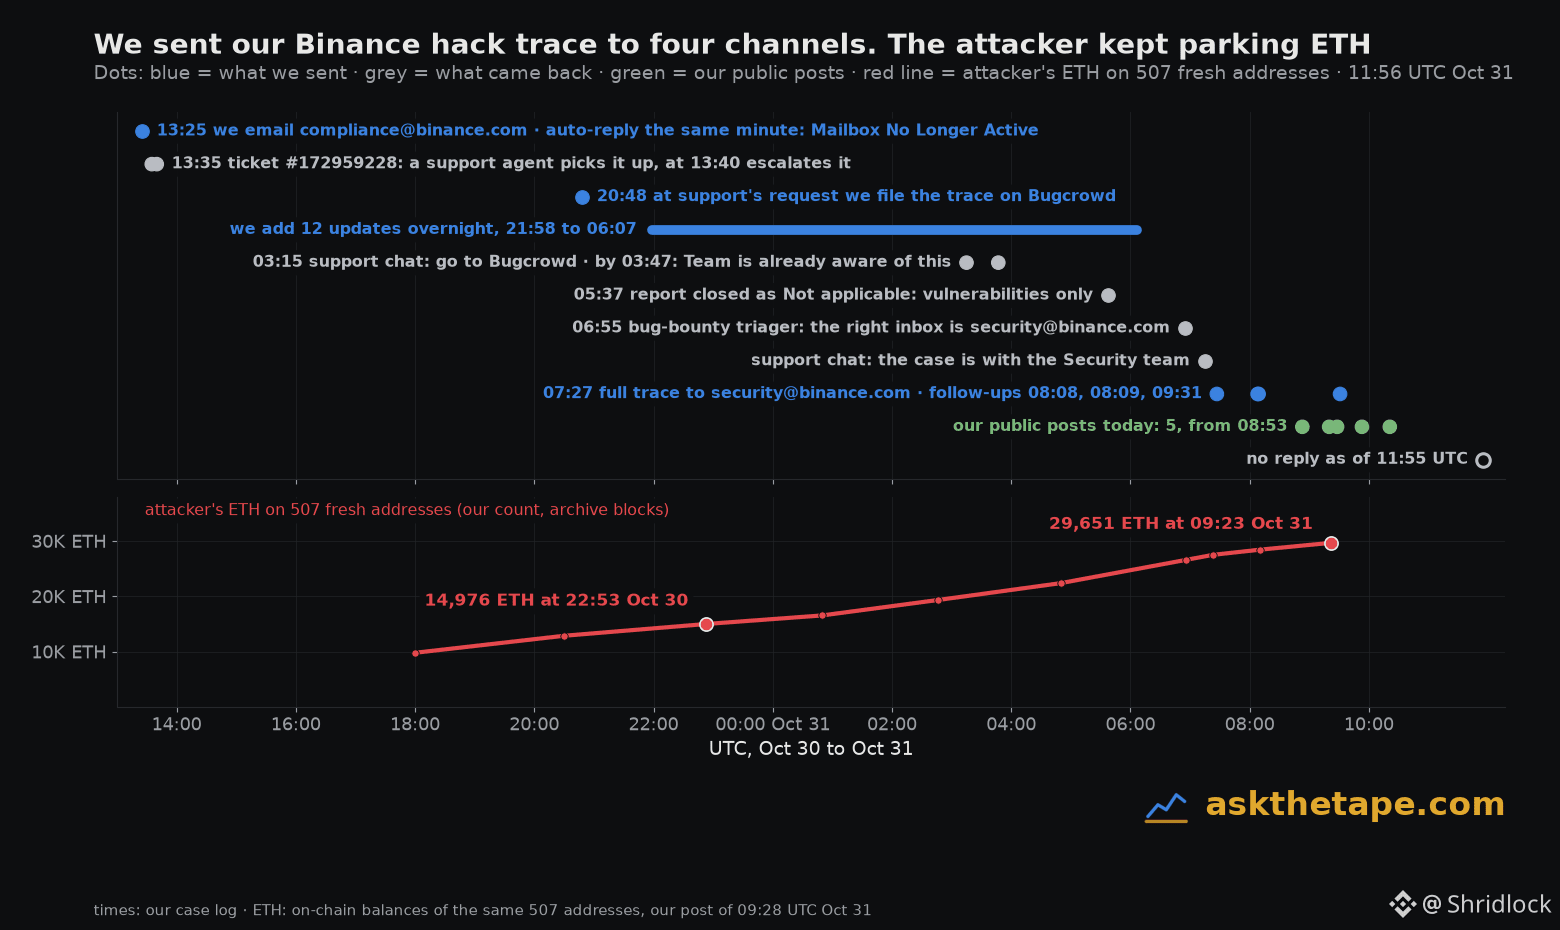
Взлом Binance: вот что произошло, когда мы попытались передать Binance нашу трассировку в реальном времени. Все время указано по UTC.
30 октября
13:25 Мы пишем на compliance@binance.com. В ту же минуту приходит автоматический ответ: «Почтовый ящик больше не активен».
13:35 Сотрудник поддержки берёт в работу обращение №172959228. В 13:40 его передают на следующий уровень.
20:48 По просьбе поддержки мы отправляем трассировку через программу Binance по поиску ошибок на Bugcrowd. За ночь мы добавляем 12 обновлений.
31 октября
03:15 В чате поддержки нас снова направляют на Bugcrowd. В 03:47 там отвечают: «Команда уже знает об этом».
05:37 Отчёт закрывают со статусом «Не применимо»: программа охватывает только уязвимости. Таковы её правила.
06:55 Специалист по обработке отчётов о багах указывает нужный адрес: security@binance.com.
Затем в чате поддержки нам сообщают, что делом занимается команда безопасности.
07:27 Мы отправляем полную трассировку на security@binance.com. До 09:31 UTC мы отправляем ещё три сообщения.
По состоянию на 11:55 UTC ответа нет.
Тем временем злоумышленник продолжал перемещать средства. На 507 новых адресах, куда он переводит ETH, находилось 14 976 ETH в 22:53 UTC 30 октября и 29 651 ETH в 09:23 UTC 31 октября.
Что мы делаем теперь: публикуем трассировку в открытом доступе. С 08:53 UTC сегодня вышло пять публикаций: NEAR, продажи токенов хаба, ETH на этих адресах, возвраты Chainflip, ветка BTC. Следующее обновление — когда средства переместятся.
Взлом Binance: вот что произошло, когда мы попытались передать Binance нашу трассировку в реальном времени. Все время указано по UTC.
30 октября
13:25 Мы пишем на compliance@binance.com. В ту же минуту приходит автоматический ответ: «Почтовый ящик больше не активен».
13:35 Сотрудник поддержки берёт в работу обращение №172959228. В 13:40 его передают на следующий уровень.
20:48 По просьбе поддержки мы отправляем трассировку через программу Binance по поиску ошибок на Bugcrowd. За ночь мы добавляем 12 обновлений.
31 октября
03:15 В чате поддержки нас снова направляют на Bugcrowd. В 03:47 там отвечают: «Команда уже знает об этом».
05:37 Отчёт закрывают со статусом «Не применимо»: программа охватывает только уязвимости. Таковы её правила.
06:55 Специалист по обработке отчётов о багах указывает нужный адрес: security@binance.com.
Затем в чате поддержки нам сообщают, что делом занимается команда безопасности.
07:27 Мы отправляем полную трассировку на security@binance.com. До 09:31 UTC мы отправляем ещё три сообщения.
По состоянию на 11:55 UTC ответа нет.
Тем временем злоумышленник продолжал перемещать средства. На 507 новых адресах, куда он переводит ETH, находилось 14 976 ETH в 22:53 UTC 30 октября и 29 651 ETH в 09:23 UTC 31 октября.
Что мы делаем теперь: публикуем трассировку в открытом доступе. С 08:53 UTC сегодня вышло пять публикаций: NEAR, продажи токенов хаба, ETH на этих адресах, возвраты Chainflip, ветка BTC. Следующее обновление — когда средства переместятся.
30 октября
13:25 Мы пишем на compliance@binance.com. В ту же минуту приходит автоматический ответ: «Почтовый ящик больше не активен».
13:35 Сотрудник поддержки берёт в работу обращение №172959228. В 13:40 его передают на следующий уровень.
20:48 По просьбе поддержки мы отправляем трассировку через программу Binance по поиску ошибок на Bugcrowd. За ночь мы добавляем 12 обновлений.
31 октября
03:15 В чате поддержки нас снова направляют на Bugcrowd. В 03:47 там отвечают: «Команда уже знает об этом».
05:37 Отчёт закрывают со статусом «Не применимо»: программа охватывает только уязвимости. Таковы её правила.
06:55 Специалист по обработке отчётов о багах указывает нужный адрес: security@binance.com.
Затем в чате поддержки нам сообщают, что делом занимается команда безопасности.
07:27 Мы отправляем полную трассировку на security@binance.com. До 09:31 UTC мы отправляем ещё три сообщения.
По состоянию на 11:55 UTC ответа нет.
Тем временем злоумышленник продолжал перемещать средства. На 507 новых адресах, куда он переводит ETH, находилось 14 976 ETH в 22:53 UTC 30 октября и 29 651 ETH в 09:23 UTC 31 октября.
Что мы делаем теперь: публикуем трассировку в открытом доступе. С 08:53 UTC сегодня вышло пять публикаций: NEAR, продажи токенов хаба, ETH на этих адресах, возвраты Chainflip, ветка BTC. Следующее обновление — когда средства переместятся.
1
933
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 59,716
531 обсуждают
2
#ПротоколFOMC
Просмотров: 69,171
275 обсуждают
3
#USMidterms-WhatAreMarketsExpecting?
Просмотров: 58,994
584 обсуждают
4
#USOctoberNFP-AreRateCutsStillPossible
Просмотров: 230,274
1,818 обсуждают
5
#AMDBeatsExpectations-AINarrativeContinues
Просмотров: 12,891
214 обсуждают
6
#BinanceIncidentReport
Просмотров: 217,414
1,252 обсуждают
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
Просмотров: 11,334
96 обсуждают
8
#BinanceReopensWithdrawalsForMoreAssets
Просмотров: 339,271
2,296 обсуждают
9
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
Просмотров: 1,863
55 обсуждают
10
#BinanceHourlyDepositsExceedWithdrawals
Просмотров: 144,240
1,131 обсуждают