
#exchangehack
exchangehack
Просмотров: 6,061
46 обсуждают
Популярные
Новые

Индийская криптовалютная биржа Unocoin не работает после инцидента безопасности 9 ноября. Данные блокчейна показывают, что на 81 000 кошельках, связанных с платформой, теперь нет активов.
#Unocoin #ExchangeHack
Индийская криптовалютная биржа Unocoin не работает после инцидента безопасности 9 ноября. Данные блокчейна показывают, что на 81 000 кошельках, связанных с платформой, теперь нет активов.
#Unocoin #ExchangeHack
#Unocoin #ExchangeHack
6
Mercado Bitcoin сообщила о локализации взлома, однако через несколько часов атака продолжилась. Это указывает на критический сбой в протоколах безопасности биржи и реагировании на инциденты.
#MercadoBitcoin #ExchangeHack
Mercado Bitcoin сообщила о локализации взлома, однако через несколько часов атака продолжилась. Это указывает на критический сбой в протоколах безопасности биржи и реагировании на инциденты.
#MercadoBitcoin #ExchangeHack
#MercadoBitcoin #ExchangeHack
5

·
--
Ещё один взлом криптобиржи, ещё одно обещание «мы покроем убытки».
Крупная латиноамериканская биржа Mercado Bitcoin подверглась атаке: ущерб оценивается более чем в $46 млн (по оценкам аналитиков).
Биржа заявляет, что возместит клиентам потери.
Доступ к аккаунтам восстановят в понедельник — сначала можно будет только просматривать баланс.
Всё это произошло на той же неделе, что и пополнение резервов Binance для подтверждения резервов (PoR) и кража $133 млн во французском банке. Тема ноября — риски хранения активов.
Моё мнение: настоящая проверка — это скорость возобновления вывода средств, а не заявление для прессы. Следите за отслеживанием украденных средств в блокчейне: их часто проводят через $ETH мосты и миксеры.
Вы храните большую часть своих $BTC на бирже или самостоятельно?
#CryptoSecurity #ExchangeHack #Bitcoin
Ещё один взлом криптобиржи, ещё одно обещание «мы покроем убытки».
Крупная латиноамериканская биржа Mercado Bitcoin подверглась атаке: ущерб оценивается более чем в $46 млн (по оценкам аналитиков).
Биржа заявляет, что возместит клиентам потери.
Доступ к аккаунтам восстановят в понедельник — сначала можно будет только просматривать баланс.
Всё это произошло на той же неделе, что и пополнение резервов Binance для подтверждения резервов (PoR) и кража $133 млн во французском банке. Тема ноября — риски хранения активов.
Моё мнение: настоящая проверка — это скорость возобновления вывода средств, а не заявление для прессы. Следите за отслеживанием украденных средств в блокчейне: их часто проводят через $ETH мосты и миксеры.
Вы храните большую часть своих $BTC на бирже или самостоятельно?
#CryptoSecurity #ExchangeHack #Bitcoin
Крупная латиноамериканская биржа Mercado Bitcoin подверглась атаке: ущерб оценивается более чем в $46 млн (по оценкам аналитиков).
Биржа заявляет, что возместит клиентам потери.
Доступ к аккаунтам восстановят в понедельник — сначала можно будет только просматривать баланс.
Всё это произошло на той же неделе, что и пополнение резервов Binance для подтверждения резервов (PoR) и кража $133 млн во французском банке. Тема ноября — риски хранения активов.
Моё мнение: настоящая проверка — это скорость возобновления вывода средств, а не заявление для прессы. Следите за отслеживанием украденных средств в блокчейне: их часто проводят через $ETH мосты и миксеры.
Вы храните большую часть своих $BTC на бирже или самостоятельно?
#CryptoSecurity #ExchangeHack #Bitcoin
1
7
Binance только что рассказала, как начался взлом на 6,3 миллиарда долларов, — и человеческая сторона этой истории тревожит меня сильнее, чем сам код.
По словам Binance, всё началось во вторник с фальшивого собеседования. В сентябре с инженером связался на платформе для поиска работы подставной руководитель проекта. Его собеседовали фальшивые сотрудники HR и человек, представившийся генеральным директором, а затем попросили скачать тестовое задание по программированию, заражённое вредоносным ПО нулевого дня. Подменённый пакет Homebrew, установленный ещё в июне, оставил команду кошельков уязвимой.
20 октября злоумышленники получили доступ к компьютерам двух инженеров, работавших с кошельками; 29 октября они запустили вредоносный скрипт, и в 20:05 UTC средства начали выводить, используя права на исполнение EIP-7702 для горячего кошелька. Локализовать инцидент удалось только на следующий день, к 00:10 UTC.
Binance заявляет, что заморожено 2,85 миллиарда долларов, около 98% затронутых токенов восполнено за счёт средств компании, а независимые эксперты проводят проверку. Связь с Северной Кореей — это версия Binance и атрибуция ФБР; Пхеньян её отрицает.
$BTC $77,306 (-0.9%/24h), $ETH $2,285 (-0.4%/24h), спотовый рынок Binance — торги стабильны.
Если фальшивое собеседование может открыть путь к крупнейшей криптобирже мира, то от чего защищает ваша операционная безопасность? DYOR — это урок безопасности, а не торговый сигнал.
#Binance #ExchangeHack #CryptoSecurity #CryptoNews
Binance только что рассказала, как начался взлом на 6,3 миллиарда долларов, — и человеческая сторона этой истории тревожит меня сильнее, чем сам код.
По словам Binance, всё началось во вторник с фальшивого собеседования. В сентябре с инженером связался на платформе для поиска работы подставной руководитель проекта. Его собеседовали фальшивые сотрудники HR и человек, представившийся генеральным директором, а затем попросили скачать тестовое задание по программированию, заражённое вредоносным ПО нулевого дня. Подменённый пакет Homebrew, установленный ещё в июне, оставил команду кошельков уязвимой.
20 октября злоумышленники получили доступ к компьютерам двух инженеров, работавших с кошельками; 29 октября они запустили вредоносный скрипт, и в 20:05 UTC средства начали выводить, используя права на исполнение EIP-7702 для горячего кошелька. Локализовать инцидент удалось только на следующий день, к 00:10 UTC.
Binance заявляет, что заморожено 2,85 миллиарда долларов, около 98% затронутых токенов восполнено за счёт средств компании, а независимые эксперты проводят проверку. Связь с Северной Кореей — это версия Binance и атрибуция ФБР; Пхеньян её отрицает.
$BTC $77,306 (-0.9%/24h), $ETH $2,285 (-0.4%/24h), спотовый рынок Binance — торги стабильны.
Если фальшивое собеседование может открыть путь к крупнейшей криптобирже мира, то от чего защищает ваша операционная безопасность? DYOR — это урок безопасности, а не торговый сигнал.
#Binance #ExchangeHack #CryptoSecurity #CryptoNews
По словам Binance, всё началось во вторник с фальшивого собеседования. В сентябре с инженером связался на платформе для поиска работы подставной руководитель проекта. Его собеседовали фальшивые сотрудники HR и человек, представившийся генеральным директором, а затем попросили скачать тестовое задание по программированию, заражённое вредоносным ПО нулевого дня. Подменённый пакет Homebrew, установленный ещё в июне, оставил команду кошельков уязвимой.
20 октября злоумышленники получили доступ к компьютерам двух инженеров, работавших с кошельками; 29 октября они запустили вредоносный скрипт, и в 20:05 UTC средства начали выводить, используя права на исполнение EIP-7702 для горячего кошелька. Локализовать инцидент удалось только на следующий день, к 00:10 UTC.
Binance заявляет, что заморожено 2,85 миллиарда долларов, около 98% затронутых токенов восполнено за счёт средств компании, а независимые эксперты проводят проверку. Связь с Северной Кореей — это версия Binance и атрибуция ФБР; Пхеньян её отрицает.
$BTC $77,306 (-0.9%/24h), $ETH $2,285 (-0.4%/24h), спотовый рынок Binance — торги стабильны.
Если фальшивое собеседование может открыть путь к крупнейшей криптобирже мира, то от чего защищает ваша операционная безопасность? DYOR — это урок безопасности, а не торговый сигнал.
#Binance #ExchangeHack #CryptoSecurity #CryptoNews
9
·
--
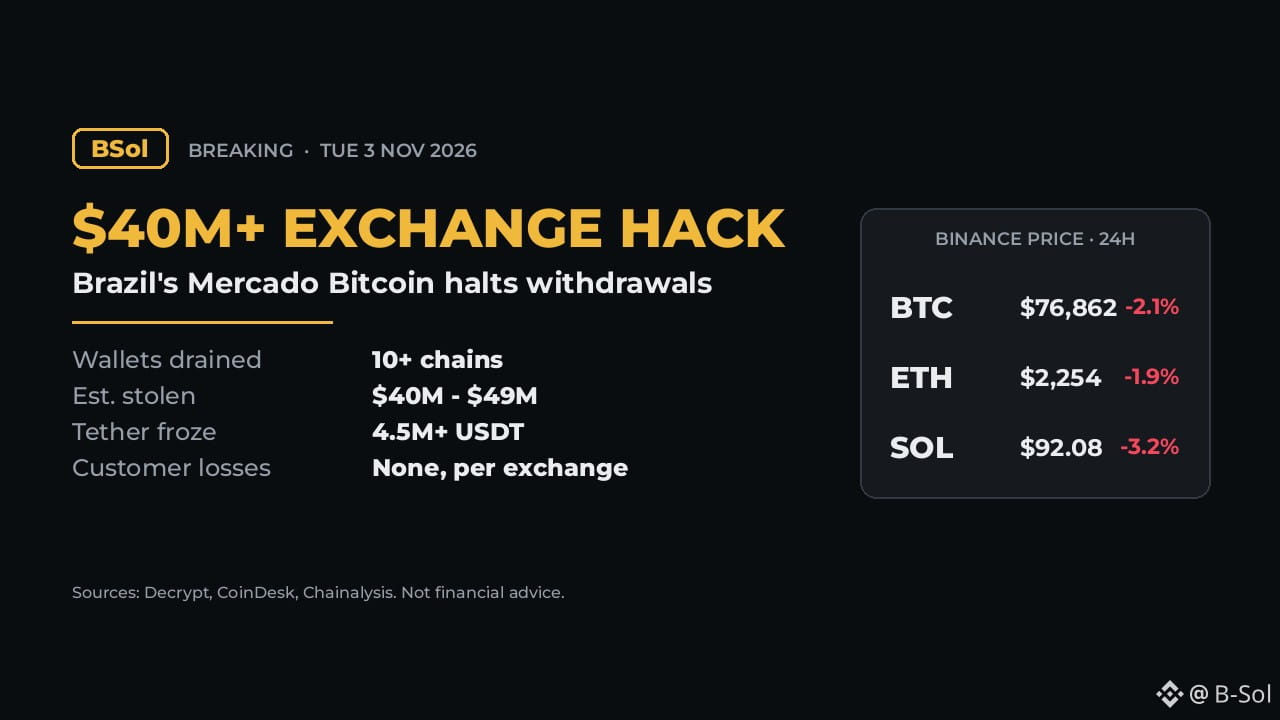
Из крупнейшей биржи Бразилии вывели более $40 млн. Очередной взлом — всего через несколько дней после атаки на Binance.
Что произошло:
• Mercado Bitcoin приостановила ввод и вывод средств 2 ноября после опустошения кошельков в более чем 10 сетях (по данным Hypernative, выведено более $40 млн; позднее Chainalysis оценила сумму примерно в $49 млн)
• Биржа заявляет, что локализовала инцидент, клиенты не потеряли средства и утечки данных не было
• Tether заморозила более 4,5 млн USDT; по данным Chainalysis, всего заморожено около $10 млн
• Пока никто не взял на себя ответственность, а CoinDesk сообщает, что нет общедоступных доказательств связи атаки с инцидентом на Binance
Почему это важно: за одну неделю взломали уже вторую крупную биржу, а у атакующего всё ещё остаются ETH, BTC, SOL, XLM и AVAX. Дата возобновления вывода средств неизвестна.
Следите за тем, не начнут ли украденные монеты перемещать через миксеры или мосты, и подтвердит ли Mercado Bitcoin сумму собственных потерь.
Курсы на Binance сейчас:
$BTC $76,862 (-2.1% 24h)
$ETH $2,254 (-1.9%)
$SOL $92.08 (-3.2%)
Два крупных взлома бирж за неделю: вы всё ещё храните средства на биржах или переходите на самостоятельное хранение?
#CryptoNews #ExchangeHack #BTC #ETH
Из крупнейшей биржи Бразилии вывели более $40 млн. Очередной взлом — всего через несколько дней после атаки на Binance.
Что произошло:
• Mercado Bitcoin приостановила ввод и вывод средств 2 ноября после опустошения кошельков в более чем 10 сетях (по данным Hypernative, выведено более $40 млн; позднее Chainalysis оценила сумму примерно в $49 млн)
• Биржа заявляет, что локализовала инцидент, клиенты не потеряли средства и утечки данных не было
• Tether заморозила более 4,5 млн USDT; по данным Chainalysis, всего заморожено около $10 млн
• Пока никто не взял на себя ответственность, а CoinDesk сообщает, что нет общедоступных доказательств связи атаки с инцидентом на Binance
Почему это важно: за одну неделю взломали уже вторую крупную биржу, а у атакующего всё ещё остаются ETH, BTC, SOL, XLM и AVAX. Дата возобновления вывода средств неизвестна.
Следите за тем, не начнут ли украденные монеты перемещать через миксеры или мосты, и подтвердит ли Mercado Bitcoin сумму собственных потерь.
Курсы на Binance сейчас:
$BTC $76,862 (-2.1% 24h)
$ETH $2,254 (-1.9%)
$SOL $92.08 (-3.2%)
Два крупных взлома бирж за неделю: вы всё ещё храните средства на биржах или переходите на самостоятельное хранение?
#CryptoNews #ExchangeHack #BTC #ETH
Что произошло:
• Mercado Bitcoin приостановила ввод и вывод средств 2 ноября после опустошения кошельков в более чем 10 сетях (по данным Hypernative, выведено более $40 млн; позднее Chainalysis оценила сумму примерно в $49 млн)
• Биржа заявляет, что локализовала инцидент, клиенты не потеряли средства и утечки данных не было
• Tether заморозила более 4,5 млн USDT; по данным Chainalysis, всего заморожено около $10 млн
• Пока никто не взял на себя ответственность, а CoinDesk сообщает, что нет общедоступных доказательств связи атаки с инцидентом на Binance
Почему это важно: за одну неделю взломали уже вторую крупную биржу, а у атакующего всё ещё остаются ETH, BTC, SOL, XLM и AVAX. Дата возобновления вывода средств неизвестна.
Следите за тем, не начнут ли украденные монеты перемещать через миксеры или мосты, и подтвердит ли Mercado Bitcoin сумму собственных потерь.
Курсы на Binance сейчас:
$BTC $76,862 (-2.1% 24h)
$ETH $2,254 (-1.9%)
$SOL $92.08 (-3.2%)
Два крупных взлома бирж за неделю: вы всё ещё храните средства на биржах или переходите на самостоятельное хранение?
#CryptoNews #ExchangeHack #BTC #ETH
38

·
--
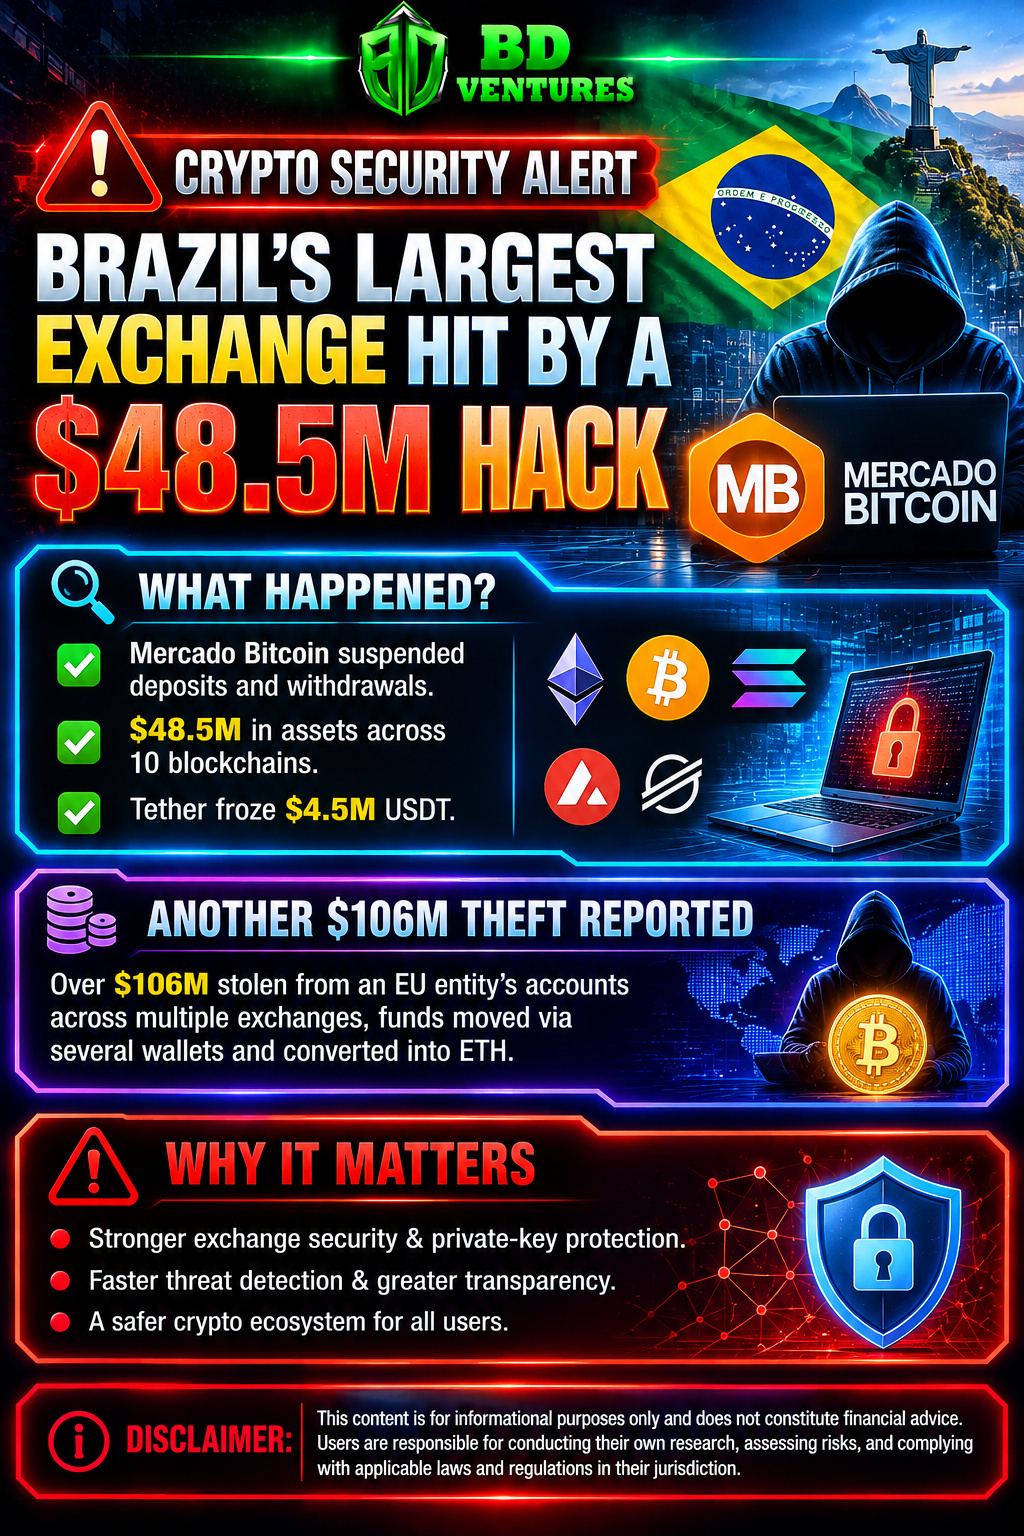
🚨 $BTC ТРЕВОГА: СЕРЬЁЗНЫЙ ИНЦИДЕНТ БЕЗОПАСНОСТИ НА КРУПНЕЙШЕЙ БРАЗИЛЬСКОЙ БИРЖЕ ПОТРЯСАЕТ ЭКОСИСТЕМУ 💥
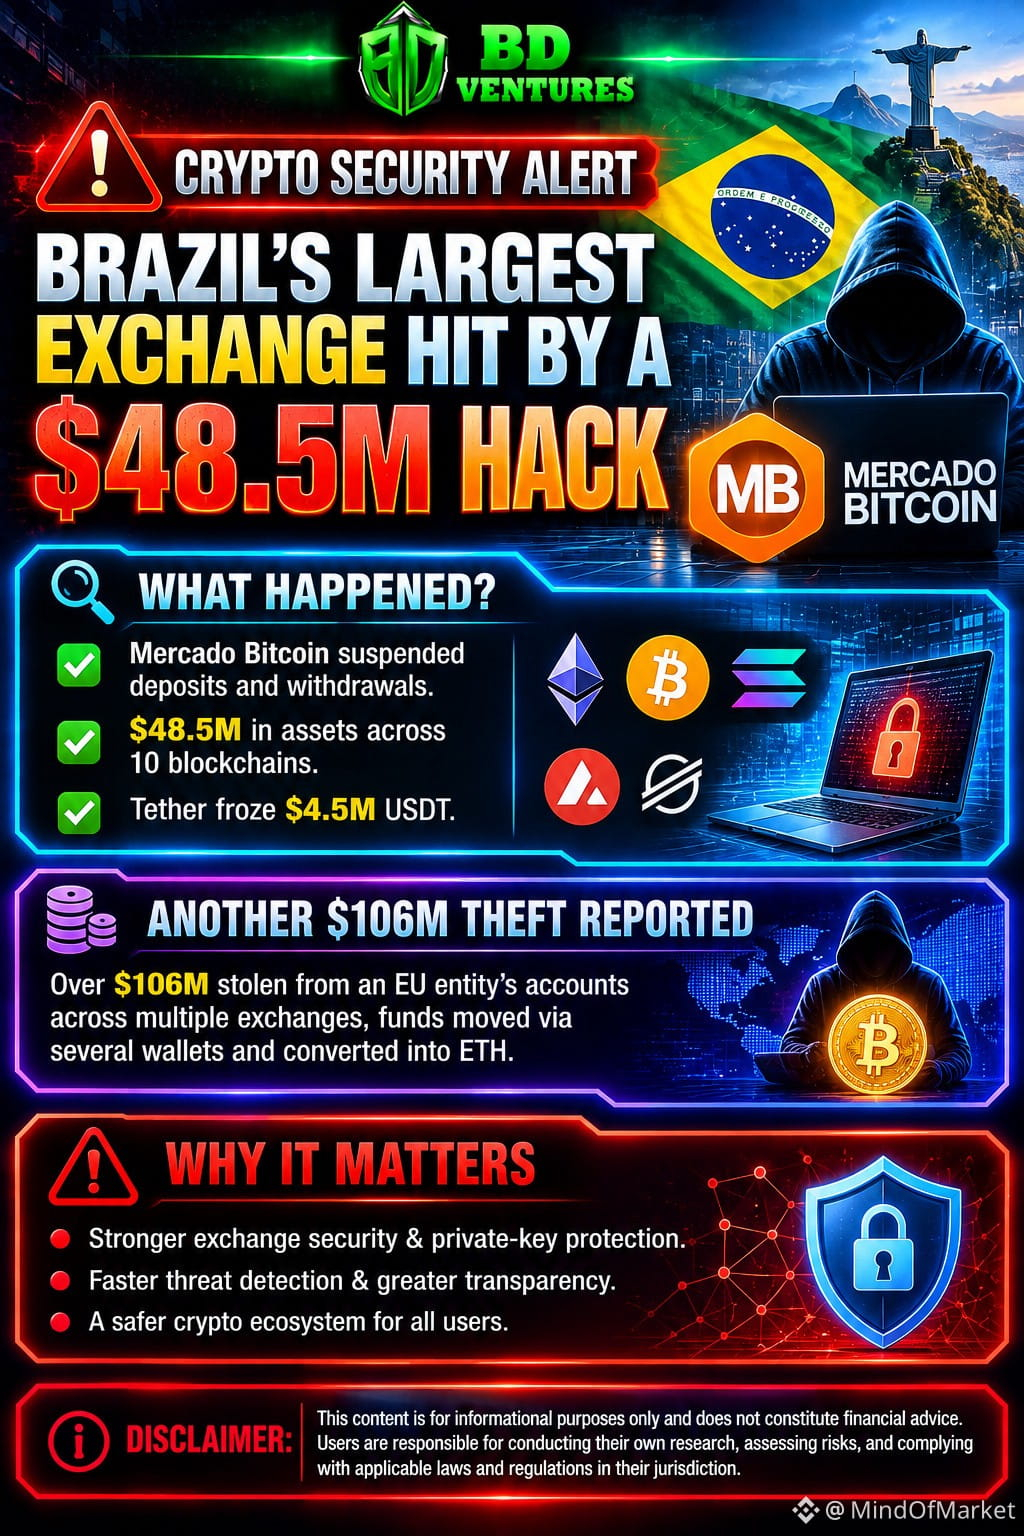
📊 Крупнейшая биржа Бразилии пострадала от взлома на $48,5 млн, затронувшего десять блокчейнов — от Bitcoin до Solana. 🔍 Анализ данных в блокчейне выявил доступ к горячему кошельку и быстрое распределение средств — классический вывод ликвидности, который наблюдатели за действиями крупных игроков считают тревожным сигналом централизованного риска. 🦈
Последствия ощущаются не только на местных рынках: отдельная кража $106 млн, связанная с аккаунтами в ЕС, подчёркивает, насколько уязвимыми остаются экосистемы горячих кошельков. Это побуждает институциональных игроков сокращать риски и пересматривать стратегии хранения активов. 💡
💬 Вы сокращаете позиции на централизованных платформах или переходите на самостоятельное хранение? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #SecurityAlert #ExchangeHack #CryptoRisk
🔥 🦈
🚨 $BTC ТРЕВОГА: СЕРЬЁЗНЫЙ ИНЦИДЕНТ БЕЗОПАСНОСТИ НА КРУПНЕЙШЕЙ БРАЗИЛЬСКОЙ БИРЖЕ ПОТРЯСАЕТ ЭКОСИСТЕМУ 💥
📊 Крупнейшая биржа Бразилии пострадала от взлома на $48,5 млн, затронувшего десять блокчейнов — от Bitcoin до Solana. 🔍 Анализ данных в блокчейне выявил доступ к горячему кошельку и быстрое распределение средств — классический вывод ликвидности, который наблюдатели за действиями крупных игроков считают тревожным сигналом централизованного риска. 🦈
Последствия ощущаются не только на местных рынках: отдельная кража $106 млн, связанная с аккаунтами в ЕС, подчёркивает, насколько уязвимыми остаются экосистемы горячих кошельков. Это побуждает институциональных игроков сокращать риски и пересматривать стратегии хранения активов. 💡
💬 Вы сокращаете позиции на централизованных платформах или переходите на самостоятельное хранение? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #SecurityAlert #ExchangeHack #CryptoRisk
🔥 🦈
📊 Крупнейшая биржа Бразилии пострадала от взлома на $48,5 млн, затронувшего десять блокчейнов — от Bitcoin до Solana. 🔍 Анализ данных в блокчейне выявил доступ к горячему кошельку и быстрое распределение средств — классический вывод ликвидности, который наблюдатели за действиями крупных игроков считают тревожным сигналом централизованного риска. 🦈
Последствия ощущаются не только на местных рынках: отдельная кража $106 млн, связанная с аккаунтами в ЕС, подчёркивает, насколько уязвимыми остаются экосистемы горячих кошельков. Это побуждает институциональных игроков сокращать риски и пересматривать стратегии хранения активов. 💡
💬 Вы сокращаете позиции на централизованных платформах или переходите на самостоятельное хранение? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #SecurityAlert #ExchangeHack #CryptoRisk
🔥 🦈
4

🚨 $BTC ТРЕВОГА БЕЗОПАСНОСТИ: БИРЖА В БРАЗИЛИИ ПОТЕРЯЛА $48.5M ИЗ-ЗА ВЗЛОМА ГОРЯЧЕГО КОШЕЛЬКА 💥
🦈 Крупнейшая биржа Бразилии сообщила, что злоумышленники вывели $48.5 млн через десять блокчейнов, затронув $BTC , $ETH , SOL, AVAX и другие активы. 📊 Анализ блокчейна выявил уязвимость горячего кошелька и внезапную блокировку $4.5 млн в USDT — это наглядно показывает, как быстро под давлением может иссякнуть ликвидность. ⚡ Взлом произошёл после недавней громкой атаки и доказывает, что даже платформы крупных игроков не застрахованы от подобных угроз.
🔍 В других местах также стали известны о предполагаемых кражах на $106 млн. Вывод очевиден: надёжное управление ключами и быстрое обнаружение угроз теперь обязательны. 💬 Как вы усиливаете защиту своих активов? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #Security #ExchangeHack #Crypto
🔥 💎
🚨 $BTC ТРЕВОГА БЕЗОПАСНОСТИ: БИРЖА В БРАЗИЛИИ ПОТЕРЯЛА $48.5M ИЗ-ЗА ВЗЛОМА ГОРЯЧЕГО КОШЕЛЬКА 💥
🦈 Крупнейшая биржа Бразилии сообщила, что злоумышленники вывели $48.5 млн через десять блокчейнов, затронув $BTC , $ETH , SOL, AVAX и другие активы. 📊 Анализ блокчейна выявил уязвимость горячего кошелька и внезапную блокировку $4.5 млн в USDT — это наглядно показывает, как быстро под давлением может иссякнуть ликвидность. ⚡ Взлом произошёл после недавней громкой атаки и доказывает, что даже платформы крупных игроков не застрахованы от подобных угроз.
🔍 В других местах также стали известны о предполагаемых кражах на $106 млн. Вывод очевиден: надёжное управление ключами и быстрое обнаружение угроз теперь обязательны. 💬 Как вы усиливаете защиту своих активов? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #Security #ExchangeHack #Crypto
🔥 💎
🦈 Крупнейшая биржа Бразилии сообщила, что злоумышленники вывели $48.5 млн через десять блокчейнов, затронув $BTC , $ETH , SOL, AVAX и другие активы. 📊 Анализ блокчейна выявил уязвимость горячего кошелька и внезапную блокировку $4.5 млн в USDT — это наглядно показывает, как быстро под давлением может иссякнуть ликвидность. ⚡ Взлом произошёл после недавней громкой атаки и доказывает, что даже платформы крупных игроков не застрахованы от подобных угроз.
🔍 В других местах также стали известны о предполагаемых кражах на $106 млн. Вывод очевиден: надёжное управление ключами и быстрое обнаружение угроз теперь обязательны. 💬 Как вы усиливаете защиту своих активов? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #Security #ExchangeHack #Crypto
🔥 💎
12
Binance расследует, что может оказаться крупнейшим взломом биржи в истории криптовалют, — а я отделяю подтверждённые факты от неподтверждённых.
В четверг с 20:24 UTC сервисы отслеживания блокчейна зафиксировали отток миллиардов долларов из горячих кошельков, связанных с Binance. По подсчётам, отток превысил $5,5 млрд в сетях Ethereum, Bitcoin и Tron. Tether сообщает, что заморозила более $1.567 млрд в USDT, а Circle — более $800 млн в USDC. Это свыше $2,3 млрд, которыми злоумышленник больше не может распоряжаться.
Но важен нюанс: Binance не называла это взломом и не подтверждала размер убытков. В заявлении компании говорится, что средства пользователей «полностью в безопасности». Основатель CZ, который больше не руководит биржей, сказал, что «это действительно похоже на взлом», и ожидает, что все средства пользователей будут полностью покрыты. Это его мнение как акционера, а не обещание компании.
Меня беспокоит вот что: стейблкоины можно заморозить, а перемещённые ETH и BTC — нет. Данные спотового рынка: $BTC около $79,200 (-2.4%/24h), $BNB около $705 (-6.8%).
Если Binance подтвердит полное возмещение, станет ли это лишь сноской в истории — или доверие к крупнейшей бирже надолго пострадает? Не является финансовой рекомендацией. Проводите собственное исследование.
$BTC $BNB #CryptoNews #Binance #ExchangeHack #BNB
Binance расследует, что может оказаться крупнейшим взломом биржи в истории криптовалют, — а я отделяю подтверждённые факты от неподтверждённых.
В четверг с 20:24 UTC сервисы отслеживания блокчейна зафиксировали отток миллиардов долларов из горячих кошельков, связанных с Binance. По подсчётам, отток превысил $5,5 млрд в сетях Ethereum, Bitcoin и Tron. Tether сообщает, что заморозила более $1.567 млрд в USDT, а Circle — более $800 млн в USDC. Это свыше $2,3 млрд, которыми злоумышленник больше не может распоряжаться.
Но важен нюанс: Binance не называла это взломом и не подтверждала размер убытков. В заявлении компании говорится, что средства пользователей «полностью в безопасности». Основатель CZ, который больше не руководит биржей, сказал, что «это действительно похоже на взлом», и ожидает, что все средства пользователей будут полностью покрыты. Это его мнение как акционера, а не обещание компании.
Меня беспокоит вот что: стейблкоины можно заморозить, а перемещённые ETH и BTC — нет. Данные спотового рынка: $BTC около $79,200 (-2.4%/24h), $BNB около $705 (-6.8%).
Если Binance подтвердит полное возмещение, станет ли это лишь сноской в истории — или доверие к крупнейшей бирже надолго пострадает? Не является финансовой рекомендацией. Проводите собственное исследование.
$BTC $BNB #CryptoNews #Binance #ExchangeHack #BNB
В четверг с 20:24 UTC сервисы отслеживания блокчейна зафиксировали отток миллиардов долларов из горячих кошельков, связанных с Binance. По подсчётам, отток превысил $5,5 млрд в сетях Ethereum, Bitcoin и Tron. Tether сообщает, что заморозила более $1.567 млрд в USDT, а Circle — более $800 млн в USDC. Это свыше $2,3 млрд, которыми злоумышленник больше не может распоряжаться.
Но важен нюанс: Binance не называла это взломом и не подтверждала размер убытков. В заявлении компании говорится, что средства пользователей «полностью в безопасности». Основатель CZ, который больше не руководит биржей, сказал, что «это действительно похоже на взлом», и ожидает, что все средства пользователей будут полностью покрыты. Это его мнение как акционера, а не обещание компании.
Меня беспокоит вот что: стейблкоины можно заморозить, а перемещённые ETH и BTC — нет. Данные спотового рынка: $BTC около $79,200 (-2.4%/24h), $BNB около $705 (-6.8%).
Если Binance подтвердит полное возмещение, станет ли это лишь сноской в истории — или доверие к крупнейшей бирже надолго пострадает? Не является финансовой рекомендацией. Проводите собственное исследование.
$BTC $BNB #CryptoNews #Binance #ExchangeHack #BNB
4
·
--
Снова взлом! У крупной индийской биржи CoinDCX украли 16 млн USDT, хотя всего несколько дней назад CEO назвал это «ложной тревогой»! Если прибавить к этому кражу на 44 млн в прошлом году, за полгода потери составят почти 60 млн! Биржа заявила, что возьмёт все расходы на себя, чтобы пользователи чувствовали себя в безопасности, но безопасность криптобирж по-прежнему вызывает серьёзные опасения! $USDT #加密货币 #БезопасностьБирж
Вот опять! Индийская биржа CoinDCX лишилась 16 млн USDT в результате кражи — всего через несколько дней после того, как CEO назвал произошедшее «ложной тревогой». Вместе с прошлогодним взломом на 44 млн это почти 60 млн потерь за полгода. Биржа заявила, что возместит ущерб, но вопросы к безопасности остаются. $USDT #crypto #ВзломБиржи
Снова взлом! У крупной индийской биржи CoinDCX украли 16 млн USDT, хотя всего несколько дней назад CEO назвал это «ложной тревогой»! Если прибавить к этому кражу на 44 млн в прошлом году, за полгода потери составят почти 60 млн! Биржа заявила, что возьмёт все расходы на себя, чтобы пользователи чувствовали себя в безопасности, но безопасность криптобирж по-прежнему вызывает серьёзные опасения! $USDT #加密货币 #БезопасностьБирж
Вот опять! Индийская биржа CoinDCX лишилась 16 млн USDT в результате кражи — всего через несколько дней после того, как CEO назвал произошедшее «ложной тревогой». Вместе с прошлогодним взломом на 44 млн это почти 60 млн потерь за полгода. Биржа заявила, что возместит ущерб, но вопросы к безопасности остаются. $USDT #crypto #ВзломБиржи
Вот опять! Индийская биржа CoinDCX лишилась 16 млн USDT в результате кражи — всего через несколько дней после того, как CEO назвал произошедшее «ложной тревогой». Вместе с прошлогодним взломом на 44 млн это почти 60 млн потерь за полгода. Биржа заявила, что возместит ущерб, но вопросы к безопасности остаются. $USDT #crypto #ВзломБиржи
3
Тайна $16 млн CoinDCX стала ещё мрачнее: новые обвинения указывают на собственный список резервов биржи.
Директор по маркетингу Salus Дарси отследил два адреса из отчёта CoinDCX о подтверждении резервов: с них средства переводились на адрес хакера. Он отметил, что горячий кошелёк продолжал отправлять по 15 TRX на оплату газа как до, так и после того, что биржа называет взломом: «Вы хотите сказать, что хакеры распределяли средства на оплату газа за вас?»
Средства поступали на OKX (около 5,47 млн USDT), Binance (около 2,02 млн) и Gate (около 1,39 млн); часть оказалась на Huione и Xinbi — площадках в Telegram, которые Elliptic связывает с отмыванием крупных сумм.
ZachXBT призвал сооснователя Гупту признать, что адрес для депозитов продолжал собирать средства пользователей ещё около 10 месяцев после взлома в июле 2025 года. CoinDCX сообщила Hindu BusinessLine, что сбор средств с депозитных адресов «не работал в течение определённого периода», что привело к «операционным убыткам, которые CoinDCX взяла на себя».
Но есть и контраргумент: CoinDCX утверждает, что ни один из действующих кошельков не пострадал и средства пользователей не были потеряны, — однако исследователи не суд.
Если кошелёк хакера числился в собственном списке резервов CoinDCX, кто должен ответить за $16 млн — хакер или биржа?
#CryptoNews #CoinDCX #ExchangeHack #CryptoSecurity
Тайна $16 млн CoinDCX стала ещё мрачнее: новые обвинения указывают на собственный список резервов биржи.
Директор по маркетингу Salus Дарси отследил два адреса из отчёта CoinDCX о подтверждении резервов: с них средства переводились на адрес хакера. Он отметил, что горячий кошелёк продолжал отправлять по 15 TRX на оплату газа как до, так и после того, что биржа называет взломом: «Вы хотите сказать, что хакеры распределяли средства на оплату газа за вас?»
Средства поступали на OKX (около 5,47 млн USDT), Binance (около 2,02 млн) и Gate (около 1,39 млн); часть оказалась на Huione и Xinbi — площадках в Telegram, которые Elliptic связывает с отмыванием крупных сумм.
ZachXBT призвал сооснователя Гупту признать, что адрес для депозитов продолжал собирать средства пользователей ещё около 10 месяцев после взлома в июле 2025 года. CoinDCX сообщила Hindu BusinessLine, что сбор средств с депозитных адресов «не работал в течение определённого периода», что привело к «операционным убыткам, которые CoinDCX взяла на себя».
Но есть и контраргумент: CoinDCX утверждает, что ни один из действующих кошельков не пострадал и средства пользователей не были потеряны, — однако исследователи не суд.
Если кошелёк хакера числился в собственном списке резервов CoinDCX, кто должен ответить за $16 млн — хакер или биржа?
#CryptoNews #CoinDCX #ExchangeHack #CryptoSecurity
Директор по маркетингу Salus Дарси отследил два адреса из отчёта CoinDCX о подтверждении резервов: с них средства переводились на адрес хакера. Он отметил, что горячий кошелёк продолжал отправлять по 15 TRX на оплату газа как до, так и после того, что биржа называет взломом: «Вы хотите сказать, что хакеры распределяли средства на оплату газа за вас?»
Средства поступали на OKX (около 5,47 млн USDT), Binance (около 2,02 млн) и Gate (около 1,39 млн); часть оказалась на Huione и Xinbi — площадках в Telegram, которые Elliptic связывает с отмыванием крупных сумм.
ZachXBT призвал сооснователя Гупту признать, что адрес для депозитов продолжал собирать средства пользователей ещё около 10 месяцев после взлома в июле 2025 года. CoinDCX сообщила Hindu BusinessLine, что сбор средств с депозитных адресов «не работал в течение определённого периода», что привело к «операционным убыткам, которые CoinDCX взяла на себя».
Но есть и контраргумент: CoinDCX утверждает, что ни один из действующих кошельков не пострадал и средства пользователей не были потеряны, — однако исследователи не суд.
Если кошелёк хакера числился в собственном списке резервов CoinDCX, кто должен ответить за $16 млн — хакер или биржа?
#CryptoNews #CoinDCX #ExchangeHack #CryptoSecurity
77
Криптобиржа Bitget столкнулась с крупной утечкой безопасности 24 сентября; потери были пересмотрены в сторону увеличения — примерно до 387,5 млн долларов — после учета дополнительных активов в сетях, включая Zcash и TRON. Атака была направлена на горячие и «тёплые» кошельки через поддельные данные транзакций; холодные кошельки и приватные ключи не были скомпрометированы. Bitget заявила, что Фонд защиты пользователей (User Protection Fund) покроет потери, и планирует поэтапное возобновление выводов.
$ZEC $TRX $USDC #NewNews #CoinVahini #Bitget #CryptoSecurity #ExchangeHack
Криптобиржа Bitget столкнулась с крупной утечкой безопасности 24 сентября; потери были пересмотрены в сторону увеличения — примерно до 387,5 млн долларов — после учета дополнительных активов в сетях, включая Zcash и TRON. Атака была направлена на горячие и «тёплые» кошельки через поддельные данные транзакций; холодные кошельки и приватные ключи не были скомпрометированы. Bitget заявила, что Фонд защиты пользователей (User Protection Fund) покроет потери, и планирует поэтапное возобновление выводов.
$ZEC $TRX $USDC #NewNews #CoinVahini #Bitget #CryptoSecurity #ExchangeHack
$ZEC $TRX $USDC #NewNews #CoinVahini #Bitget #CryptoSecurity #ExchangeHack
397
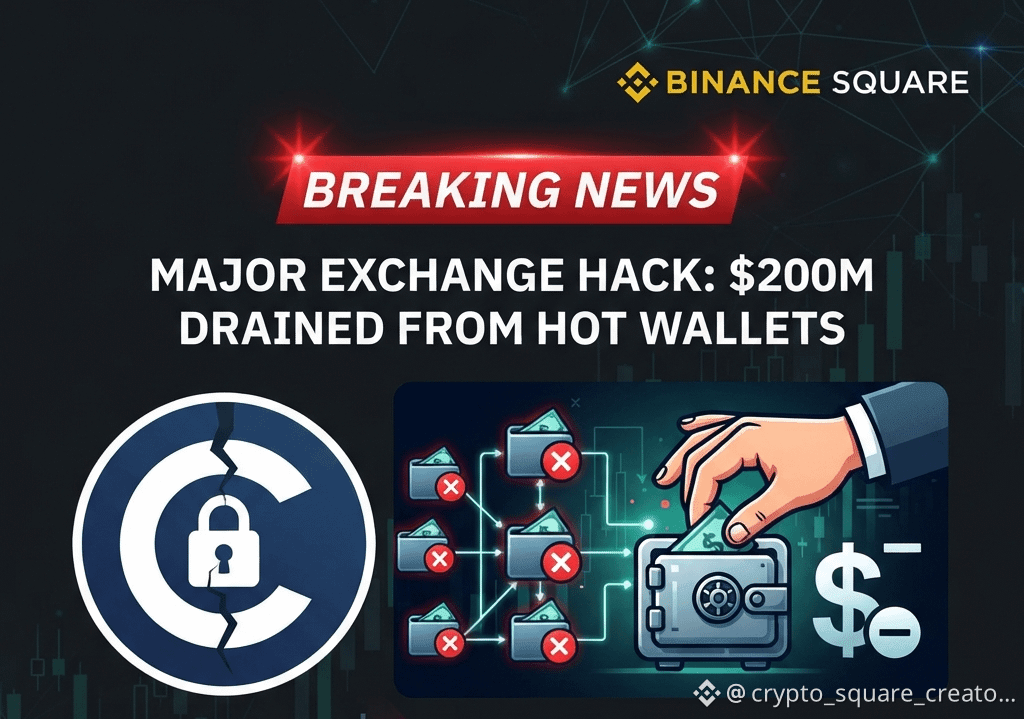
🚨 СРОЧНЫЕ НОВОСТИ: КРУПНЕЙШИЙ ХАК И БИРЖИ — $200 МЛН ВЫВЕДЕНО ИЗ HOT-WALLETS
Крупная централизованная биржа, [Exchange Name, e.g., CryptoWorld], подтвердила масштабное нарушение безопасности. Примерно $200 миллионов в различных криптовалютах были похищены из их hot wallet’ов. Торги и вывод средств немедленно приостановлены, пока проводится срочный аудит безопасности.
Этот инцидент — резкое напоминание о рисках, связанных с хранением средств на централизованных биржах. Для трейдеров и инвесторов это вызывает непосредственную неопределенность на рынке и потенциальную панику с последующей продажей, что, вероятно, приведет к краткосрочной волатильности цен по затронутым активам. Всегда отдавайте приоритет самокастодиальному хранению ваших долгосрочных активов с использованием решений холодного хранения.
Оставайтесь бдительными и следите за официальными источниками обновлений о возврате средств и планах компенсаций.
Насколько вы чувствуете себя защищенно с вашей текущей биржей?
#CryptoNews #BreakingNews" #SecurityAlert #ExchangeHack #CryptoSafety #SelfCustody #NotFinancialAdvice.
🚨 СРОЧНЫЕ НОВОСТИ: КРУПНЕЙШИЙ ХАК И БИРЖИ — $200 МЛН ВЫВЕДЕНО ИЗ HOT-WALLETS
Крупная централизованная биржа, [Exchange Name, e.g., CryptoWorld], подтвердила масштабное нарушение безопасности. Примерно $200 миллионов в различных криптовалютах были похищены из их hot wallet’ов. Торги и вывод средств немедленно приостановлены, пока проводится срочный аудит безопасности.
Этот инцидент — резкое напоминание о рисках, связанных с хранением средств на централизованных биржах. Для трейдеров и инвесторов это вызывает непосредственную неопределенность на рынке и потенциальную панику с последующей продажей, что, вероятно, приведет к краткосрочной волатильности цен по затронутым активам. Всегда отдавайте приоритет самокастодиальному хранению ваших долгосрочных активов с использованием решений холодного хранения.
Оставайтесь бдительными и следите за официальными источниками обновлений о возврате средств и планах компенсаций.
Насколько вы чувствуете себя защищенно с вашей текущей биржей?
#CryptoNews #BreakingNews" #SecurityAlert #ExchangeHack #CryptoSafety #SelfCustody #NotFinancialAdvice.
Крупная централизованная биржа, [Exchange Name, e.g., CryptoWorld], подтвердила масштабное нарушение безопасности. Примерно $200 миллионов в различных криптовалютах были похищены из их hot wallet’ов. Торги и вывод средств немедленно приостановлены, пока проводится срочный аудит безопасности.
Этот инцидент — резкое напоминание о рисках, связанных с хранением средств на централизованных биржах. Для трейдеров и инвесторов это вызывает непосредственную неопределенность на рынке и потенциальную панику с последующей продажей, что, вероятно, приведет к краткосрочной волатильности цен по затронутым активам. Всегда отдавайте приоритет самокастодиальному хранению ваших долгосрочных активов с использованием решений холодного хранения.
Оставайтесь бдительными и следите за официальными источниками обновлений о возврате средств и планах компенсаций.
Насколько вы чувствуете себя защищенно с вашей текущей биржей?
#CryptoNews #BreakingNews" #SecurityAlert #ExchangeHack #CryptoSafety #SelfCustody #NotFinancialAdvice.
67
·
--
Китайская версия:
Огромные новости! Bitget подвергся хакерской атаке на 352 млн долларов! Генеральный директор срочно опроверг: это не утечка приватных ключей, а то, что хакеры подделали данные переводов и проникли в бэкенд. Безопасность бирж снова под ударом! #加密安全 #交易所黑客 $BTC $ETH
Английская версия:
Большая новость! Bitget пострадал от взлома на 352 млн долларов! Генеральный директор уточняет: это не утечка приватных ключей, а поддельные переводы скомпрометировали бэкенд. Растут опасения по безопасности бирж! #CryptoSecurity #ExchangeHack $BTC $ETH
Китайская версия:
Огромные новости! Bitget подвергся хакерской атаке на 352 млн долларов! Генеральный директор срочно опроверг: это не утечка приватных ключей, а то, что хакеры подделали данные переводов и проникли в бэкенд. Безопасность бирж снова под ударом! #加密安全 #交易所黑客 $BTC $ETH
Английская версия:
Большая новость! Bitget пострадал от взлома на 352 млн долларов! Генеральный директор уточняет: это не утечка приватных ключей, а поддельные переводы скомпрометировали бэкенд. Растут опасения по безопасности бирж! #CryptoSecurity #ExchangeHack $BTC $ETH
Огромные новости! Bitget подвергся хакерской атаке на 352 млн долларов! Генеральный директор срочно опроверг: это не утечка приватных ключей, а то, что хакеры подделали данные переводов и проникли в бэкенд. Безопасность бирж снова под ударом! #加密安全 #交易所黑客 $BTC $ETH
Английская версия:
Большая новость! Bitget пострадал от взлома на 352 млн долларов! Генеральный директор уточняет: это не утечка приватных ключей, а поддельные переводы скомпрометировали бэкенд. Растут опасения по безопасности бирж! #CryptoSecurity #ExchangeHack $BTC $ETH
279

·
--
🚨 ОБНОВЛЕНИЕ ЭКСПЛОИТА BGB: ПРЕДВАРИТЕЛЬНЫЕ ДАННЫЕ УКАЗЫВАЮТ НА АТАКУ С ЭКСПЛОИТАМИ НА $351 МЛН! 💥
Предварительные расследования нарушения безопасности на $351,6 млн на бирже уровня топ-показывают следы IP, совпадающие с печально известными хакерскими операциями Северной Кореи. 🔍 Руководители подтвердили, что инцидент не был работой инсайдера и не связан с компрометацией приватного ключа кошелька, а является прямым вторжением в систему, которое вывело средства. 🏦
Хотя полная криминалистическая атрибуция все еще продолжается, «умные деньги» оценивают риски заражения и следят за книгами заявок в ожидании резких «сгонов» ликвидности. 📊 Когда бьют по институциональной инфраструктуре, жесткие параметры риска отделяют сохраняющих позиции трейдеров от вынужденных ликвидаций. 💬 Переводите ли вы средства в холодное хранилище во время заголовков о взломе или ждете, когда начнется паническая распродажа? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своим риском. 🛡️
🏷️ #BGB #CryptoSecurity #ExchangeHack #MarketUpdate
🛡️ ⚡
🚨 ОБНОВЛЕНИЕ ЭКСПЛОИТА BGB: ПРЕДВАРИТЕЛЬНЫЕ ДАННЫЕ УКАЗЫВАЮТ НА АТАКУ С ЭКСПЛОИТАМИ НА $351 МЛН! 💥
Предварительные расследования нарушения безопасности на $351,6 млн на бирже уровня топ-показывают следы IP, совпадающие с печально известными хакерскими операциями Северной Кореи. 🔍 Руководители подтвердили, что инцидент не был работой инсайдера и не связан с компрометацией приватного ключа кошелька, а является прямым вторжением в систему, которое вывело средства. 🏦
Хотя полная криминалистическая атрибуция все еще продолжается, «умные деньги» оценивают риски заражения и следят за книгами заявок в ожидании резких «сгонов» ликвидности. 📊 Когда бьют по институциональной инфраструктуре, жесткие параметры риска отделяют сохраняющих позиции трейдеров от вынужденных ликвидаций. 💬 Переводите ли вы средства в холодное хранилище во время заголовков о взломе или ждете, когда начнется паническая распродажа? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своим риском. 🛡️
🏷️ #BGB #CryptoSecurity #ExchangeHack #MarketUpdate
🛡️ ⚡
Предварительные расследования нарушения безопасности на $351,6 млн на бирже уровня топ-показывают следы IP, совпадающие с печально известными хакерскими операциями Северной Кореи. 🔍 Руководители подтвердили, что инцидент не был работой инсайдера и не связан с компрометацией приватного ключа кошелька, а является прямым вторжением в систему, которое вывело средства. 🏦
Хотя полная криминалистическая атрибуция все еще продолжается, «умные деньги» оценивают риски заражения и следят за книгами заявок в ожидании резких «сгонов» ликвидности. 📊 Когда бьют по институциональной инфраструктуре, жесткие параметры риска отделяют сохраняющих позиции трейдеров от вынужденных ликвидаций. 💬 Переводите ли вы средства в холодное хранилище во время заголовков о взломе или ждете, когда начнется паническая распродажа? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своим риском. 🛡️
🏷️ #BGB #CryptoSecurity #ExchangeHack #MarketUpdate
🛡️ ⚡
39
·
--
Bitget被被黑,3,52亿美金不翼而飞!更惨的是,朝鲜黑客可能卷走他们76%的保护基金!如果全赔,保护基金只剩1,12亿,连底裤都不够啊... 这下平台压力山大!
Bitget被黑,3,52亿美元!与朝鲜有关的攻击者可能会挪走其76%的保护基金。如果需要全额赔付,只剩下1,12亿美元——低于已声明的最低水平!平台现在处境很糟!
#ExchangeHack #CryptoSecurity #NorthKoreaHack $BTC $ETH
Bitget被被黑,3,52亿美金不翼而飞!更惨的是,朝鲜黑客可能卷走他们76%的保护基金!如果全赔,保护基金只剩1,12亿,连底裤都不够啊... 这下平台压力山大!
Bitget被黑,3,52亿美元!与朝鲜有关的攻击者可能会挪走其76%的保护基金。如果需要全额赔付,只剩下1,12亿美元——低于已声明的最低水平!平台现在处境很糟!
#ExchangeHack #CryptoSecurity #NorthKoreaHack $BTC $ETH
Bitget被黑,3,52亿美元!与朝鲜有关的攻击者可能会挪走其76%的保护基金。如果需要全额赔付,只剩下1,12亿美元——低于已声明的最低水平!平台现在处境很糟!
#ExchangeHack #CryptoSecurity #NorthKoreaHack $BTC $ETH
329
С Binance украли 6,34 млрд долларов, и причиной, оказывается, стало фальшивое собеседование? Я просто в шоке от такого.
Сейчас $BTC торгуется по 77062, за 24 часа цена упала всего на 0,21% — рынок почти никак не отреагировал.
Влияние чёрных лебедей на биржах на весь рынок давно ослабло. Пока направление неясно, не спешите действовать.
Если хотите попрактиковаться, можете поучаствовать в торговом мероприятии к Хэллоуину с небольшой суммой. Главное — не используйте высокое кредитное плечо.
Как думаете, $BTC воспользуется этой негативной новостью, чтобы вытряхнуть слабые руки, или продолжит двигаться в собственном ритме? Напишите 1 или 2.
#Write2Earn #BinanceSquare #BTC #ExchangeHack #TradingTournament
С Binance украли 6,34 млрд долларов, и причиной, оказывается, стало фальшивое собеседование? Я просто в шоке от такого.
Сейчас $BTC торгуется по 77062, за 24 часа цена упала всего на 0,21% — рынок почти никак не отреагировал.
Влияние чёрных лебедей на биржах на весь рынок давно ослабло. Пока направление неясно, не спешите действовать.
Если хотите попрактиковаться, можете поучаствовать в торговом мероприятии к Хэллоуину с небольшой суммой. Главное — не используйте высокое кредитное плечо.
Как думаете, $BTC воспользуется этой негативной новостью, чтобы вытряхнуть слабые руки, или продолжит двигаться в собственном ритме? Напишите 1 или 2.
#Write2Earn #BinanceSquare #BTC #ExchangeHack #TradingTournament
Сейчас $BTC торгуется по 77062, за 24 часа цена упала всего на 0,21% — рынок почти никак не отреагировал.
Влияние чёрных лебедей на биржах на весь рынок давно ослабло. Пока направление неясно, не спешите действовать.
Если хотите попрактиковаться, можете поучаствовать в торговом мероприятии к Хэллоуину с небольшой суммой. Главное — не используйте высокое кредитное плечо.
Как думаете, $BTC воспользуется этой негативной новостью, чтобы вытряхнуть слабые руки, или продолжит двигаться в собственном ритме? Напишите 1 или 2.
#Write2Earn #BinanceSquare #BTC #ExchangeHack #TradingTournament
31

🚨 $BTC EXCHANGE: ИНЦИДЕНТ С БЕЗОПАСНОСТЬЮ ПОТРЯС LATAM — ПОТЕРЯНО $40 МЛН! 🦈
📊 Взлом Mercado Bitcoin лишил экосистему $40 млн и вынудил немедленно приостановить ввод и вывод средств. Пулы «умных денег» теперь в спешке ищут активы-убежища, поскольку ликвидность на крупной региональной платформе иссякает. ⚡ Настроения институциональных инвесторов становятся медвежьими: игроки, избегающие риска, вероятно, переключатся на $BTC и другие токены «голубых фишек», пока доверие не восстановится. 📌 Внимательно следите за всплесками объёма и формированием блоков ордеров на 4-часовом графике: они часто предвещают следующее направленное движение после инцидента с безопасностью.
💬 Ускорит ли этот инцидент переход к более безопасным децентрализованным решениям в Бразилии? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #ExchangeHack #CryptoSecurity #Latam #RiskManagement
🔥 💎
🚨 $BTC EXCHANGE: ИНЦИДЕНТ С БЕЗОПАСНОСТЬЮ ПОТРЯС LATAM — ПОТЕРЯНО $40 МЛН! 🦈
📊 Взлом Mercado Bitcoin лишил экосистему $40 млн и вынудил немедленно приостановить ввод и вывод средств. Пулы «умных денег» теперь в спешке ищут активы-убежища, поскольку ликвидность на крупной региональной платформе иссякает. ⚡ Настроения институциональных инвесторов становятся медвежьими: игроки, избегающие риска, вероятно, переключатся на $BTC и другие токены «голубых фишек», пока доверие не восстановится. 📌 Внимательно следите за всплесками объёма и формированием блоков ордеров на 4-часовом графике: они часто предвещают следующее направленное движение после инцидента с безопасностью.
💬 Ускорит ли этот инцидент переход к более безопасным децентрализованным решениям в Бразилии? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #ExchangeHack #CryptoSecurity #Latam #RiskManagement
🔥 💎
📊 Взлом Mercado Bitcoin лишил экосистему $40 млн и вынудил немедленно приостановить ввод и вывод средств. Пулы «умных денег» теперь в спешке ищут активы-убежища, поскольку ликвидность на крупной региональной платформе иссякает. ⚡ Настроения институциональных инвесторов становятся медвежьими: игроки, избегающие риска, вероятно, переключатся на $BTC и другие токены «голубых фишек», пока доверие не восстановится. 📌 Внимательно следите за всплесками объёма и формированием блоков ордеров на 4-часовом графике: они часто предвещают следующее направленное движение после инцидента с безопасностью.
💬 Ускорит ли этот инцидент переход к более безопасным децентрализованным решениям в Бразилии? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #ExchangeHack #CryptoSecurity #Latam #RiskManagement
🔥 💎
7

·
--
Падение
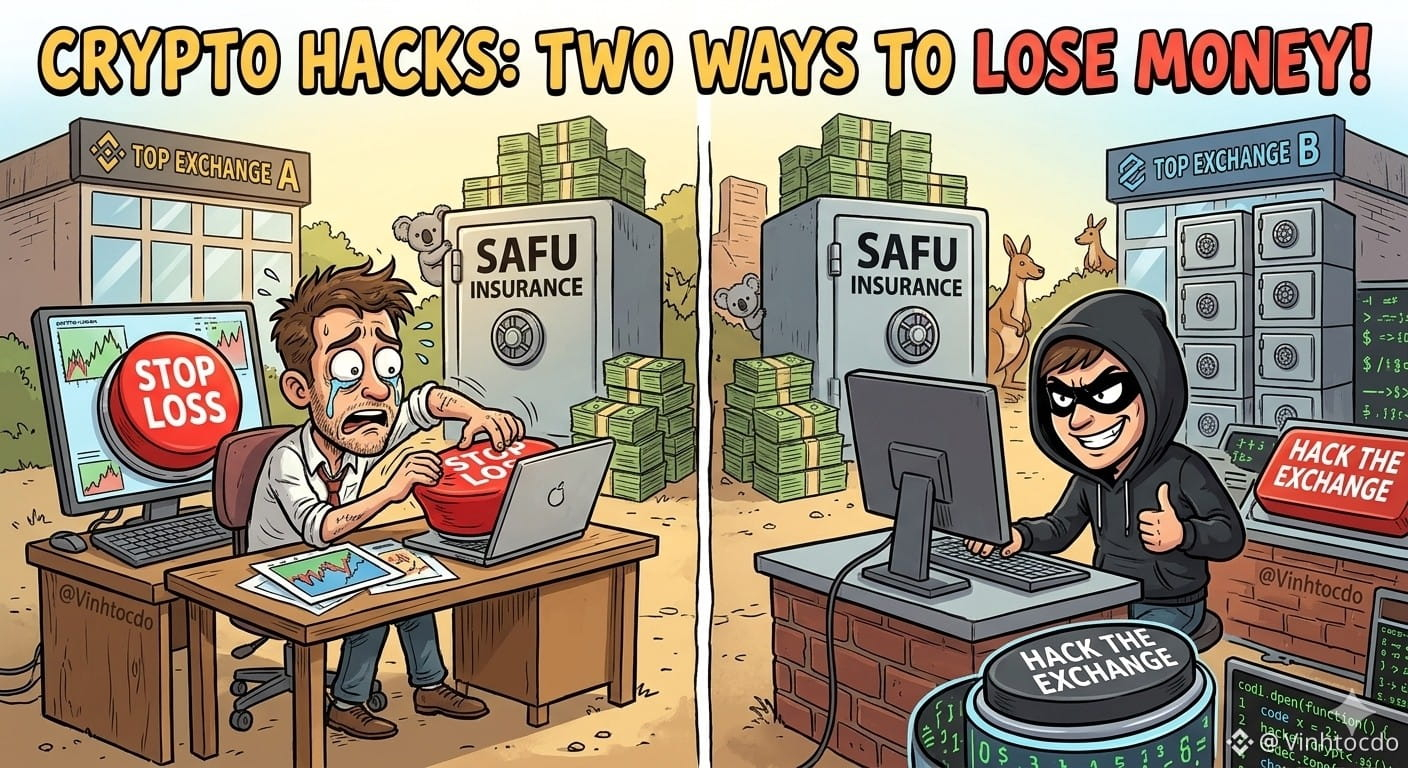
В истории криптовалют есть два способа потерять деньги: первый — трейдер сам нажимает кнопку стоп-лосса, второй — хакер «нажимает за него» на всю биржу!
Оглянемся назад: от легендарного Mt. Gox, лишившегося 850k BTC, до QuadrigaCX, рухнувшей, потому что CEO унёс ключи с собой в могилу, и Thodex, прихватившей 2 миллиарда долларов и сбежавшей... Всё это — классические «крушения», из-за которых пользователи горько плакали: биржа рухнула, деньги улетели.
Но взлом не означает банкротство. Такие «крупные шишки» из мира богачей, как Bybit (которую недавно накрыли на 1,46 млрд USD) или Binance (атака на 6,3 млрд USD), всё ещё отлично держатся благодаря солидным резервным фондам и страховке SAFU, которая тащит на себе весь груз. Вот что значит иметь кучу денег: чтобы, когда нагрянет хакер, возместить убытки пользователям!
Что делать трейдерам? Хотите безопасности — не храните все яйца в одной корзине, переведите часть средств на холодный кошелёк и, что важнее всего, торгуйте на топовых биржах с надёжным страховым фондом. Не гонитесь за мелкими биржами, а то в один прекрасный день их сайт перейдёт в режим «техническое обслуживание навсегда». Заодно попытайте удачу — зарегистрируйте аккаунт Binance по ссылке [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO) или введите код VINHTOCDO и погоняйте на скорость!
Это не финансовый совет.
Нажмите ниже, чтобы торговать и поддержать меня: $BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$HYPE
{spot}(HYPEUSDT)
#HackerAlert #CryptoSecurity #ExchangeHack #Web3 #SAFU #Биткоин #VINHTOCDO
В истории криптовалют есть два способа потерять деньги: первый — трейдер сам нажимает кнопку стоп-лосса, второй — хакер «нажимает за него» на всю биржу!
Оглянемся назад: от легендарного Mt. Gox, лишившегося 850k BTC, до QuadrigaCX, рухнувшей, потому что CEO унёс ключи с собой в могилу, и Thodex, прихватившей 2 миллиарда долларов и сбежавшей... Всё это — классические «крушения», из-за которых пользователи горько плакали: биржа рухнула, деньги улетели.
Но взлом не означает банкротство. Такие «крупные шишки» из мира богачей, как Bybit (которую недавно накрыли на 1,46 млрд USD) или Binance (атака на 6,3 млрд USD), всё ещё отлично держатся благодаря солидным резервным фондам и страховке SAFU, которая тащит на себе весь груз. Вот что значит иметь кучу денег: чтобы, когда нагрянет хакер, возместить убытки пользователям!
Что делать трейдерам? Хотите безопасности — не храните все яйца в одной корзине, переведите часть средств на холодный кошелёк и, что важнее всего, торгуйте на топовых биржах с надёжным страховым фондом. Не гонитесь за мелкими биржами, а то в один прекрасный день их сайт перейдёт в режим «техническое обслуживание навсегда». Заодно попытайте удачу — зарегистрируйте аккаунт Binance по ссылке https://www.binance.com/register?ref=VINHTOCDO или введите код VINHTOCDO и погоняйте на скорость!
Это не финансовый совет.
Нажмите ниже, чтобы торговать и поддержать меня: $BTC
$BNB
$HYPE
#HackerAlert #CryptoSecurity #ExchangeHack #Web3 #SAFU #Биткоин #VINHTOCDO
Оглянемся назад: от легендарного Mt. Gox, лишившегося 850k BTC, до QuadrigaCX, рухнувшей, потому что CEO унёс ключи с собой в могилу, и Thodex, прихватившей 2 миллиарда долларов и сбежавшей... Всё это — классические «крушения», из-за которых пользователи горько плакали: биржа рухнула, деньги улетели.
Но взлом не означает банкротство. Такие «крупные шишки» из мира богачей, как Bybit (которую недавно накрыли на 1,46 млрд USD) или Binance (атака на 6,3 млрд USD), всё ещё отлично держатся благодаря солидным резервным фондам и страховке SAFU, которая тащит на себе весь груз. Вот что значит иметь кучу денег: чтобы, когда нагрянет хакер, возместить убытки пользователям!
Что делать трейдерам? Хотите безопасности — не храните все яйца в одной корзине, переведите часть средств на холодный кошелёк и, что важнее всего, торгуйте на топовых биржах с надёжным страховым фондом. Не гонитесь за мелкими биржами, а то в один прекрасный день их сайт перейдёт в режим «техническое обслуживание навсегда». Заодно попытайте удачу — зарегистрируйте аккаунт Binance по ссылке https://www.binance.com/register?ref=VINHTOCDO или введите код VINHTOCDO и погоняйте на скорость!
Это не финансовый совет.
Нажмите ниже, чтобы торговать и поддержать меня: $BTC
$BNB
$HYPE
#HackerAlert #CryptoSecurity #ExchangeHack #Web3 #SAFU #Биткоин #VINHTOCDO
4
453

·
--
ЮЖНОКОРЕЙСКИЙ РЕГУЛЯТОРНЫЙ УДАР ПО UPBIT МОЖЕТ ПОДОРВАТЬ $BTC SENTIMENT 🔥
FSS начала санкции против Dunamu после взлома в ноябре на 30 млн долларов. Upbit возместила 26 млн долларов из резервов и заморозила 1,7 млн долларов похищенных средств — однако в текущем законе нет конкретных мер наказания за взломы бирж. Этот регуляторный пробел создает неопределенность для структуры рынка.
Трейдерам стоит следить за тем, как институциональный поток заявок отреагирует на данный юрисдикционный риск. Четкая система компенсаций через предложенный закон Digital Asset Basic Act могла бы восстановить доверие, но пока этого нет, премии за волатильность могут расшириться. Как вы считаете, как это повлияет на ваш следующий вход в BTC?
Это не финансовый совет. Всегда управляйте своим риском.
#BTC #Regulation #ExchangeHack #CryptoNews #SouthKorea
🔥
ЮЖНОКОРЕЙСКИЙ РЕГУЛЯТОРНЫЙ УДАР ПО UPBIT МОЖЕТ ПОДОРВАТЬ $BTC SENTIMENT 🔥
FSS начала санкции против Dunamu после взлома в ноябре на 30 млн долларов. Upbit возместила 26 млн долларов из резервов и заморозила 1,7 млн долларов похищенных средств — однако в текущем законе нет конкретных мер наказания за взломы бирж. Этот регуляторный пробел создает неопределенность для структуры рынка.
Трейдерам стоит следить за тем, как институциональный поток заявок отреагирует на данный юрисдикционный риск. Четкая система компенсаций через предложенный закон Digital Asset Basic Act могла бы восстановить доверие, но пока этого нет, премии за волатильность могут расшириться. Как вы считаете, как это повлияет на ваш следующий вход в BTC?
Это не финансовый совет. Всегда управляйте своим риском.
#BTC #Regulation #ExchangeHack #CryptoNews #SouthKorea
🔥
FSS начала санкции против Dunamu после взлома в ноябре на 30 млн долларов. Upbit возместила 26 млн долларов из резервов и заморозила 1,7 млн долларов похищенных средств — однако в текущем законе нет конкретных мер наказания за взломы бирж. Этот регуляторный пробел создает неопределенность для структуры рынка.
Трейдерам стоит следить за тем, как институциональный поток заявок отреагирует на данный юрисдикционный риск. Четкая система компенсаций через предложенный закон Digital Asset Basic Act могла бы восстановить доверие, но пока этого нет, премии за волатильность могут расшириться. Как вы считаете, как это повлияет на ваш следующий вход в BTC?
Это не финансовый совет. Всегда управляйте своим риском.
#BTC #Regulation #ExchangeHack #CryptoNews #SouthKorea
🔥
25
·
--
Статья
Крупнейшая биржа сообщила об одном из самых масштабных взломов горячих кошельков за годBitget, шестая по величине в мире криптобиржа, в четверг сообщила, что примерно $352 млн цифровых активов пострадали в предполагаемом взломе — одном из наиболее значительных инцидентов безопасности, который отрасль наблюдала в этом году.
Как это произошло: независимые исследователи блокчейнов сначала выявили необычную активность кошельков; предварительные оценки варьировались от $170 млн до $183 млн в перемещённых активах, включая ETH, BNB, AVAX и USDT, распределённых между тремя горячими кошельками и одним холодным кошельком в нескольких сетях. CEO Bitget Грейси Чен подтвердила инцидент вскоре после этого, заявив, что биржа обнаружила несанкционированные переводы в 18:31 UTC и сразу же активировала протоколы экстренного реагирования. Окончательная сумма составила приблизительно $351,6 млн. Чен подчеркнула, что холодные кошельки Bitget — где обычно хранится большинство средств пользователей — остались полностью защищёнными, а трёхуровневая архитектура кошельков биржи ограничила утечку частью её слоёв горячих и тёплых кошельков. Компания также указала на фонд защиты пользователей, который превышает $464 млн и служит подстраховкой. Вывод средств временно приостановлен, пока продолжается проверка безопасности, однако пополнения и торговля остаются активными.
Крупнейшая биржа сообщила об одном из самых масштабных взломов горячих кошельков за год
Bitget, шестая по величине в мире криптобиржа, в четверг сообщила, что примерно $352 млн цифровых активов пострадали в предполагаемом взломе — одном из наиболее значительных инцидентов безопасности, который отрасль наблюдала в этом году.
Как это произошло: независимые исследователи блокчейнов сначала выявили необычную активность кошельков; предварительные оценки варьировались от $170 млн до $183 млн в перемещённых активах, включая ETH, BNB, AVAX и USDT, распределённых между тремя горячими кошельками и одним холодным кошельком в нескольких сетях. CEO Bitget Грейси Чен подтвердила инцидент вскоре после этого, заявив, что биржа обнаружила несанкционированные переводы в 18:31 UTC и сразу же активировала протоколы экстренного реагирования. Окончательная сумма составила приблизительно $351,6 млн. Чен подчеркнула, что холодные кошельки Bitget — где обычно хранится большинство средств пользователей — остались полностью защищёнными, а трёхуровневая архитектура кошельков биржи ограничила утечку частью её слоёв горячих и тёплых кошельков. Компания также указала на фонд защиты пользователей, который превышает $464 млн и служит подстраховкой. Вывод средств временно приостановлен, пока продолжается проверка безопасности, однако пополнения и торговля остаются активными.
Как это произошло: независимые исследователи блокчейнов сначала выявили необычную активность кошельков; предварительные оценки варьировались от $170 млн до $183 млн в перемещённых активах, включая ETH, BNB, AVAX и USDT, распределённых между тремя горячими кошельками и одним холодным кошельком в нескольких сетях. CEO Bitget Грейси Чен подтвердила инцидент вскоре после этого, заявив, что биржа обнаружила несанкционированные переводы в 18:31 UTC и сразу же активировала протоколы экстренного реагирования. Окончательная сумма составила приблизительно $351,6 млн. Чен подчеркнула, что холодные кошельки Bitget — где обычно хранится большинство средств пользователей — остались полностью защищёнными, а трёхуровневая архитектура кошельков биржи ограничила утечку частью её слоёв горячих и тёплых кошельков. Компания также указала на фонд защиты пользователей, который превышает $464 млн и служит подстраховкой. Вывод средств временно приостановлен, пока продолжается проверка безопасности, однако пополнения и торговля остаются активными.
4
311
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#USPPIMissMayEaseBTCPressure
Просмотров: 80,179
1,018 обсуждают
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
Просмотров: 0
0 обсуждают
3
#BitcoinCoreDisclosesTorTrafficVulnerability
Просмотров: 35,447
568 обсуждают
4
#WhatWillDriveCryptoandStocks’NextRebound?
Просмотров: 207,763
1,788 обсуждают
5
#BitcoinBreaksBelow200WeekMovingAverage
Просмотров: 77,997
649 обсуждают
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
Просмотров: 25,597
365 обсуждают
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
Просмотров: 75,252
809 обсуждают
8
#USCryptoETFsLose$1.48BInFiveDays
Просмотров: 3,424
54 обсуждают
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
Просмотров: 4,434
27 обсуждают
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
Просмотров: 16,157
183 обсуждают