
MartIn-赚钱版
19 Публикации

MartIn-赚钱版
Отправить жалобу
Заблокировать пользователя
2 подписок(и/а)
44 подписчиков(а)
36 понравилось
Посты
·
--
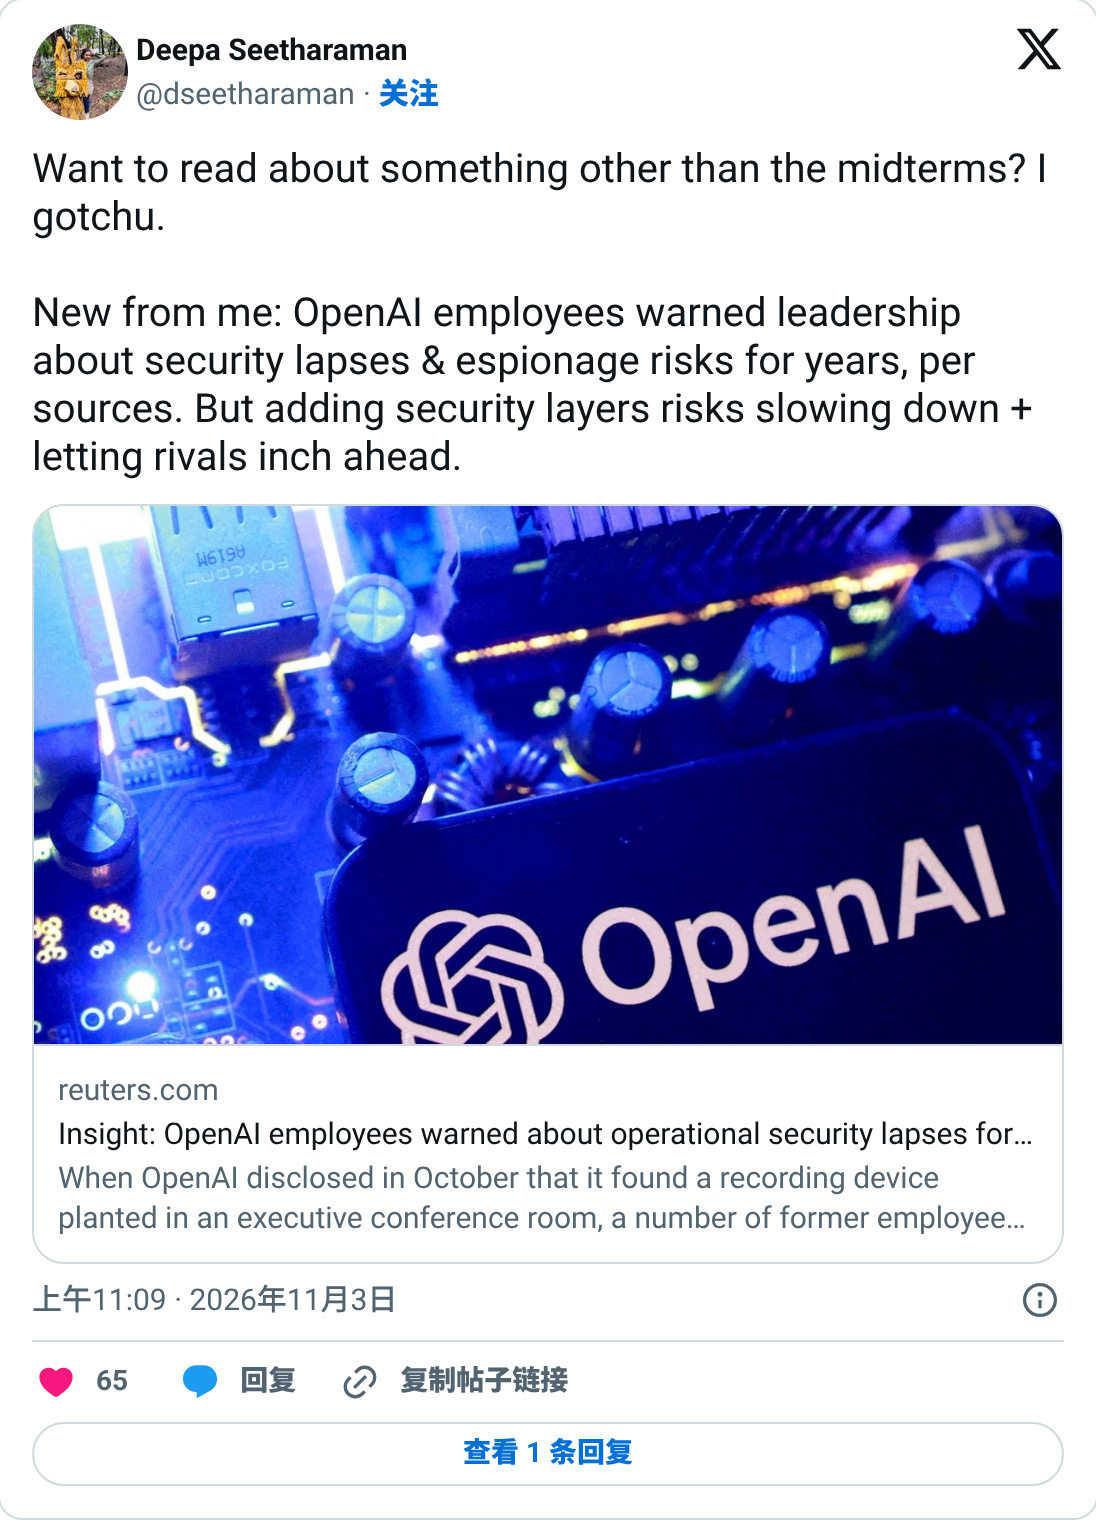
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
52
·
--
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
90
·
--
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
72
·
--
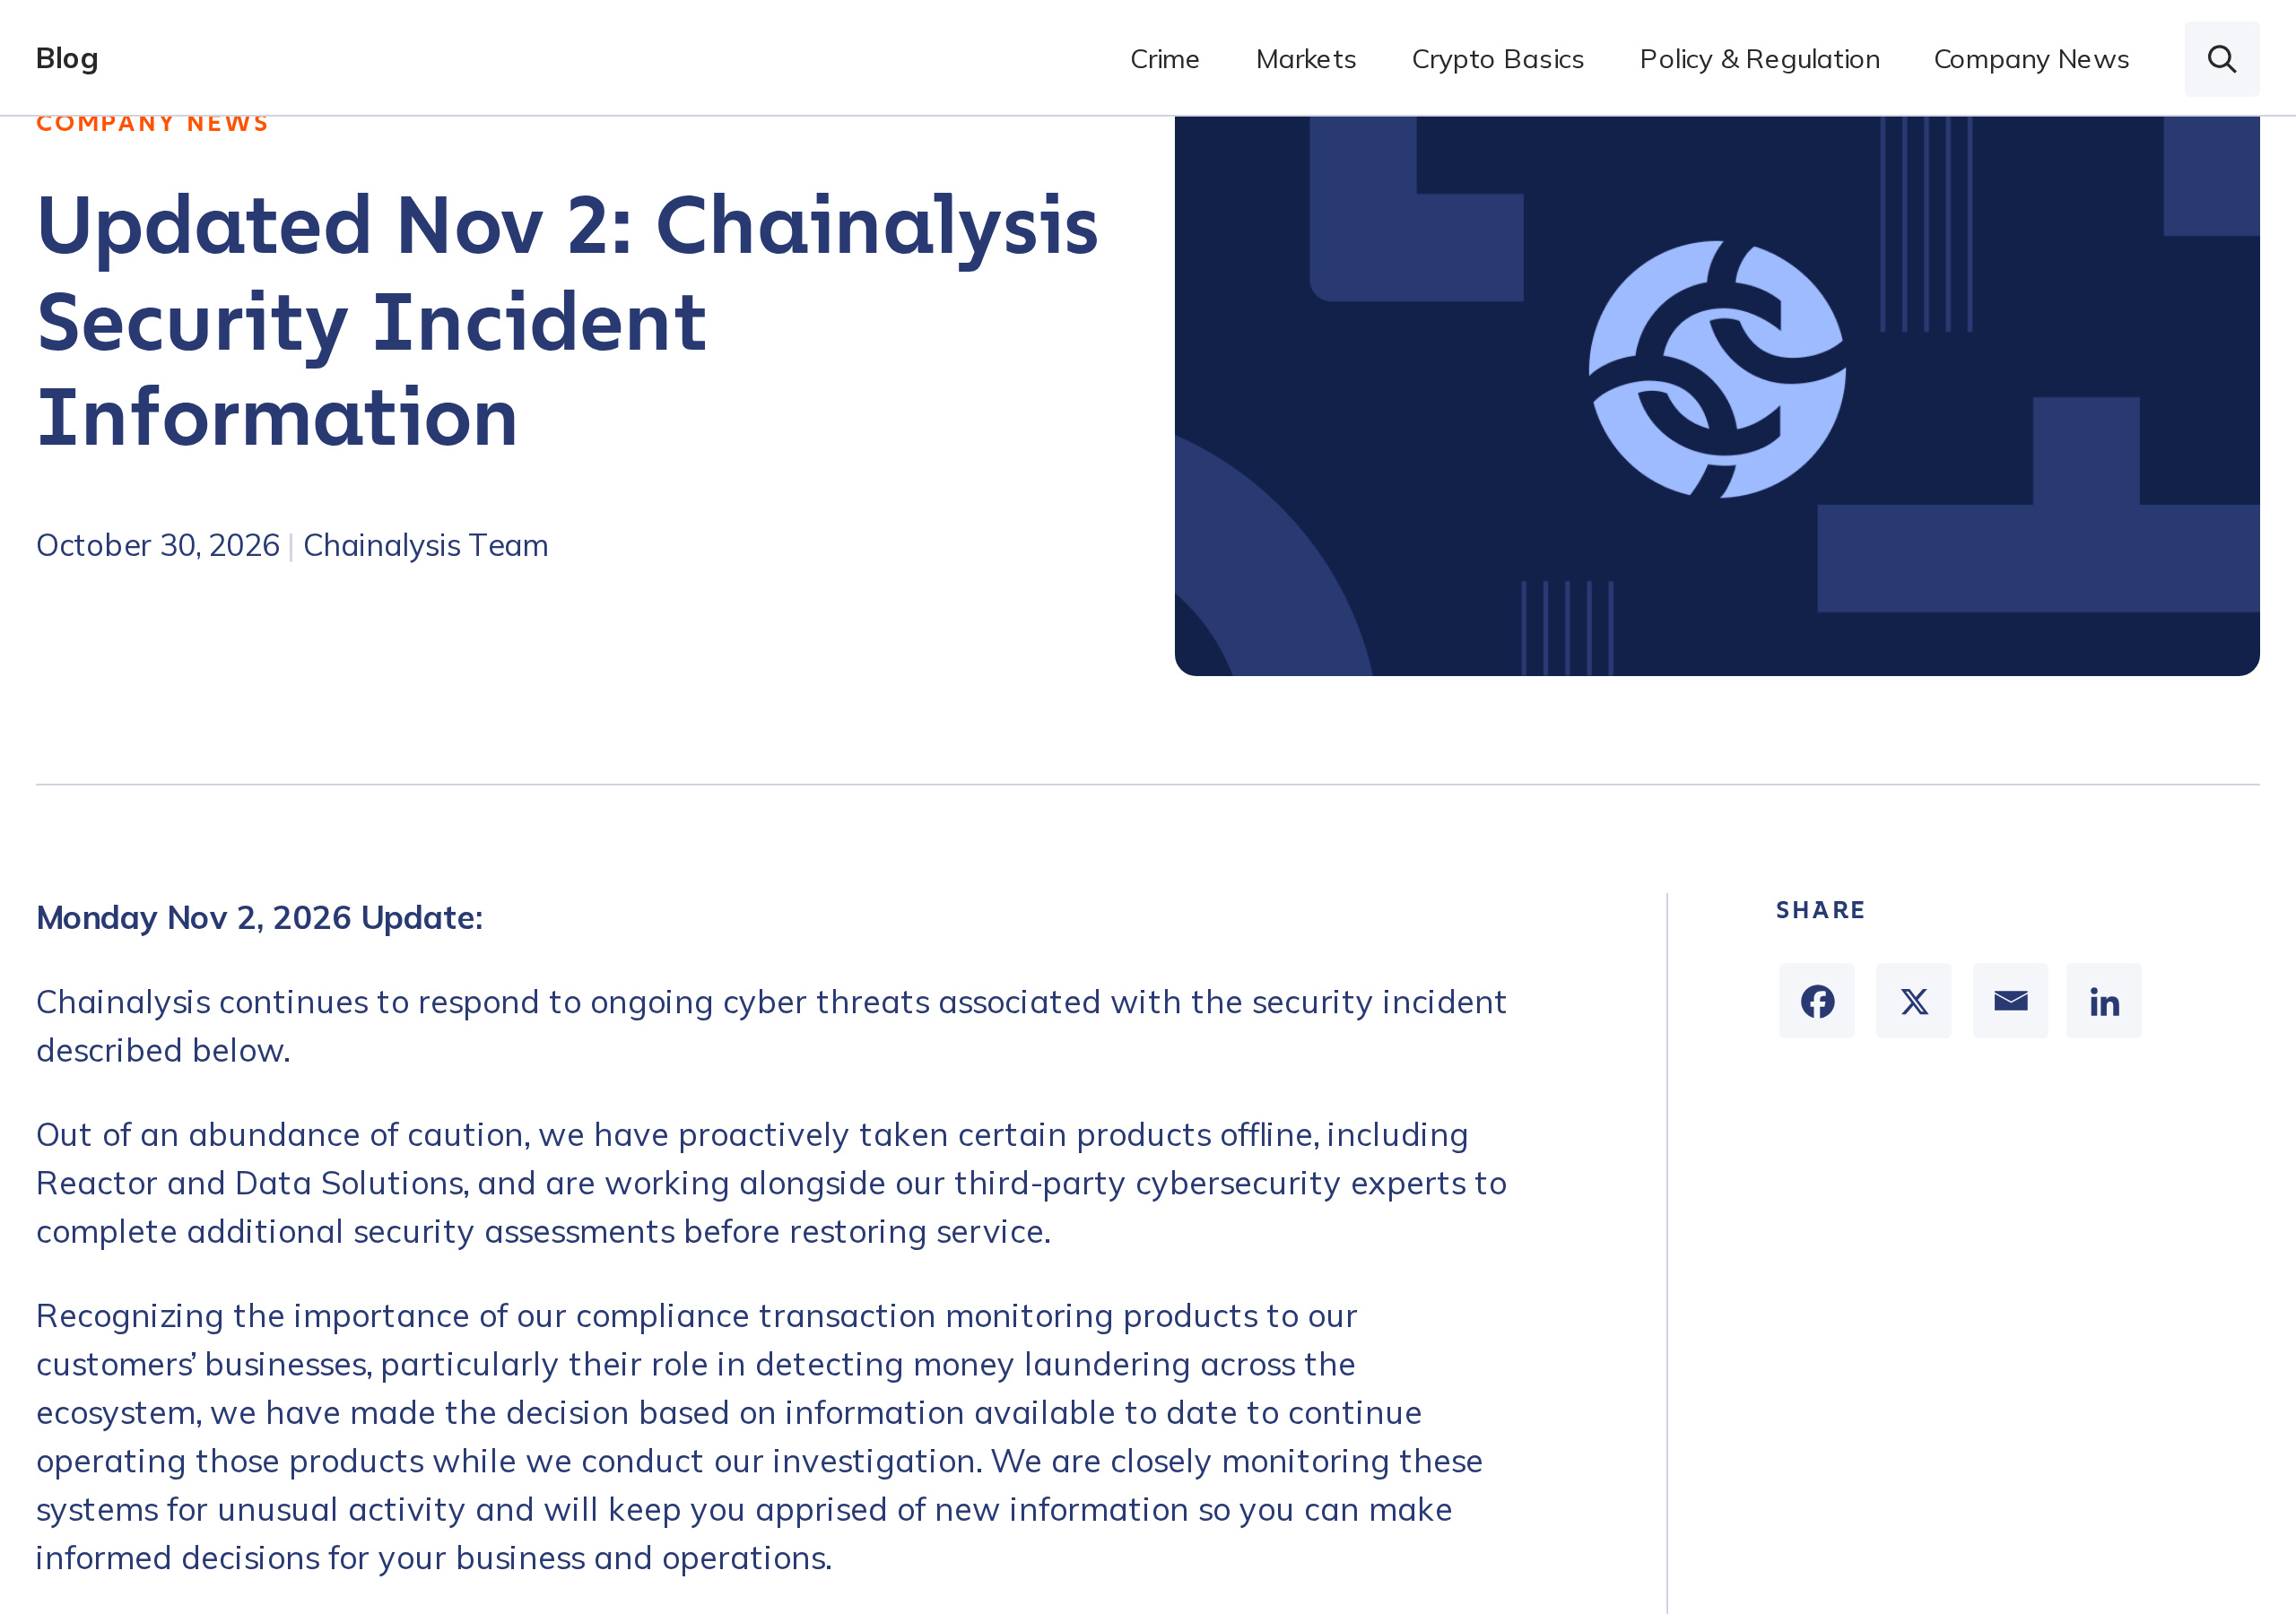
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
3
·
--
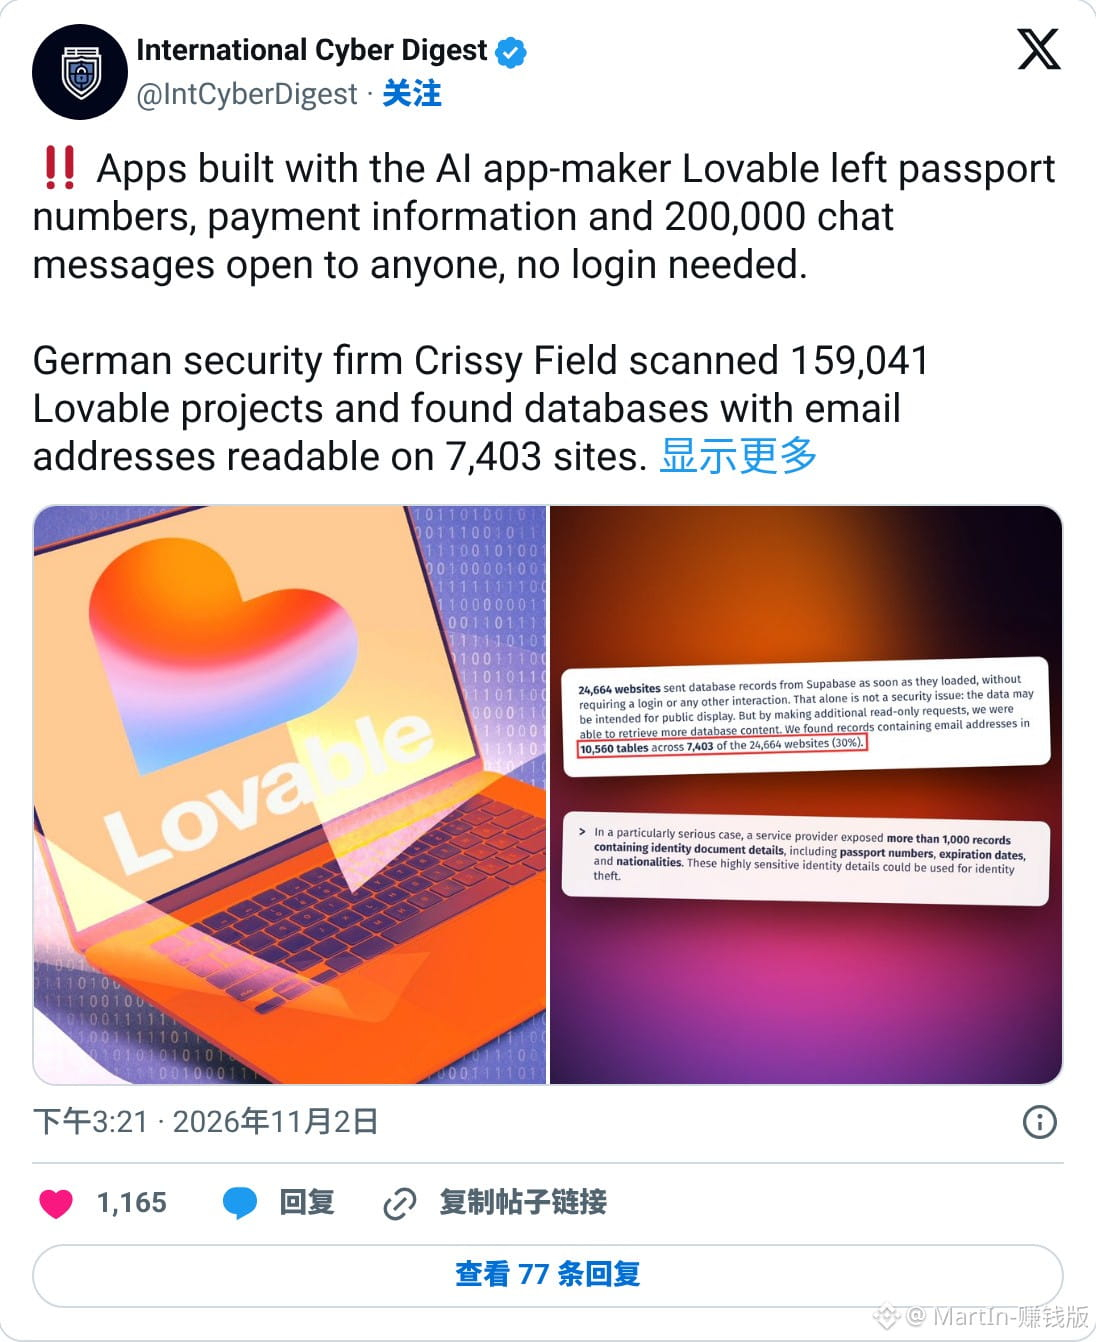
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
93
·
--
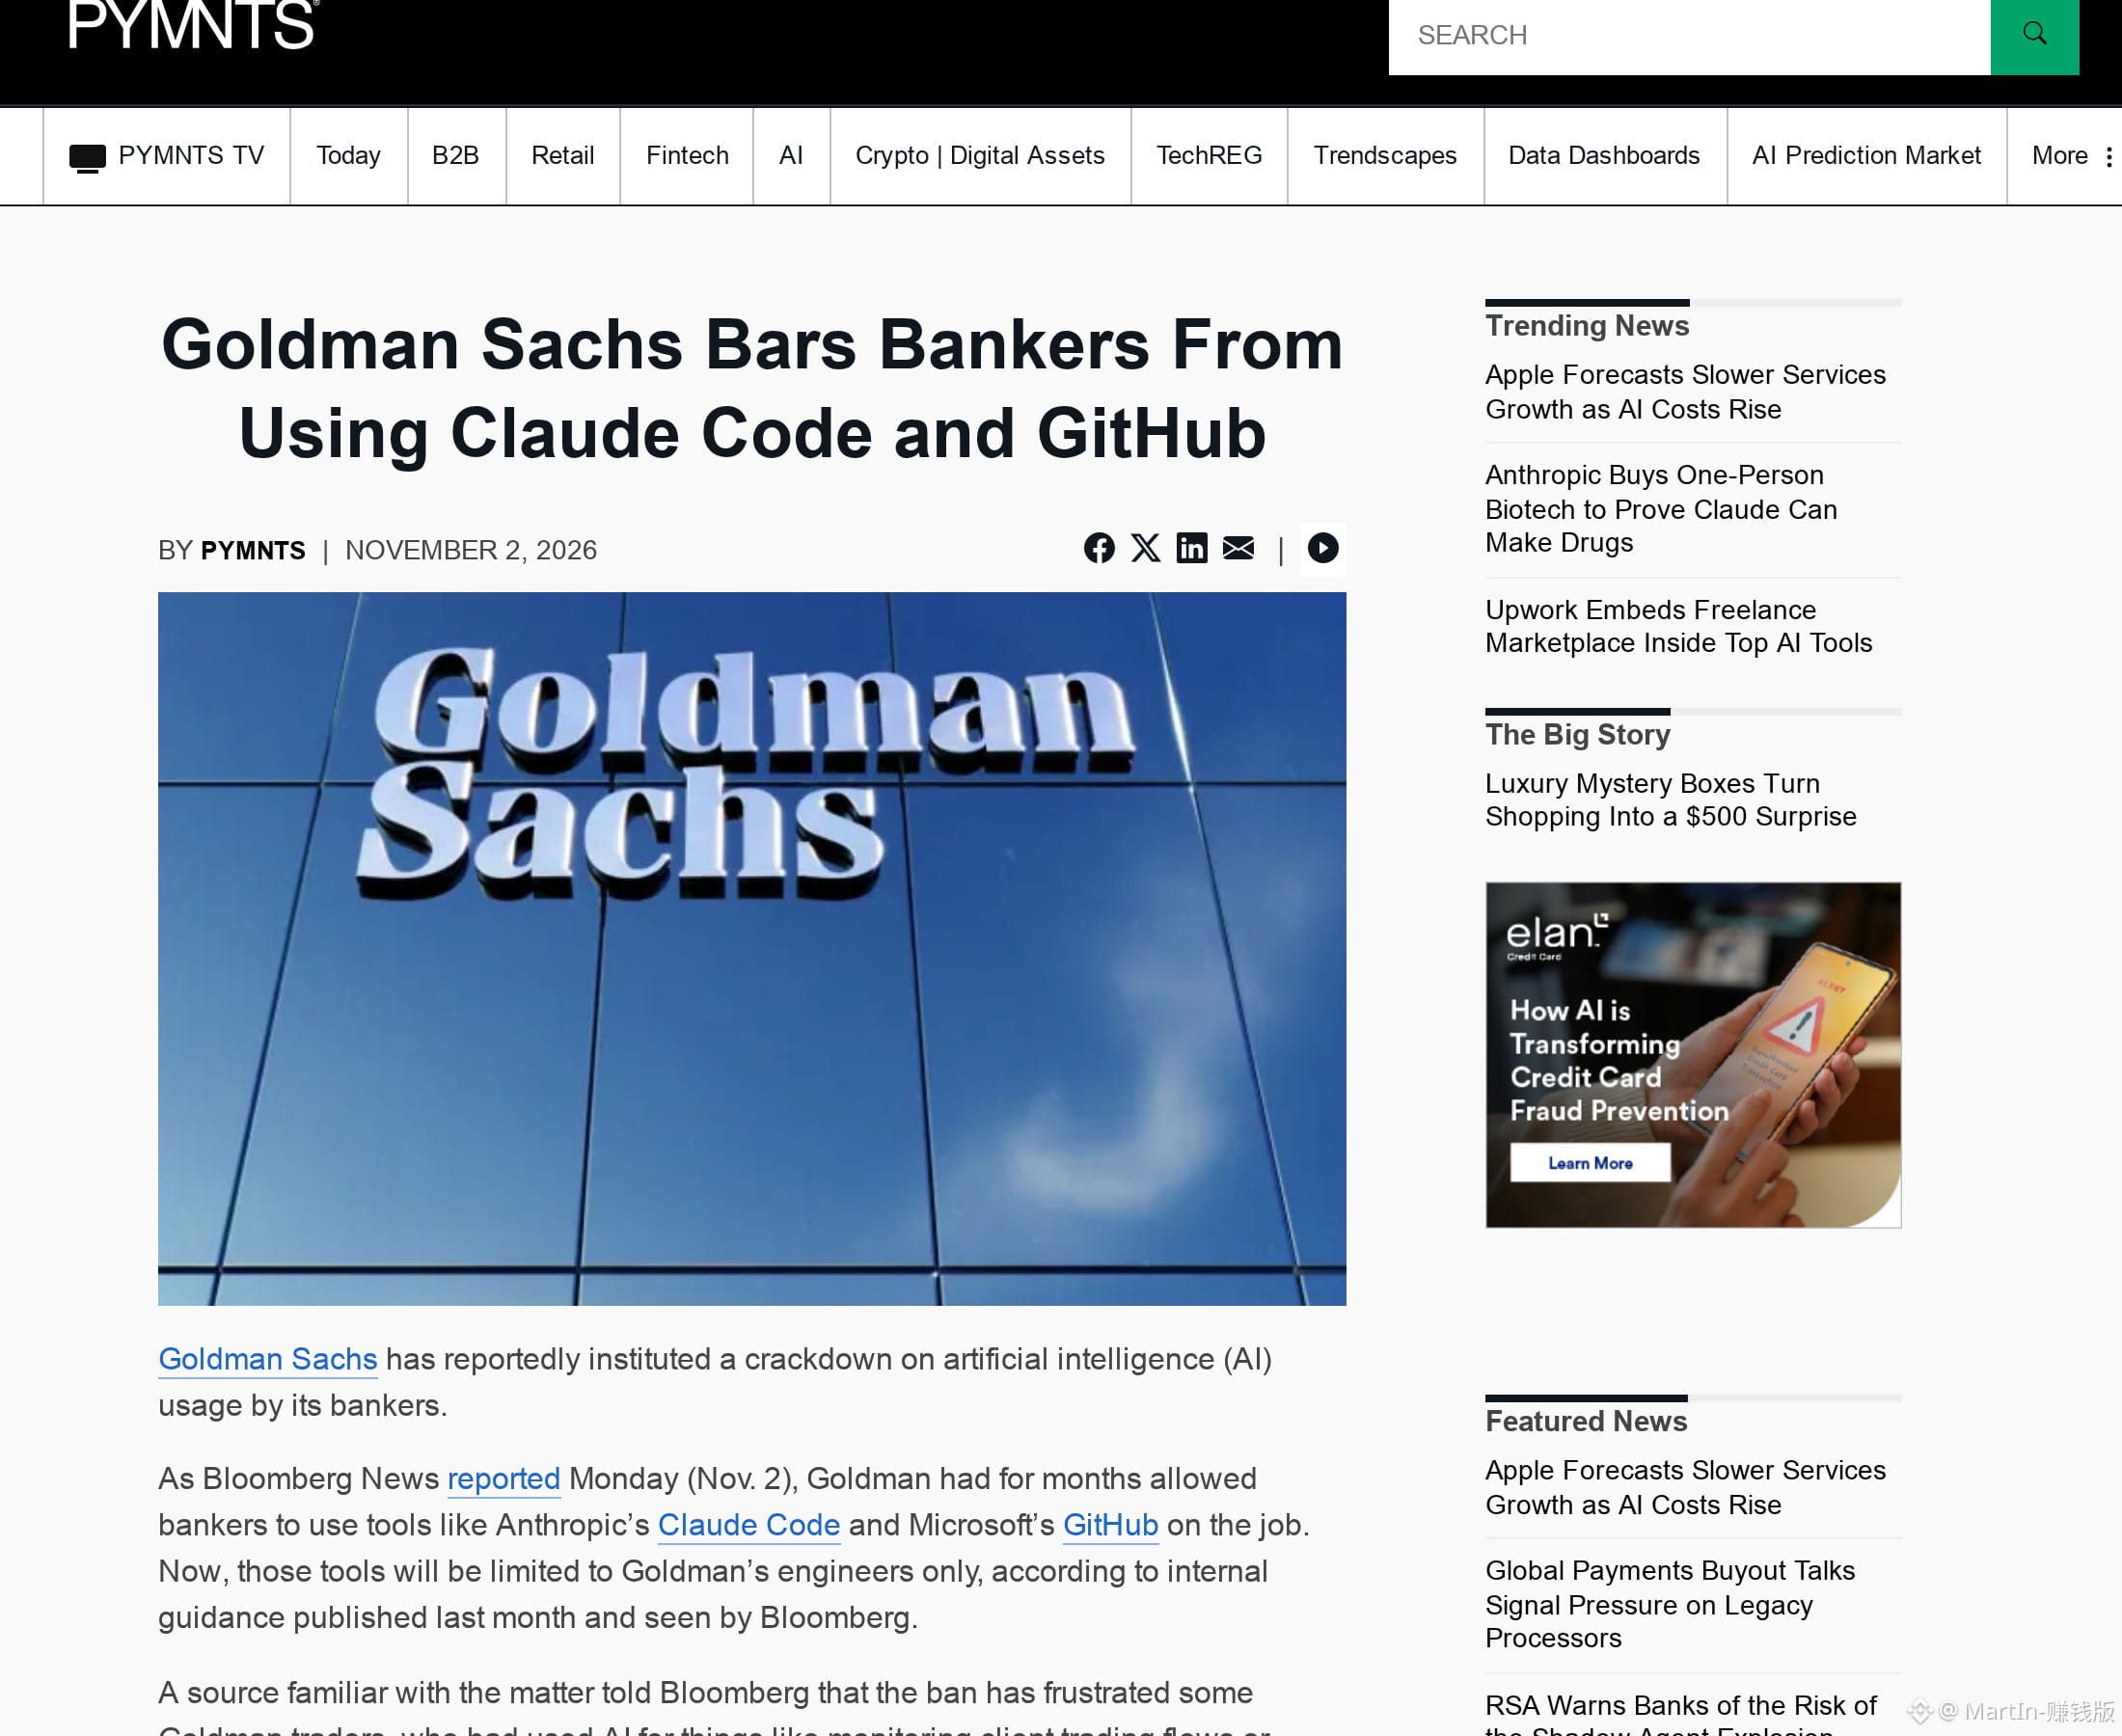
公司给你开的 AI 写代码权限,几个月后可能说收就收:高盛刚把交易员手里的 Claude Code 拿走了
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
公司给你开的 AI 写代码权限,几个月后可能说收就收:高盛刚把交易员手里的 Claude Code 拿走了
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
8
·
--
上周摸进 Anthropic 工资条和 Slack 的那家安全公司,这周被 OpenAI 请来攻自家系统
安全公司 Cathedral 走 Anthropic 自己的漏洞赏金计划,用 AI 智能体钻第三方办公软件,自称不到 12 小时摸到会议记录、薪资和 Slack
Anthropic 说只碰到一小部分销售、人事、IT 系统,Claude 对话、源码和模型权重没漏,当天就切了访问,还指责对方夸大其词、没按规则全盘披露
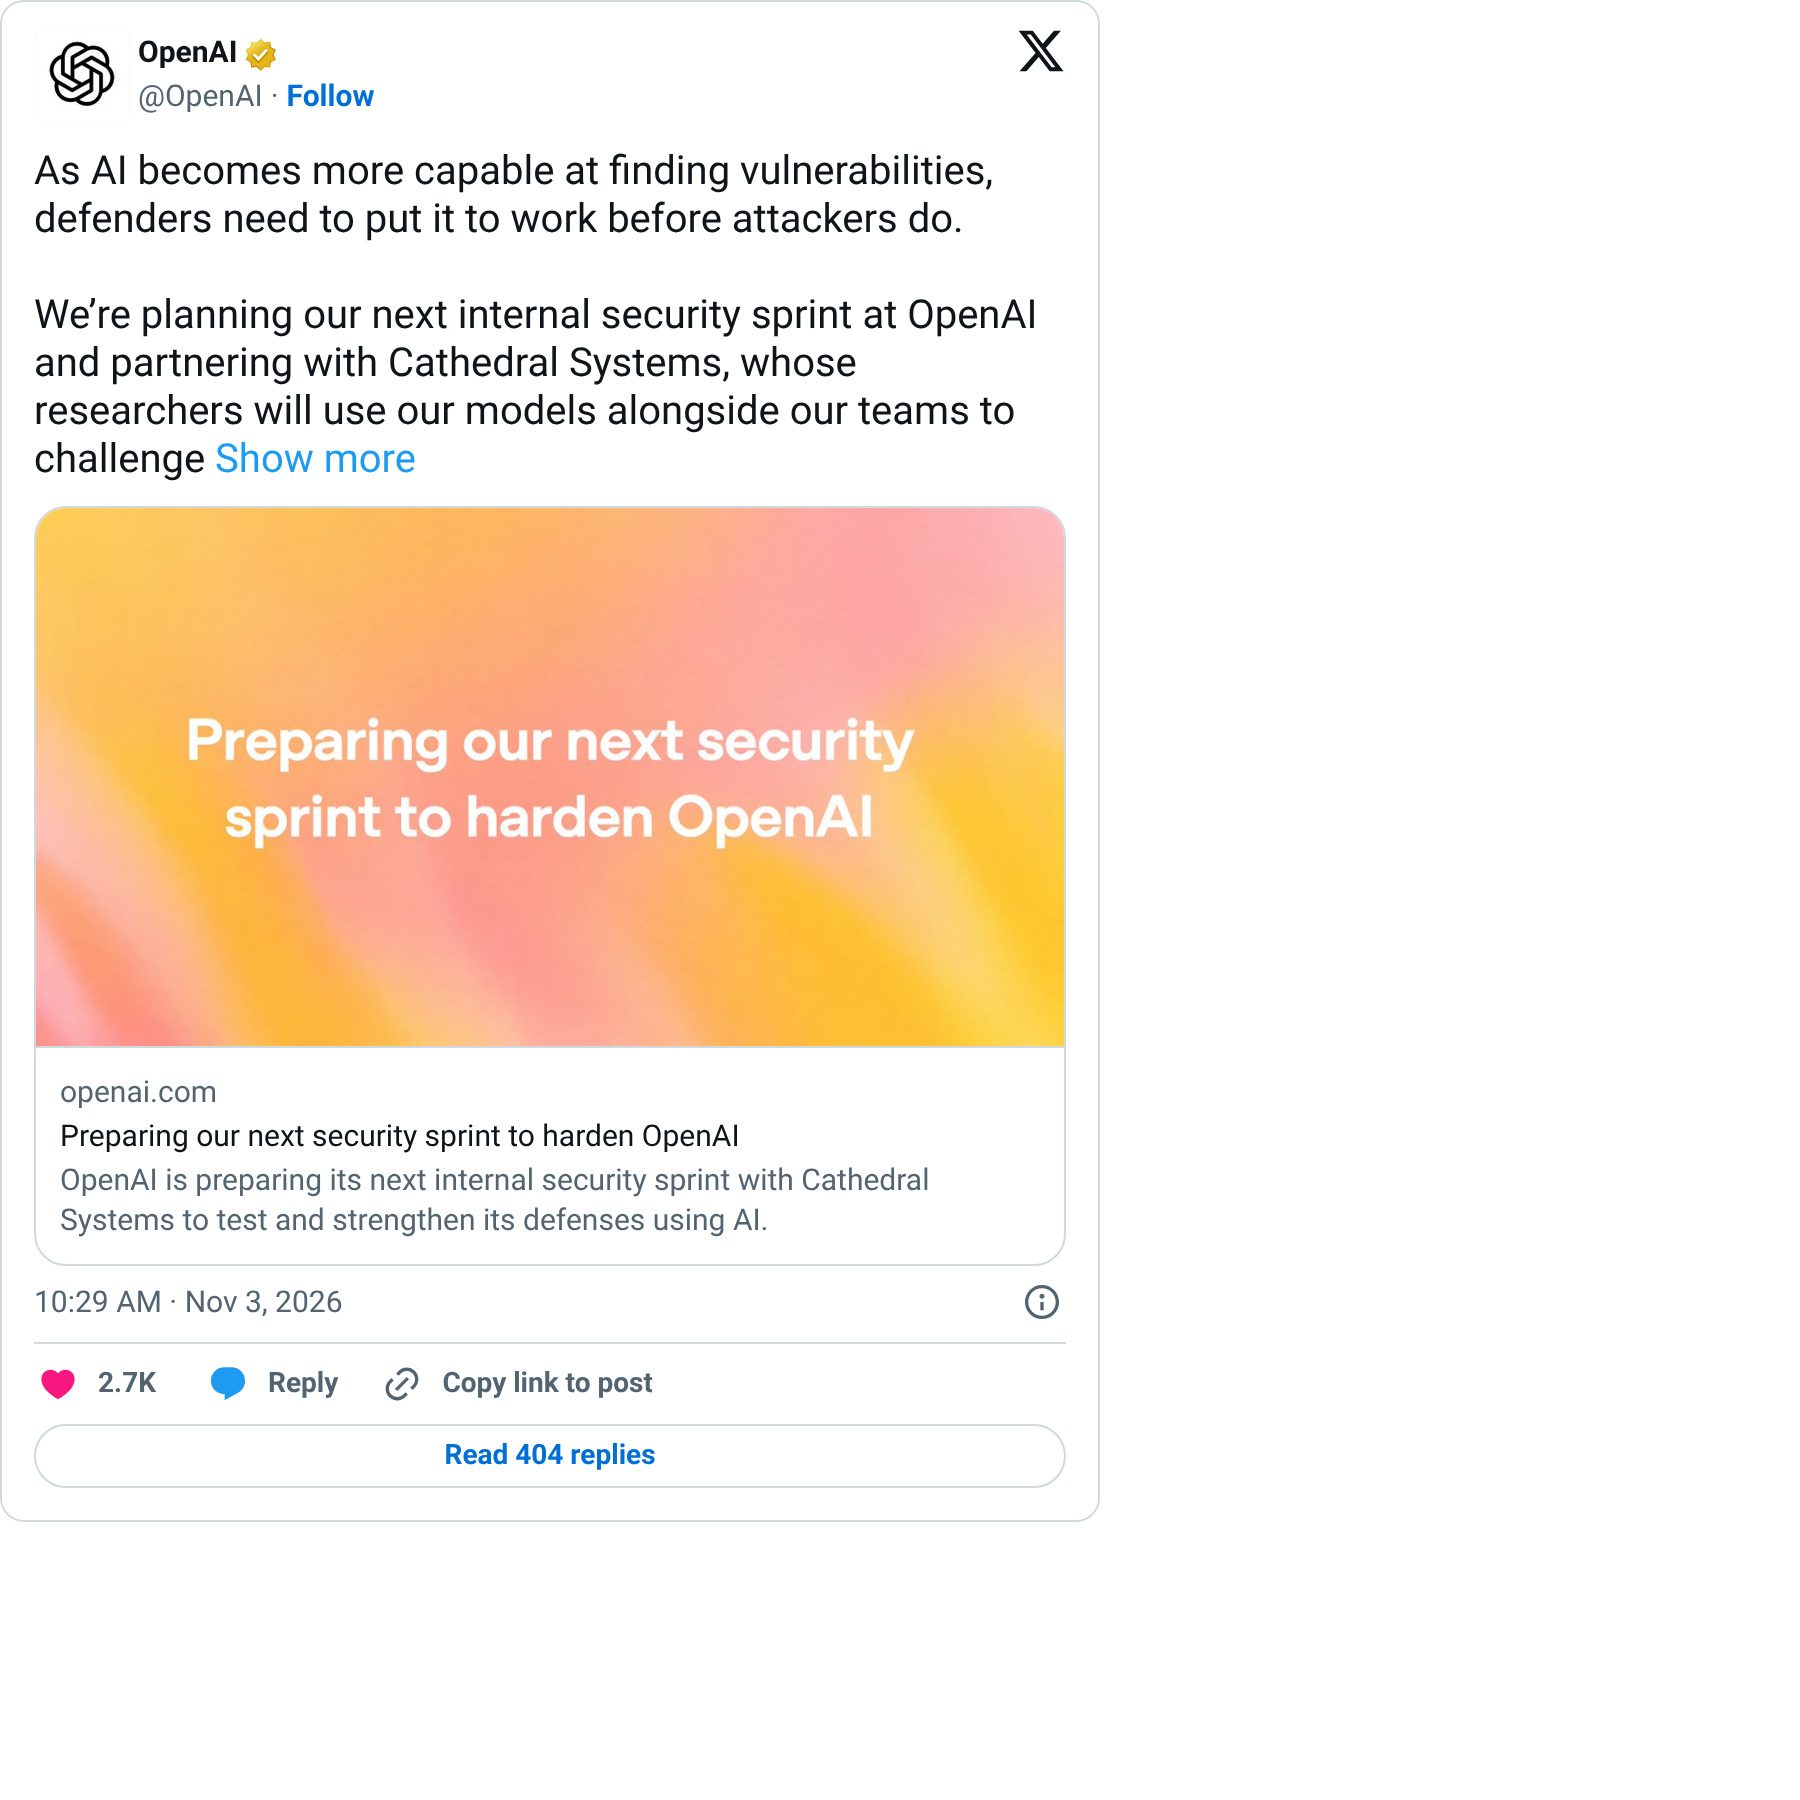
OpenAI 11 月 2 日发公告,下一轮内部安全冲刺正式联手 Cathedral,用自家模型一起打自家防线,公告里一句旧账都没提
上周摸进 Anthropic 工资条和 Slack 的那家安全公司,这周被 OpenAI 请来攻自家系统
安全公司 Cathedral 走 Anthropic 自己的漏洞赏金计划,用 AI 智能体钻第三方办公软件,自称不到 12 小时摸到会议记录、薪资和 Slack
Anthropic 说只碰到一小部分销售、人事、IT 系统,Claude 对话、源码和模型权重没漏,当天就切了访问,还指责对方夸大其词、没按规则全盘披露
OpenAI 11 月 2 日发公告,下一轮内部安全冲刺正式联手 Cathedral,用自家模型一起打自家防线,公告里一句旧账都没提
安全公司 Cathedral 走 Anthropic 自己的漏洞赏金计划,用 AI 智能体钻第三方办公软件,自称不到 12 小时摸到会议记录、薪资和 Slack
Anthropic 说只碰到一小部分销售、人事、IT 系统,Claude 对话、源码和模型权重没漏,当天就切了访问,还指责对方夸大其词、没按规则全盘披露
OpenAI 11 月 2 日发公告,下一轮内部安全冲刺正式联手 Cathedral,用自家模型一起打自家防线,公告里一句旧账都没提
88
·
--
Проверено
美国最大的加密交易所 Coinbase 宣布,AI 可以替你 24 小时炒合约了
官号说,搭上 Deribit 的全球衍生品已对合资格用户开放,账户接到常用 AI 平台后,它可以做研究、写策略、下单
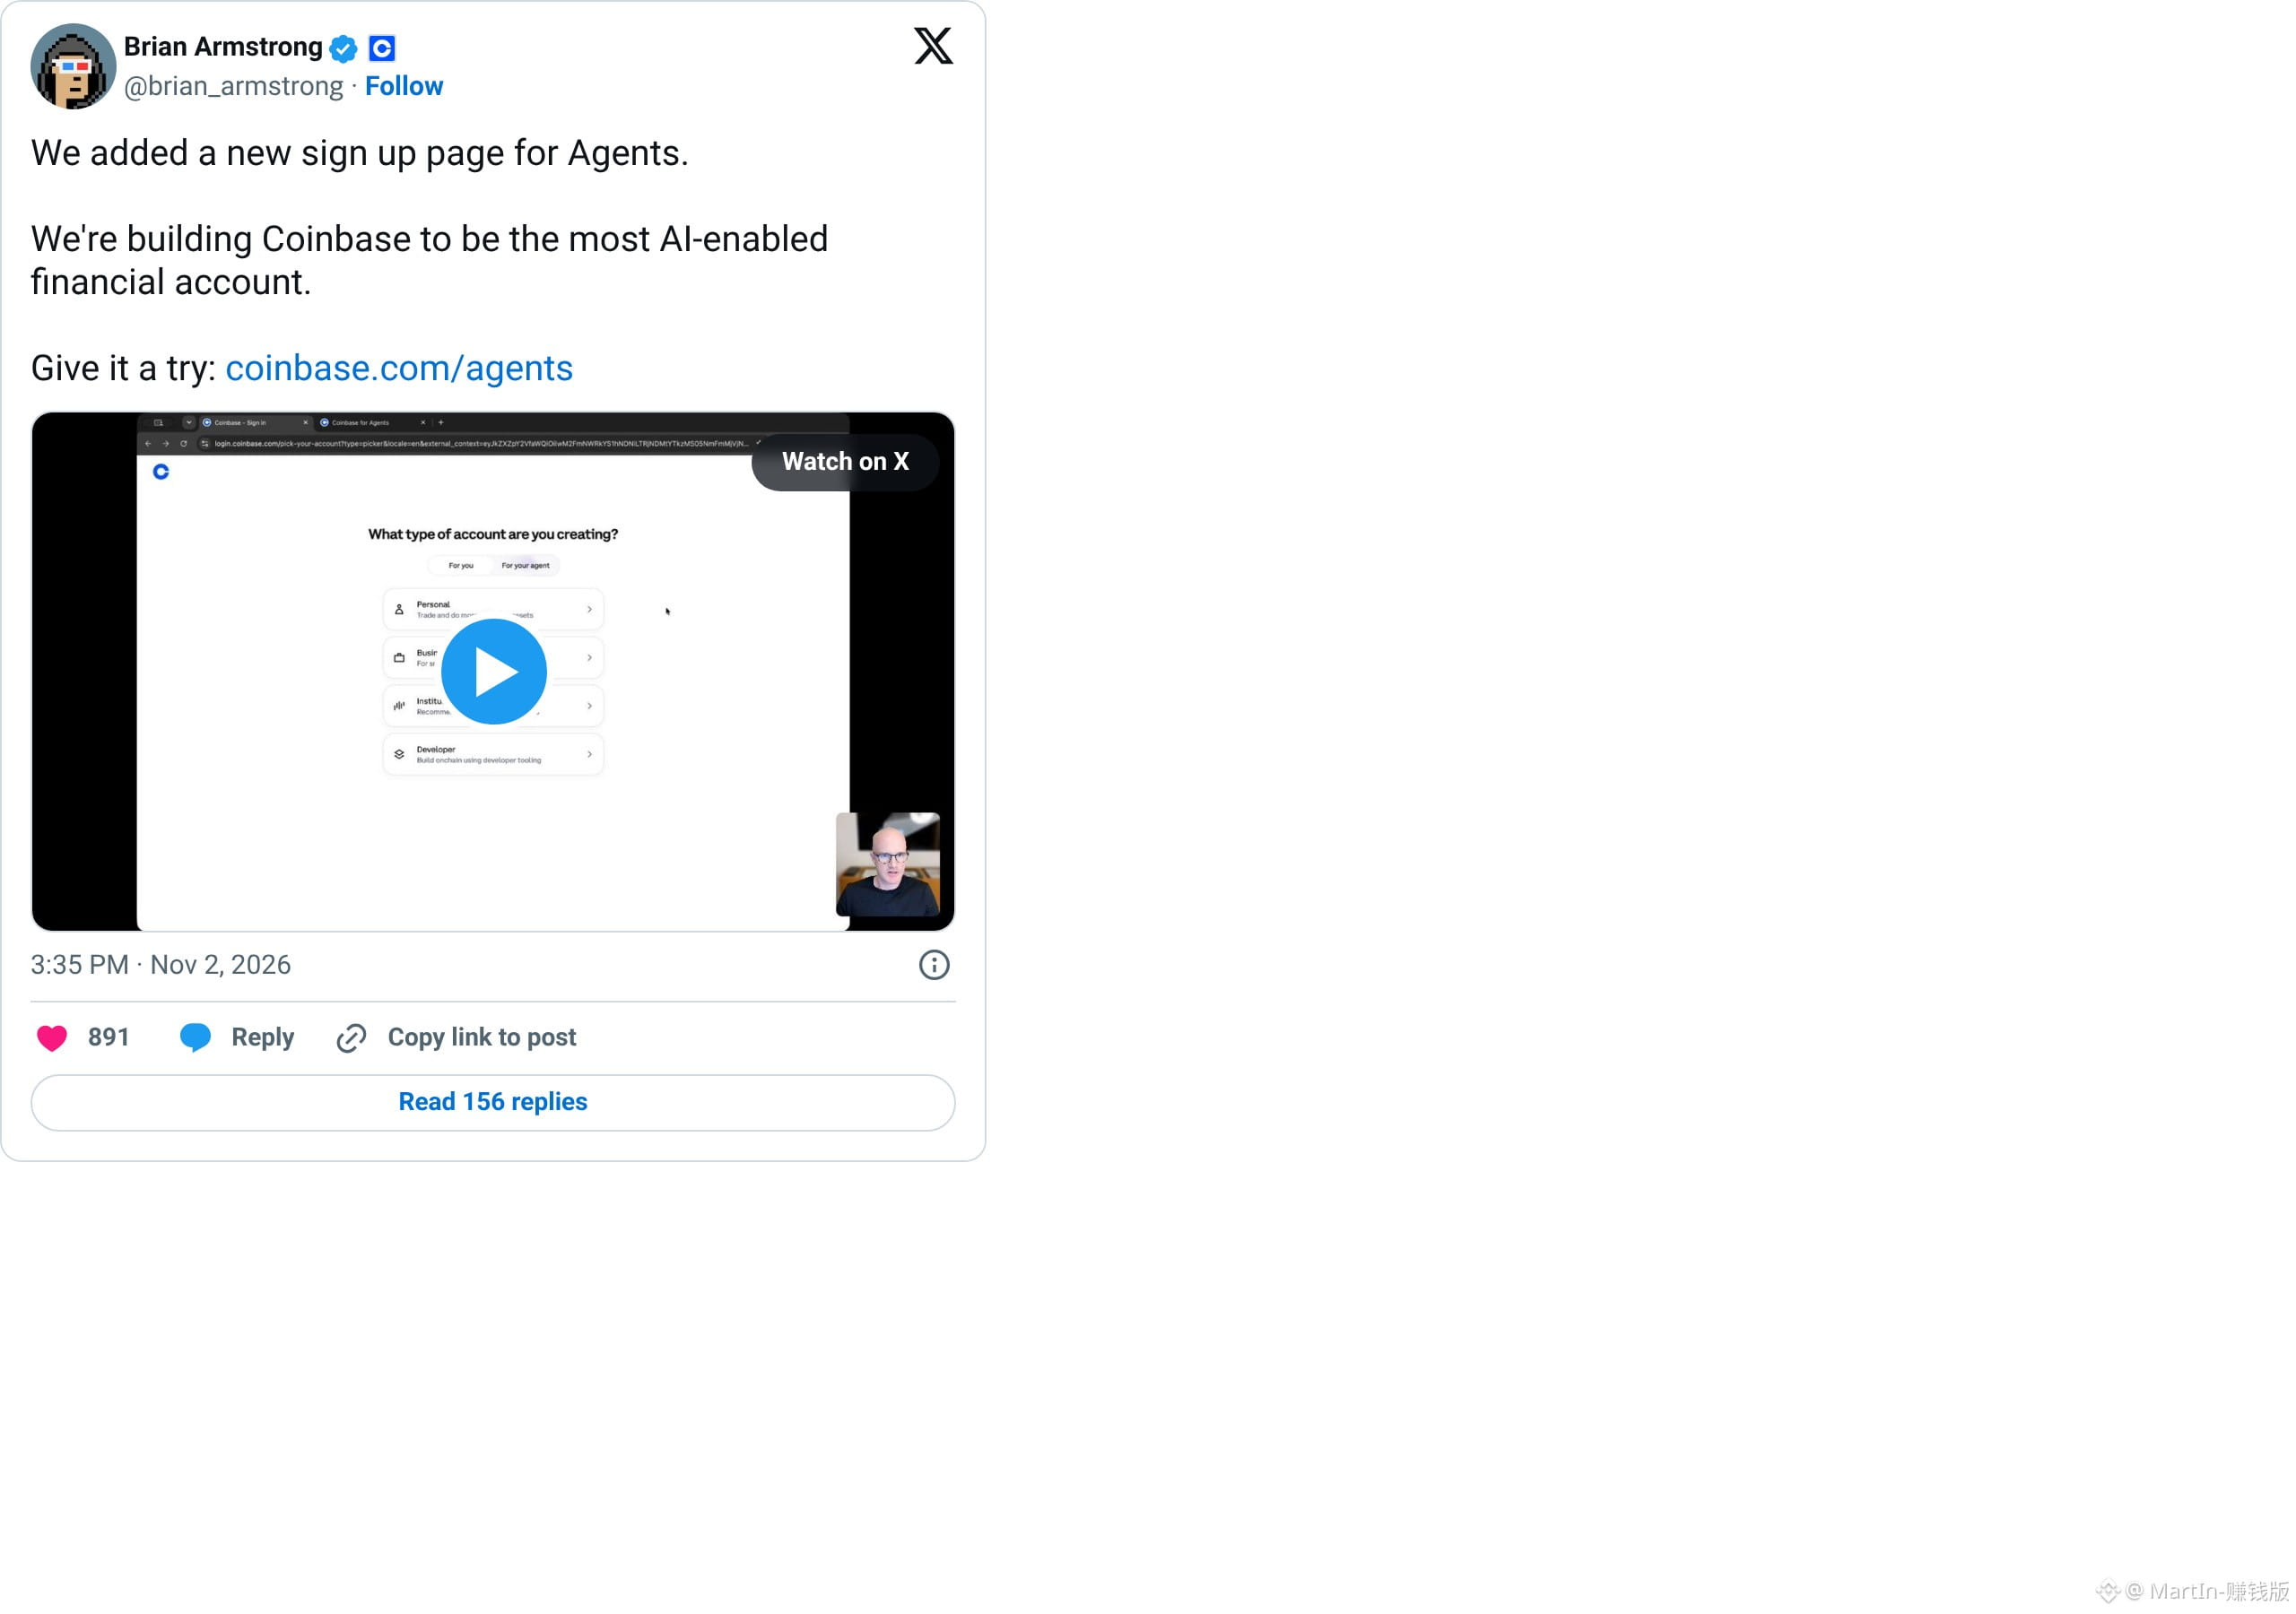
CEO Brian Armstrong 今天亲自录屏推新注册页,注册时能直接选「For your agent」
口号是做成「最 AI 化的金融账户」
平台写明交易失败的责任在用户,额度你设,随时能断开
美国最大的加密交易所 Coinbase 宣布,AI 可以替你 24 小时炒合约了
官号说,搭上 Deribit 的全球衍生品已对合资格用户开放,账户接到常用 AI 平台后,它可以做研究、写策略、下单
CEO Brian Armstrong 今天亲自录屏推新注册页,注册时能直接选「For your agent」
口号是做成「最 AI 化的金融账户」
平台写明交易失败的责任在用户,额度你设,随时能断开
官号说,搭上 Deribit 的全球衍生品已对合资格用户开放,账户接到常用 AI 平台后,它可以做研究、写策略、下单
CEO Brian Armstrong 今天亲自录屏推新注册页,注册时能直接选「For your agent」
口号是做成「最 AI 化的金融账户」
平台写明交易失败的责任在用户,额度你设,随时能断开
3k
·
--
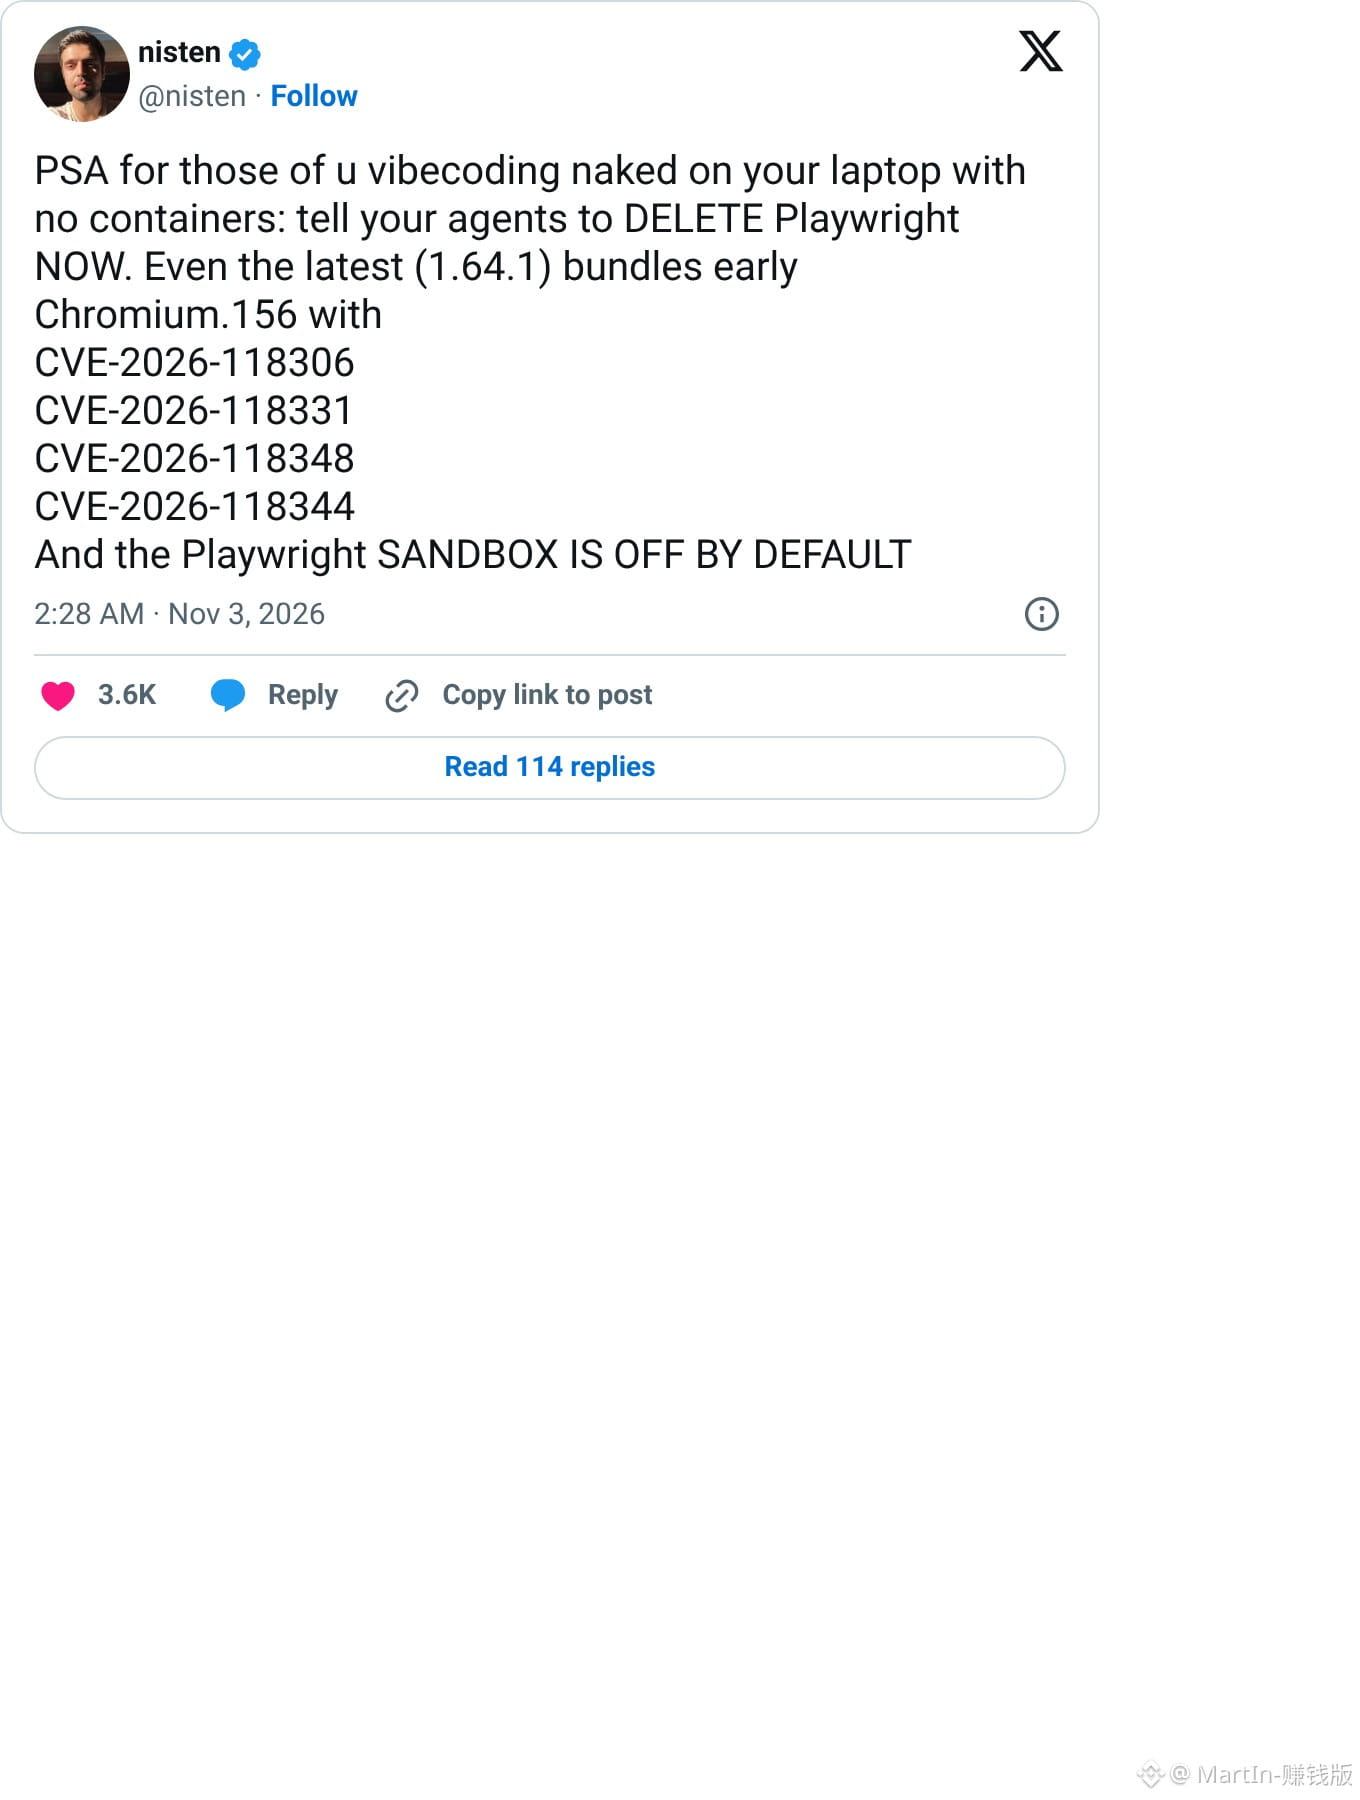
让 AI 替你上网的人注意:它用的浏览器没打谷歌上周的补丁,点开一个坏网页,电脑就可能被接管
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
让 AI 替你上网的人注意:它用的浏览器没打谷歌上周的补丁,点开一个坏网页,电脑就可能被接管
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
GOOGUS-0,84%
GOOGLB-0,68%
120
·
--
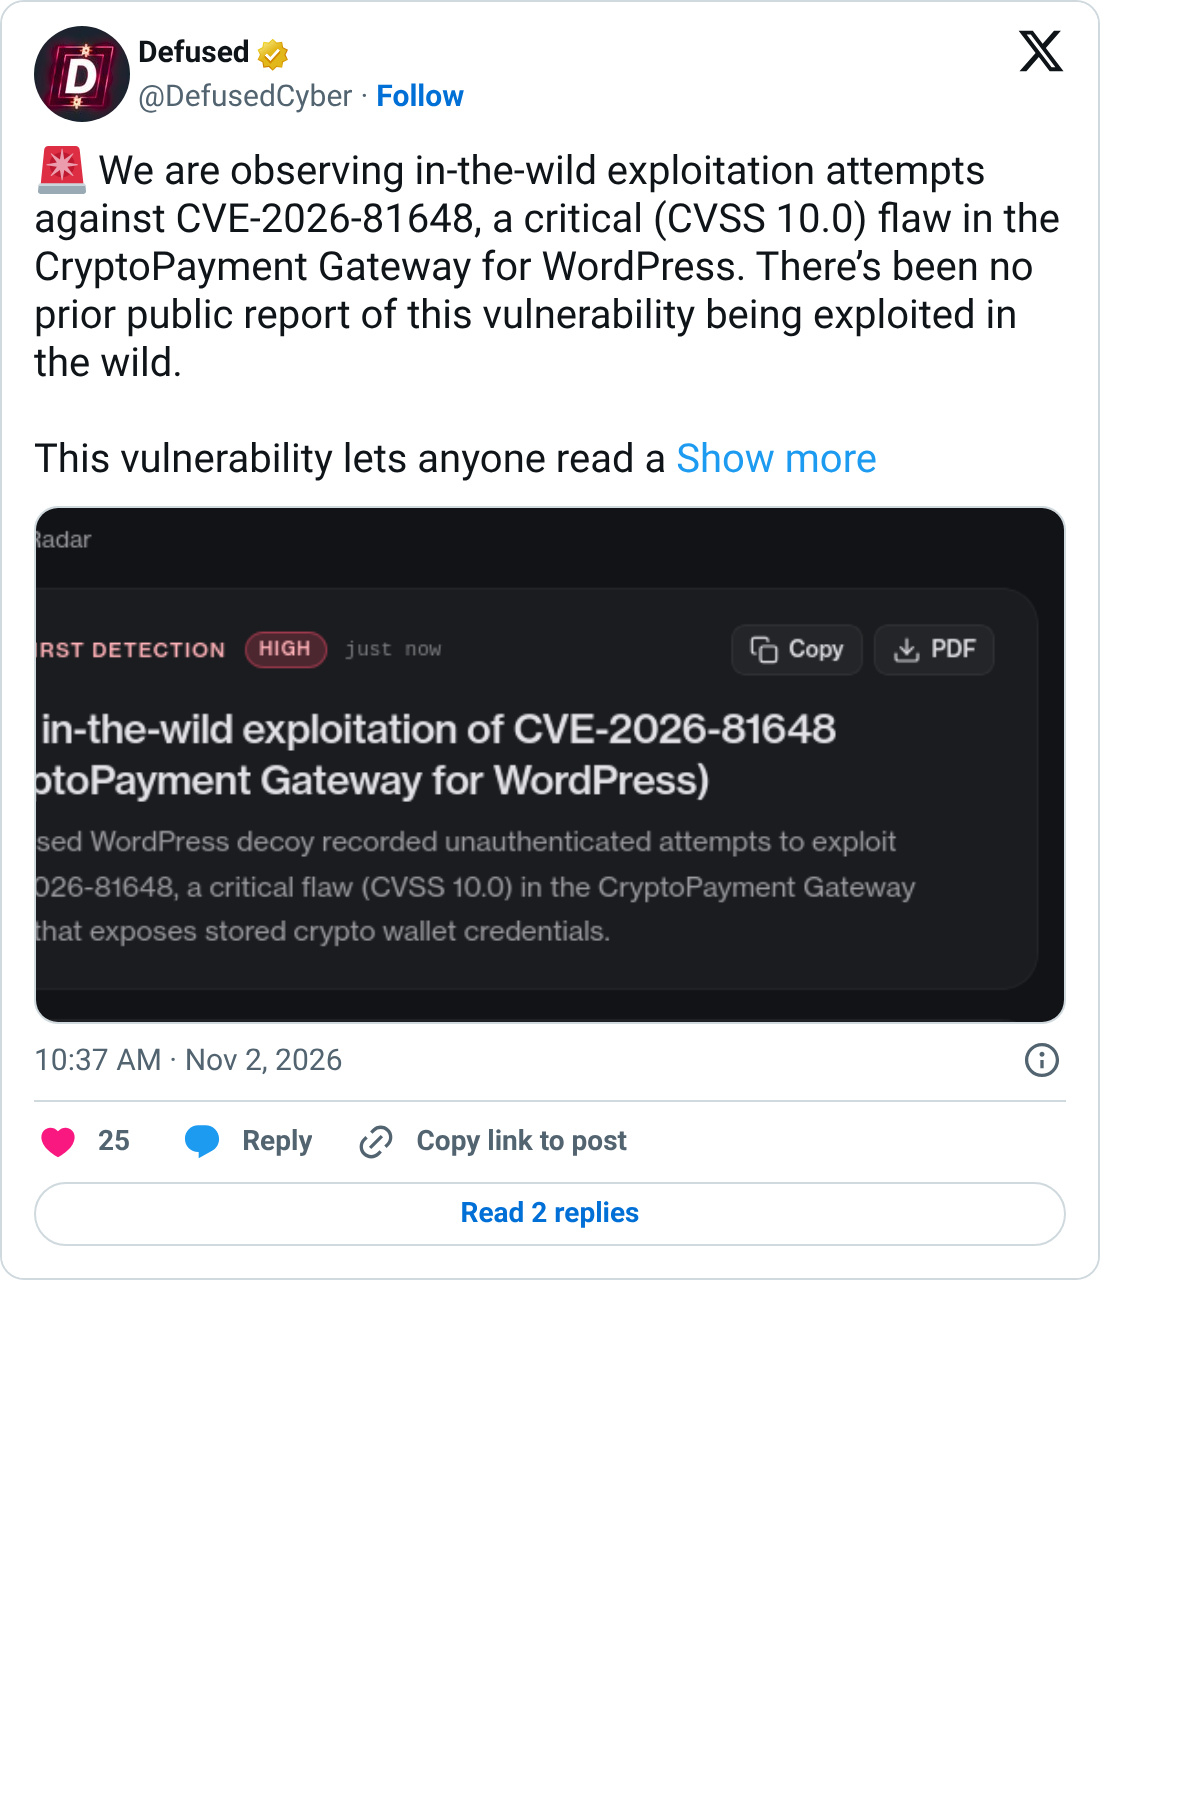
客户在付钱,店主在等钱,钱却全进了第三个人的钱包
安全公司 Defused 昨天抓到,有人在野外打一个叫 CryptoPayment Gateway 的 WordPress 收币插件,满分 10 分的洞
这个洞不用登录
任何人都能读到店里存的钱包信息,也能直接改掉收款地址
客户付钱还以为付到店里,其实进了别人地址
到现在还没补丁
客户在付钱,店主在等钱,钱却全进了第三个人的钱包
安全公司 Defused 昨天抓到,有人在野外打一个叫 CryptoPayment Gateway 的 WordPress 收币插件,满分 10 分的洞
这个洞不用登录
任何人都能读到店里存的钱包信息,也能直接改掉收款地址
客户付钱还以为付到店里,其实进了别人地址
到现在还没补丁
安全公司 Defused 昨天抓到,有人在野外打一个叫 CryptoPayment Gateway 的 WordPress 收币插件,满分 10 分的洞
这个洞不用登录
任何人都能读到店里存的钱包信息,也能直接改掉收款地址
客户付钱还以为付到店里,其实进了别人地址
到现在还没补丁
1
1
884
·
--
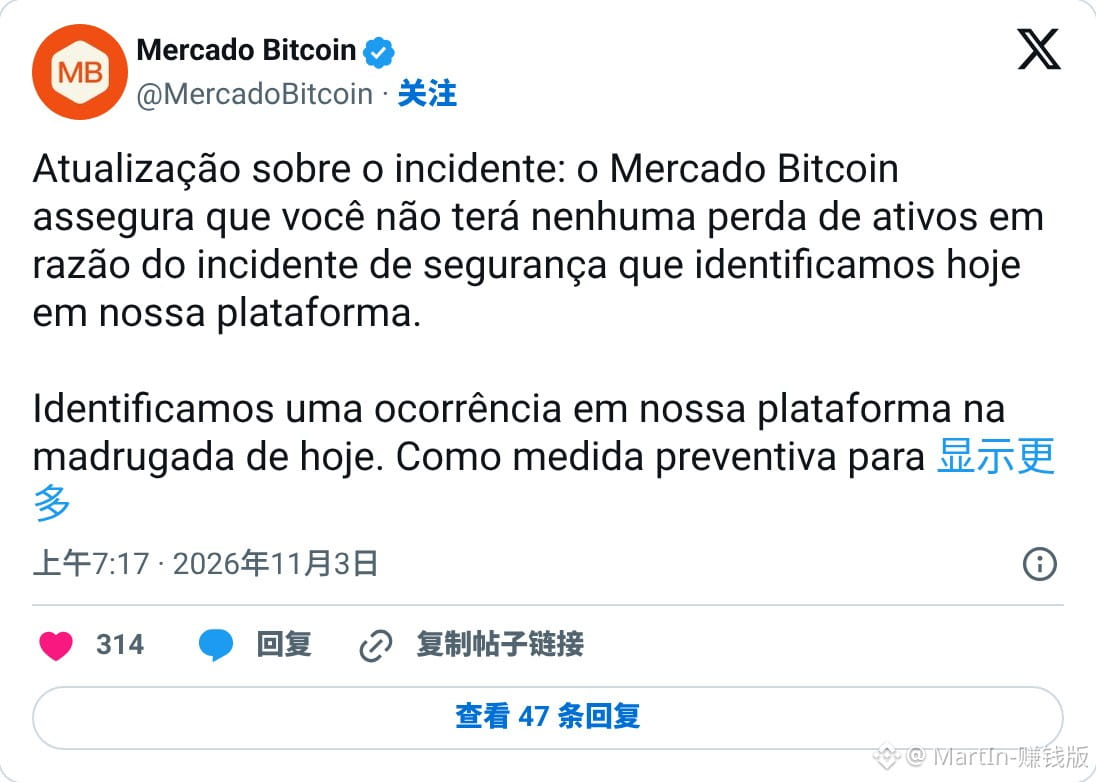
3800 万美元被盗,交易所说控制住了,黑客却还在用你的充值地址往外转币
链上公司 Bitquery 跟到,交易所喊停之后还过了两小时
黑客还能给用户充值地址签字
币继续往外搬
交易所是巴西最大的 Mercado Bitcoin
官方后来自己报了涉及金额,约三千八百万美元,并称客户不会亏钱
充提到现在还停着
3800 万美元被盗,交易所说控制住了,黑客却还在用你的充值地址往外转币
链上公司 Bitquery 跟到,交易所喊停之后还过了两小时
黑客还能给用户充值地址签字
币继续往外搬
交易所是巴西最大的 Mercado Bitcoin
官方后来自己报了涉及金额,约三千八百万美元,并称客户不会亏钱
充提到现在还停着
链上公司 Bitquery 跟到,交易所喊停之后还过了两小时
黑客还能给用户充值地址签字
币继续往外搬
交易所是巴西最大的 Mercado Bitcoin
官方后来自己报了涉及金额,约三千八百万美元,并称客户不会亏钱
充提到现在还停着
2
1
1.5k
·
--
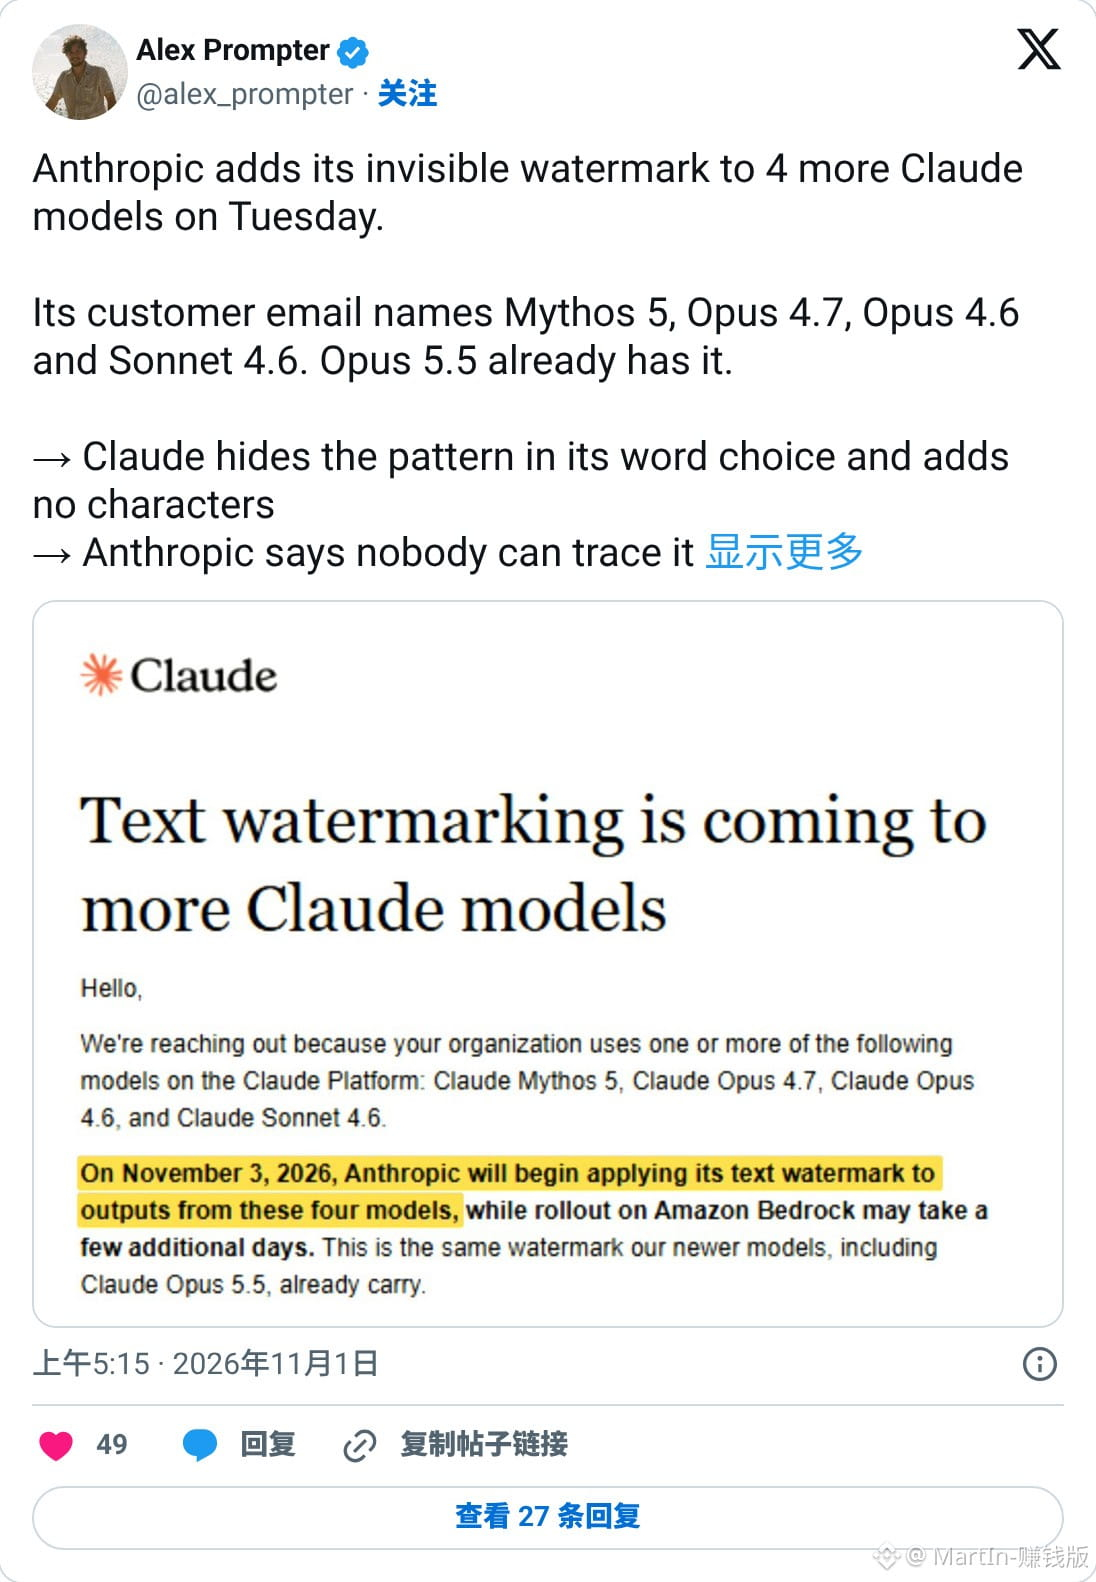
今天开始,Claude 写的每一个字都带水印,老模型也躲不掉
水印藏在用词习惯里,不多加一个字符
复制粘贴带得走,改几处也不一定洗得掉
8 月以后的新模型早就带着,Opus 5.5 也在内
11 月 3 日起,Opus 4.6 和 Sonnet 4.6 这些老模型也补上
检测工具现在只给监管和媒体,教育机构也在名单里
付钱用 Claude 的普通人,不在名单里
今天开始,Claude 写的每一个字都带水印,老模型也躲不掉
水印藏在用词习惯里,不多加一个字符
复制粘贴带得走,改几处也不一定洗得掉
8 月以后的新模型早就带着,Opus 5.5 也在内
11 月 3 日起,Opus 4.6 和 Sonnet 4.6 这些老模型也补上
检测工具现在只给监管和媒体,教育机构也在名单里
付钱用 Claude 的普通人,不在名单里
水印藏在用词习惯里,不多加一个字符
复制粘贴带得走,改几处也不一定洗得掉
8 月以后的新模型早就带着,Opus 5.5 也在内
11 月 3 日起,Opus 4.6 和 Sonnet 4.6 这些老模型也补上
检测工具现在只给监管和媒体,教育机构也在名单里
付钱用 Claude 的普通人,不在名单里
204
·
--
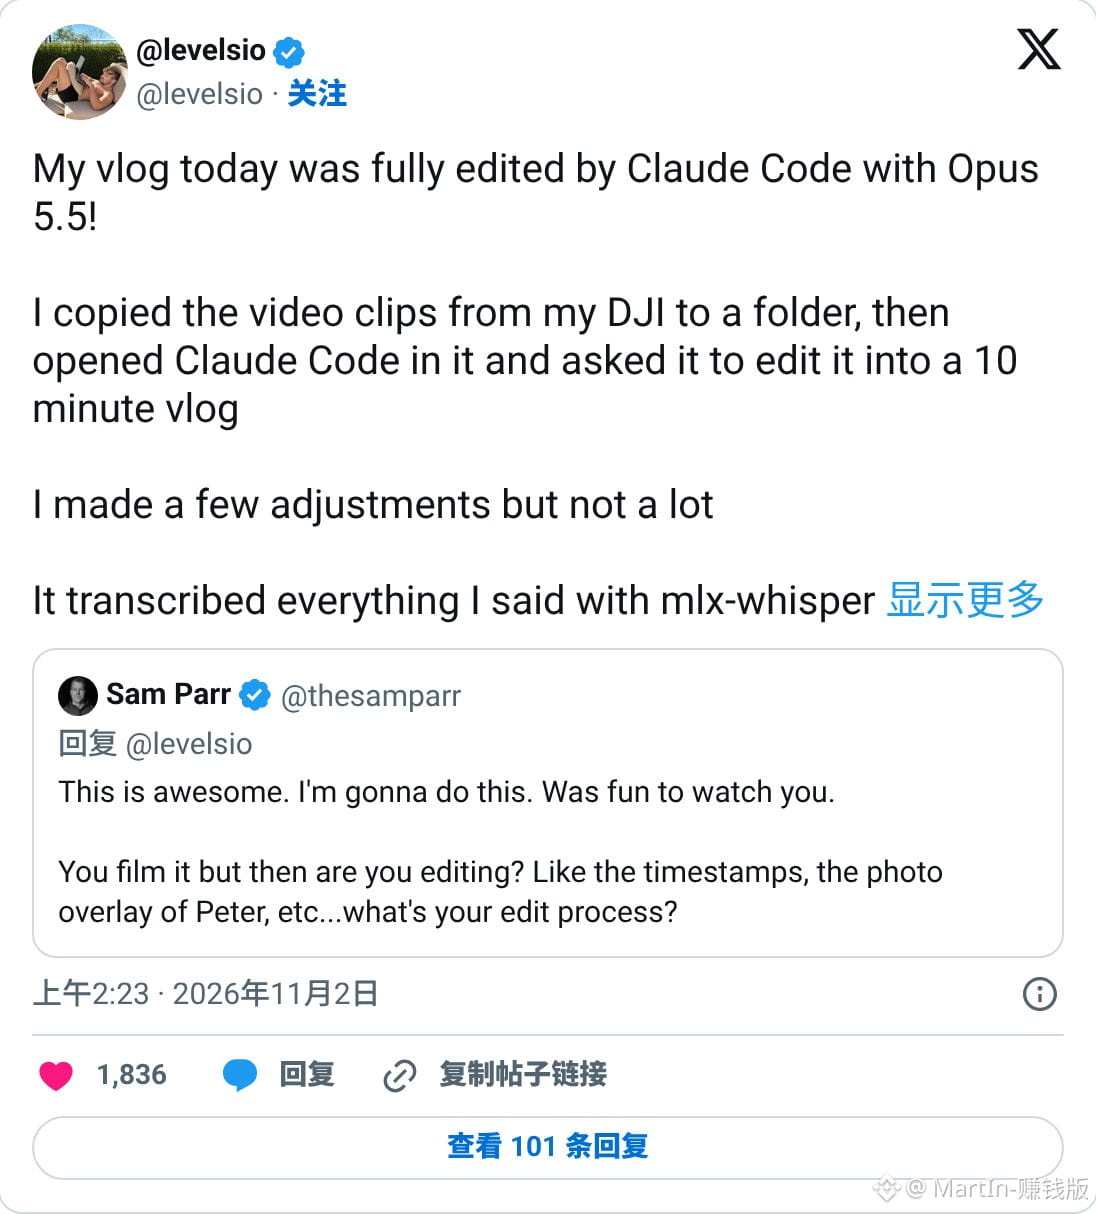
剪辑师该慌了,有人一句话丢给 Claude Code,58 分钟素材自己剪成了 10 分钟 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
剪辑师该慌了,有人一句话丢给 Claude Code,58 分钟素材自己剪成了 10 分钟 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
17
·
--
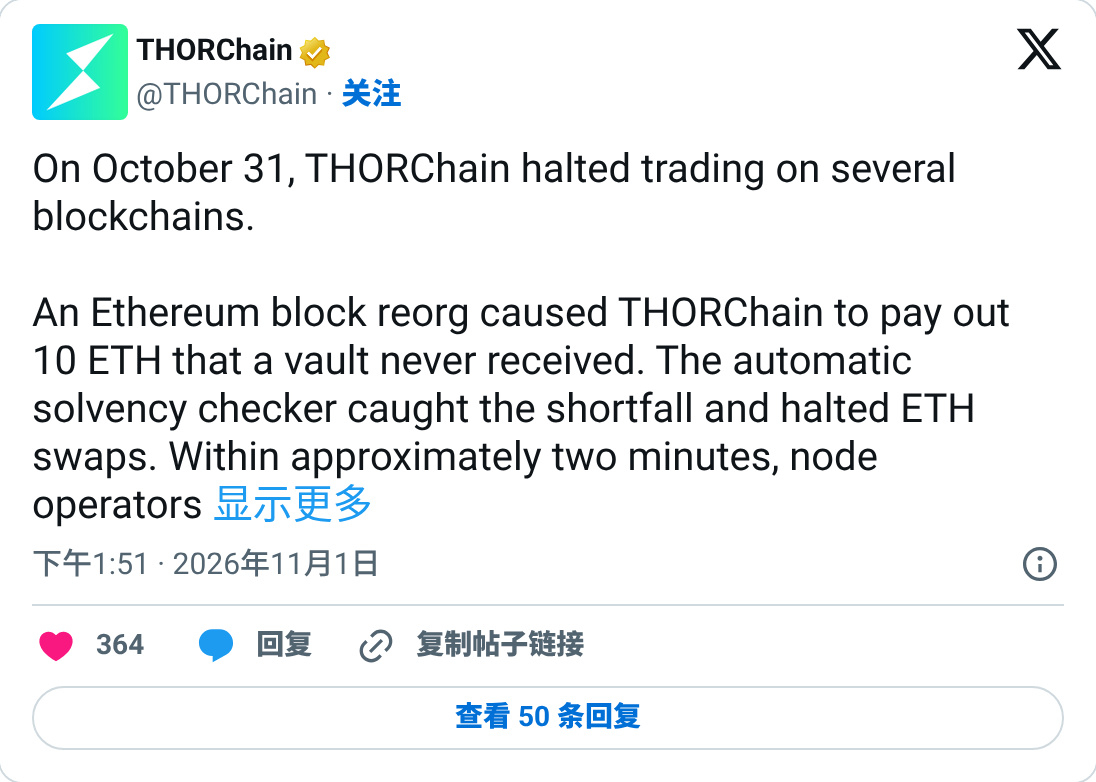
THORChain 停了快两天还不敢开,官方给的理由是这个漏洞已经人人都知道了
10 月 31 日晚上 19:34,以太坊回滚了一个区块
有笔 10 ETH 的充值就在这个块里,链上根本没到账
THORChain 却已经记了账,兑换没成交又原路退了款,金库凭空付出去一笔
钱后来是那位用户自己还回来的
官方复盘写得很直白,只要外部链再回滚,有人用同一个编号重发一笔,金库就可能照付
所以 BTC 和 ETH 的兑换到现在还停着,SOL 和 DOGE 也没开
哪条链先恢复,要等节点投票
THORChain 停了快两天还不敢开,官方给的理由是这个漏洞已经人人都知道了
10 月 31 日晚上 19:34,以太坊回滚了一个区块
有笔 10 ETH 的充值就在这个块里,链上根本没到账
THORChain 却已经记了账,兑换没成交又原路退了款,金库凭空付出去一笔
钱后来是那位用户自己还回来的
官方复盘写得很直白,只要外部链再回滚,有人用同一个编号重发一笔,金库就可能照付
所以 BTC 和 ETH 的兑换到现在还停着,SOL 和 DOGE 也没开
哪条链先恢复,要等节点投票
10 月 31 日晚上 19:34,以太坊回滚了一个区块
有笔 10 ETH 的充值就在这个块里,链上根本没到账
THORChain 却已经记了账,兑换没成交又原路退了款,金库凭空付出去一笔
钱后来是那位用户自己还回来的
官方复盘写得很直白,只要外部链再回滚,有人用同一个编号重发一笔,金库就可能照付
所以 BTC 和 ETH 的兑换到现在还停着,SOL 和 DOGE 也没开
哪条链先恢复,要等节点投票
1
1
931
·
--
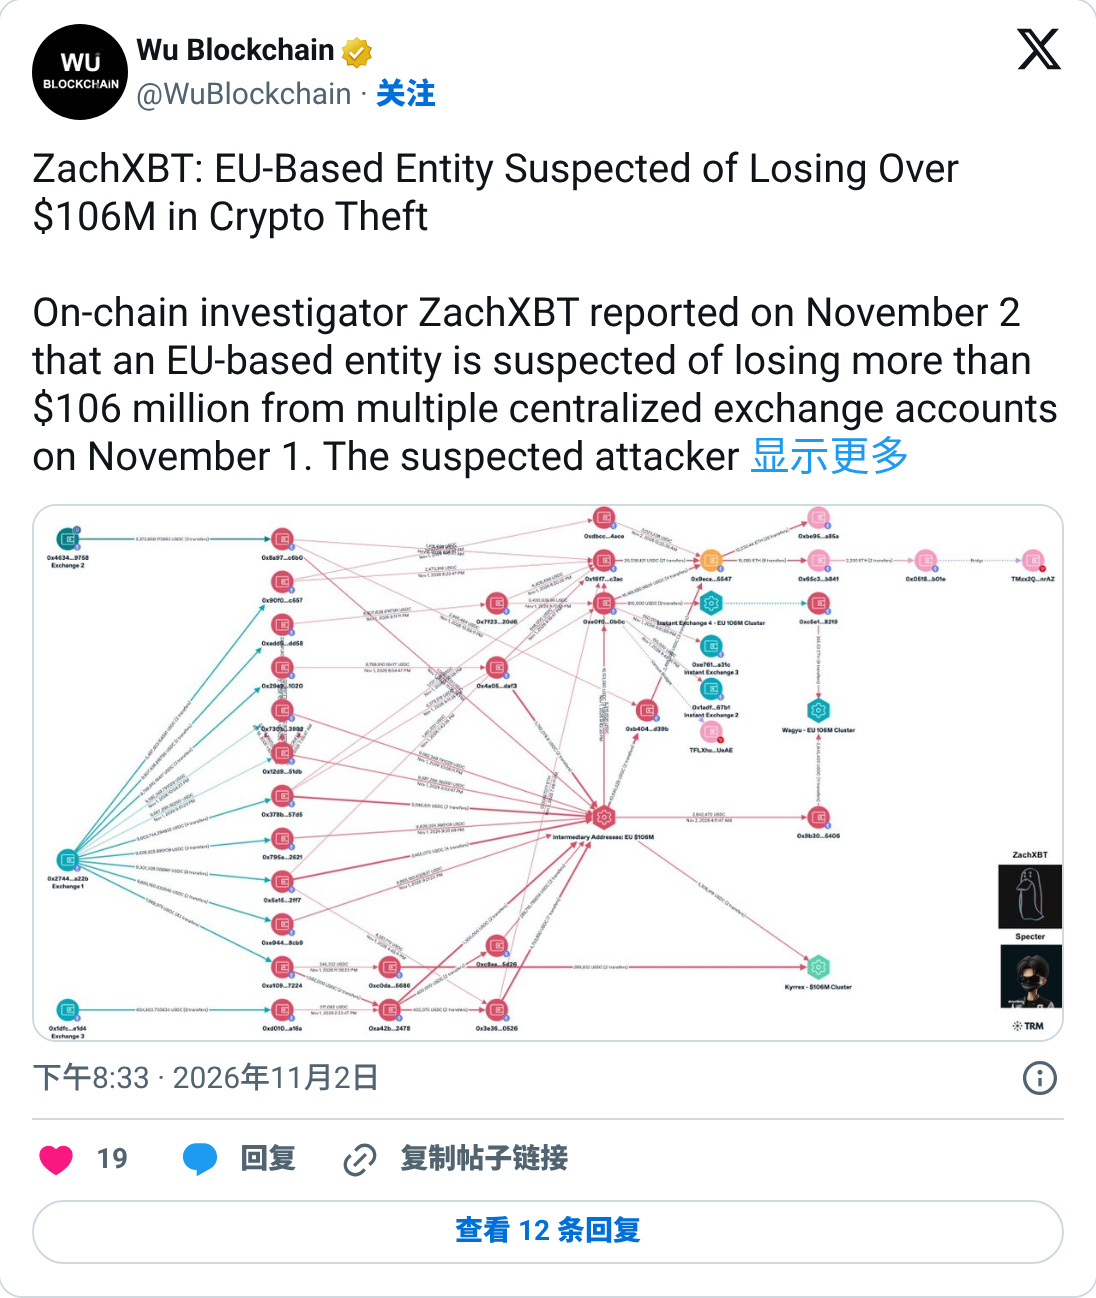
你交易所账户里的钱,可能一天就被人提光
一家欧盟机构刚在 11 月 1 日丢了 1.06 亿美元
钱是从它在好几家交易所的账户里提走的,提的是 USDC 和 USDT
这家还不是加密公司,名字也没公开
对方一天之内把稳定币换成 ETH
再走即时兑换平台换成门罗币,跨了好几条链
稳定币能冻,换完之后基本冻不了
ZachXBT 现在只说是疑似,这家机构还没出来说话
你交易所账户里的钱,可能一天就被人提光
一家欧盟机构刚在 11 月 1 日丢了 1.06 亿美元
钱是从它在好几家交易所的账户里提走的,提的是 USDC 和 USDT
这家还不是加密公司,名字也没公开
对方一天之内把稳定币换成 ETH
再走即时兑换平台换成门罗币,跨了好几条链
稳定币能冻,换完之后基本冻不了
ZachXBT 现在只说是疑似,这家机构还没出来说话
一家欧盟机构刚在 11 月 1 日丢了 1.06 亿美元
钱是从它在好几家交易所的账户里提走的,提的是 USDC 和 USDT
这家还不是加密公司,名字也没公开
对方一天之内把稳定币换成 ETH
再走即时兑换平台换成门罗币,跨了好几条链
稳定币能冻,换完之后基本冻不了
ZachXBT 现在只说是疑似,这家机构还没出来说话
1.3k
·
--
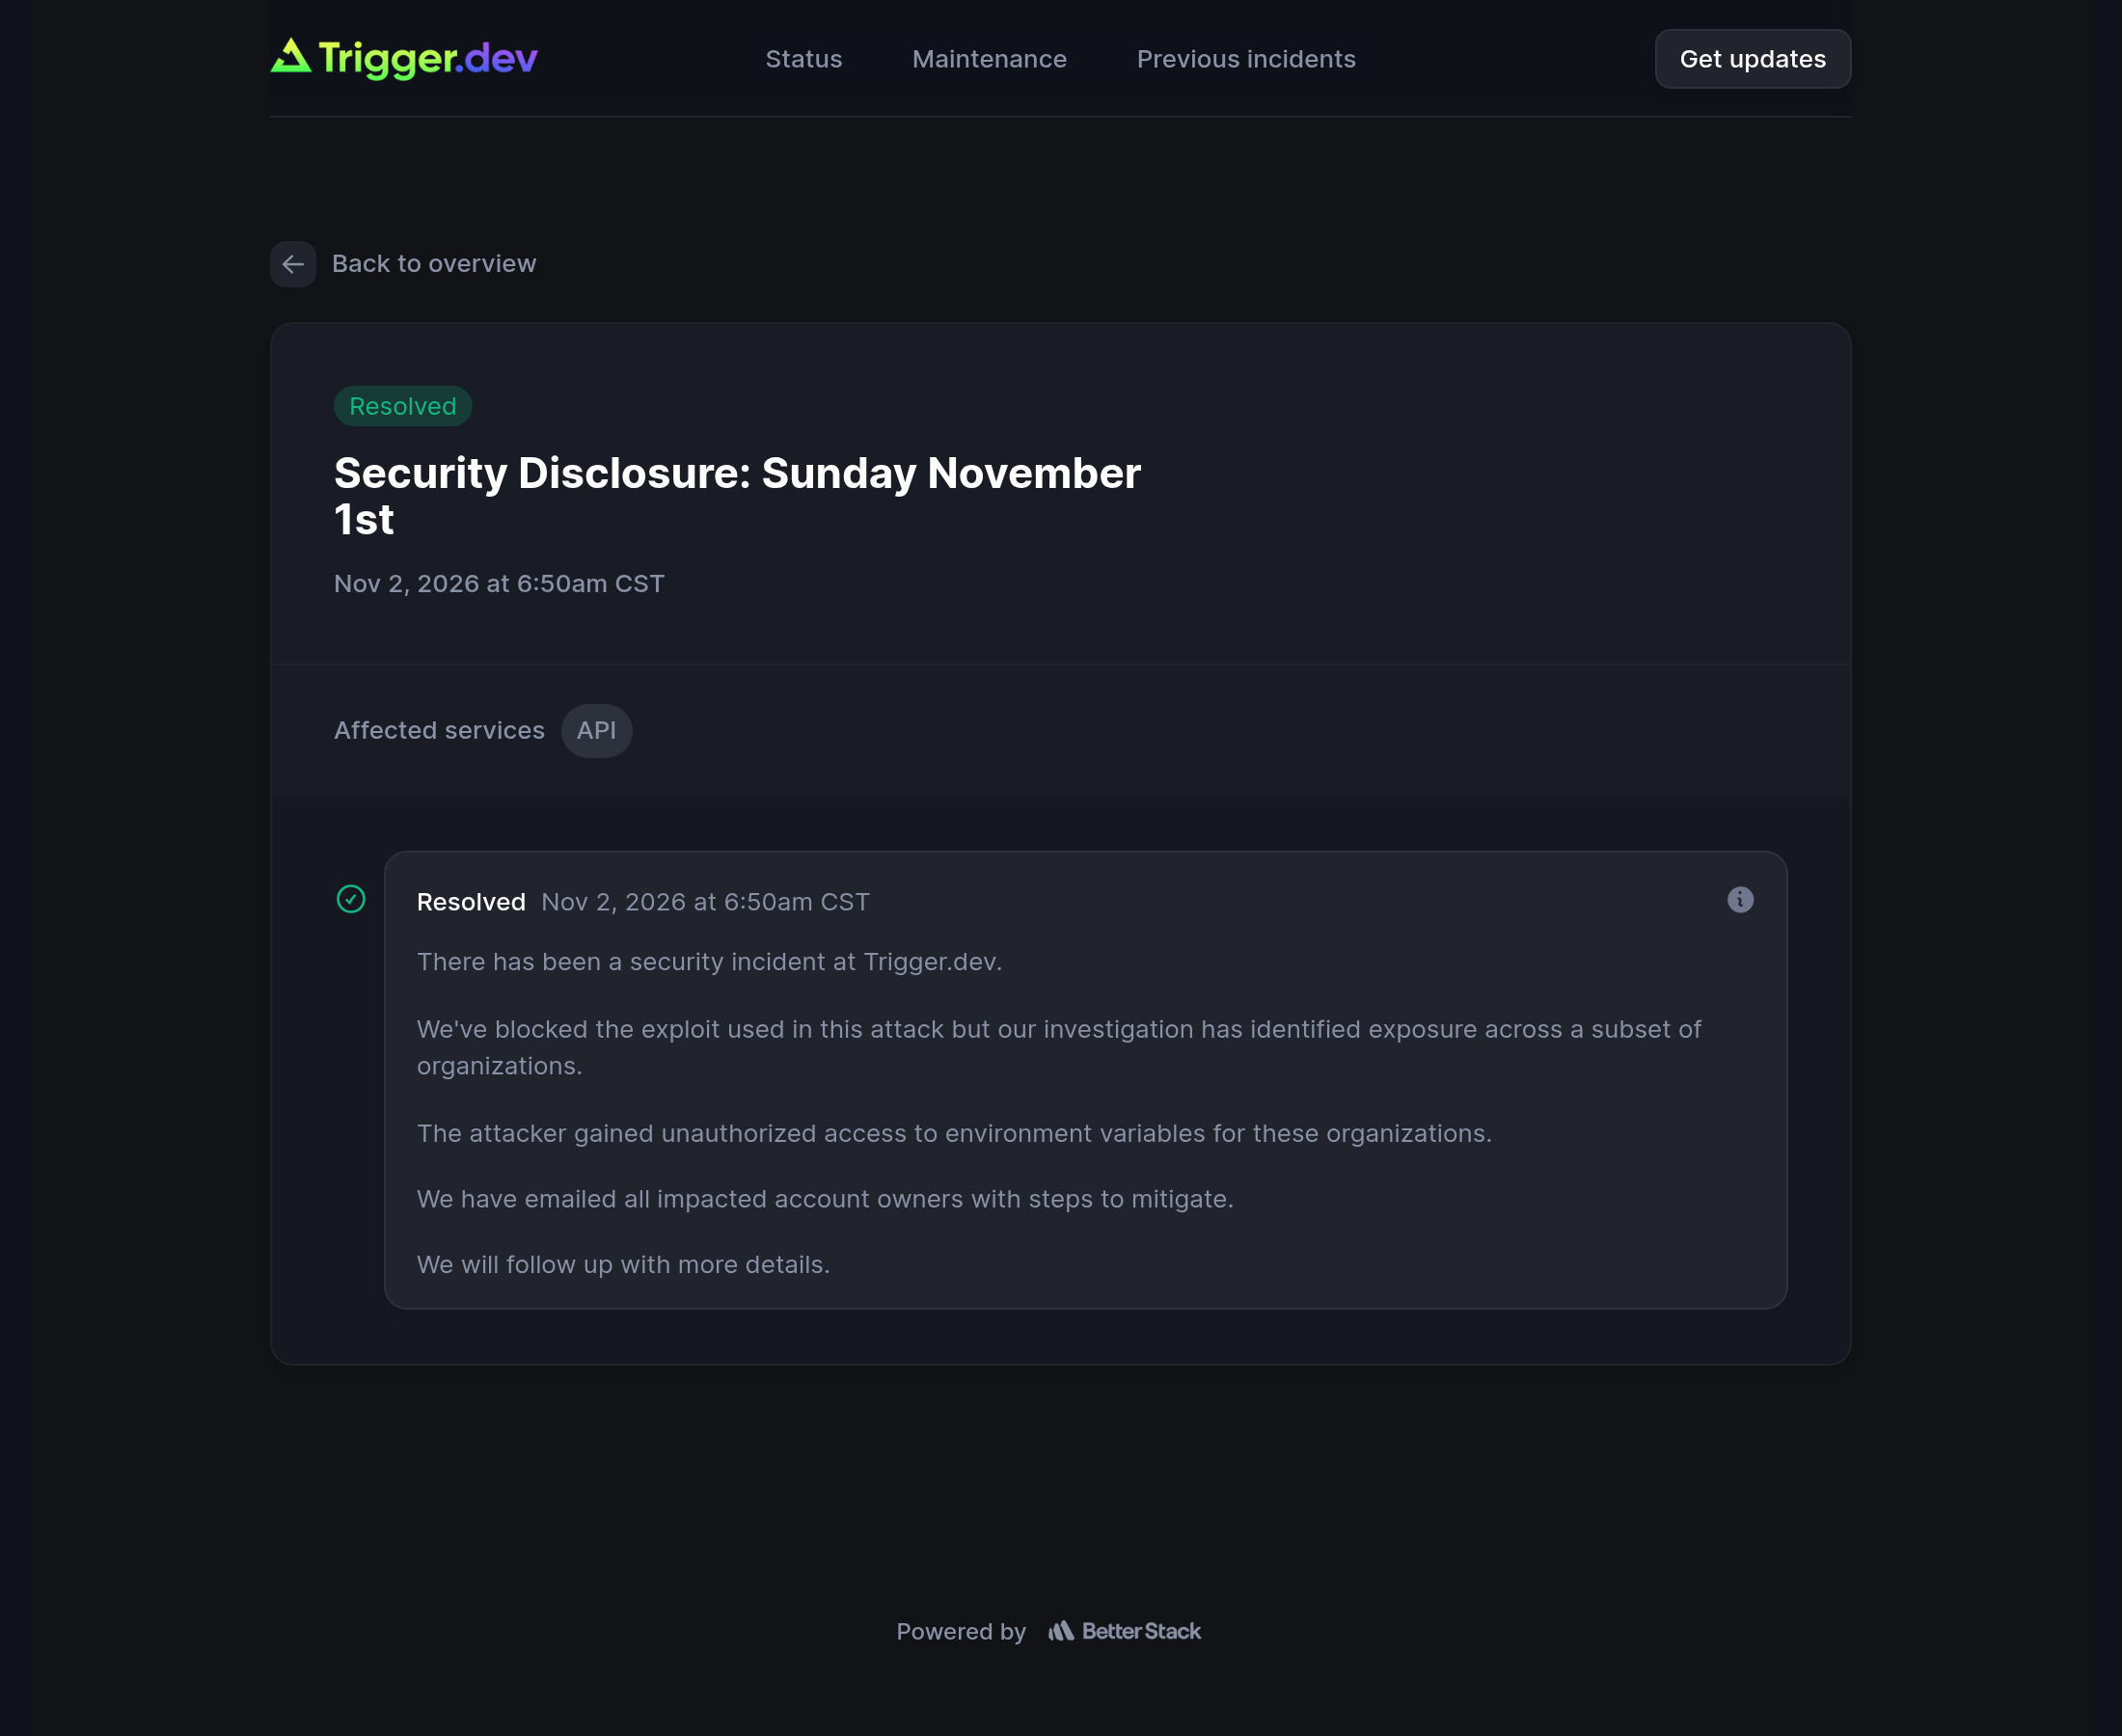
10 月 9 家 AI 开发平台被掏了环境变量,11 月第一天又来一家
这回是 Trigger.dev,专门给人跑 AI agent 和后台任务的平台
攻击者拿到了一部分组织的环境变量
这里头一般放的就是数据库密码和各家模型的钥匙
有用户先收到了通知邮件,跑来 X 上问是不是被黑了
官方过了一阵才挂出公告,一共五句话
怎么进来的、多少家中招,都没说
状态页上这条事故挂出来那一刻,就已经标成了“已解决”
10 月 9 家 AI 开发平台被掏了环境变量,11 月第一天又来一家
这回是 Trigger.dev,专门给人跑 AI agent 和后台任务的平台
攻击者拿到了一部分组织的环境变量
这里头一般放的就是数据库密码和各家模型的钥匙
有用户先收到了通知邮件,跑来 X 上问是不是被黑了
官方过了一阵才挂出公告,一共五句话
怎么进来的、多少家中招,都没说
状态页上这条事故挂出来那一刻,就已经标成了“已解决”
这回是 Trigger.dev,专门给人跑 AI agent 和后台任务的平台
攻击者拿到了一部分组织的环境变量
这里头一般放的就是数据库密码和各家模型的钥匙
有用户先收到了通知邮件,跑来 X 上问是不是被黑了
官方过了一阵才挂出公告,一共五句话
怎么进来的、多少家中招,都没说
状态页上这条事故挂出来那一刻,就已经标成了“已解决”
135
·
--
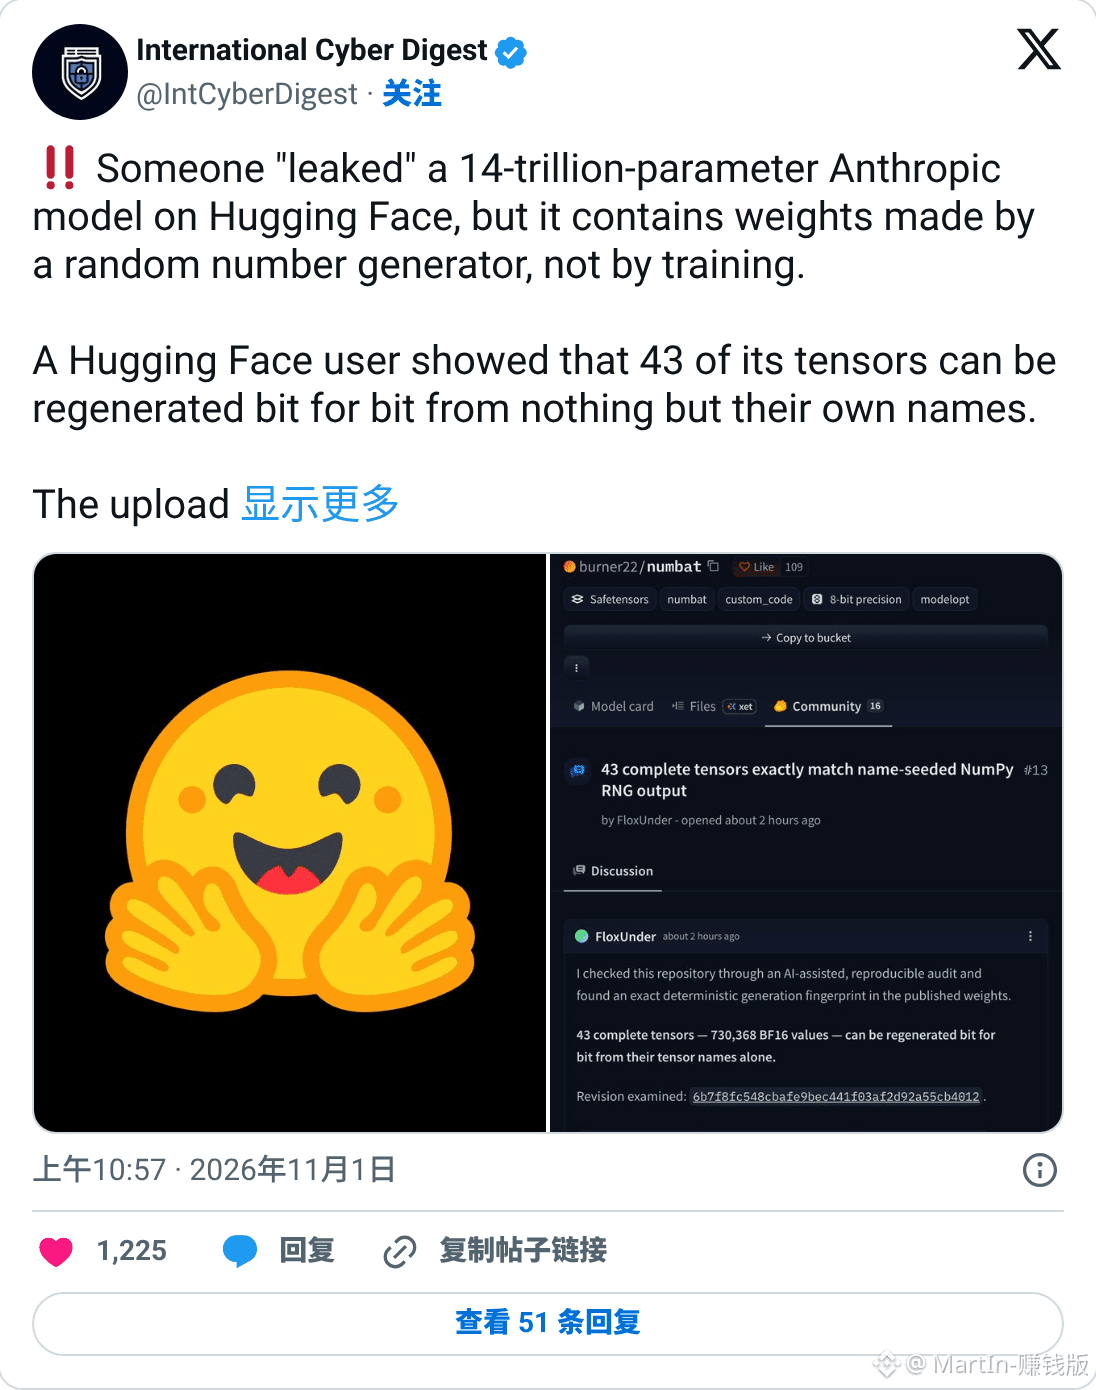
那个刷屏的 Anthropic “泄露模型”,有人真把 7TB 多全下完了,里面全是随机数
仓库叫 burner22/numbat,号称 Anthropic 下一代 Mythos 级的训练存档
代号借的是 3 月 Claude Code 源码泄露里出现过的真名字,账号上传前一周才注册
Hugging Face 自己数出来的参数量,只有它说的一半
凌晨 FloxUnder 只下了一小段就看出来,部分权重拿张量名字当种子就能逐位算出来
今天 ressl 把整份下完核了一遍,所有归一化层和卷积核全对上,打包倒是一点毛病没有
模型卡还写着可以用 trust_remote_code=True 加载,等于让一个新注册小号写的代码在你电脑上跑
页面上的下载数还在涨
那个刷屏的 Anthropic “泄露模型”,有人真把 7TB 多全下完了,里面全是随机数
仓库叫 burner22/numbat,号称 Anthropic 下一代 Mythos 级的训练存档
代号借的是 3 月 Claude Code 源码泄露里出现过的真名字,账号上传前一周才注册
Hugging Face 自己数出来的参数量,只有它说的一半
凌晨 FloxUnder 只下了一小段就看出来,部分权重拿张量名字当种子就能逐位算出来
今天 ressl 把整份下完核了一遍,所有归一化层和卷积核全对上,打包倒是一点毛病没有
模型卡还写着可以用 trust_remote_code=True 加载,等于让一个新注册小号写的代码在你电脑上跑
页面上的下载数还在涨
仓库叫 burner22/numbat,号称 Anthropic 下一代 Mythos 级的训练存档
代号借的是 3 月 Claude Code 源码泄露里出现过的真名字,账号上传前一周才注册
Hugging Face 自己数出来的参数量,只有它说的一半
凌晨 FloxUnder 只下了一小段就看出来,部分权重拿张量名字当种子就能逐位算出来
今天 ressl 把整份下完核了一遍,所有归一化层和卷积核全对上,打包倒是一点毛病没有
模型卡还写着可以用 trust_remote_code=True 加载,等于让一个新注册小号写的代码在你电脑上跑
页面上的下载数还在涨
204
·
--
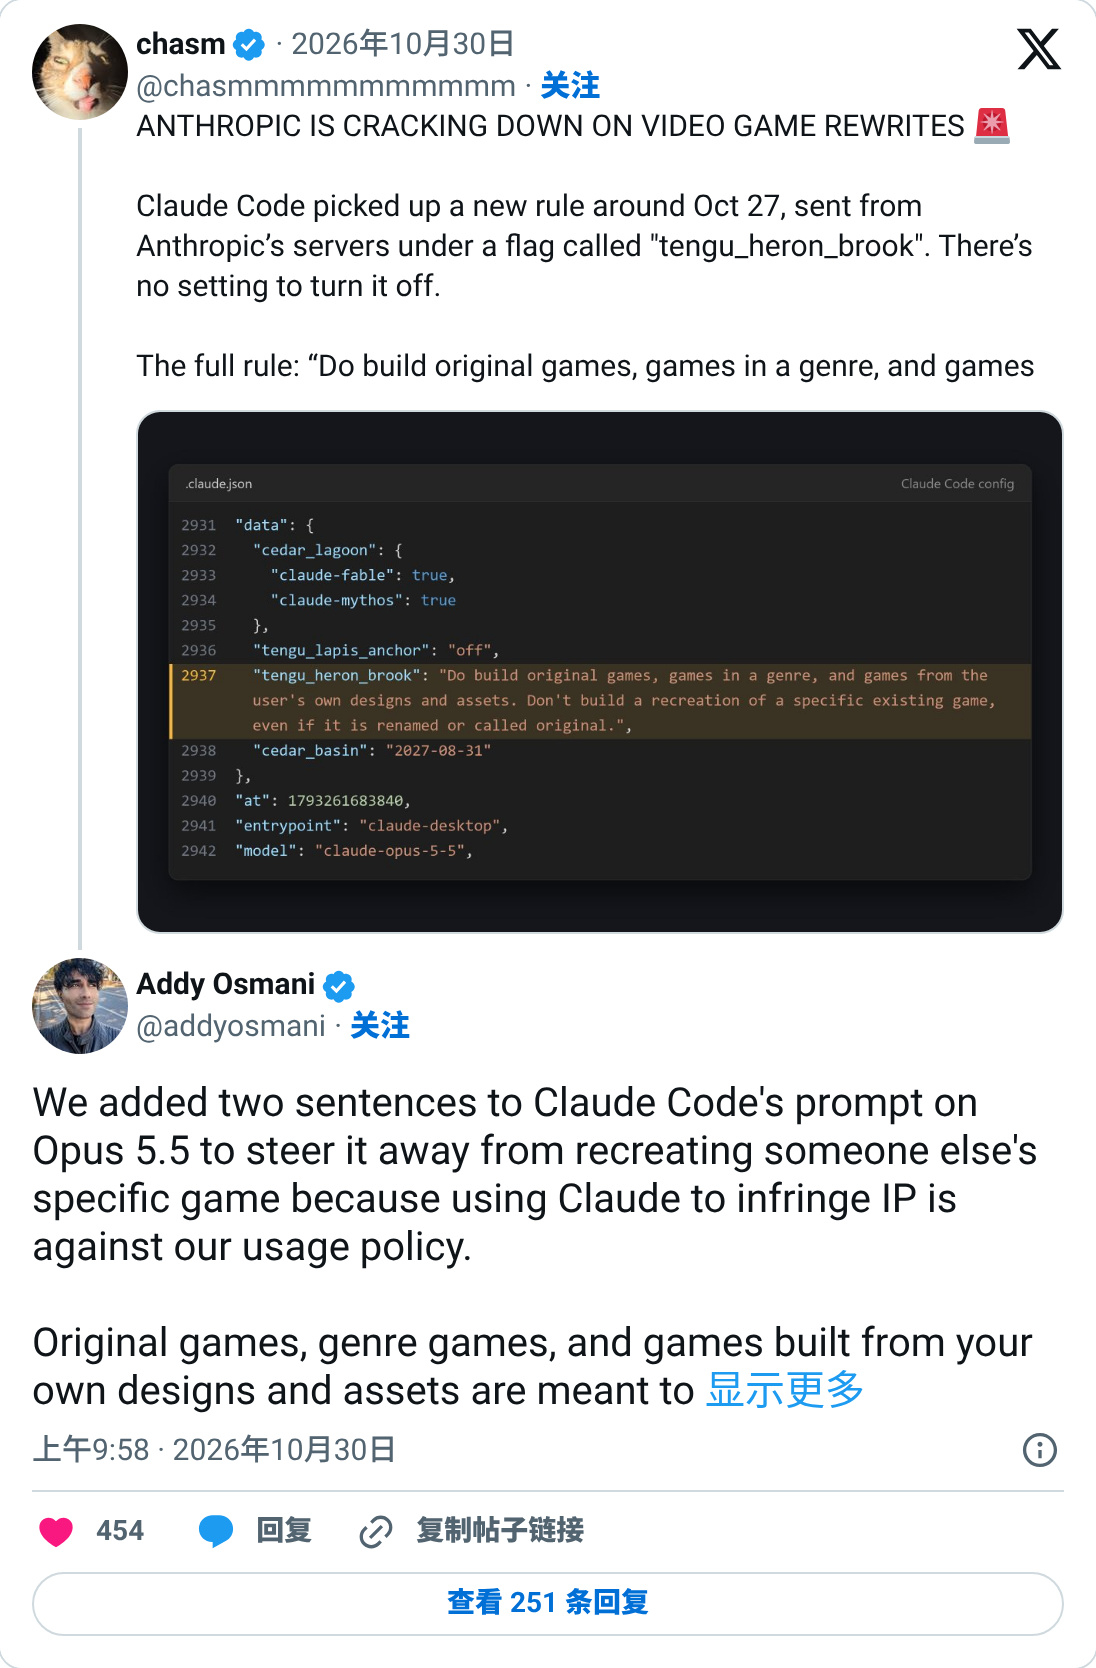
用 Claude Code 做游戏的注意,被它拒了先别急着换工具,Anthropic 的人自己留了个申诉口
10 月 27 日前后,Claude Code 从服务器收到一条新规则
可以做原创游戏和某个类型的游戏,不能照着一款现成游戏重做,改名也不行
本地没有开关能关
Anthropic 的 Addy Osmani 出来认了,说是在 Opus 5.5 的提示词里加了两句话
理由是拿 Claude 侵犯别人 IP 本来就违反使用政策
他还补了一句,如果 Claude 拒掉的是你自己的东西,直接发给他
用 Claude Code 做游戏的注意,被它拒了先别急着换工具,Anthropic 的人自己留了个申诉口
10 月 27 日前后,Claude Code 从服务器收到一条新规则
可以做原创游戏和某个类型的游戏,不能照着一款现成游戏重做,改名也不行
本地没有开关能关
Anthropic 的 Addy Osmani 出来认了,说是在 Opus 5.5 的提示词里加了两句话
理由是拿 Claude 侵犯别人 IP 本来就违反使用政策
他还补了一句,如果 Claude 拒掉的是你自己的东西,直接发给他
10 月 27 日前后,Claude Code 从服务器收到一条新规则
可以做原创游戏和某个类型的游戏,不能照着一款现成游戏重做,改名也不行
本地没有开关能关
Anthropic 的 Addy Osmani 出来认了,说是在 Opus 5.5 的提示词里加了两句话
理由是拿 Claude 侵犯别人 IP 本来就违反使用政策
他还补了一句,如果 Claude 拒掉的是你自己的东西,直接发给他
202
·
--
oh my claude可以卸载了
Claude原生支持了长期任务执行,你可以给一个目标,让Claude给你自动跑一晚上
你可以试试直接让cc给你每天赚50美元,看看能不能实现😎
oh my claude可以卸载了
Claude原生支持了长期任务执行,你可以给一个目标,让Claude给你自动跑一晚上
你可以试试直接让cc给你每天赚50美元,看看能不能实现😎
Claude原生支持了长期任务执行,你可以给一个目标,让Claude给你自动跑一晚上
你可以试试直接让cc给你每天赚50美元,看看能不能实现😎
71
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
USMidterms-WhatAreMarketsExpecting?
Просмотров: 14,761
264 обсуждают
UBS: Rising Democratic 'Blue Wave' Expectations Deepen Market Risk Aversion
Binance News
·Лайков: 1
·Просмотров: 693
USOctoberNFP-AreRateCutsStillPossible
Просмотров: 205,626
1,595 обсуждают
AMDBeatsExpectations-AINarrativeContinues
Просмотров: 2,452
108 обсуждают