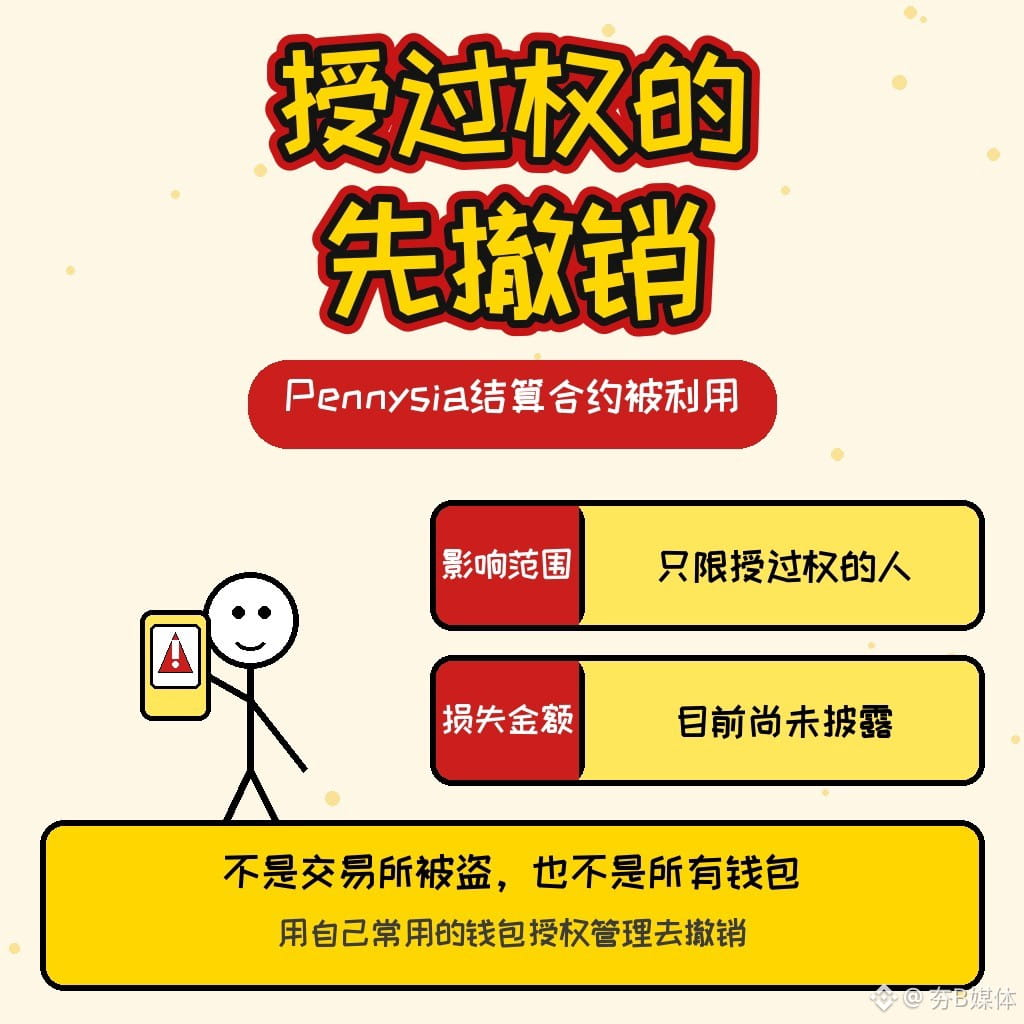
Pennysia结算合约被利用:授过权的先撤销,不是交易所被盗
今天下午约14:57(香港时间),慢雾发预警:接到用户资金被盗报告后排查发现,去中心化交易聚合器 Pennysia 在以太坊上的 Settlement 结算合约,被利用了「任意外部调用」漏洞,攻击者可以动用用户此前授给该合约、但还没撤销的代币额度。吴说、深潮随后转述,并写目前具体损失金额尚未披露;到发稿时,还没看到项目方官方账号就此说明。
影响谁:只涉及曾向这个结算合约授权过代币的人,不是所有钱包,也不是哪家交易所被盗,更不是全站停充提。合约地址是 0x3aad97e5a91b8e43b7dc830aceb004307678795e。慢雾建议,授过权的立刻在自己常用的钱包授权管理里撤销对该地址的授权。不要点陌生「帮你撤销」链接,也不要把助记词或私钥交给自称官方的人。
接下来要确认的是项目方是否正式回应,以及损失规模。
你有没有给这个结算合约授过权?
不构成投资建议。
来源:慢雾X(@SlowMist_Team,2026-11-13 约14:57 HKT,https://x.com/SlowMist_Team/status/2121135351377047735);吴说转述(约15:05 HKT,https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 约15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
今天下午约14:57(香港时间),慢雾发预警:接到用户资金被盗报告后排查发现,去中心化交易聚合器 Pennysia 在以太坊上的 Settlement 结算合约,被利用了「任意外部调用」漏洞,攻击者可以动用用户此前授给该合约、但还没撤销的代币额度。吴说、深潮随后转述,并写目前具体损失金额尚未披露;到发稿时,还没看到项目方官方账号就此说明。
影响谁:只涉及曾向这个结算合约授权过代币的人,不是所有钱包,也不是哪家交易所被盗,更不是全站停充提。合约地址是 0x3aad97e5a91b8e43b7dc830aceb004307678795e。慢雾建议,授过权的立刻在自己常用的钱包授权管理里撤销对该地址的授权。不要点陌生「帮你撤销」链接,也不要把助记词或私钥交给自称官方的人。
接下来要确认的是项目方是否正式回应,以及损失规模。
你有没有给这个结算合约授过权?
不构成投资建议。
来源:慢雾X(@SlowMist_Team,2026-11-13 约14:57 HKT,https://x.com/SlowMist_Team/status/2121135351377047735);吴说转述(约15:05 HKT,https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 约15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH